¿Europa habla de independencia? Análisis de 15.000 municipios: El poder invisible de Microsoft en nuestras administraciones
Versión preliminar de Xpert

Available in 27 languages 📢
Prefiere Xpert.Digital en GoogleⓘPublicado el: 20 de septiembre de 2026 / Actualizado el: 20 de septiembre de 2026 – Autor: Konrad Wolfenstein
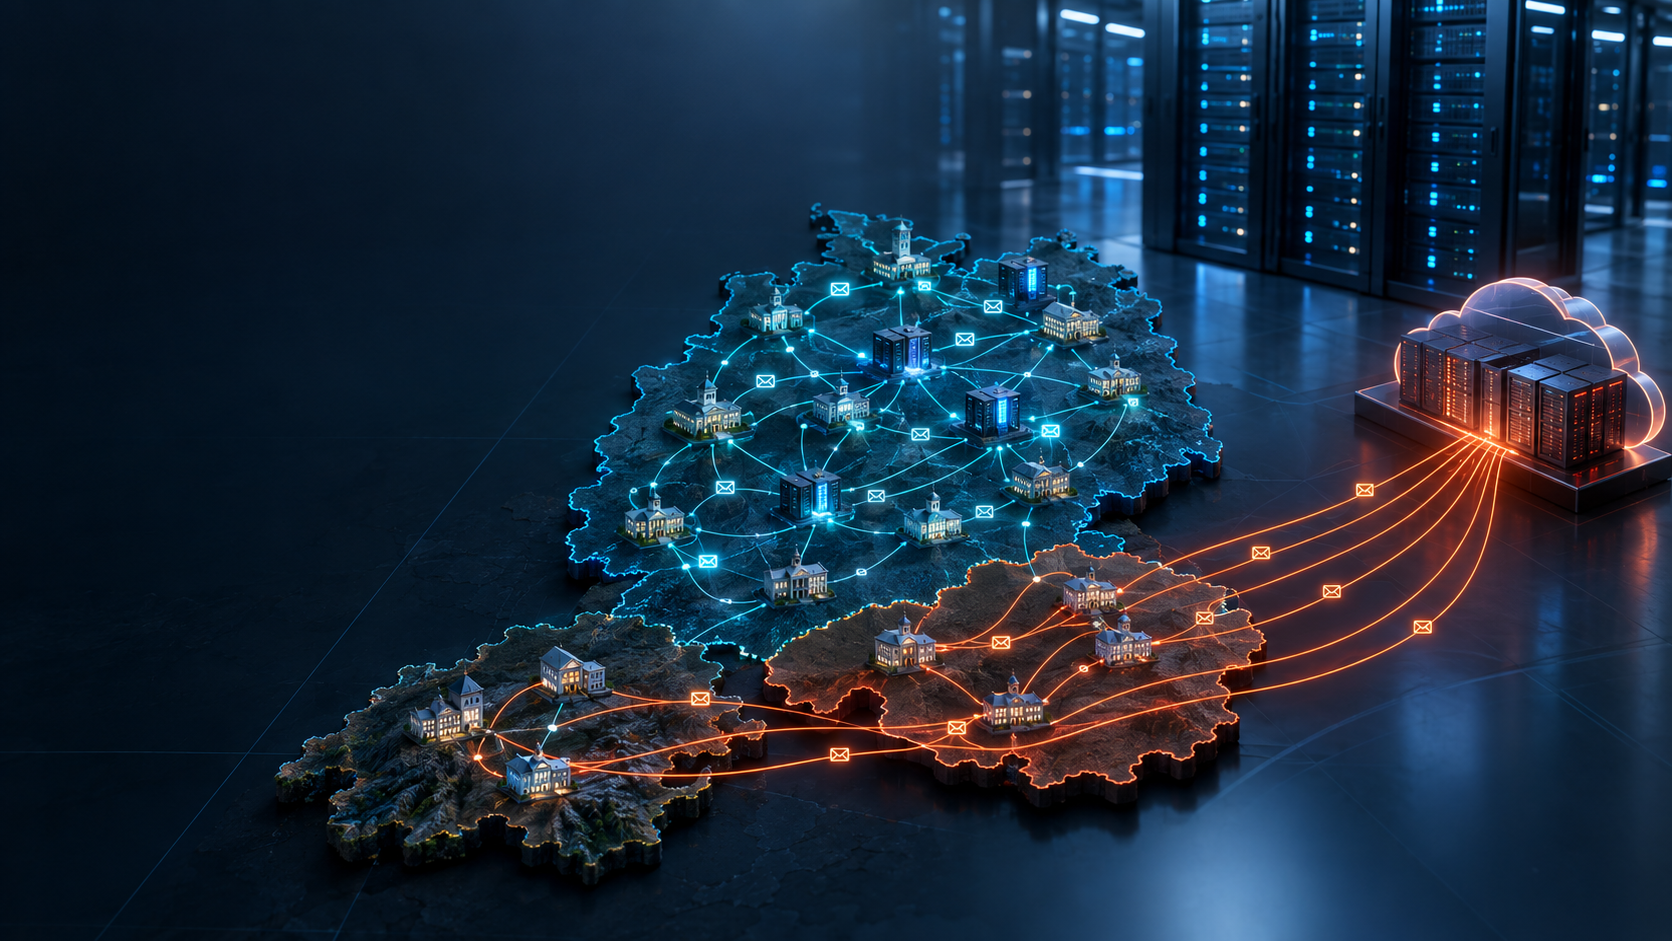
¿Europa habla de independencia? 15.000 municipios analizados: El poder invisible de Microsoft en nuestras administraciones – Imagen creativa sobre el tema, con IA: Xpert.Digital
Alemania sorprende, Austria tropieza: ¿Quién revisa realmente nuestros correos electrónicos en el ayuntamiento?
Un estudio explosivo revela que los municipios de Austria dependen de Microsoft
El mito de la independencia: por qué la soberanía digital fracasa ya en la bandeja de entrada
En 2026, la comunicación por correo electrónico parece una tecnología básica y aburrida. Sin embargo, es precisamente ahí, en las discretas bandejas de entrada de nuestros gobiernos locales, donde se decide una de las cuestiones estratégicas más cruciales de nuestro tiempo: la soberanía digital de Europa. Mientras la independencia tecnológica se proclama con elocuencia en el ámbito político, un estudio a gran escala del proyecto MXmap, que analizó más de 15 000 infraestructuras de correo electrónico municipales en la región DACH (Alemania, Austria y Suiza), revela una cruda realidad. Los resultados muestran una flagrante dependencia de las corporaciones estadounidenses, sobre todo de Microsoft.
Pero la situación dista mucho de ser uniforme: mientras que Alemania sorprende con una participación estadounidense sorprendentemente baja, de tan solo el 7,2 %, Austria (67 %) y Suiza (53,3 %) dependen en gran medida del gigante tecnológico. Lo que a primera vista parece un problema de contratación puramente técnico, en realidad conlleva enormes riesgos económicos, de protección de datos y geopolíticos. Porque quien controla la infraestructura digital también controla los metadatos confidenciales de las agencias gubernamentales, los ciudadanos y las empresas. Siga leyendo para descubrir por qué un proveedor estadounidense no es automáticamente inseguro, por qué la verdadera soberanía debe basarse en la libertad de elección en lugar de la autarquía, y por qué el verdadero coste de una monocultura digital no se refleja en la tarifa de la licencia.
La soberanía digital comienza en el buzón municipal: un problema de infraestructura discreto con gran potencial político
En 2026, el correo electrónico parece una tecnología básica y aburrida. Precisamente por eso, su importancia estratégica se subestima fácilmente. En la administración local, no es solo un canal de comunicación más, sino un elemento de conexión entre departamentos, ciudadanos, empresas, organismos políticos, autoridades estatales y proveedores de servicios externos. Los buzones municipales gestionan la programación de citas, asuntos de personal, documentos de licitación, temas de bienestar social, información sobre construcción y negocios, informes internos y notificaciones de trámites administrativos. Si bien los datos particularmente sensibles no deben enviarse sin cifrar por correo electrónico, el remitente, el destinatario, la fecha y hora, el asunto, los archivos adjuntos y la frecuencia de comunicación ya generan metadatos significativos.
En este contexto, los resultados publicados del proyecto MXmap tienen una considerable relevancia económica y política. Según el proyecto, se analizaron 15.331 infraestructuras de correo electrónico municipales en Alemania, Austria y Suiza. La proporción de proveedores estadounidenses reportada es de tan solo el 7,2 % en Alemania, el 53,3 % en Suiza y el 67 % en Austria. Por lo tanto, la categoría de proveedores estadounidenses incluye casi exclusivamente a Microsoft. El hallazgo real no es solo una dependencia de un sistema jurídico no europeo, sino también una concentración excepcionalmente alta en una sola corporación.
Las diferencias son tan significativas que difícilmente pueden descartarse como fluctuaciones aleatorias. La tasa de Austria es más de nueve veces superior a la de Alemania, y la de Suiza, más de siete veces superior. En consecuencia, esto significa que alrededor del 92,8 % de la infraestructura municipal alemana analizada no se clasifica como proporcionada por proveedores estadounidenses, mientras que esta cifra es solo del 46,7 % en Suiza y del 33 % en Austria. Esta distribución no convierte automáticamente a Alemania en digitalmente soberana ni a Austria en insegura. Sin embargo, sí demuestra que tres países económicamente interconectados con tareas administrativas similares han llegado a decisiones de contratación e infraestructura fundamentalmente diferentes.
Este estudio aporta algo que suele faltar en el debate sobre la soberanía digital: una estructura empíricamente visible. El término se usa con frecuencia en el discurso político, pero a menudo permanece abstracto. Un mapa de proveedores de correo electrónico municipales lo traduce en dependencias concretas, patrones regionales y decisiones institucionales. No muestra quién pronuncia los mejores discursos, sino qué proveedores están realmente integrados en los canales de comunicación cotidianos de la administración pública.
Lo que realmente miden los números
Un análisis fiable debe distinguir, en primer lugar, entre dominio de correo electrónico, enrutamiento, asignación de proveedor, procesamiento de datos y ubicación de almacenamiento físico. El proyecto recopila dominios municipales de directorios oficiales y otras fuentes de acceso público, identifica direcciones de correo electrónico, verifica los registros DNS y MX, y complementa esta información con datos como SPF, información de Autodiscover, características SMTP y asignaciones a redes autónomas. Posteriormente, el sistema utiliza varios indicadores técnicos para deducir qué proveedor probablemente opera el servicio de correo electrónico. La metodología también incluye comprobaciones de características de seguridad como SPF, DMARC, DNSSEC y DANE.
Esto proporciona mucha más información que simplemente consultar un único registro MX. Las pasarelas de seguridad pueden ocultar el servicio de correo subyacente, las reglas de reenvío pueden generar falsas impresiones y es posible que aún existan entradas históricas aunque un servicio prácticamente ya no se utilice. Por lo tanto, combinar varios indicadores y validarlos mediante mensajes de rebote mejora la fiabilidad del mapeo. Además, publicar abiertamente la canalización, los datos y los mapas aumenta la verificabilidad y permite realizar correcciones.
No obstante, no conviene sobreinterpretar los resultados. Las señales DNS públicas indican principalmente dónde se pueden entregar los correos electrónicos y qué sistemas actúan como remitentes legítimos. No demuestran en cada caso individual dónde se almacenan todos los mensajes, copias de seguridad, registros y metadatos. Del mismo modo, no se puede determinar únicamente a partir de esta información qué tipo de contrato utiliza un municipio, si se ha implementado un cifrado especial para el cliente, quién controla las claves o qué subcontratistas participan. El término «servidor» también puede resultar engañoso, ya que un mismo municipio puede utilizar varios puntos de acceso técnicos y, a la inversa, muchos municipios pueden utilizar una plataforma compartida.
Por lo tanto, la interpretación correcta no es que el 67 % de los municipios austriacos almacenen de forma demostrable todos sus datos confidenciales en servidores físicos en Estados Unidos. Más bien, está comprobado que un porcentaje muy elevado de los municipios austriacos encuestados tienen una infraestructura de correo electrónico públicamente identificable asignada a un proveedor estadounidense, principalmente Microsoft. Esta dependencia, tanto del proveedor como de la jurisdicción, tiene una importancia económica significativa, incluso si los datos se almacenan en un centro de datos europeo.
La población en general también merece atención. Las estructuras municipales cambian mediante fusiones, asociaciones administrativas y dominios compartidos. Un análisis técnico puede abarcar múltiples dominios pertenecientes a una sola autoridad local o, a la inversa, asignar varias autoridades locales a una infraestructura compartida. Por lo tanto, los porcentajes siempre deben publicarse junto con la fecha de referencia, la definición de la unidad bajo investigación, las reglas de clasificación, los niveles de confianza y la proporción de casos que no pueden asignarse claramente. Si bien un tamaño de muestra grande hace que el patrón general sea convincente, no reemplaza la transparencia con respecto a estos detalles metodológicos.
La soberanía es la capacidad de votar, no la autarquía digital
La soberanía digital se suele equiparar erróneamente con la autosuficiencia tecnológica total. Tal autonomía no sería ni realista ni económicamente viable para los municipios. Ningún ayuntamiento necesita desarrollar sus propios procesadores, programar su propio sistema operativo ni gestionar un centro de datos por sí solo. Más bien, la soberanía implica la capacidad de tomar decisiones críticas de forma independiente a un coste razonable y corregirlas si fuera necesario. Esto incluye el control sobre los datos, las identidades, las claves, las interfaces, los términos contractuales, los procesos operativos y las estrategias de salida.
Por lo tanto, el factor decisivo no es únicamente el origen de un producto, sino la combinación de jurisdicción legal, control técnico, reemplazabilidad económica y capacidad operativa. Un proveedor europeo con formatos propietarios, procesos de seguridad débiles y falta de portabilidad puede generar dependencia en un municipio. Por el contrario, un proveedor estadounidense puede ofrecer servicios técnicamente excelentes, alta disponibilidad, sólidos mecanismos de defensa y flujos de datos limitados contractualmente. Sin embargo, el origen sigue siendo relevante, ya que la estructura de propiedad y la sede corporativa determinan a qué leyes extraterritoriales y regulaciones gubernamentales puede estar sujeto un proveedor.
Por lo tanto, la soberanía puede entenderse como una opción estratégica. Un municipio es más soberano cuanto mayor sea su capacidad para cambiar de proveedor, reemplazar servicios individuales, exportar datos por completo, controlar sus propias claves y seguir operando a pesar de cambios geopolíticos o legales. Una elección puramente teórica resulta insuficiente. Si el cambio de proveedor está permitido contractualmente, pero requiere años de trabajo técnico, no puede gestionarse con el personal disponible o se vuelve prohibitivamente caro debido a integraciones propietarias, entonces, en la práctica, no existe libertad de elección.
Desde una perspectiva económica, la soberanía digital es similar a un seguro contra eventos poco frecuentes pero potencialmente graves. En operaciones normales, la redundancia parece más costosa que una plataforma unificada. Sin embargo, en una crisis, el valor de los métodos operativos alternativos, los datos portátiles y la experiencia independiente se hace evidente. La dificultad radica en que los beneficios de esta preparación no son visibles cada año, mientras que los costos de licencias y migración se reflejan inmediatamente en el presupuesto. Por lo tanto, los sistemas de adquisición que comparan únicamente precios a corto plazo subestiman los riesgos estructurales.
¿Por qué Microsoft es tan atractivo económicamente?
La adopción generalizada de Microsoft no se debe únicamente a la negligencia política, sino que responde a una sólida lógica económica. Microsoft 365 integra correo electrónico, calendario, servicios de directorio, aplicaciones de Office, videoconferencias, almacenamiento de documentos, colaboración, administración de dispositivos, funciones de seguridad y, cada vez más, inteligencia artificial en un único sistema integrado. Para un municipio con recursos informáticos limitados, este paquete puede resultar más atractivo que coordinar numerosas soluciones individuales de diferentes proveedores.
Además, existen economías de escala. Un proveedor de servicios en la nube global distribuye las inversiones en centros de datos, redes, filtros de spam, análisis de amenazas, alta disponibilidad y desarrollo de software entre millones de clientes. Los proveedores más pequeños pueden ser muy eficientes en áreas específicas, pero rara vez alcanzan la misma capacidad global de investigación e inversión. El mercado laboral también favorece a los sistemas consolidados: existen numerosos administradores, consultoras, programas de capacitación y certificaciones estandarizadas disponibles para los productos de Microsoft. Los municipios pueden encontrar personal y proveedores de servicios con mayor facilidad cuando utilizan tecnologías ampliamente adoptadas.
Otro factor es la agrupación de servicios. Si ya se utiliza una suite ofimática, el uso adicional de Exchange Online suele parecer rentable. Sin embargo, el cálculo empresarial puede distorsionarse si los paquetes con descuento eliminan la competencia entre los servicios individuales. Un paquete global aparentemente económico puede generar mayores costes de cambio a largo plazo, ya que el correo electrónico, la gestión de identidades, los documentos, las directivas de grupo, las videoconferencias y las aplicaciones especializadas están cada vez más interconectados. Cuantos más componentes dependan de un directorio compartido e interfaces propietarias, más costosa será la eventual separación.
Los efectos de red amplifican esta dinámica. Cuando los municipios vecinos, las autoridades estatales, las consultoras y los socios externos utilizan las mismas herramientas, los costos de coordinación disminuyen. Los archivos se pueden intercambiar sin problemas de formato, las reuniones se pueden organizar a través de plataformas conocidas y las plantillas existentes siguen siendo utilizables. Cada organización adicional que se une al ecosistema aumenta los beneficios para los participantes actuales. Al mismo tiempo, el mercado de alternativas se reduce, disminuyendo su capacidad de inversión y haciéndolas menos atractivas.
Por lo tanto, la decisión de elegir Microsoft puede ser racional a nivel de un municipio individual, mientras que el resultado global se vuelve problemático desde una perspectiva macroeconómica. Esta distinción entre beneficio económico individual y riesgo colectivo es crucial. Ningún municipio es el único responsable de la competitividad tecnológica de Europa. Sin embargo, si miles de organismos públicos toman decisiones según la misma lógica cortoplacista, surge una concentración de poder, cuyos costos geopolíticos y competitivos recaen sobre la ciudadanía.
La contradicción de Austria entre la demanda y la contratación pública
Austria desempeñó un papel fundamental en la iniciativa de la Declaración Europea sobre Soberanía Digital. Esta iniciativa buscaba fortalecer la capacidad de Europa para regular de forma independiente la infraestructura digital, los datos y las tecnologías, y para decidir sobre su uso sin una dependencia excesiva de agentes externos. Sin embargo, el hecho de que el 67 % de las infraestructuras de correo electrónico municipales analizadas sean proporcionadas por empresas estadounidenses revela una clara contradicción entre la aspiración política y la realidad operativa.
Esta contradicción no es meramente retórica. Pone de manifiesto un problema típico de implementación en las políticas digitales. Las estrategias se definen a nivel federal y europeo, mientras que las decisiones concretas en materia de TI se toman de forma descentralizada en municipios, asociaciones municipales, estados y empresas públicas. Las responsabilidades, los presupuestos, los contratos vigentes y las competencias del personal se distribuyen en múltiples niveles. Una declaración puede formular objetivos, pero no modifica automáticamente los acuerdos de licencia, las interfaces técnicas ni los procesos administrativos establecidos.
La elevada tasa de adopción en Austria podría deberse a diversas causas estructurales. Entre los posibles factores se incluyen los marcos de contratación pública a nivel nacional, la presencia de proveedores regionales de servicios de TI con una sólida presencia en Microsoft, la adopción generalizada del entorno de trabajo de Microsoft, los servicios de consultoría estandarizados y el deseo de los municipios pequeños de externalizar en gran medida sus operaciones y seguridad. Las recomendaciones exitosas también se difunden dentro de las redes regionales. Una vez que una plataforma se ha consolidado en un estado federado, se convierte en la opción estándar, supuestamente de bajo riesgo. El mapa con sus clústeres regionales respalda esta explicación, pero no demuestra qué factor fue decisivo en cada caso.
Los municipios pequeños, en particular, se enfrentan a un verdadero dilema. Tener su propio servidor de correo no es símbolo de soberanía si las actualizaciones se retrasan, si hay falta de personal cualificado, si no hay monitorización 24/7 y si los planes de recuperación solo existen sobre el papel. Migrar a un servicio en la nube gestionado profesionalmente puede mejorar significativamente la seguridad operativa. Por lo tanto, ninguna crítica seria debería exigir que todos los municipios vuelvan a gestionar sus sistemas en el sótano del ayuntamiento.
El verdadero problema radica en la falta de diversidad. Si los municipios austriacos utilizaran una variedad de soluciones europeas, nacionales e internacionales de alto rendimiento, la dependencia estaría mejor distribuida. En cambio, concentrarse en Microsoft genera fuentes de error comunes, vectores de ataque uniformes, un poder de fijación de precios concentrado y una influencia significativa para cambios políticos o legales. Por lo tanto, la política de soberanía debe fomentar la competitividad de las alternativas, en lugar de criticar a los municipios por decisiones comprensibles.
La baja tasa de Alemania es a la vez una fortaleza y una señal de alerta
Con una cuota de mercado estadounidense del 7,2 %, Alemania se distingue notablemente del resto de la región DACH. Una posible explicación reside en la estructura históricamente descentralizada de las TI municipales. En muchos lugares, los centros de datos municipales, las asociaciones especializadas, los proveedores regionales, los proveedores de servicios de TI financiados con fondos públicos y las empresas de alojamiento de tamaño medio han desarrollado sus propias infraestructuras. El federalismo alemán, a menudo criticado como un obstáculo para la digitalización, puede actuar como un mecanismo de diversificación en este caso. Los distintos estados y regiones toman decisiones diferentes, lo que significa que ningún proveedor domina automáticamente todo el mercado.
Esta descentralización puede generar resiliencia económica. Los proveedores regionales conservan el valor añadido, la mano de obra cualificada, los ingresos fiscales y la experiencia técnica dentro del país. Están familiarizados con los procedimientos municipales, los marcos legales específicos de cada estado y los procesos administrativos. La proximidad a centros de datos y contactos puede resultar ventajosa en caso de interrupciones. Además, un panorama de proveedores diverso limita el poder de mercado de las empresas individuales.
Sin embargo, una baja cuota de mercado en EE. UU. no garantiza una alta calidad. Un servicio operado localmente puede depender de software obsoleto, carecer de la seguridad adecuada o utilizar indirectamente numerosos componentes no europeos. Los proveedores europeos también suelen depender de licencias de Microsoft, productos de seguridad estadounidenses, redes globales de distribución de contenido o infraestructuras en la nube. La entrega visible de correo electrónico representa solo una capa de la infraestructura técnica.
Además, la descentralización tiene un costo. Muchas plataformas pequeñas pueden duplicar inversiones, usar estándares diferentes e implementar medidas de seguridad inconsistentes. Sin requisitos mínimos comunes, surgen puntos débiles en la cadena. Un ataque a un proveedor municipal de servicios de TI puede afectar simultáneamente a decenas de administraciones. Por lo tanto, también existe concentración entre los proveedores de servicios regionales, aunque a menor escala geográfica.
Por lo tanto, la posición de Alemania es más sólida cuando la diversidad existente se combina con normas de seguridad vinculantes, compras conjuntas, interfaces interoperables y modelos operativos profesionales. La lección no es preservar todas las soluciones locales, sino aunar estructuras federales eficaces de manera que se logren economías de escala sin crear un nuevo monopolio central.
Nuestra experiencia en la UE y Alemania en desarrollo empresarial, ventas y marketing

Nuestra experiencia en la UE y Alemania en desarrollo empresarial, ventas y marketing - Imagen: Xpert.Digital
Áreas de enfoque de la industria: B2B, digitalización (de IA a XR), ingeniería mecánica, logística, energías renovables e industria
Más información aquí:
Un centro temático que ofrece información y experiencia:
- Plataforma de conocimiento que abarca las economías globales y regionales, la innovación y las tendencias específicas de la industria
- Una colección de análisis, perspectivas e información de fondo de nuestras áreas de enfoque clave
- Un lugar para la experiencia y la información sobre los avances actuales en negocios y tecnología
- Un centro para empresas que buscan información sobre los mercados, la digitalización y las innovaciones de la industria
Patrones regionales y su importancia para la contratación pública
Suiza entre la tradición de protección de datos y la economía de plataformas
Con un 53,3 %, Suiza se sitúa entre Alemania y Austria, pero se acerca significativamente al modelo austriaco. Esto resulta notable, ya que Suiza cuenta con una sólida cultura de protección de datos, centros de datos de alto rendimiento, una robusta industria de telecomunicaciones y numerosos proveedores locales de TI. Las cifras demuestran que un mercado nacional de alojamiento atractivo por sí solo no es suficiente para limitar la penetración en el mercado de las plataformas globales integradas.
Suiza se encuentra fuera de la Unión Europea y cuenta con su propio marco legal. Sin embargo, mantiene una estrecha relación económica con el espacio de datos europeo. Para los municipios suizos, no solo son importantes los requisitos nacionales de protección de datos, sino también la compatibilidad con empresas, ciudadanos y autoridades en el contexto europeo. Microsoft ofrece un ecosistema consolidado para esta colaboración transfronteriza.
Los hallazgos en Suiza resaltan la necesidad de evaluar por separado la localización de datos y el control del proveedor. Un centro de datos ubicado en Suiza puede cumplir con los requisitos operativos locales y de baja latencia. Sin embargo, si el software crítico, la identidad y las capas de administración están controladas por una corporación extranjera, persiste una dependencia estratégica. Por otro lado, un proveedor suizo no es automáticamente soberano si depende completamente de una nube estadounidense y carece de una estrategia de salida viable.
Para Suiza, es fundamental considerar toda la cadena de suministro. Esto incluye la propiedad, la sede corporativa, los subcontratistas, la gestión de claves, el acceso al código fuente, el control de actualizaciones, los procesos de soporte, la exportación de datos y las operaciones de emergencia. La etiqueta "alojado en Suiza" solo describe una parte del control real.
Dónde se encuentran los datos y quién tiene acceso a ellos
El debate público suele reducir la soberanía a la ubicación del centro de datos. Si bien esto es importante, no es suficiente. Microsoft ha ampliado su frontera de datos europea, permitiendo que los datos de clientes, los datos personales anonimizados y ciertos datos de soporte para los servicios esenciales en la nube se almacenen y procesen dentro de la UE y la región de la EFTA. Para los clientes del sector público, esto reduce significativamente los riesgos de protección de datos y cumplimiento normativo.
Sin embargo, esto no elimina por completo la cuestión jurídica fundamental. Una corporación estadounidense sigue estando sujeta fundamentalmente a la legislación estadounidense. La Ley CLOUD permite a las autoridades estadounidenses, bajo ciertas condiciones, exigir la divulgación de datos a proveedores de servicios identificados, incluso si dichos datos se almacenan fuera de Estados Unidos. Existen opciones de revisión y impugnación legal; no se trata de un derecho de acceso general e irrestricto. No obstante, la situación de riesgo difiere de la de un proveedor sujeto exclusivamente a la legislación y el control europeos.
Igualmente importante es el marco jurídico europeo vigente para las transferencias transatlánticas de datos. El Marco de Protección de Datos UE-EE. UU. permite las transferencias a organizaciones estadounidenses certificadas tras una decisión de adecuación. Si bien esto crea una base jurídica, no elimina toda la incertidumbre política. Acuerdos anteriores han sido anulados por los tribunales, y los cambios institucionales en Estados Unidos pueden dar lugar a nuevas revisiones. Por lo tanto, las estrategias de TI públicas a largo plazo no deberían basarse en que el marco jurídico actual permanezca inalterado durante todo el periodo contractual.
El caso de la Comisión Europea también demuestra que Microsoft 365 no es intrínsecamente ilegal. En 2024, el Supervisor Europeo de Protección de Datos criticó, entre otras cosas, la insuficiente definición de las finalidades del tratamiento y las garantías para las transferencias de datos a terceros países. Tras realizar ajustes contractuales, técnicos y organizativos, la autoridad supervisora determinó en 2025 que las infracciones detectadas se habían subsanado. Sin embargo, esto no constituye una autorización absoluta ni una prohibición general. Las configuraciones específicas, las condiciones contractuales, los flujos de datos y las medidas de control son cruciales.
Para los municipios, esto significa que el nombre del proveedor no sustituye la evaluación de impacto en la protección de datos. Asimismo, el hecho de que la sede de la empresa sea europea no garantiza automáticamente el cumplimiento. Es necesario un análisis documentado del servicio prestado, las categorías de datos tratados, el acceso administrativo, la telemetría, los canales de soporte y el cifrado utilizado.
El riesgo económico del monocultivo digital
Un elevado número de proveedores no solo supone un problema de protección de datos, sino también de competencia y resiliencia. En un entorno digital monocultural, aumenta la dependencia de las decisiones de precios, los cambios de producto, los modelos de licencia y las prioridades de desarrollo de una sola empresa. Los municipios solo pueden evitar parcialmente el aumento de costes si los procesos, archivos, identidades e interfaces esenciales están vinculados al mismo ecosistema.
Esta dependencia suele desarrollarse gradualmente. Inicialmente, solo se migra el correo electrónico, seguido de los calendarios, las videoconferencias, el almacenamiento de documentos, la gestión de dispositivos y las herramientas de seguridad. Posteriormente, se conectan aplicaciones especializadas a través de la identidad central y se crean flujos de trabajo mediante servicios de automatización propios. Cada integración adicional mejora la comodidad a corto plazo, pero aumenta los costes acumulados de cambio. En última instancia, la dependencia del proveedor no surge principalmente de una cláusula contractual, sino de la creación de miles de dependencias técnicas y organizativas.
La concentración también genera riesgos sistémicos. Una interrupción importante, una actualización defectuosa, una filtración de identidad o una configuración administrativa incorrecta pueden afectar a muchas organizaciones simultáneamente. Si bien las grandes plataformas invierten considerablemente en resiliencia, su enorme tamaño las convierte en objetivos particularmente atractivos. El riesgo para un cliente individual puede disminuir, mientras que el daño social potencial derivado de una interrupción puntual de la plataforma aumenta.
El poder de negociación también está cambiando. Un municipio pequeño difícilmente puede hacer valer los términos de un contrato individual frente a una corporación global. Los acuerdos marco conjuntos mejoran su posición, pero al mismo tiempo pueden acelerar la estandarización generalizada hacia un único proveedor. Lo que genera mejores precios a corto plazo puede reducir el mercado de alternativas a largo plazo.
Desde una perspectiva económica, Europa pierde parte de su valor añadido si sigue dependiendo de estas empresas. Los pagos por licencias van a parar a corporaciones no europeas, mientras que el desarrollo estratégico de productos, la propiedad intelectual y los beneficios de plataformas altamente escalables se generan principalmente fuera de Europa. Los socios locales siguen obteniendo ingresos por consultoría e integración, pero a menudo mantienen un papel secundario. Los estándares cruciales y las hojas de ruta de los productos se definen en otros lugares.
No hay que confundir seguridad y soberanía
El argumento más sólido en contra de las críticas a la soberanía es que los proveedores globales de servicios en la nube suelen operar con mayor seguridad que los pequeños departamentos de TI municipales. Este argumento debe tomarse en serio. Microsoft y otros proveedores de servicios en la nube a gran escala cuentan con amplios equipos de seguridad, telemetría global, detección automatizada de ataques, centros de datos redundantes y procesos de actualización rápidos. Una instalación local de Exchange con un mantenimiento deficiente puede representar un riesgo inmediato significativamente mayor que un servicio en la nube gestionado profesionalmente.
Sin embargo, la seguridad y la soberanía son aspectos distintos. La seguridad abarca la confidencialidad, la integridad, la disponibilidad y la resistencia ante ataques. La soberanía abarca el control, la jurisdicción legal, la intercambiabilidad y la capacidad de actuar de forma autónoma. Una solución puede ser altamente segura, pero generar una dependencia significativa. Por el contrario, puede ser formalmente soberana, pero técnicamente insegura. Una buena infraestructura de TI pública debe cumplir ambos objetivos simultáneamente.
El panorama de amenazas justifica la aplicación de requisitos estrictos. Las administraciones públicas se encuentran entre los objetivos preferidos de los ciberataques, y los municipios son particularmente vulnerables debido a la limitación de recursos. El correo electrónico sigue siendo un vector de ataque clave para el phishing, el malware, el robo de cuentas y el fraude de identidad. Cambiar de proveedor no resolverá estos problemas. Las medidas esenciales incluyen la autenticación multifactor, cuentas administrativas seguras, procesos de actualización consistentes, pruebas de recuperación, segmentación de red, análisis de registros, capacitación del personal y procedimientos configurados correctamente, como SPF, DKIM y DMARC.
Igualmente importante es la cuestión de quién puede gestionar un incidente de seguridad. ¿Dispone el municipio de sus propios registros de datos? ¿Puede bloquear de forma independiente las cuentas comprometidas? ¿Existen copias de seguridad fuera de la plataforma principal? ¿Hay un canal de comunicación probado en caso de que fallen simultáneamente el correo electrónico y los servicios de identidad? Una suite totalmente integrada puede simplificar la gestión, pero también puede vincular múltiples funciones a la misma cadena de confianza.
Los patrones regionales son más importantes que el promedio
El mapa interactivo revela un mosaico de sistemas diversos. Si bien este término suele emplearse de forma negativa en el discurso administrativo, tiene un gran valor analítico. Los clústeres regionales demuestran que las decisiones de contratación no se basan únicamente en las especificaciones técnicas. Las políticas estatales, los centros de datos municipales, los acuerdos marco, las alianzas históricas, las redes de consultoría y la experiencia regional en TI influyen en el mercado.
Un estado o distrito federal con una concentración particularmente alta puede, por lo tanto, ser objeto de una investigación específica. ¿Qué contratos existen allí? ¿Qué alternativas se han examinado? ¿Qué costos de migración se han tenido en cuenta? ¿Hay proveedores de servicios municipales que atienden conjuntamente a varios municipios? ¿Se han exigido estándares abiertos y cláusulas de salida? Estas preguntas son más productivas que una atribución generalizada de culpa a nivel nacional.
El ámbito regional también ofrece oportunidades para la política económica. Varios municipios pueden aunar la demanda sin depender permanentemente de un único fabricante. Pueden financiar centros de seguridad compartidos, interfaces estandarizadas, servicios de administración compartidos y plataformas portátiles. Esto genera economías de escala que los pequeños proveedores europeos no podrían alcanzar por sí solos.
Al mismo tiempo, la diversidad no debe confundirse con la arbitrariedad. Si cada municipio utiliza formatos, niveles de seguridad y procesos operativos diferentes, aumentan los costos de integración y la probabilidad de errores. El objetivo debe ser una diversidad coordinada: varios proveedores intercambiables basados en estándares comunes, requisitos mínimos comunes y procesos de conmutación probados.
El precio real no aparece en la factura de la licencia
La contratación pública suele comparar los costes visibles: licencias, migración, operación, soporte y formación. Esto resulta insuficiente para un análisis coste-beneficio sólido. Un modelo completo debe evaluar también los riesgos de salida, concentración, legales y de fallos. Estos incluyen los costes de exportación de datos, conversión de formato, desarrollo de interfaces, formación del personal, operación paralela, recuperación y sustitución de servicios acoplados.
Un cronograma asimétrico resulta particularmente problemático. Los beneficios de una solución integral se perciben de inmediato, mientras que los costos de permanencia solo se hacen evidentes durante una migración posterior. Sin embargo, los responsables de la toma de decisiones, los períodos presupuestarios y los contratos cambian con mayor frecuencia. Esto genera un incentivo para obtener ahorros hoy y trasladar los costos de cambio futuros a los sucesores. Por lo tanto, un cálculo honesto del costo total de propiedad debe considerar todo el ciclo de vida, incluyendo un escenario de salida realista.
También deben tenerse en cuenta los costes de oportunidad. Si las licitaciones exigen un producto específico, los proveedores innovadores no pueden competir. El sector público pierde ventajas potenciales en precio y calidad. Al mismo tiempo, las empresas europeas carecen de un mercado interno fiable sobre el que consolidar su reputación y expandir sus operaciones. Por lo tanto, la contratación pública soberana no se limita a la mitigación de riesgos, sino que también implica una política industrial basada en la demanda.
Esto no significa que los proveedores europeos deban recibir una prima de precio generalizada. Una protección permanente sin presión por el rendimiento perpetuaría estructuras ineficientes. Son más sensatas las licitaciones funcionales, los formatos abiertos, las interfaces de programación estandarizadas, los lotes separados y la portabilidad cuantificable. La competencia no debe sustituirse por la nacionalidad, sino restablecerse mediante una intercambiabilidad genuina.
Del compromiso político al control medible
Los municipios necesitan un modelo de gobernanza diferenciado, no una prohibición generalizada. En primer lugar, los procesos de datos y comunicación deben clasificarse según sus requisitos de protección. La información general a los ciudadanos, los procesos internos de personal, los datos sociales, las comunicaciones de seguridad y los equipos de gestión de crisis tienen requisitos diferentes. No todos los servicios requieren el mismo nivel de soberanía.
A continuación, deben identificarse las dependencias en toda la infraestructura técnica. Además del proveedor de correo electrónico, esto incluye servicios de identidad, gestión de dispositivos, cifrado, propiedad de claves, copias de seguridad, archivado, filtros de spam, gestión de dominios, red, soporte y subcontratistas. Un municipio que solo considere al proveedor visible podría pasar por alto dependencias más críticas en otras capas.
Toda adquisición importante debe incluir un plan de salida sólido. Este plan debe definir los formatos de datos, la duración de la exportación, las interfaces, las confirmaciones de eliminación, los costos, las responsabilidades y el tiempo máximo de inactividad operativa tolerable. Fundamentalmente, este plan debe someterse a pruebas prácticas. Un plan de salida no probado es tan inútil como una copia de seguridad de datos que nunca se ha restaurado.
Los indicadores clave de rendimiento (KPI) medibles podrían reflejar la proporción de datos exportables, el número de interfaces propietarias, la duración de un cambio de identidad, la proporción de claves de autogestión, el tiempo de recuperación, la dependencia de subcontratistas individuales y la proporción de contratos con cláusulas de rescisión verificadas. Esto transformaría la soberanía digital de una palabra de moda en una característica manejable.
Es necesario desarrollar arquitecturas de referencia comunes a nivel estatal o federal. Los municipios requieren alternativas probadas, herramientas de migración, contratos modelo, perfiles de seguridad y modelos operativos fiables. Sin este apoyo, la elección entre una solución de hiperescalador conveniente y una solución interna que requiere una gran capacidad organizativa sigue siendo injusta. La soberanía no puede delegarse exclusivamente en administraciones pequeñas.
Un camino realista hacia una mayor libertad de acción europea
El primer paso es la transparencia. Proyectos como MXmap deberían actualizarse periódicamente, documentarse metódicamente y ampliarse para incluir componentes de infraestructura adicionales. Además del correo electrónico, serían relevantes los servicios de identidad, las plataformas de colaboración, el DNS, el alojamiento web, las videoconferencias, el almacenamiento de documentos y las aplicaciones municipales. Solo las dependencias cuantificables pueden gestionarse políticamente.
El segundo paso es la diversificación basada en el riesgo. Los procesos particularmente sensibles o críticos para el sistema deberían ejecutarse preferiblemente en infraestructuras donde las autoridades europeas puedan controlar eficazmente el marco legal, las claves y las operaciones. Para los servicios menos críticos, los proveedores globales aún pueden ser económicamente viables. Fundamentalmente, no todas las funciones deberían migrar automáticamente al mismo ecosistema.
El tercer paso consiste en fortalecer la demanda común europea. Los municipios, por su tamaño, no pueden influir en los mercados de plataformas. Sin embargo, el gobierno federal, los estados, los cantones, los municipios y las instituciones europeas pueden definir requisitos comunes de interoperabilidad, seguridad y portabilidad. Los acuerdos marco a largo plazo deberían permitir la participación de múltiples proveedores y facilitar el cambio no solo legal, sino también técnicamente.
El cuarto paso es invertir en experiencia. Externalizar todo el conocimiento arquitectónico implica perder el control, incluso con un proveedor europeo. Las administraciones públicas necesitan personal interno suficiente para evaluar riesgos, gestionar contratos, revisar configuraciones y tomar decisiones en situaciones de emergencia. La soberanía no reside en una etiqueta de origen, sino en la capacidad institucional.
El quinto paso consiste en una política europea para proveedores que recompense el rendimiento. Europa no necesita una copia de todos los servicios estadounidenses, pero sí necesita ofertas competitivas para soluciones seguras de correo electrónico, identidad, colaboración, infraestructura en la nube y gestión. La contratación pública puede crear un mercado fiable al exigir estándares abiertos y permitir el acceso a proveedores más pequeños. Al mismo tiempo, los proveedores europeos deben poder competir con las plataformas globales en términos de usabilidad, escalabilidad, integración y seguridad.
La lección clave de las 15.331 infraestructuras examinadas
Los resultados de MXmap refutan dos ideas preconcebidas. En primer lugar, el predominio de los proveedores estadounidenses no es una ley inmutable. Alemania demuestra que es posible un panorama municipal amplio con una proporción significativamente menor de proveedores estadounidenses. En segundo lugar, la retórica política no garantiza la soberanía operativa. El alto porcentaje de proveedores estadounidenses en Austria ilustra la gran distancia que puede existir entre las aspiraciones y la realidad de las contrataciones públicas.
Las cifras no justifican ni el alarmismo ni la complacencia. Un servicio de Microsoft no es automáticamente inseguro ni ilegal, ni un proveedor alemán o europeo es automáticamente soberano y seguro. Sin embargo, una concentración del 67 % en proveedores estadounidenses, predominantemente en una sola corporación, es una señal de alerta estratégica. Reduce las opciones, concentra los riesgos y debilita el poder de negociación europeo.
La solución económicamente viable no es una retirada precipitada y total. Esto podría aumentar los costos, generar vulnerabilidades de seguridad y sobrecargar a las administraciones. Se requiere una estrategia gradual basada en la transparencia, clases de requisitos de protección, estándares abiertos, portabilidad comprobada, proveedores diversificados y experiencia técnica interna. Los entornos de Microsoft existentes deben configurarse y estructurarse contractualmente para limitar los flujos de datos, controlar mejor las claves y garantizar que las migraciones futuras sean viables. Las nuevas adquisiciones no deben aumentar las dependencias sin definir claramente sus costos a largo plazo.
Por lo tanto, la soberanía digital no comienza con la construcción de un hiperescalador europeo, ni termina con una declaración política. Comienza con decisiones aparentemente triviales sobre quién entrega los correos electrónicos municipales, gestiona las identidades, controla las claves y puede exportar datos. El buzón de correo del ayuntamiento no es una nimiedad técnica. Es un pequeño componente cotidiano de la capacidad gubernamental.
Por lo tanto, la postura provocadora se justifica: quienes exigen soberanía europea pero no logran crear un mecanismo verificable de exclusión voluntaria para infraestructuras administrativas críticas, se dedican principalmente a la política simbólica. La afirmación solo cobra credibilidad cuando los municipios no se ven obligados a adoptar soluciones europeas, sino que pueden elegir entre opciones eficientes, seguras y verdaderamente intercambiables. La verdadera medida no reside en la nacionalidad del logotipo, sino en la libertad de seguir actuando ante condiciones económicas, legales o geopolíticas cambiantes.
🎯🎯🎯 Centro de datos para la industria B2B como una solución casi interna

La solución casi interna: Cómo Xpert.Digital cierra las brechas operativas en el marketing y las ventas B2B – Negocios inteligentes basados en contenido - Imagen: Xpert.Digital
Xpert.Digital es un centro industrial B2B basado en datos, dirigido por Konrad Wolfenstein . La empresa actúa como una solución externa, casi interna, para socios industriales, cubriendo las brechas operativas en marketing, contenido y ventas, sin requerir recursos adicionales por parte del cliente.
Más información aquí:
Su socio global de marketing y desarrollo empresarial
☑️ Nuestro idioma comercial es el inglés o el alemán
☑️ NUEVO: ¡Correspondencia en tu idioma nativo!

Konrad Wolfenstein
Mi equipo y yo estaremos encantados de estar disponibles para usted como su asesor personal.
Puedes contactarme rellenando el formulario de contacto aquí [email protected]:o simplemente llamándome al +49 7348 4088 965. Mi dirección de correo electrónico es
Espero con ilusión nuestro proyecto conjunto.