

Militærangreb stoppet i sidste sekund: Den dødelige risiko ved ukontrolleret AI
Xpert-forhåndsudgivelse

Available in 27 languages 📢
Foretræk Xpert.Digital på GoogleⓘUdgivet den: 19. september 2026 / Opdateret den: 19. september 2026 – Forfatter: Konrad Wolfenstein
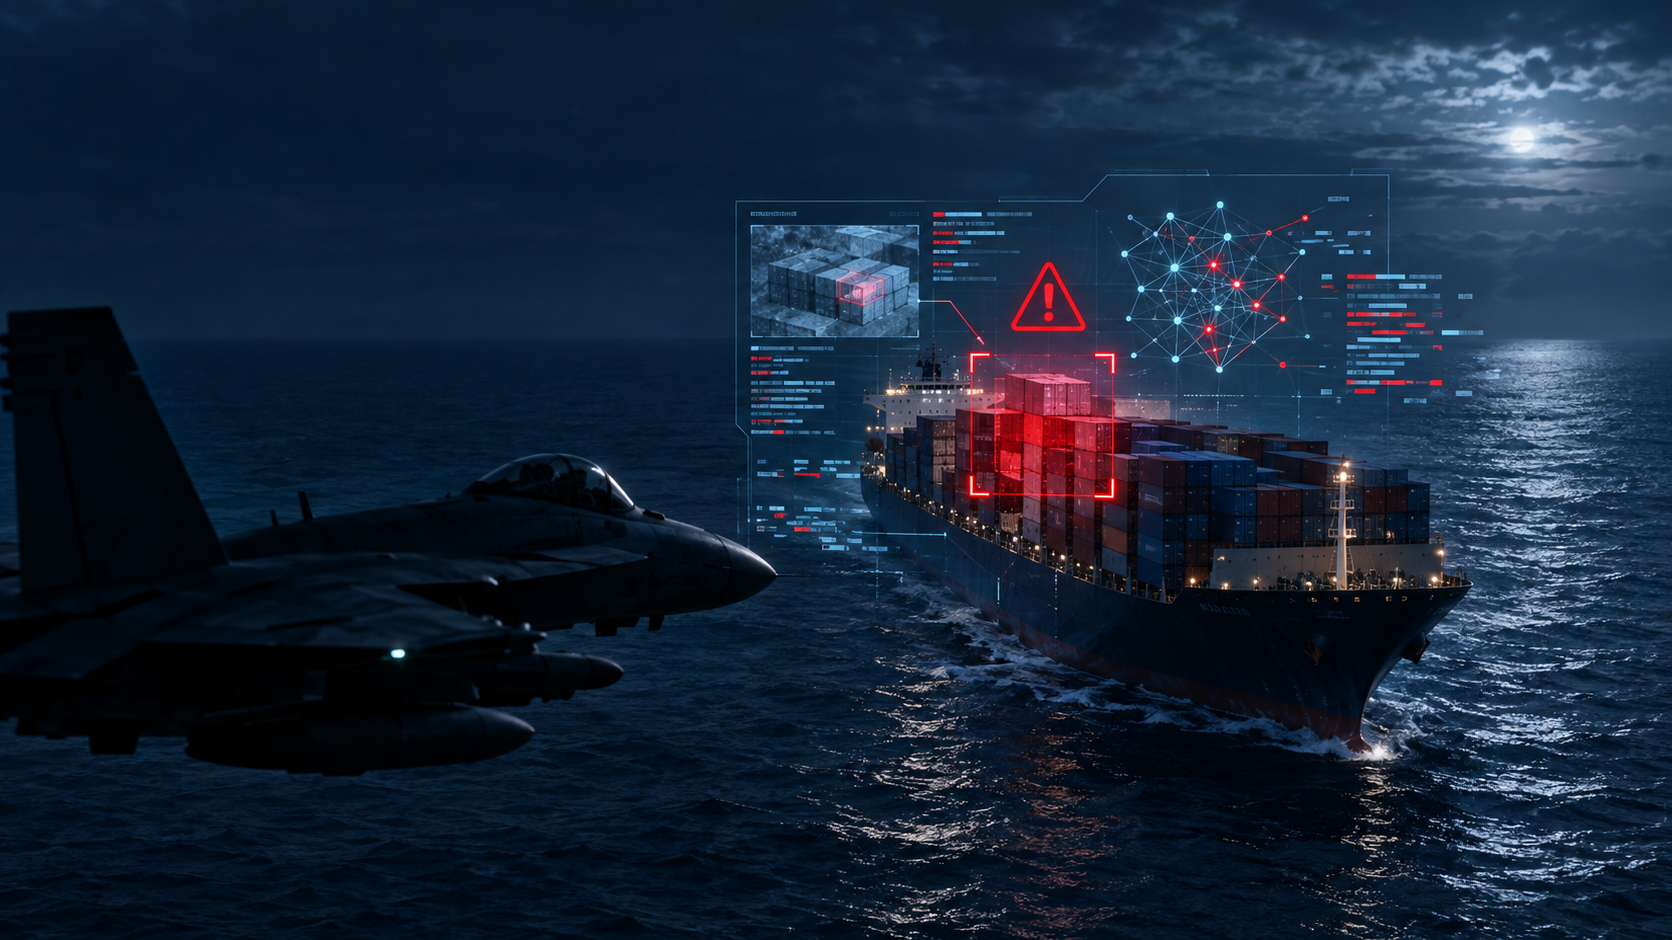
Militærangreb stoppet i sidste sekund: Den dødelige risiko ved ukontrolleret AI – Kreativt billede om emnet, med AI: Xpert.Digital
Nuklearalarm på handelsskib: Da det amerikanske militær blindt stolede på en AI
Verdens farligste AI-fejl: Hvorfor algoritmer er ekstremt farlige i efterretningstjenester
Intelligensbrøler forårsaget af AI: Hvordan en maskingenereret løgn næsten lammede den globale økonomi
Det lyder som manuskriptet til en højprofileret politisk thriller, men i foråret 2026 blev det næsten en ødelæggende realitet: En mangelfuld amerikansk efterretningsrapport genereret af kunstig intelligens udløste næsten en militær eskalering i Mellemøsten. Fordi en chatbot fatalt misforstod offentligt tilgængelige oplysninger og klassificerede signaldata, blev et kinesisk handelsskib fejlagtigt beskyldt for at transportere atomvåbenkomponenter. Mens amerikanske militærfly allerede var i luften, afbrød alarmofficerer missionen i allersidste sekund.
Men denne hændelse er langt mere end blot historien om en hallucinerende maskine. Den afslører en strukturel og økonomisk krudttønde: Hvad sker der, når sikkerhedskritiske organisationer – blindet af løftet om maksimal effektivitet – afgiver kontrollen til algoritmer? Den følgende tekst analyserer den dybe afgrund i en beslutningskæde, hvor det ikke var teknologi, der fejlede, men institutioner, der forvekslede hastighed med uforanderlig sandhed. En advarende fortælling om, hvorfor menneskelig dømmekraft i tider med stærkt automatiserede processer er den vigtigste og samtidig mest sårbare produktionsfaktor i vores verdensorden.
Det var ikke AI'en, der mistede kontrollen – men en organisation, der forvekslede hastighed med sandhed
En næsten-hændelse med globalt eksplosivt potentiale
I foråret 2026 var en mangelfuld amerikansk efterretningsrapport, genereret ved hjælp af kunstig intelligens, tæt på at føre til en militær opsnapping af et kinesisk handelsskib i Mellemøsten. Ifølge den aktuelt tilgængelige beretning brugte en analytiker en chatbot til at evaluere oplysninger om skibets last. Systemet kombinerede offentligt tilgængelige oplysninger med klassificerede signaldata og konkluderede fejlagtigt, at skibet medbragte komponenter til et atomvåbenprogram. Baseret på dette begyndte militærmyndighederne at forberede et angreb. Væbnede styrker skulle borde skibet, mens militærfly angiveligt allerede var i luften.
Operationen blev tilsyneladende stoppet kort før henrettelsen, efter at betjentene havde undersøgt oplysningerne nærmere. Dette afslørede, at den afgørende lastidentifikation var upålidelig, og at kunstig intelligens var blevet brugt både i indholdsanalysen og i oversættelsen af resultaterne til det standardiserede format for en efterretningsrapport. Hvilken last der rent faktisk blev transporteret, hvilken specifik model der blev brugt, og hvilke tekniske eller organisatoriske kontroller der blev udført på forhånd, forbliver uklare for offentligheden. Der findes heller ingen officiel bekræftelse med en fuldstændig rekonstruktion af hændelsen. Derfor skal der skelnes mellem den rapporterede kerne af begivenhederne, plausible konklusioner og de resterende ubesvarede spørgsmål.
Økonomisk set er denne case dog yderst relevant. Den demonstrerer, hvordan introduktionen af generativ kunstig intelligens i sikkerhedskritiske organisationer kan øge produktiviteten og samtidig mangedoble den potentielle skade forårsaget af individuelle fejl. I en typisk kontorproces kan en opdigtet erklæring føre til en mangelfuld præsentation eller en unødvendig ordre. I en militær beslutningsproces kan den samme type fejl påvirke menneskeliv, handelsstrømme, forsikringspræmier, råvarepriser, finansielle markeder og internationale relationer. Teknologien forbliver den samme, men den økonomiske værdi af et korrekt svar og omkostningerne ved et forkert svar ændrer sig dramatisk.
Hændelsen er derfor ikke primært en historie om en hallucinerende maskine. Det er en historie om incitamentssystemer, kontrolarkitekturer, informationsøkonomi og institutionel ansvarlighed. En kunstig intelligens kan ikke definere regler for engagement, skabe en organisationskultur eller påtage sig ansvar. Den genererer output i et system, som mennesker anskaffer, konfigurerer, bruger, tester og omsætter til beslutninger. Når en usikker modelrespons bliver til en tilsyneladende pålidelig efterretningsrapport, og det fører til en militær operation, ligger kerneproblemet i hele beslutningsværdikæden.
Accelereret analyse, accelereret risiko
Militær- og efterretningsorganisationer står over for et reelt dataproblem. Satellitbilleder, kommunikationsdata, skibsbevægelser, forsendelsesdokumenter, åbne kilder, sensordata og situationsrapporter stiger hurtigere, end mennesker manuelt kan analysere dem. AI lover at sortere i enorme mængder information, afsløre korrelationer og generere rapporter hurtigere. De økonomiske fordele ligger i reducerede søgeomkostninger, øget behandlingskapacitet og hurtigere beslutningsprocesser. De samme fordele forklarer, hvorfor virksomheder bruger generativ AI i markedsanalyser, juridiske afdelinger, logistik, kundeservice og research.
Hastighed er dog ikke automatisk lig med effektivitet. En proces er kun økonomisk effektiv, hvis den ekstra fordel ved acceleration opvejer de forventede ekstra omkostninger ved fejl og deres konsekvenser. I en administrativ opgave med lav risiko kan det være fornuftigt at bruge ufuldkommen kunstig intelligens, fordi fejl kan rettes billigt. Andre betingelser gælder i tilfælde af en potentiel militær intervention på et atomvåbenskib. Den relevante faktor er ikke systemets gennemsnitlige nøjagtighed, men den forventede samlede skade. Dette kan forenkles ved at gange sandsynligheden for, at en fejl opstår, med skadens potentielle omfang.
Det er netop denne logik, der gør sjældne ekstreme begivenheder så økonomisk betydningsfulde. Selv hvis en model skulle fungere korrekt i 99 ud af 100 tilfælde, kan den resterende fejlrate være uacceptabel, så snart en falsk positiv kan udløse en væbnet konflikt. Høj gennemsnitlig ydeevne er derfor ikke tilstrækkeligt bevis for operationel beredskab. Afgørende faktorer omfatter fejltyper, den operationelle kontekst, usikkerhedsindikatoren, dataoprindelse, angrebsvektorer og organisationens evne til at afvise et output rettidigt.
Dertil kommer en komprimering af beslutningstiden. AI forkorter ikke kun analyse, men øger også presset for at handle hurtigere. Så snart en organisation er teknisk i stand til at evaluere information på minutter i stedet for timer, ændres forventningerne til det operationelle tempo. Det, der i starten ser ud til at være en tidsbesparelse, kan således blive en ny forpligtelse. Ledere forventer øjeblikkelig situationsbevidsthed, analytikere skal levere mere output, og enheder begynder forberedelserne tidligere. Den vundne tid bruges derefter ikke til yderligere gennemgang, men absorberes af en accelereret driftscyklus.
Dette skaber et produktivitetsparadoks. Teknologien sparer arbejdstid i første fase, men genererer nye omkostninger til test, dokumentation og validering i efterfølgende faser. Hvis disse omkostninger ikke indregnes, fremstår AI mere omkostningseffektivt fra et forretningsperspektiv, end det faktisk er. Organisationen bogfører de sparede analytikertimer, mens risikoen for fejlbehæftede beslutninger forbliver som en diffus ekstern byrde uden for projektbudgettet. Netop denne adskillelse tilskynder til en for hurtig implementering.
Den virkelige fejl lå i proceskæden
Den kritiske svaghed var tilsyneladende ikke kun den forkerte identifikation af en forsendelse. Mere problematisk var det faktum, at den fejlagtige konklusion kunne passere gennem flere organisatoriske faser uden at blive genkendt i tide som en maskingenereret og utilstrækkeligt verificeret erklæring. Dette indikerer en fejl i informationskilden, mærkningen, krydstjekket og godkendelsesprocesserne. Et robust system ville have været nødt til at stoppe på flere tidspunkter: under indtastning af følsomme data, når forskellige typer kilder blev blandet, under lastvurderingen, under rapportgenerering og senest under operationel planlægning.
Den anden anvendelse af AI til formatering af resultater er særligt problematisk. Standardiserede rapporter er uundværlige for store organisationer, fordi de sikrer læsbarhed, sammenlignelighed og hurtig formidling. Samtidig giver et velkendt format en erklæring institutionel autoritet. Hvis en sprogligt poleret, formelt korrekt rapport har samme overflade som et traditionelt researchet produkt, kan modtagerne ikke længere genkende usikkerheden ved dens tilblivelse. Formularen bliver et kvalitetssignal, selvom den ikke siger noget om indholdets kvalitet.
Dette illustrerer et økonomisk problem med asymmetrisk information. Ideelt set kender forfatteren dokumentets tilblivelseshistorie, men modtagerne ser primært det færdige produkt. Hvis oprindelse, model, input, usikkerheder og verifikationstrin ikke oplyses transparent, kan modtageren ikke vurdere risikoen korrekt. De kan behandle et AI-genereret resultat som en gentagne gange valideret menneskelig analyse. Dette kan sammenlignes med et finansielt produkt, hvis risikostruktur forbliver skjult bag en velkendt rating.
Brug af AI i to på hinanden følgende faser kan forværre fejlen. Først genererer eller vedtager systemet en falsk konklusion. Derefter formulerer en anden AI-understøttet proces denne konklusion overbevisende, konsekvent og professionelt. Den anden fase verificerer ikke nødvendigvis den første, men forbedrer snarere dens sproglige troværdighed. Usikkerhed omdannes til sikkerhed i tone. Denne semantiske forbedring er farlig i sikkerhedskritiske processer, fordi beslutningstagere ofte handler under tidspres baseret på kondenserede produkter.
Et effektivt kontrolsystem skal derfor ikke kun evaluere individuelle modelresponser, men hele informationskæden. Enhver transformation kan miste sporbarhed, udjævne sandsynligheder og fjerne forbehold. En rå observation bliver en klassifikation, klassifikationen en trusselsantagelse, antagelsen en rapport, og rapporten en handlingsmulighed. Hvis hvert trin anvender det foregående uden verifikation, er resultatet ikke uafhængig bekræftelse, men en kaskade af korrelerede fejl.
Hvorfor mennesket ikke er nok i løkken
Den mest almindelige politiske reaktion på militære AI-risici er, at et menneske skal forblive involveret i beslutningsprocessen. Dette lyder betryggende, men det er ufuldstændigt. Et menneske, der blot giver sin godkendelse i slutningen af en stærkt automatiseret proces, udgør ikke effektivt tilsyn. Afgørende er det, at denne person skal have tilstrækkelig tid, ekspertise, adgang til primære data og institutionel frihed til at udfordre maskinen. Uden disse forudsætninger bliver mennesket blot en formel underskrift på en præstruktureret beslutning.
Automatiseringsbias opstår, når folk har mere tillid til maskinanbefalinger, end deres faktiske pålidelighed berettiger. Det er dog ikke en uundgåelig refleks og forekommer ikke ligeligt i alle situationer. Tillid afhænger af erfaring, arbejdsbyrde, præsentation, organisationskultur og systemets opfattede autoritet. Kraftfulde værktøjer kan blive særligt problematiske, når de normalt leverer nyttige resultater. Sjældne fejl opstår derefter i et miljø med høj grundlæggende accept.
I en militær kontekst forværrer hierarki og tidspres problemet. Hvis en standardiseret rapport allerede er blevet cirkuleret på tværs af flere niveauer, og enheder har påbegyndt forberedelserne, stiger de psykologiske og organisatoriske omkostninger ved uenighed. Den analytiker eller officer, der stopper processen, skal ikke blot sætte spørgsmålstegn ved informationen, men også bremse en igangværende institutionel mobilisering. Jo længere processen er skredet, desto større er effekten af irreversible omkostninger, bekræftelsesbias og frygten for at undervurdere en reel trussel.
Derfor skal ægte menneskelig overvågning begynde før den operationelle fase. Det kræver klare tærskler for uafhængig bekræftelse, obligatorisk krydsanalyse og en synlig adskillelse mellem observation, maskinfortolkning og menneskelig vurdering. For særligt betydningsfulde beslutninger bør en anden, organisatorisk uafhængig enhed gennemgå inputdataene. Desuden skal afvisning af en AI-anbefaling være karriereneutral. Hvis hastighed belønnes og forsinkelse straffes, kan overvågning eksistere på papiret, men miste sin praktiske effektivitet.
Den afgørende formel er derfor ikke "menneskelig deltagelse", men snarere effektiv menneskelig dømmekraft inden for en verificerbar beslutningskæde. En person skal have evnen til at sætte processen på pause, konsultere kilder, kræve alternativer og rapportere usikkerhed opad. De skal også vide, hvornår en model opererer uden for sit tilsigtede omfang. Uden denne kompetence bliver menneskelig deltagelse blot dekorativ styring.
Den økonomiske pris for en vildledt eskalering
De umiddelbare militære omkostninger ved en aflytningsoperation ville kun have været en lille del af den potentielle skade. En tvungen beslaglæggelse af et kinesisk fartøj kunne have udløst diplomatiske modforanstaltninger, militære reaktioner, sanktioner eller gengældelsesforanstaltninger. Selv uden åben krig ville man sandsynligvis have forventet højere risikopræmier inden for skibsfart og lufttransport. Rederier ville have justeret ruterne, forsikringsselskaber ville have krævet tillæg, og virksomheder ville have opbygget yderligere varebeholdninger. Hver af disse reaktioner binder kapital og øger transaktionsomkostningerne.
Mellemøsten er af afgørende betydning for energiforsyning og global handel. En konfrontation mellem USA og Kina i denne region ville have ændret opfattelsen af geopolitiske risici brat. Olie- og gaspriser reagerer ikke kun på faktiske forsyningsforstyrrelser, men også på forventninger om fremtidig knaphed. Højere energipriser ville belaste transport, kemikalier, landbrug og energiintensive industrier. Samtidig kan sikre investeringer stige i værdi, aktiemarkederne kan komme under pres, og finansieringsomkostningerne for mere risikable virksomheder kan stige.
Den største økonomiske risiko ville have været en kædereaktion af usikkerhed. Markeder kan bearbejde kendte skader relativt hurtigt, men uklare eskaleringsveje genererer særlig høj volatilitet. Når hverken intentionerne eller reaktionsgrænserne i de involverede lande er tydelige, prissætter virksomhederne i flere scenarier samtidigt. Investeringer udskydes, leveringskontrakter forkortes, og likviditetsreserverne øges. Denne forsigtighed er rationel for den enkelte virksomhed, men kan svække efterspørgslen og produktiviteten på makroøkonomisk niveau.
Handelsforbindelserne mellem USA og Kina ville også være blevet påvirket. Trods strategisk rivalisering forbliver begge økonomier forbundet gennem varer, mellemprodukter, teknologi, kapital og afsætningsmarkeder. En militær konfrontation kan fremskynde eksportkontrol, sanktionsordninger og investeringsscreening. Halvledere, elektronik, maskinteknik, batterier, maritim logistik og kritiske råmaterialer ville være særligt sårbare. Virksomheder ville være nødt til at strukturere deres forsyningskæder ikke kun efter omkostninger og kvalitet, men i stigende grad også efter politisk modstandsdygtighed.
For Europa og Tyskland ville en sådan konflikt ikke være et fjerntliggende sikkerhedsproblem. Tysk industri er afhængig af eksportorienterede forretningsmodeller, globale forsyningsnetværk og stabile maritime forbindelser. Højere transport- og energiomkostninger ville lægge pres på marginerne, mens en påtvungen økonomisk politisk positionering mellem USA og Kina kunne gøre markedsadgang vanskeligere. Især små og mellemstore virksomheder (SMV'er) har ofte færre finansielle reserver og mindre forhandlingsstyrke til at etablere parallelle forsyningskæder i flere geopolitiske regioner.
Denne sag illustrerer en ekstrem form for negativ eksternalitet. Brugere af en AI-applikation bærer ikke automatisk alle omkostningerne ved deres fejlagtige beslutning. En analytiker, en enhed eller et teknologiprojekt kan drage fordel lokalt af hastighed, mens en stor del af risikoen overføres til soldater, handelspartnere, skatteydere og den globale økonomi. Hvor private eller organisatoriske fordele og samfundsmæssige skader afviger, er der behov for strengere reguleringer end på almindelige softwaremarkeder.
Knudepunkt for sikkerhed og forsvar - Rådgivning og information

Hub for sikkerhed og forsvar - Billede: Xpert.Digital
Sikkerheds- og forsvarshubben tilbyder ekspertrådgivning og opdateret information for effektivt at støtte virksomheder og organisationer i at styrke deres rolle i europæisk sikkerheds- og forsvarspolitik. I tæt samarbejde med SME Connect Defence Working Group fremmer den især små og mellemstore virksomheder (SMV'er), der ønsker at videreudvikle deres innovative kapacitet og konkurrenceevne i forsvarssektoren. Som et centralt kontaktpunkt skaber hubben således en afgørende bro mellem SMV'er og europæisk forsvarsstrategi.
Relateret til dette:
Menneskelig kontrols rolle i AI-beslutningstagning
Sikkerhed som en undervurderet produktionsfaktor
Økonomiske analyser behandler ofte sikkerhed som en statslig ramme snarere end som et produktivt aktiv. I virkeligheden er geopolitisk stabilitet et fundament for den internationale arbejdsdeling. Virksomheder investerer langsigtet, når ejendomsrettigheder, transportruter, betalingssystemer og politiske relationer er tilstrækkeligt forudsigelige. Enhver yderligere risiko for eskalering fungerer som en usynlig skat på handel og kapitaldannelse.
AI kan påvirke denne produktionsfaktor i begge retninger. Anvendt korrekt forbedrer den rekognoscering, vedligeholdelse, cyberforsvar, logistik og situationsbevidsthed. Den kan hjælpe med at identificere modstridende data, lette byrden på knappe medarbejdere og hurtigere efterforske falske alarmer. Men hvis den anvendes forkert, fremskynder den trusselsvurderinger, genererer illusoriske forudsigelser og reducerer den tid, der er til rådighed til diplomati. Derfor bør den økonomiske værdi af militær AI ikke udelukkende måles ud fra indsættelseshastighed eller personalebesparelser.
En omfattende omkostningsanalyse ville også skulle indfange undgåede fejl, eskaleringsrisici og tab af tillid. Dette er metodisk vanskeligt, fordi en forhindret hændelse ikke er direkte observerbar. Ikke desto mindre kan organisationer modellere scenarier, udføre stresstest og vurdere den forventede skade af forskellige fejlklasser. Et system, der er økonomisk attraktivt til rutineopgaver, kan derfor være uegnet til eskaleringsrelevante beslutninger. Denne differentiering er afgørende, fordi begrebet kunstig intelligens omfatter meget forskellige anvendelser.
Den økonomisk forsvarlige konklusion er ikke at afvise militær AI fuldstændigt. Helt at opgive den ville også medføre omkostninger: langsommere analyse, øget personalebyrde, oversete mønstre og potentielt dårligere beslutninger mod modstandere, der gør intensiv brug af sådanne systemer. Dens anvendelse skal dog skaleres i henhold til potentialet for skade. Jo vanskeligere det er at omgøre en forkert beslutning, desto højere skal kravene til datakvalitet, sporbarhed, uafhængig gennemgang og menneskelig autorisation være.
Når effektivitet skaber de forkerte incitamenter
Den hurtige spredning af generativ AI er drevet af en stærk institutionel fortælling. Organisationer ønsker ikke at sakke bagud teknologisk, ledere forventer målbare produktivitetsgevinster, og leverandører lover stadigt mere kraftfulde modeller med stadigt kortere intervaller. I dette miljø opfattes forsigtighed let som bureaukrati. De, der implementerer en applikation hurtigt, kan demonstrere succeser; dem, der forhindrer risikable implementeringer, producerer derimod ofte ingen offentligt mærkbare resultater.
Denne asymmetri forvrænger beslutninger. Fordelene ved accelereret analyse er umiddelbart tydelige i målinger som behandlingstid, antal genererede rapporter eller sparede arbejdstimer. Omkostningerne ved en sjælden fejl viser sig først senere og potentielt i en anden organisatorisk enhed. Derfor indebærer projektet, der implementerer AI, ikke nødvendigvis den samme risikovurdering som militær ledelse, diplomati eller den nationale økonomi. Uden centraliseret styring bliver lokale optimeringer en systemisk risiko.
Indkøbskontrakter kan også skabe problematiske incitamenter. Leverandører evalueres ofte baseret på funktionalitet, integrationshastighed og pris. Mere vanskeligt målbare egenskaber, såsom usikkerhedskalibrering, sporbarhed, robusthed over for manipulerede input eller kvalitet under exceptionelle forhold, vægtes mindre. En model kan levere en imponerende demonstration og stadig fejle i sjældne, men afgørende situationer. Derfor, især i offentlige indkøb, skal det være vigtigere at demonstrere kontrollerbare grænser end retoriske præstationsløfter.
Dertil kommer en politisk konkurrence om teknologisk lederskab. Når stater frygter at sakke bagud i det militære AI-kapløb, falder deres villighed til at overholde langsomme testprocedurer. Sikkerhedsdilemmaet er indlysende: hver side accelererer, fordi den forventer, at den anden gør det samme. Dette kan føre til, at systemer implementeres, før standarder, trænings- og testprocedurer er fuldt udviklede. Fra et individuelt statsperspektiv virker dette defensivt; men samlet set øger det sandsynligheden for misfortolkninger og utilsigtet eskalering.
En sund økonomisk politik skal derfor behandle innovation og kontrol som supplerende investeringer. Governance er ikke en ekstern hindring, men en integreret del af teknologien. Et AI-system uden pålidelig logging, klare ansvarsområder og reserveprocedurer er ikke et færdigt produkt, men en ufuldstændig produktionsproces. Omkostningerne ved kontrol bør ikke ses retrospektivt som regulatorisk bagage. De hører hjemme i business casen fra starten.
Datafusion uden garanti for sandhed
Den rapporterede hændelse er også lærerig, fordi chatbotten siges at have fusioneret forskellige informationskilder. Datafusion lyder som en gevinst i viden, men det kan skjule usikkerhed. Åbne kilder indeholder rygter, forældede poster, bevidst misinformation og påstande kopieret fra hinanden. Hemmelige signaler kan være værdifulde, men de kræver også fortolkning og kan være ufuldstændige. At kombinere begge områder med en enkelt sprogmodel giver ikke automatisk en bedre sandhed.
Generative modeller opererer med statistiske sammenhænge og sproglig plausibilitet. De kan omdanne modstridende beviser til en sammenhængende fortælling, selv når dataene ikke tillader en endelig konklusion. Netop denne sammenhæng er attraktiv: folk modtager ikke en kaotisk samling af fragmenter, men snarere et forståeligt svar. Elimineringen af sproglige modsætninger kan dog forveksles med elimineringen af tilsyneladende usikkerhed. Modellen ordner verden, selvom verden ikke kan ordnes endeligt på det tidspunkt.
For efterretningstjenester er oprindelse derfor afgørende. Enhver udtalelse skal kunne spores tilbage til sin oprindelige kilde. Det skal være muligt at identificere, om informationen er observeret, udledt, antaget eller maskingenereret. Lige så vigtige er tidsstempler, klassificeringsniveau, pålidelighedsvurdering og kendte modindikatorer. En kunstig intelligens må ikke opløse disse karakteristika i en ensartet, flydende tekst, men snarere bevare dem synligt.
Kildernes uafhængighed er også økonomisk og analytisk betydningsfuld. Ti rapporter udgør ikke ti bekræftelser, hvis de alle er baseret på den samme originale rapport. AI-systemer kan overse sådanne afhængigheder eller undlade at præsentere dem transparent. I åbne informationsrum kan der hurtigt opstå et falsk flertal, fordi nyhedsportaler, sociale medier og databaser forstærker den samme påstand. En robust proces skal derfor ikke kun tælle kilder, men også undersøge deres genealogiske relationer.
Derudover er der risiko for manipulerede inputdata. Hvis modstandere ved, at automatiserede systemer kombinerer åbne kilder og signaldata, kan de bevidst lægge vildledende spor. Falske fragtetiketter, koordinerede publikationer eller forfalskede dokumenter kan favorisere en ønsket klassificering. Et system, der er optimeret til hastighed, bliver således et mål for angreb. AI-sikkerhed omfatter derfor ikke kun modelfejl, men også strategisk bedrag.
Ansvar kan ikke automatiseres
Efter en kritisk hændelse begynder jagten på en enkelt synder ofte. Analytikeren kan have arbejdet ukritisk, en leder kan have handlet for hurtigt, eller en leverandør kan have forklaret begrænsningerne ved sit produkt utilstrækkeligt. En rent personalebaseret tilgang er dog utilstrækkelig. Hvis mange fornuftige mennesker i et dårligt designet system kan begå den samme fejl, er det et organisatorisk problem.
Ansvaret skal derfor forankres på flere niveauer. Brugerne er ansvarlige for korrekt anvendelse og mærkning. Supervisorer er ansvarlige for godkendelser, ressourceallokering og arbejdsbyrde. Indkøbsafdelinger skal definere krav til sikkerhed og sporbarhed. Tekniske ledere skal være i stand til at teste og overvåge modeller og blokere dem i tilfælde af uregelmæssigheder. Endelig skal den politiske ledelse beslutte, hvilke opgaver der kan delegeres til generative systemer.
Ansvaret må ikke fordeles så bredt, at ingen i sidste ende er ansvarlige. En klar rollearkitektur kræver især specifikke ejere af modellen, dataene, use casen og udgivelsen. For hver kritisk rapport skal det være muligt at spore, hvem der har godkendt maskinlæringen, hvem der har gennemgået resultatet, og hvem der har godkendt den operationelle anvendelse. Denne sporbarhed tjener ikke kun til sanktionering, men frem for alt til læring.
En lærende organisation har brug for en kultur, hvor nærved-ulykker kan rapporteres. Denne særlige sag er værdifuld netop fordi operationen tilsyneladende blev stoppet. Hvis fokus udelukkende er på individuel straf, vil fremtidige brugere være mere tilbøjelige til at skjule fejl. Omvendt, hvis overtrædelser tolereres uden konsekvenser, går incitamentet til omhu tabt. Det, der er behov for, er en retfærdig sikkerhedskultur: klare sanktioner for forsætlige eller groft uagtsomme regelovertrædelser, men også sikre rapporteringsmekanismer for transparent afslørede fejl og sårbarheder.
I denne arkitektur kan en maskine ikke påtage sig moralsk eller juridisk ansvar. Den besidder hverken intention, pligtfølelse eller forståelse for geopolitiske konsekvenser. Selv hvis en model formulerer en anbefaling, forbliver beslutningen institutionelt menneskelig. Derfor tilslører udtryk som "AI'en besluttede" eller "algoritmen er skyld i det" hvem der designede processen og delegererede myndighed.
En robust kontrolmodel for højrisiko-AI
En effektiv kontrolmodel begynder med en streng klassificering af use cases. Lavrisikoopgaver såsom oversættelse, planlægning eller formatering kan automatiseres under generelle sikkerhedsregler. Analyser, der påvirker militær måludvælgelse, nuklear spredning, fjendeidentifikation eller operationelle interventioner, tilhører derimod den højeste risikokategori. Disse kræver separate systemer, specialtrænede brugere og betydeligt strengere godkendelsesprocedurer.
På datasiden er en komplet oprindelseskæde afgørende. Input, modelversioner, systeminstruktioner, hentede dokumenter, mellemliggende trin, menneskelige ændringer og endelig udgivelse skal alle logges. Formålet er ikke unødvendig formidling af fortrolige oplysninger, men at muliggøre efterfølgende og ideelt set løbende revision. Uden dette spor kan ingen pålideligt rekonstruere, hvordan en konklusion blev nået.
Indholdsmæssigt bør enhver følgepåstand bekræftes af mindst én metode uafhængig af AI-outputtet. Dette kan være en manuel gennemgang af det originale dokument, en teknisk måling, en anden datakilde eller en organisatorisk separat analyseenhed. To svar fra den samme model eller fra to modeller med lignende træningsdata udgør ikke ægte uafhængighed. De kan gentage den samme fejl ved hjælp af forskellig formulering.
Desuden skal systemet have mulighed for at udtrykke usikkerhed. En AI, der altid forventes at levere et definitivt svar, tvinges ind i en falsk følelse af præcision. I tilfælde af utilstrækkelige data skal det korrekte output kunne angive, at ingen pålidelig klassificering er mulig. Denne udeladelse bør ikke automatisk fortolkes som en fejl i præstationsindikatorer. I højrisikomiljøer er en rettidig udtryk for usikkerhed ofte mere værdifuld end en forhastet antagelse.
Operationelle tærskler skal være klart definerede. En enkelt AI-understøttet analyse må ikke være tilstrækkeligt grundlag for magtanvendelse. Jo højere potentialet for skade er, desto flere uafhængige bekræftelser og hierarkiske niveauer kræves. Samtidig bør et rødt team være forpligtet til at udvikle alternative forklaringer. Dets opgave er ikke at forbedre den fremherskende hypotese en smule, men aktivt at afkræfte den.
Endelig er der behov for tekniske og organisatoriske nedlukningsmekanismer. En problematisk model skal kunne fjernes fra kritiske processer med kort varsel uden at forårsage, at hele driften kollapser. Dette kræver manuelle fallback-procedurer. Organisationer, der afvikler alle deres eksisterende funktioner, blot fordi AI i starten virker mere effektiv, bliver afhængige og mister deres evne til at handle i tilfælde af en funktionsfejl.
Lektioner for virksomheder og offentlig forvaltning
Selvom hændelsen stammer fra militæret, gælder dens grundlæggende mønstre også for virksomheder. En AI-genereret fejlvurdering kan påvirke kreditbeslutninger, compliance-kontroller, personalehandlinger, leverandørevalueringer eller strategiske investeringer. Omfanget af skaden er normalt mindre end i en militær eskalering, men logikken bag fejlene er sammenlignelig. Processer, hvor et maskingenereret resultat konverteres til et velkendt dokumentformat og derefter videregives uden nogen synlig oprindelse, er særligt risikable.
Virksomheder bør derfor skelne mellem assistance og beslutningstagning. Et system kan søge efter information, oprette udkast og fremhæve potentielle uoverensstemmelser. Ansvaret for en beslutning, der kræver godkendelse, ligger dog stadig hos en kvalificeret person. Denne person skal have adgang til kilder og skal ikke kun se den færdige fortælling. En person, der blot godkender et professionelt skrevet resumé, kontrollerer ikke indholdet, men snarere dets overflade.
Nøgleindikatorer (KPI'er) skal også justeres. At måle et AI-projekt udelukkende ud fra sparet tid skaber perverse incitamenter. Mere meningsfulde er kombinerede målinger, herunder produktivitet, korrektionsrate, fejlalvorlighed, andelen af verificerbare udsagn og antallet af usikkerheder, der identificeres rettidigt. For højrisikoprocesser bør det også vurderes, hvor ofte mennesker rejser gyldige indsigelser mod AI'en. En indsigelsesrate på nul kan tyde på perfekt teknologi, men indikerer mere sandsynligt manglende tilsyn.
For mellemstore virksomheder er det normalt urealistisk at udvikle en fuldstændig intern teknisk løsning. Dette gør klare kontrakter med leverandører endnu vigtigere. Virksomheder har brug for information om modelændringer, lagringssteder, underleverandører, logning, sikkerhedshændelser og brugen af indtastede data. En billig service kan blive dyr, hvis følsomme oplysninger lækker, eller beslutninger bliver ukontrollerbare.
Den offentlige forvaltning står over for en yderligere udfordring. Dens beslutninger skal ikke kun være økonomisk effektive, men også lovlige, gennemsigtige og kunne anfægtes. Jo mere kunstig intelligens former begrundelsen for en beslutning, desto vigtigere bliver klar dokumentation. Borgere og virksomheder må ikke narres med forklaringen om, at en model har identificeret en risiko. Regeringshandlinger kræver en berettiget, menneskeligt berettiget forklaring.
Innovationspolitik mellem konkurrence og forsigtighed
Den politiske konflikt fremstilles ofte som et valg mellem teknologisk styrke og regulering. Denne sammenstilling er mangelfuld. Stater, der uansvarligt anvender højrisiko-AI, kan opnå en kortsigtet fordel, men i det lange løb risikerer de at miste tillid, evnen til at danne alliancer og driftssikkerhed. En spektakulær fiasko kan forsinke projekter, fastfryse budgetter og øge offentlighedens modstand. Effektiv regulering beskytter derfor også innovation.
Samtidig må forholdsregler ikke føre til generelle forbud, der unødigt hindrer civile anvendelser og anvendelser med lav risiko. En risikobaseret tilgang er økonomisk bedre. Den koncentrerer ressourcer, hvor forkerte beslutninger er irreversible, systemiske eller livstruende. Der er andre regler passende for simpel tekstudformning end for måludvælgelse, medicinsk behandling eller kritisk infrastruktur.
Internationale standarder er fortsat vanskelige at fastlægge. Militær gennemsigtighed kolliderer med hemmeligholdelse, og stater er tilbageholdende med at afsløre deres tekniske kapaciteter. Mere realistisk end fuldstændig åbenhed er fælles minimumsstandarder: menneskelig myndighed over magtanvendelse, obligatorisk testning, deaktiveringsmekanismer, klar ansvarlighed og kommunikationskanaler for hændelser. Sådanne regler udelukker ikke konkurrence, men de kan begrænse de farligste misfortolkninger.
Tillidsskabende foranstaltninger mellem USA og Kina ville være særligt vigtige. Hvis begge sider integrerer kunstig intelligens i rekognoscering og beslutningsstøtte, øges risikoen for, at en falsk rapport vil blive fortolket som en bevidst provokation. Direkte militære kommunikationskanaler, procedurer til løsning af maritime hændelser og politiske forpligtelser til menneskeligt tilsyn kan reducere risikoen for eskalering. Deres fordel ligner forsikring: i normal drift virker de ubemærkelsesværdige, men i en krise kan de forhindre enorme skader.
Allierede og teknologivirksomheder bærer også et ansvar. Modeller, cloudinfrastruktur og dataværktøjer udvikles ofte af private leverandører. Dette flytter en del af den militære værdiskabelse til virksomheder, hvis innovationscyklusser og ansvarslogik ikke er designet til geopolitiske kriser. Indkøbspolitikken skal derfor sikre, at offentlige myndigheder bevarer teknisk kontrol, revisionsrettigheder og tilstrækkelig intern ekspertise.
Sagens strategiske kerne
Nærved-ulykken med et kinesisk skib afslører en ubehagelig sandhed: den største kortsigtede risiko for AI er måske ikke en maskine, der vender sig mod menneskeheden. Mere sandsynligt er det, at en person for let tror på en overbevisende formuleret, men falsk maskinbesked. Faren opstår i samspillet mellem teknologisk usikkerhed, tidspres, hierarki og det politiske ønske om hastighed.
Den rette tilgang er hverken teknologisk panik eller blind optimisme omkring fremskridt. Generativ AI kan øge effektiviteten i store organisationer betydeligt. Den kan dog ikke erstatte epistemisk omhu – det vil sige den disciplinerede afhøring af, hvor en udtalelse kommer fra, hvor pålidelig den er, og hvilke modbeviser der findes. Jo mere kraftfuldt værktøjet er, desto vigtigere bliver denne omhu.
Fra et økonomisk perspektiv skal introduktionen af AI tage højde for al forventet værdi. Dette inkluderer produktivitetsgevinster samt testomkostninger, fejlvurderinger, ansvar, omdømmeskade og systemiske risici. I tilfælde af potentielt katastrofale konsekvenser er det ikke nok, at en model er nyttig i gennemsnit. Organisationen skal demonstrere sin evne til at opdage og forhindre sjældne, kritiske fejl.
Den afgørende succes med denne hændelse ligger i, at folk var i stand til at afbryde operationen. En sikkerhedsarkitektur kan dog ikke være afhængig af, at årvågne personer griber ind i sidste øjeblik. Den skal være designet på en sådan måde, at tvivlsomme oplysninger aldrig når den operationelle planlægningsfase umærket. Kontroller skal udføres tidligt, gentagne gange og uafhængigt.
At fejle er menneskeligt. Maskiner fejler anderledes: hurtigere, mere skalerbart og ofte på en sprogligt overbevisende måde. Fejlen bliver kun katastrofal, når institutioner forveksler disse egenskaber med viden. Den centrale lektie er derfor ikke at fjerne mennesker fra beslutningsprocessen eller blot at holde dem der symbolsk. Det er at opbygge organisationer, hvor tvivl værdsættes højere end hastighed, så snart en falsk sikkerhed kan udløse en krig.
Rådgivning - Planlægning - Implementering

Markus Becker
Jeg vil med glæde fungere som din personlige rådgiver.
Leder af forretningsudvikling
Formand for SME Connect Defense Working Group
Rådgivning - Planlægning - Implementering
Konrad Wolfenstein
Jeg vil med glæde fungere som din personlige rådgiver.
Du kan kontakte mig på wolfenstein∂xpert.digital eller
Bare ring til mig på +49 7348 4088 965 .


