Siber saldırganlar soğuk zincire saldırdığında: Dijital arızalar tüm stokları nasıl tehlikeye atıyor?
Xpert Ön Sürümü

27 dilde mevcuttur 📢
Google'da Xpert.Digital'i tercih edinⓘYayınlanma tarihi: 3 Kasım 2026 / Güncelleme tarihi: 3 Kasım 2026 – Yazar: Konrad Wolfenstein
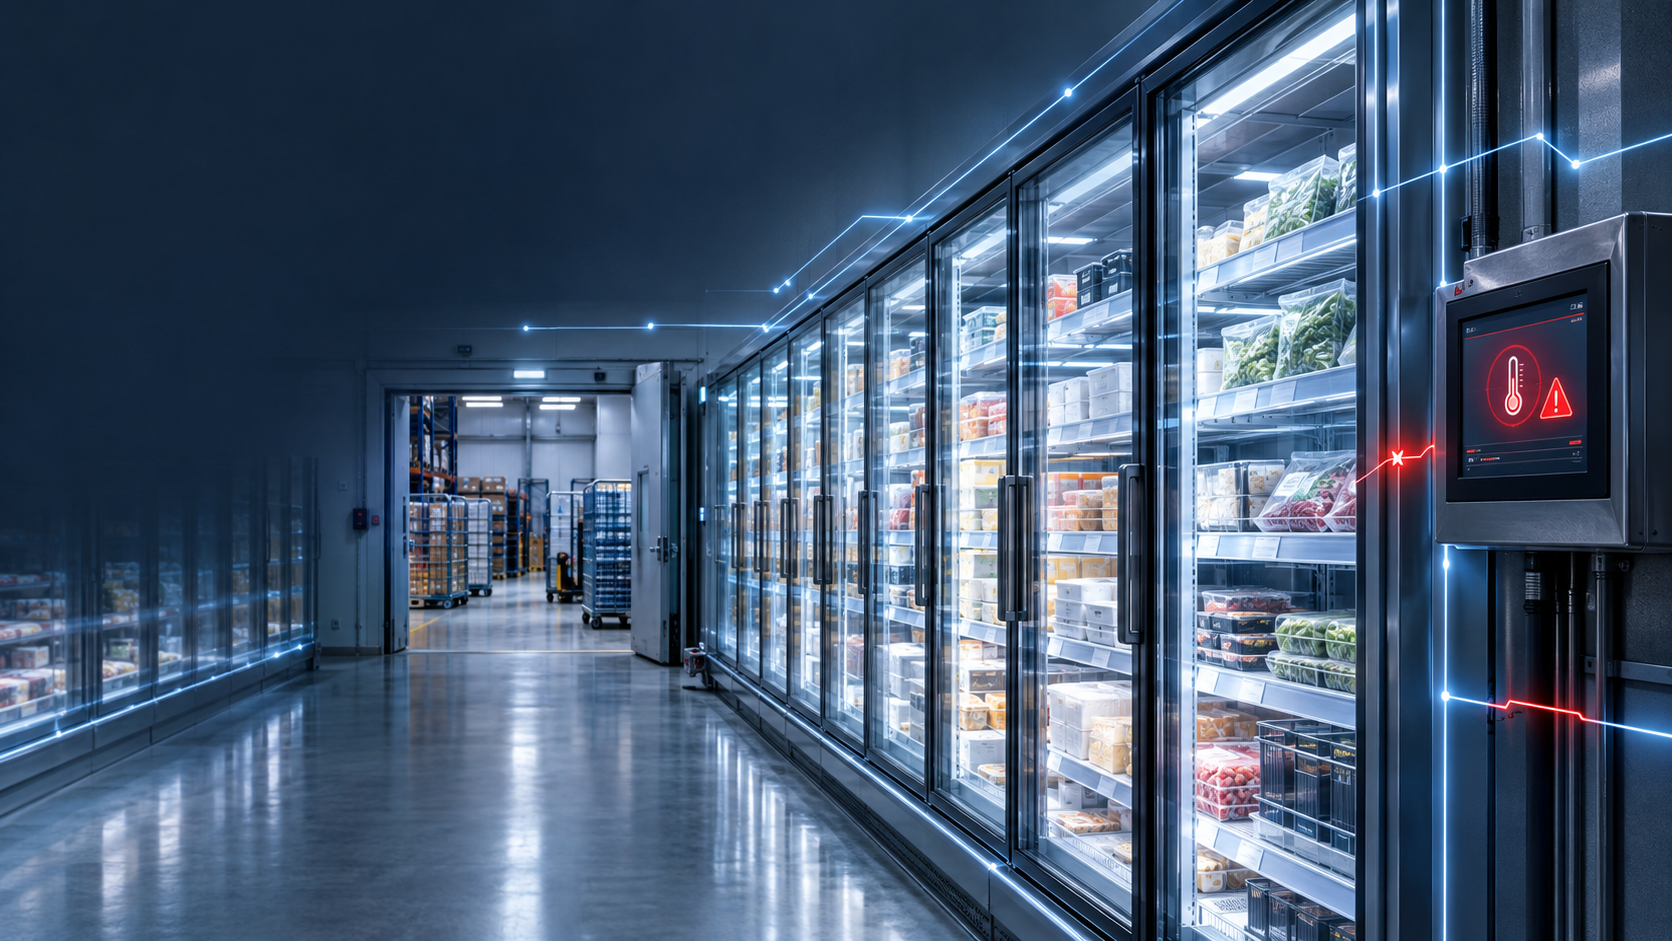
Siber saldırganlar soğuk zincire saldırdığında: Dijital arızalar tüm stokları nasıl tehlikeye atıyor? – Yapay zekâ destekli yaratıcı görsel: Xpert.Digital
Soğutma sistemlerinde yapılan manipülasyonlar: Siber güvenlik neden lojistik sektörü için bir görev haline geliyor?
Depolardaki hafife alınan zayıflık: Dijital sistemler malları kullanılamaz hale getirdiğinde
Soğuk zincir ne kadar güvenli? Siber saldırılar Avrupa'daki süpermarketler üzerinde baskı oluşturuyor
Dijital sistemler artık sadece envanteri ve malların hareketini kontrol etmekle kalmıyor. Ayrıca gıdaların soğutulmuş halde kalıp kalmayacağını ve dolayısıyla ekonomik değerini koruyup korumayacağını da belirleyebiliyorlar. Kasım 2026'nın başlarında, İsveç, Belçika ve Lüksemburg'daki süpermarketler soğutma ve dondurma sistemlerinde arızalar bildirdi. İsveç'in Sjöbo kentindeki bir süpermarkette, sistem ayarlarının 50 dereceye değiştirildiği ve gıdaların imha edilmesi gerektiği bildirildi. Teknik nedenler ve olayların kapsamı başlangıçta belirsizdi. Bununla birlikte, bildirilen etkiler, siber güvenlik, iç lojistik ve tedarik güvenliğinin ne kadar yakından iç içe geçtiğini zaten gösteriyor. Dijital kontroller başarısız olursa veya manipüle edilirse, yalnızca sistemin çalışması etkilenmekle kalmaz, aynı zamanda zaten üretilmiş, taşınmış ve depolanmış mallar da kullanılamaz hale gelebilir. Bu nedenle lojistik, malları A noktasından B noktasına hızlı bir şekilde taşımaktan daha fazlasını yapmalıdır. Malların mevcut, kullanılabilir ve satılabilir kalmasını sağlayacak koşulları güvence altına almalıdır.
Siber saldırganlar soğuk zinciri kontrol altına aldığında: Lojistik, malların taşınmasından çok daha fazlasıdır
Bir depoda en pahalıya mal olabilecek güvenlik açığı bir şifre olabilir
Lojistik genellikle malların depodan ne kadar hızlı çıktığı, sevkiyatların ne kadar güvenilir bir şekilde ulaştığı ve konveyör sistemlerinin, sipariş toplama sistemlerinin veya depo robotlarının ne kadar verimli çalıştığıyla ölçülür. Bu bakış açısı önemli görevleri tanımlasa da yetersiz kalmaktadır. Bir tedarik zinciri, ekonomik değerini yalnızca ürünleri taşıyarak yaratmaz. Tüm süreç adımları boyunca ürünlerin bulunabilirliğini, kalitesini, güvenliğini ve kullanılabilirliğini korumalıdır. Dijital kontroller bu koşulları etkilemeye başladığı anda, veri bütünlüğü, siber güvenlik ve organizasyonel yanıt verme yeteneği lojistik performansının ayrılmaz bileşenleri haline gelir.
Bu sorunlar ve aksamalar arasındaki doğrudan bağlantı, Kasım 2026 başlarında ortaya çıkan Avrupa süpermarketlerindeki soğutma ve dondurucu sistemlerindeki arızalarla gösterilmiştir. İsveç'te ICA ve Coop mağazaları etkilenmiştir. İsveç'in güneyindeki Sjöbo'da bulunan bir ICA süpermarketi, sistemlerine müdahale edildiğini ve sıcaklığın 50 dereceye ayarlandığını bildirmiştir. Yiyecekler imha edilmek zorunda kalmış ve mağaza başlangıçta Pazartesi sabahı kapalı kalmış, daha sonra tekrar faaliyete geçmiştir. Benzer sorunlar Belçika ve Lüksemburg'da da bildirilmiştir. Belçika'da, yaklaşık 40 Delhaize mağazası, soğutma sistemlerini aksatan bir BT olayından etkilenmiştir.
Bu tür olayların ekonomik özü yalnızca teknolojik başarısızlıkta yatmıyor. Dijital bir müdahale, sınırlı bir zaman dilimi içinde üretilmiş, taşınmış, depolanmış ve satışa hazır hale getirilmiş malların değerini düşürebilir. Bu durumda, önceki tüm değer zinciri amacını yitirir. Tarımsal üretim, endüstriyel işleme, paketleme, nakliye ve ticaret lojistiği gerçekleşmiş olsa da, sonuçta kullanılabilir bir ürün müşteriye ulaşmaz.
Bu durum, temel soruyu değiştiriyor. Artık mesele sadece şirketlerin malları ağları üzerinden ne kadar verimli bir şekilde taşıdığı değil. Bu malların değerini koruduğu koşulları kontrol edip etmedikleri de hayati önem taşıyor.
Soğutma sistemi olaylarının kanıtladığı ve şu ana kadar belirsizliğini koruyan noktalar
Güvenilir bir analiz, doğrulanmış etkiler, bireysel mağazalardan gelen raporlar ve henüz çözülmemiş teknik nedenler arasında ayrım yapmalıdır. Birçok perakende satış noktasındaki soğutma ve dondurucu sistemlerinde arızalar doğrulandı. Bazı mağazalar bunları açıkça hacker saldırıları olarak tanımladı. ICA başlangıçta sınırlı sayıda şubenin etkilendiğini belirtti ve olayın ele alınışını destekledi. Coop'tan gelen ilk raporlar altı mağazanın etkilendiğini gösterirken, daha sonraki raporlar bu sayıyı yediye çıkardı. Bu gelişme, bir olay devam ederken değerlendirmenin tamamlanmayabileceğini göstermektedir.
Belirtilen 50 derece Celsius sıcaklık bile hassas bir yorum gerektirir. Ayarlanan sıcaklık değeri, her soğutmalı vitrinde ulaşılan gerçek hava sıcaklığına otomatik olarak eşit değildir ve kesinlikle tüm gıda maddelerinin içindeki aynı sıcaklığa eşit değildir. Sıcaklık artışı, ünitenin tasarımı, ortam sıcaklığı, stok seviyesi ve arıza süresi gibi faktörlere bağlıdır. Sjöbo'daki market örneğinde, ayarların 50 dereceye değiştirildiği özellikle belirtilmiştir. Bu, etkilenen her ürünün bu sıcaklığa ulaştığı anlamına gelmez.
Bu ayrım ekonomik zararı azaltmaz. Çok küçük sıcaklık sapmaları bile gıda ürünlerinin incelenmesini, bloke edilmesini veya imha edilmesini gerektirebilir. Dondurulmuş ürünler için uygun depolama ve taşıma koşullarının sağlanması çok önemlidir; şok dondurulmuş gıdalar için ise genellikle eksi 18 santigrat derece veya daha düşük bir ürün sıcaklığı ilgili referans noktasıdır. Bununla birlikte, bir sapmanın özel değerlendirmesi ürüne özgü olmalıdır.
Hasarın tam boyutu, teknik saldırı zinciri ve potansiyel faillerin kimliği hala belirsizliğini koruyor. Farklı ülkelerdeki benzer aksaklıklar, ortak bir saldırganı veya aynı güvenlik açığını kanıtlamaz. Ekim ayında Fransız süpermarketlerinden benzer olaylar zaten bildirilmişti. Tekrarlanan olaylar riski vurgulasa da, her bir olayın teknik olarak incelenmesinin yerini tutmaz.
Bu durum şirketler için iki yönlü bir gereklilik doğurmaktadır: Hem hasarı sınırlamak için yeterince hızlı hareket etmeli, hem de ön varsayımlara dayalı yanlış güvenlik kararları almaktan kaçınmak için yeterince dikkatli analiz yapmalıdırlar.
Lojistiğin temel görevi ekonomik sürdürülebilirliği sağlamaktır
Bir ürün doğru yerde olsa bile ekonomik olarak değersiz olabilir. Dondurulmuş ürünlerden oluşan bir palet, zamanında teslim edilse bile sıcaklık geçmişi artık güvenli kullanımına izin vermediği için amacına hizmet etmez. Benzer şekilde, bir yedek parça fiziksel olarak mevcut olabilir ancak yanlış tanımlama nedeniyle kullanılamaz. Stok verileri, kalite durumu ve malların gerçek durumu eşleşmiyorsa, tamamen dolu bir depo teslimat kapasitesinin kanıtı değildir.
Bu durum, lojistik performansının daha kapsamlı bir tanımına yol açar. Lojistik, yalnızca mekansal ve zamansal erişilebilirliği organize etmekle kalmaz, aynı zamanda bir malın kullanılabileceği, işlenebileceği veya satılabileceği koşulları da korur. Gıda ticaretinde bu, özellikle sıcaklık kontrolünü, izlenebilir ürün koşullarını ve kontrollü sevkiyatları içerir. Diğer sektörlerde ise farklı parametreler aynı rolü oynar: nem, titreşim, saflık, erişim izni veya açıkça belgelenmiş ürün kimliği.
İç lojistik, fiziksel hareket ve dijital karar verme süreçlerinin yakından iç içe geçmiş olması nedeniyle özellikle önemlidir. Bir depo yönetim sistemi, hangi malların depolanacağını, bloke edileceğini veya sevk edileceğini belirler. Bir tesis kontrol sistemi, konveyör teknolojisinin çalışıp çalışmayacağını etkiler. Bir bina otomasyon sistemi, çevresel koşulları değiştirebilir. Bu tür programlanabilir sistemler, fiziksel süreçleri izledikleri veya doğrudan etkiledikleri zaman operasyonel teknoloji olarak kabul edilir.
Dolayısıyla ekonomik sorumluluk, bir sistemin mekanik işlevselliğiyle sınırlı değildir. Bir konveyör bant mükemmel çalışabilir ancak yine de yanlış malları yanlış yere taşıyabilir. Bir soğutma sistemi elektrikle çalışabilir ancak yine de uygunsuz şekilde çalışabilir. Asıl önemli olan, teknoloji, veri ve kararları kapsayan tüm sistemin güvenilirliğidir.
Dijital ağ oluşturma, verimliliği artırırken aynı zamanda yeni riskleri nasıl dağıtıyor?
Lojistik tesislerinin ağ bağlantısı, belirgin ekonomik faydalar sunar. Uzaktan izleme, teknik sorunları daha erken tespit etmeyi sağlar. Merkezi olarak erişilebilen operasyonel veriler, lokasyonlar arasında karşılaştırmaları kolaylaştırır. Koordineli kontrol sistemleri, enerji tüketimi, bakım ve tesis işletmesinin daha iyi uyumlaştırılmasına yardımcı olabilir.
Ancak bu avantajlar, ek bağlantılardan kaynaklanmaktadır. Daha önce yerel olarak çalıştırılan bir cihaz, uzaktan erişilebilir hale gelir. Bir servis sağlayıcı, birden fazla konuma erişim kazanır. Merkezi bir platform, durum verilerini ve potansiyel olarak kontrol haklarını da bir araya getirir. Bu, yalnızca kullanılabilirliği değil, aynı zamanda arıza risklerinin dağılımını da değiştirir.
Birleşik bir teknik platform, örneğin, lokasyon başına maliyetleri düşürebilir. Aynı zamanda, ortak bir güvenlik açığı birden fazla lokasyonu eş zamanlı olarak etkileyebilir. Standardizasyonun faydaları ve ortak bir arızanın riski, bu nedenle aynı mimari kararın iki yüzüdür. Tasarruflar açıkça hesaplandığında, ancak ek bağımlılık yatırım hesaplamasının dışında kaldığında ekonomik olarak sorunlu hale gelir.
Avrupa gıda perakende sektöründeki olaylar, belirli bir teknik nedeni henüz kanıtlamamış olsa da, bu sorunun önemini göstermektedir. Birçok şirketin benzer etkiler bildirmesi, ortak bağımlılıkların araştırılmasını gerektirmektedir. Bununla birlikte, aynı bileşenin veya hizmet sağlayıcısının gerçekten sorumlu olduğuna dair yeterli kanıt değildir.
Bu durum, şirket yönetimi için önemli bir bakış açısı sunmaktadır: Her ek bağlantı reddedilmemelidir. Ancak, operasyonel müdahaleleri mümkün kılan her bağlantı, yetkilendirme, izleme, arızanın sonuçları ve geriye dönüş olasılığı açısından değerlendirilmelidir.
Bilançoda mal kaybının zararın sadece bir kısmını göstermesinin nedeni
Soğutma arızasının en belirgin zararı, atılan malların değeridir. Bu rakam önemli olsa da, ekonomik yükü tam olarak yansıtmaz. Ek maliyetler arasında, atıkların toplanması, temizlenmesi ve belgelendirilmesi için potansiyel iş gücü saatleri, imha ücretleri, teknik onarımlar, ek nakliye ve kaybedilen satış geliri yer almaktadır.
Gelir ve kar katkısı arasında ayrım yapmak önemlidir. Kayıp bir satış günü, beklenen günlük gelirin tamamının kar olarak kaybedildiği anlamına gelmez. Satışlarla ilgili bazı giderler ortadan kalkabilir. Tersine, piyasa satış yapmasa veya yalnızca sınırlı ölçüde satış yapsa bile birçok maliyet devam eder. Bu nedenle, şeffaf bir hasar değerlendirmesi için, stok değer düşüşleri, ek giderler ve kaybedilen katkı marjları ayrı ayrı kaydedilmelidir.
Tamamen varsayımsal bir model hesaplaması, sorunun boyutunu göstermektedir. Bir mağazanın maliyet fiyatı 80.000 € olan malları hurdaya ayırması gerektiğini varsayalım. İmha, temizlik, teknik destek ve ek lojistik maliyetleri 15.000 € daha tutmaktadır. Kapanma ve sınırlı ürün bulunabilirliği nedeniyle mağaza, katkı marjında 12.000 € kayıp yaşamaktadır. Bu kalemlerin üst üste gelmediğini varsayarsak, ortaya çıkan doğrudan maliyet 107.000 € olur.
Bu rakamlar, raporlanan pazarların hiçbirini tanımlamaz. Sadece hesaplama mantığını göstermektedir. Bu örnekte, yalnızca mal değerini kaydeden bir şirket, 27.000 €'luk anlık maliyetleri göz ardı edecektir. Uzun vadeli müşteri kaybı, ek idari giderler veya sigorta şartlarında yapılacak sonraki değişiklikler henüz hesaba katılmayacaktır.
Aynı derecede önemli olan bir diğer husus da çift sayımı önlemektir. Mal kaybı zaten bir gider olarak kaydedilmişse, aynı tutar toplu gelir kaybı içine tekrar dahil edilmemelidir. Özellikle karmaşık iş kesintileri söz konusu olduğunda, finansal analizin güvenilirliği için net bir sınırlandırma çok önemlidir.
Bozulabilir ürünlerde hasarın oluşmasında zaman belirleyici faktördür
Birçok dijital durumda, verileri yedeklemeden geri yüklemek veya bir işlemi daha sonra devam ettirmek genellikle mümkündür. Ancak, bozulabilir ürünlerde bu esneklik sınırlıdır. Teknik veri kurtarma, kaybolan ürün kalitesini geriye dönük olarak geri getiremez.
Bu durum, soğuk zincir lojistiğini öncelikle işlem gecikmelerine neden olan süreçlerden ayırır. İlgili faktör sadece BT kesintisinin süresi değil, fiziksel envanterin etkilenme süresidir. Mevcut gerçek zaman dilimi, ürüne, ambalaja, başlangıç sıcaklığına, ekipman durumuna ve ortama bağlıdır. Bu nedenle, genel olarak güvenilir bir geçiş süresi hakkında genel ifadeler kullanmak yanıltıcı olur.
Bu, operasyonel planlama için net bir yapı oluşturulmasına olanak tanır. İlk olarak, bir sapmanın ne kadar hızlı tespit edileceği belirlenmelidir. Ardından, değerlendirme ve karşı önlemler konusunda karar verme için ne kadar zamana ihtiyaç duyulduğunun belirlenmesi çok önemlidir. Bunu, fiili uygulama takip eder: teknik stabilizasyon, yer değiştirme, engelleme veya imha.
Bir kuruluş, yüksek kapasiteli soğuk hava depolarına ve ek taşıma seçeneklerine sahip olsa bile, bir raporun önce birkaç sorumluluk seviyesinden geçmesi gerekiyorsa, yine de çok geç tepki verebilir. Tersine, uygun alternatif kapasiteler mevcut değilse, hızlı bir karar pek bir işe yaramaz.
Dolayısıyla ekonomik açıdan önemli olan tepki süresi, ilk tespit edilebilir sinyalden etkili karşı önleme kadar olan tüm zinciri kapsar. Bu süre yalnızca BT departmanının hızıyla ölçülemez.
Endüstri mühendisliğinin ofis bilişiminden neden farklı koruma konseptlerine ihtiyaç duyduğu
Operasyonel teknoloji, geleneksel ofis uygulamalarından esas olarak fiziksel ortam üzerindeki doğrudan etkisiyle farklılık gösterir. Değiştirilmiş bir dosya bilgi hasarına neden olabilir. Değiştirilmiş bir sistem kontrolü ayrıca makine hareketlerini, sıcaklıkları veya erişim noktalarını değiştirebilir. Bu nedenle güvenlik önlemleri yalnızca gizliliği değil, aynı zamanda kullanılabilirliği, güvenilirliği ve operasyonel güvenliği de dikkate almalıdır.
Dolayısıyla, güvenlik kavramları bir ofis ortamından soğutma sistemine veya konveyör teknolojisine olduğu gibi aktarılamaz. Temelde mantıklı bir önlem bile, sistem anlaşılmadan uygulandığında operasyonel riskler yaratabilir. Planlanmamış bir yeniden başlatma, iletişim kopukluğu veya denenmemiş bir değişiklik bir süreci aksatabilir.
Öte yandan, kesintisiz çalışma isteği, sürekli olarak kontrolsüz erişimi haklı çıkarmaz. Değişikliklerin planlandığı, teknik olarak incelendiği ve operasyonel gereksinimlerle uyumlu hale getirildiği koordineli bir yaklaşım gereklidir. Operasyonel sistemlerin korunması, bunların özel performans, güvenilirlik ve güvenlik gereksinimlerini açıkça ele almalıdır.
İç lojistik için bu, temel bir organizasyonel konudur. Sadece BT güvenliğine odaklanmak, fiziksel sonuçları göz ardı edebilir. Tersine, yalnızca tesis kullanılabilirliğine odaklanmak, dijital güvenlik açıklarının devam etmesine izin verebilir. Etkili koruma ancak her iki bakış açısı da kapsamlı bir risk değerlendirmesine entegre edildiğinde ortaya çıkar.
Ayrı ağlar hasarı sınırlandırır, ancak her sorunu çözmez
Ağ segmentasyonu, teknik alanları birbirinden ayırmak ve aralarındaki iletişimi seçici olarak kısıtlamak anlamına gelir. Bu ayrım, bir alandaki bir sorunun kontrolsüz bir şekilde diğer sistemlere yayılmasını önleyebilir. Kritik faktör, hangi bağlantıların gerçekten gerekli olduğunu ve hangi erişimin açıkça izin verildiğini belirlemektir.
Örneğin, bir perakende veya lojistik tesisi için, müşteri Wi-Fi'sini, ofis uygulamalarını, satış noktası sistemlerini ve operasyonel ekipmanları açık bir ağda eşit katılımcılar olarak ele almamak mantıklıdır. Benzer şekilde, bakım erişimi, bağlı tüm sistemlere otomatik olarak kapsamlı erişim hakları vermemelidir.
Ancak, merkezi kurumsal ağdan izolasyon, tam bir güvenlik garantisi değildir. İsveç'teki olaylarda, etkilenen soğutma bağlantılarının merkezi ICA altyapısının dışında çalıştığı bildirilmiştir. Bu nedenle, bir sistem ana ağdan izole edilebilir ve yine de farklı bir bağlantı üzerinden erişilebilir durumda kalabilir.
Dolayısıyla sorulması gereken doğru soru, iki ağın ayrı olup olmadığı değil, kimin hangi işlevi hangi kanallar aracılığıyla etkileyebileceğidir. Bu, yerel erişimi, uzaktan bakımı, üretici bağlantılarını ve uygun olduğu durumlarda merkezi yönetim platformlarını içerir.
İletişim kaybının sonuçları da dikkate alınmalıdır. Bir koruma konsepti, merkezi bağlantı kesilir kesilmez sistemin gerekli yerel kontrolünü kaybetmesine yol açmamalıdır. Teknik olarak mümkün olduğunda, güvenli yerel çalışma, dış erişimi sınırlamaya değerli bir tamamlayıcıdır.
İç lojistik uzmanlarınız
Yüksek raflı depolar ve otomatik depolama sistemleri için komple çözümlerin danışmanlığı, planlaması ve uygulanması - Resim: Xpert.Digital
Daha fazla bilgi burada:
Soğuk zincirdeki dijital riskleri belirleyin ve en aza indirin
Bağımsız ölçüm, reklamlara duyulan yanıltıcı güvene karşı koruma sağlar
Bir kontrol sistemi hem bilgi kaynağı hem de müdahale aracıdır. Bu ikili rol, sistemin güvenilirliği sorgulandığında sorunlu hale gelebilir. Normal değerleri gösteren bir ekran, sistemin düzgün çalıştığının otomatik olarak yeterli kanıtı değildir.
Kritik soğutma süreçleri için bu, önemli bir tasarım ilkesine yol açar: ölçüm, alarm sistemleri ve kontroller, her bir arızanın tüm kontrol seçeneklerini aynı anda devre dışı bırakmayacak şekilde düzenlenmelidir. Bununla birlikte, ek sensörler ancak aynı teknik bağımlılıklara sahip olmadıkları takdirde gerçek bir güvenlik avantajı sağlarlar.
İki ölçüm sistemi aynı güç kaynağını, ağ bağlantısını ve yönetimsel erişimi paylaşıyorsa, aynı anda arızalanabilir veya kurcalanabilirler. Bu nedenle, sensör sayısı tek başına gerçek dayanıklılıkları hakkında çok az şey söyler.
Alarm zinciri de aynı derecede önemlidir. Doğru şekilde tespit edilen bir sapma, eğer rapor geceleyin dikkate alınmazsa veya müdahale etme yetkisine sahip kimse yoksa, hasarı sınırlamaz. Teknik rapor, zamanında operasyonel eyleme yol açmalıdır.
Dolayısıyla anlamlı bir test kriteri sadece sensörün çalışıp çalışmadığı değildir. Tüm süreç incelenmelidir: Sistemler sapmayı tespit ediyor mu, mesaj sorumlu kişiye ulaşıyor mu, bu kişi aciliyeti anlıyor mu ve etkili bir şekilde harekete geçebiliyor mu?
Kontrol edilmesi gereken güç kaynaklarında uzaktan bakım ekonomik bir avantajdır
Uzaktan bakım, zamandan tasarruf sağlayabilir ve teknik desteği hızlandırabilir. Bu, özellikle coğrafi olarak dağılmış şubeler veya lojistik merkezleri için önemli bir avantajdır. Sorun, uzaktan bakımın kendisi değil, daha ziyade belirsiz veya aşırı geniş yetkilendirmedir.
Ekonomik açıdan bakıldığında, bakım erişimi, devredilmiş müdahale gücünü temsil eder. Bunu kullananlar, işletme parametrelerini değiştirebilir, tesis fonksiyonlarını etkileyebilir veya konfigürasyonları değiştirebilir. Bunun sorumluluğu, yalnızca bir hizmet sözleşmesi yoluyla şirketten dışarıya devredilemez.
Bu nedenle, iyi bir tasarım ilkesi, erişim haklarını kişiye özel, göreve bağlı ve izlenebilir bir şekilde düzenlemektir. Her bakım görevi aynı izinleri gerektirmez. Her erişimin sürekli olarak aktif olması gerekmez. Özellikle kritik değişiklikler, ek izinleri veya erişime zaman sınırlaması getirilmesini haklı çıkarabilir.
Temel soru, hangi görev için hangi yetkinin gerçekten gerekli olduğudur. Bu ilke, teknik ayrım, kontrollü iletişim ve açıkça tanımlanmış erişim noktalarının birlikte çalıştığı, operasyonel sistemlerin çok katmanlı korunmasıyla uyumludur.
Şirketler ayrıca bir bağlantıyı güvence altına almak ile etkisini sınırlamak arasında da ayrım yapmalıdır. Yasal olarak kayıtlı bir kullanıcı veya ele geçirilmiş geçerli bir hesap bile tüm lokasyonları kolayca etkileyememelidir. Bir erişim noktasının potansiyel erişim alanı ne kadar genişse, kullanımı da o kadar dikkatli bir şekilde kontrol edilmelidir.
Soğuk zincir, malların teslim alınmasıyla veya satış rafında sona ermez
Tamamen taşıma odaklı bir bakış açısıyla, bir teslimat, varış noktasına zamanında ve hasarsız ulaşması durumunda başarılı sayılır. Sıcaklık kontrollü ürünler için bu yeterli değildir. Boşaltıldıktan sonra bile uygun koşullar korunmalıdır. Malların durumuyla ilgili sorumluluk, depolama, iç taşıma ve tedarik aşamalarını da kapsar.
Bu durum, süpermarketi adeta bir lojistik merkezine dönüştürüyor. Mal kabulü, geçici depolama, soğuk depolama, stok yenileme ve satış sunumu, bütünleşik bir süreç zinciri oluşturuyor. Soğutma sisteminin arızalanması sadece bina hizmetleriyle ilgili bir sorun değil, aynı zamanda envanterin bulunabilirliği ve kullanılabilirliğinde de bir aksamaya yol açıyor.
Bu ilişki, otomatik depolar için de geçerlidir. Malların durumu ve gerçek kalitesi güvenilir bir şekilde ilişkilendirilmediği takdirde, daha yüksek hareket hızları ekonomik açıdan çok az fayda sağlar. Verimli bir şekilde toplanan ancak yanlış şekilde serbest bırakılan bir sevkiyat, iyi bir lojistik performansı değildir.
Sonuç olarak, her teknik fonksiyonun organizasyonel olarak lojistiğe tabi olması gerekmez. Aksine, asıl önemli nokta, sorumlulukta herhangi bir boşluk oluşmayacak şekilde arayüzlerin tasarlanmasıdır. Sıcaklık kontrolü, envanter durumu, arıza bildirimi ve sevkiyat, farklı departmanlar bunlardan sorumlu olsa bile, birbirine bağlı olmalıdır.
Yerel bir kesinti, tüm tedarik zincirini baskı altına alabilir
Malların anında imha edilmesi, potansiyel bir zincirleme reaksiyonun yalnızca ilk adımıdır. Bir mağaza soğutma ekipmanını tekrar kullanabilir hale gelir gelmez, yedek stoğa ihtiyaç duyacaktır. Birden fazla lokasyon aynı anda etkilenirse, bu durum normal planlamada öngörülmeyen yoğun bir ek talep yaratır.
Bu senaryoda, ek siparişler, kısa süreli rota değişiklikleri ve sıcaklık kontrollü taşıma kapasitesine yönelik daha yüksek bir talep ortaya çıkabilir. Merkezi olarak mevcut stokların yeniden dağıtılması gerekebilir. Hangi lokasyona önce tedarik yapılacağına ilişkin karar, ağ yönetimi meselesi haline gelir.
Önceliklendirmeyi yalnızca önceki satışlara göre yapmak çok basitleştirici olurdu. Yerel tedarik durumu, alternatif mağazaların mevcudiyeti, ürün yelpazesi ve ilgili pazarın operasyonel kapasitesi de rol oynayabilir.
Onarım sürecinin sırası da önemlidir. Teknik olarak yeniden başlatılan bir sistem, hemen tamamen yeniden doldurulmamalıdır. Öncelikle sistemin istikrarlı çalışması iyice değerlendirilmelidir. Aksi takdirde, yeni ürünlerin tekrar güvensiz bir ortama maruz kalma riski vardır.
Bu değerlendirmeler, Avrupa'daki olayların halihazırda kanıtlanmış sonuçlarının bir açıklaması değildir. Bunlar, birbirine bağlı bir tedarik sisteminde birden fazla tesisin eş zamanlı olarak arızalanmasının potansiyel etkisini ve bu nedenle hangi kararların alınması gerektiğini göstermektedir.
Güvenlik yatırımları sezgisel bir yaklaşımla değil, hesaplamayla yapılır
Siber güvenlik genellikle ek bir maliyet faktörü olarak ele alınır. Ancak, ekonomik bir değerlendirme için, önlemin beklenen hasar riskini nasıl etkilediğini dikkate almak çok önemlidir. Bu, hem bir olayın olasılığını hem de potansiyel ciddiyetini içerir.
Basitleştirilmiş, tamamen varsayımsal bir hesaplama bunu gösterebilir. Bir şirketin belirli bir arıza senaryosunun ekonomik zararını 500.000 € olarak ve yıllık gerçekleşme olasılığını yüzde sekiz olarak tahmin ettiğini varsayalım. Bu, yıllık beklenen kaybın 40.000 € olarak hesaplanmasına yol açar. Bir dizi önlem, olasılığı yüzde ikiye düşürürse, kalan beklenen kayıp 10.000 € olur. Hesaplanan risk azaltımı yıllık 30.000 €'ya ulaşır.
Bu model değerleri, soğutma sistemlerine yönelik saldırıların sıklığına ilişkin ampirik veriler değildir. Sadece bir kararın nasıl yapılandırılabileceğini göstermektedir. Pratikte olasılıklar genellikle belirsizdir. Bu nedenle, şirketler çeşitli senaryoları göz önünde bulundurmalı ve farklı varsayımlar altında sonucun ne kadar önemli ölçüde değiştiğini incelemelidir.
Dahası, ortalama hasar tek ilgili faktör değildir. Nadir bir olay, bir şirketin likiditesini veya faaliyetlerine devam etme kabiliyetini tehlikeye atabilir. Büyük bir mal kaybı, tek bir pazarda faaliyet gösteren bir şirket üzerinde, çeşitlendirilmiş bir şirkete göre farklı bir etkiye sahip olabilir.
Dolayısıyla sağlam bir yatırım kararı, beklenen değerleri kabul edilebilirlik sınırlarıyla birleştirir. Her güvenlik önleminin kesin bir tahminle gerekçelendirilmesi gerekmez. Ancak, hangi riski azalttığı, hangi kalan riskin olduğu ve hangi operasyonel yan etkilerin ortaya çıktığı açık olmalıdır.
Sigorta masrafları karşılayabilir, ancak soğuk zinciri onaramaz
Sigorta kapsamı ve şirket emeklilik planları farklı amaçlara hizmet eder. Anlaşma kapsamına bağlı olarak, sigorta mali sonuçları hafifletebilir. Ancak, ne bozulan malları geri getirir ne de kapalı bir pazarın operasyonel olarak yeniden stoklanması sorumluluğunu otomatik olarak üstlenir.
İş planlaması için ayrı bir yaklaşım bu nedenle tavsiye edilir. Öncelikle şirket, hangi fiziksel ve ekonomik zararların meydana gelebileceğini anlamalıdır. Daha sonra, bunların hangilerinin ilgili sözleşme şartları kapsamında olduğu incelenebilir.
Belirli bir sözleşmeyi incelemeden, belirli bir olayın sigorta kapsamında olup olmadığını veya kapsam dışında bırakıldığını iddia etmek sorumsuzluk olur. Bununla birlikte, pratikte, mal kaybı, iş kesintisi, teknik onarım ve ek masraflar arasındaki ayrım ve güvenilir dokümantasyon çok önemlidir.
Mevcut teminat olsa bile, likidite sorunu devam etmektedir. Olay, soruşturma ve olası tazminat arasında, yerine konulan malların, personelin ve hizmet sağlayıcıların ödenmesi gereken süreler geçebilir. Bu nedenle, faaliyetlerin yeniden başlatılmasının finansmanı, risk yönetiminin ayrı bir görevidir.
Dolayısıyla ekonomik açıdan mantıklı işlem sırası, korumayı sigortayla değiştirmek değildir. Öncelikle, kaçınılabilir riskler azaltılmalı, kritik süreçler hazırlanmalı ve kalan mali yükler bilinçli olarak üstlenilmeli veya sigortalanmalıdır.
Güvenli dijitalleşmenin bir diğer sonucu da gıda israfının azalmasıdır
Soğutulmuş ürünlerin imha edilmesi sadece maddi kayba yol açmaz. Ürünler, halihazırda yatırılmış kaynakları temsil eder: tarım arazisi, su, enerji, iş gücü, ambalaj malzemeleri ve nakliye. Ürünler tüketilmeden kullanılamaz hale gelirse, amaçlanan kullanım amacı boşa gider ve yapılan masraflar da zaten karşılanmış olur.
Küresel gıda israfının boyutu, sorunun önemini vurgulamaktadır. 2022 yılında, perakende, gıda hizmeti ve ev düzeylerinde tahmini 1,05 milyar ton gıda israfı meydana gelmiştir. Bu, tüketicilere sunulan gıdanın yaklaşık %19'unu temsil etmektedir. Bu rakam, siber olayların neden olduğu kısmı değil, bu düzeylerdeki sorunun tamamını yansıtmaktadır.
Soğutma sistemlerine yönelik bireysel saldırılar, siber tehditlerin gıda kayıplarına katkısının güvenilir bir küresel değerlendirmesini yapmaya olanak tanımaz. Bu tür bir rakam spekülatif olacaktır. Bununla birlikte, nedensel ilişki açıktır: dijital manipülasyon depolama koşullarını bozduğunda ve malların imha edilmesini gerektirdiğinde, siber güvenlik kaynak koruma açısından bir faktör haline gelir.
Bu durum, şirketler için sürdürülebilirlik ve işletme yönetimi arasında daha anlamlı bir bağlantı kurulmasını sağlar. Daha istikrarlı sıcaklık kontrolü ve daha hızlı tepki süreleri için alınan önlemler, aynı anda ürün kayıplarını, maliyetleri ve kaynak israfını azaltabilir. Ancak ön koşul, etkinin gerçekten ölçülmesi ve sadece ek bir dijital sistem satın alınmamasıdır.
Net bir sorumluluk anlayışı, çoğu zaman başka bir ekrandan daha değerlidir
Teknik şeffaflık tek başına harekete geçme yeteneği yaratmaz. Bir gösterge paneli tüm sıcaklıkları gösterebilir ancak yanıt verme sorumluluğu açıkça belirtilmediği sürece etkisiz kalabilir. Benzer şekilde, resmi olarak sorumlu olan bir kişi, ekipmana erişimi engelleme, malları yeniden konumlandırma veya ek nakliye başlatma yetkisine sahip değilse pratikte güçsüz kalabilir.
Bu nedenle, uygulanabilir bir işletme modeli sorumlulukları ve yetkileri birleştirmelidir. Lojistik, envanteri, yedek kapasiteleri ve ikmali değerlendirir. Mühendislik, ekipmanın durumunu değerlendirir. BT yöneticileri, dijital erişim noktalarını ve değişiklikleri inceler. Kalite güvencesi, malların durumunu ve teslimatını değerlendirir. Yönetim, önemli maliyetlere veya operasyonel aksamalara yol açan kararlar alır.
Bu roller yalnızca gece yaşanan bir olay sırasında müzakere edilmemelidir. Hazırlıklı karar alma süreçleri, farkındalık ile eylem arasındaki süreyi kısaltır. Aynı zamanda, belirsiz sorumlulukların aceleci veya çelişkili müdahalelere yol açmasını önler.
Her kuruluşun kapsamlı bir kriz kılavuzuna ihtiyacı yoktur. Küçük bir işletme, sadece birkaç açık kural ile faaliyet gösterebilir. Önemli olan, bu kuralların mevcut personel seviyelerine uygun olması ve normal çalışma saatleri dışında da geçerli olmasıdır.
Dolayısıyla bir kuruluşun kalitesi, sorumluluklarını belirten belge sayısından ziyade, kritik anda birinin hazır bulunup bulunmadığı, durumu değerlendirip değerlendiremediği ve gerekli kararı verme yetkisine sahip olup olmadığıyla ilgilidir.
Modern bir iç lojistik sisteminin ihtiyaç duyduğu ek temel performans göstergeleri (KPI'lar) nelerdir?
Üretim hızı, toplama performansı, zamanında teslimat ve alan kullanımı gibi geleneksel temel performans göstergeleri (KPI'lar) önemini korumaktadır. Bununla birlikte, dijital olarak kontrol edilen bir tesisin dayanıklılığını değerlendirmek için yeterli değillerdir.
Ayrıca, kritik sapmaların tespit edilme süresini ve etkili bir müdahalenin uygulanma süresini kaydetmek de tavsiye edilir. Bir tesisin merkezi hizmetler olmadan ne kadar süreyle güvenli bir şekilde çalışmaya devam edebileceği ve kritik sistemlerin ne kadarının erişim ve bağımlılıklar açısından tam olarak belgelendiği de aynı derecede aydınlatıcıdır.
Pratik kurtarma yeteneklerinden de ek yararlı ölçütler ortaya çıkar. Yedeklenen yapılandırmalar ne kadar güncel? Normal işleyişe dönüş gerçekten test edildi mi? Kısa sürede hangi sıcaklık kontrollü yedekleme kapasitesi mevcut? Etkilenen stoklar ne kadar hızlı bir şekilde bloke edilip serbest bırakılan mallardan ayrılabilir?
Ölçüt ile hedef karıştırılmamalıdır. Belgelenmiş sistemlerin yüksek yüzdesi, ancak belgeler doğru ve arıza durumunda kullanılabilir olduğunda değerlidir. Gerçekleştirilen bir testin koşulları gerçekçi değilse veya tespit edilen zayıf noktalar çözülmeden kalırsa, testin değeri azdır.
Bu nedenle, performans ve risk göstergelerini birleştirmek mantıklıdır. Bir lokasyon yalnızca ideal koşullar altında ne kadar verimli çalıştığına göre değil, sapmaları ne kadar etkili bir şekilde yönettiğine göre de değerlendirilmelidir.
Otomasyon, yönetilebilir bir istisna modu gerektirir
Bir tesis ne kadar otomasyona tabi tutulursa, normal koşullar dışındaki davranışı o kadar önem kazanır. Yüksek derecede otomasyon kendi başına bir amaç değildir. Sadece verimlilik ve güvenilirlik birlikte arttığında ekonomik bir avantaj yaratır.
Kritik süreçler için, merkezi sistem arızası durumunda hangi işlevlerin sürdürülmesi gerektiğinin erken aşamada belirlenmesi bu nedenle çok önemlidir. Bu, yerel sıcaklık kontrolünü, sınırlı manuel çalışmayı, korumalı sistem parametrelerini veya alternatif iletişim kanallarını içerebilir. Spesifik tasarım, kullanılan teknolojiye ve güvenlik gereksinimlerine bağlıdır.
Ancak, manuel yedekleme süreci yalnızca gerçekçi koşullar altında işlev gördüğü takdirde güvenilirdir. Teorik olarak kağıt listelere veya yerel işlemlere geri dönebilmek yeterli değildir. İhtiyaç duyulan şey, kolayca erişilebilir dokümantasyon, eğitimli personel ve normal işlemlere izlenebilir bir geçiş sürecidir.
Acil durum operasyonları yeni tehlikeler yaratmamalıdır. Güvenlik mekanizmalarının doğaçlama bir şekilde devre dışı bırakılması, kısa süreli faaliyetlere olanak sağlarken aynı zamanda güvenliği de tehlikeye atabilir. Bu nedenle, hazırlıklar mantıklı esneklik ile kontrolsüz doğaçlama arasında ayrım yapmalıdır.
Ekonomik açıdan cazip otomasyon, tüm gereksiz unsurları ortadan kaldırmaz. Bunun yerine, ek güvenlik önlemlerinin, tam bir kapanma riskine kıyasla daha uygun maliyetli olduğu noktaları bilinçli olarak belirler.
Teknolojik ilerleme, kontrol altına aldığı bağımlılık derecesiyle ölçülmelidir
Avrupa'daki soğutma tesislerinde yaşanan olaylar, temel bir değişimi vurguluyor. Dijital sistemler artık sadece fiziksel lojistiği dışarıdan desteklemekle kalmıyor, giderek artan bir şekilde malların değerini koruduğu koşulları belirliyor. Bu nedenle, bir kontrol sistemine müdahale, bir kamyon arızalanmasa veya bir raf hasar görmese bile, malların hareketinin ekonomik değerini düşürebilir.
Bu, ağ oluşturmayı, merkezi platformları veya otomasyonu reddetmemiz gerektiği anlamına gelmez. Bu teknolojiler önemli avantajlar sunabilir. Asıl önemli soru, şirketlerin verimliliklerinin yanı sıra bağımlılıklarını da yönetip yönetemeyecekleridir. Bir platform, yalnızca işletme maliyetlerini düşürdüğü için ekonomik olarak üstün değildir. Ayrıca, yol açabileceği arıza türleri ve bunların sonuçlarının ne kadar yönetilebilir olduğu da değerlendirilmelidir.
Dolayısıyla, açıkça haklı olan bakış açısı şudur: Lojistik, kullanılabilirliği ve erişilebilirliği korumak için bir sistem olarak yönetilmelidir. Malzeme akışı, bilgi kalitesi, tesis durumu, siber güvenlik ve müdahale organizasyonu, aynı ekonomik analizin kapsamına girmelidir.
Sadece daha hızlı taşımaya yatırım yapanlar, gerçek darboğazı gözden kaçırma riskiyle karşı karşıyadır. En büyük kayıplar, malların yavaş taşınmasından değil, güvenilmez depolama koşullarından, durumundan veya serbest bırakma prosedürlerinden kaynaklanabilir. Bu nedenle, geleceğin yüksek performanslı iç lojistiği sadece hızla değil, aynı zamanda envanterinin fiziksel değerinin bağlı olduğu dijital kararların ustalığıyla da karakterize edilir.
Küresel pazarlama ve iş geliştirme ortağınız
☑️ İş dilimiz İngilizce veya Almancadır
☑️ YENİ: Anadilinizde yazışma imkanı!

Konrad Wolfenstein
Ben ve ekibim, kişisel danışmanınız olarak size hizmet vermekten mutluluk duyarız.
Benimle iletişime geçmek için buradaki iletişim formunu doldurabilir [email protected]:veya +49 7348 4088 965 numaralı telefondan beni arayabilirsiniz. E-posta adresim
Ortak projemizi sabırsızlıkla bekliyorum.