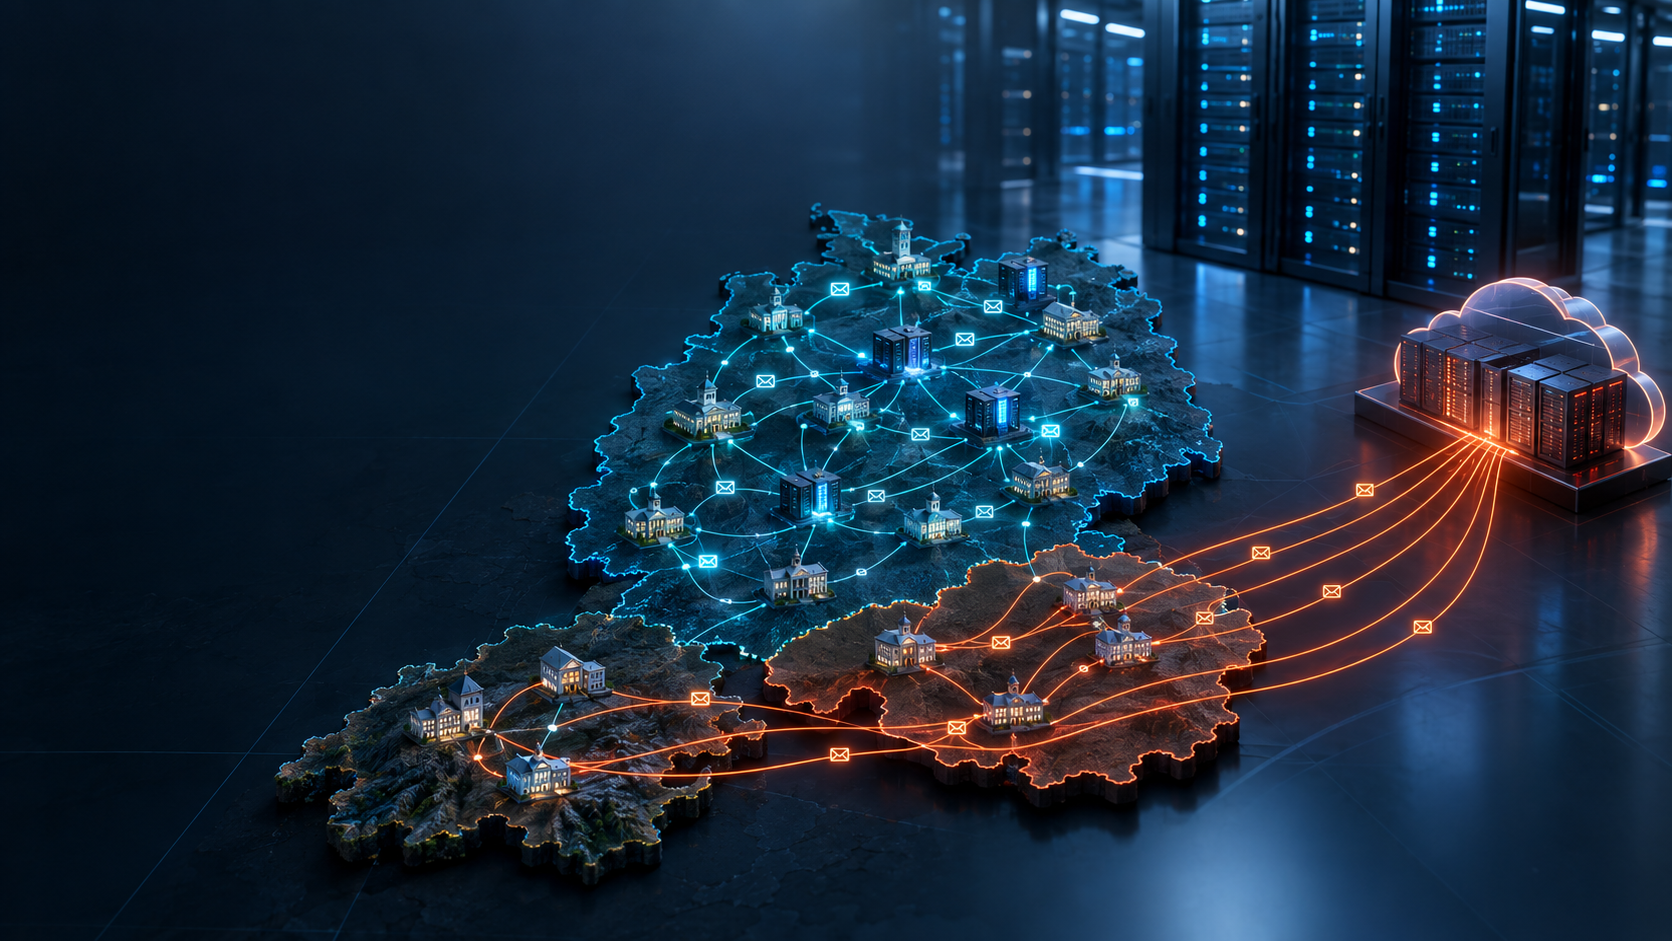
Avrupa bağımsızlık hakkında mı konuşuyor? 15.000 belediye analiz edildi: Yönetimlerimizde Microsoft'un görünmez gücü – Yapay zeka ile konuya dair yaratıcı görsel: Xpert.Digital
Almanya şaşırttı, Avusturya tökezledi: Belediyede e-postalarımızı gerçekten kim kontrol ediyor?
Çarpıcı bir araştırma ortaya koydu: Avusturya belediyeleri Microsoft'a bağımlı
Bağımsızlık efsanesi: Dijital egemenlik neden daha e-posta kutusunda başarısız oluyor?
2026 yılında e-posta iletişimi neredeyse sıkıcı, temel bir teknoloji gibi görünüyor. Oysa tam da orada, yerel yönetimlerimizin mütevazı e-posta kutularında, zamanımızın en önemli stratejik sorularından biri karara bağlanıyor: Avrupa'nın dijital egemenliği. Siyasi sahnede teknolojik bağımsızlık coşkulu bir şekilde ilan edilirken, MXmap projesinin DACH bölgesindeki (Almanya, Avusturya ve İsviçre) 15.000'den fazla belediye e-posta altyapısını kapsayan geniş kapsamlı bir çalışması, çarpıcı bir gerçeği ortaya koyuyor. Sonuçlar, başta Microsoft olmak üzere ABD şirketlerine olan bariz bir bağımlılığı gösteriyor.
Ancak tablo hiç de homojen değil: Almanya, şaşırtıcı derecede düşük bir ABD payıyla (sadece %7,2) öne çıkarken, Avusturya (%67) ve İsviçre (%53,3) teknoloji devine büyük ölçüde bağımlı. İlk bakışta tamamen teknik bir tedarik sorunu gibi görünen şey, aslında muazzam ekonomik, veri koruma ve jeopolitik riskler barındırıyor. Çünkü dijital altyapıyı kontrol eden, devlet kurumlarının, vatandaşların ve işletmelerin hassas meta verilerini de kontrol ediyor. Bir Amerikan sağlayıcısının neden otomatik olarak güvensiz olmadığını, gerçek egemenliğin otarşi yerine seçim özgürlüğüne dayanması gerektiğini ve dijital tek kültürün gerçek maliyetinin lisans ücretine yansımadığını öğrenmek için okumaya devam edin.
Dijital egemenlik belediye posta kutusunda başlar: Siyasi açıdan patlayıcı bir öneme sahip, göze çarpmayan bir altyapı sorunu
2026 yılında e-posta neredeyse sıkıcı, temel bir teknoloji gibi görünüyor. Tam da bu nedenle stratejik önemi kolayca hafife alınıyor. Yerel yönetimlerde, birçok iletişim kanalından sadece biri değil, departmanlar, vatandaşlar, işletmeler, siyasi organlar, devlet yetkilileri ve dış hizmet sağlayıcılar arasında bağlantı kuran bir unsurdur. Belediyelerin posta kutuları randevu planlaması, personel konuları, ihale belgeleri, sosyal yardım konuları, inşaat ve işletme bilgileri, iç durum raporları ve idari prosedür bildirimlerini yönetir. Özellikle hassas verilerin şifresiz olarak e-posta yoluyla gönderilmemesi gerekse bile, gönderen, alıcı, zaman damgaları, konu satırları, ekler ve iletişim sıklığı zaten anlamlı meta veriler oluşturmaktadır.
Bu bağlamda, MXmap projesinin yayınlanan sonuçları önemli ekonomik ve politik öneme sahiptir. Projeye göre, Almanya, Avusturya ve İsviçre'deki 15.331 belediye e-posta altyapısı incelenmiştir. ABD sağlayıcılarının payı Almanya'da yalnızca %7,2, İsviçre'de %53,3 ve Avusturya'da %67 olarak bildirilmiştir. Dolayısıyla, ABD sağlayıcı kategorisi neredeyse tamamen Microsoft'tan oluşmaktadır. Gerçek bulgu, yalnızca Avrupa dışı bir hukuk sistemine bağımlılık değil, aynı zamanda tek bir şirkete olağanüstü derecede yoğunlaşmadır.
Aradaki farklar o kadar önemli ki, rastgele dalgalanmalar olarak geçiştirilemezler. Avusturya'nın oranı Almanya'nınkinden dokuz kat, İsviçre'ninkinden ise yedi kat daha yüksek. Tersine, bu, incelenen Alman belediye altyapısının yaklaşık %92,8'inin ABD'li tedarikçiler tarafından sağlandığı şeklinde sınıflandırılmadığı anlamına gelirken, bu rakam İsviçre'de sadece %46,7 ve Avusturya'da %33'tür. Bu dağılım, Almanya'yı otomatik olarak dijital egemen veya Avusturya'yı güvensiz hale getirmez. Ancak, benzer idari görevlere sahip, ekonomik olarak iç içe geçmiş üç ülkenin temelde farklı tedarik ve altyapı kararlarına vardığını göstermektedir.
Bu çalışma, dijital egemenlik tartışmasında sıklıkla eksik olan bir şeyi sunuyor: ampirik olarak görülebilir bir yapı. Terim siyasi söylemde sıkça kullanılır, ancak genellikle soyut kalır. Belediyelerin e-posta sağlayıcılarının haritası, bunu somut bağımlılıklara, bölgesel kalıplara ve kurumsal kararlara dönüştürüyor. Kimin daha iyi konuşmalar yaptığını göstermiyor, aksine hangi sağlayıcıların kamu yönetiminin günlük iletişim kanallarına gerçekten entegre olduğunu gösteriyor.
Sayıların aslında neyi ölçtüğü
Güvenilir bir analiz öncelikle e-posta alan adı, e-posta yönlendirme, sağlayıcı ataması, veri işleme ve fiziksel depolama konumu arasında ayrım yapmalıdır. Proje, resmi dizinlerden ve diğer kamuya açık kaynaklardan belediye alan adlarını toplar, e-posta adreslerini belirler, DNS ve MX kayıtlarını kontrol eder ve bu sinyalleri SPF verileri, Otomatik Keşif bilgileri, SMTP özellikleri ve özerk ağlara atamalar gibi bilgilerle tamamlar. Ardından, sistem, e-posta hizmetini hangi sağlayıcının işlettiğini tahmin etmek için çeşitli teknik göstergeler kullanır. Metodoloji ayrıca SPF, DMARC, DNSSEC ve DANE gibi güvenlik özelliklerinin kontrollerini de içerir.
Bu, tek bir MX kaydına bakmaktan çok daha bilgilendiricidir. Güvenlik ağ geçitleri altta yatan posta hizmetini gizleyebilir, yönlendirme kuralları yanlış izlenimler yaratabilir ve bir hizmet pratikte artık kullanılmasa bile geçmiş kayıtlar hala mevcut olabilir. Bu nedenle, birden fazla göstergeyi birleştirmek ve bunları geri dönen mesajlar kullanarak doğrulamak, eşlemenin güvenilirliğini artırır. Ayrıca, işlem hattını, verileri ve haritaları açıkça yayınlamak doğrulanabilirliği artırır ve düzeltmelere olanak tanır.
Bununla birlikte, sonuçlar aşırı yorumlanmamalıdır. Genel DNS sinyalleri öncelikle e-postaların nereye teslim edilebileceğini ve hangi sistemlerin meşru gönderici olarak hareket ettiğini gösterir. Her bir durumda tüm mesajların, yedeklemelerin, günlüklerin ve meta verilerin nerede saklandığını kanıtlamazlar. Benzer şekilde, bu bilgilerden yola çıkarak bir belediyenin hangi sözleşme türünü kullandığı, özel istemci şifrelemesinin uygulanıp uygulanmadığı, anahtarları kimin kontrol ettiği veya hangi alt yüklenicilerin dahil olduğu belirlenemez. "Sunucu" terimi de yanıltıcı olabilir, çünkü tek bir belediye birden fazla teknik uç nokta kullanabilir ve bunun tersine, birçok belediyeye ortak bir platform üzerinden hizmet verilebilir.
Dolayısıyla doğru yorum, Avusturya belediyelerinin %67'sinin tüm hassas verileri Amerika Birleşik Devletleri'ndeki fiziksel sunucularda sakladığı şeklinde değildir. Aksine, incelenen Avusturya belediyelerinin çok yüksek bir yüzdesinin, çoğunlukla Microsoft olmak üzere bir ABD sağlayıcısına tahsis edilmiş, kamuya açık bir şekilde tanımlanabilir e-posta altyapısına sahip olduğu güvenilir bir şekilde tespit edilmiştir. Veriler bir Avrupa veri merkezinde saklansa bile, bu sağlayıcı ve yargı yetkisiyle ilgili bağımlılık tek başına ekonomik olarak önemlidir.
Genel nüfus da dikkate alınmayı hak ediyor. Belediyelerin yapıları birleşmeler, idari ortaklıklar ve ortak alanlar yoluyla değişiyor. Teknik bir analiz, tek bir yerel yönetime ait birden fazla alanı kapsayabilir veya tam tersine, birden fazla yerel yönetimi ortak bir altyapıya atayabilir. Bu nedenle, yüzdeler her zaman referans tarihi, incelenen birimin tanımı, sınıflandırma kuralları, güven düzeyleri ve açıkça atanamayan vakaların oranıyla birlikte yayınlanmalıdır. Büyük bir örneklem boyutu genel modeli ikna edici hale getirse de, bu metodolojik ayrıntılarla ilgili şeffaflığın yerini almaz.
Egemenlik, oy kullanma yeteneğidir, dijital otarşi değil
Dijital egemenlik, sıklıkla tam teknolojik öz yeterlilikle yanlış bir şekilde eşdeğer tutulmaktadır. Bu tür bir özerklik, bireysel belediyeler için ne gerçekçi ne de ekonomik olarak uygulanabilir olacaktır. Hiçbir belediye binasının kendi işlemcilerini geliştirmesi, kendi işletim sistemini programlaması ve kendi başına bir veri merkezi işletmesi gerekmez. Aksine, egemenlik, makul maliyetlerle bağımsız olarak kritik kararlar alabilmek ve gerekirse bunları düzeltebilmek anlamına gelir. Bu, veriler, kimlikler, anahtarlar, arayüzler, sözleşme şartları, operasyonel süreçler ve çıkış stratejileri üzerindeki kontrolü içerir.
Dolayısıyla belirleyici faktör yalnızca ürünün menşei değil, aynı zamanda yasal yetki alanı, teknik kontrol, ekonomik ikame edilebilirlik ve operasyonel kapasitenin birleşimidir. Tescilli formatlara, zayıf güvenlik süreçlerine ve taşınabilirlik eksikliğine sahip bir Avrupa sağlayıcısı, bir belediye için bağımlılık yaratabilir. Tersine, bir ABD sağlayıcısı teknik olarak mükemmel hizmetler, yüksek kullanılabilirlik, güçlü savunma mekanizmaları ve sözleşmeyle sınırlandırılmış veri akışları sunabilir. Bununla birlikte, menşe yine de önemlidir çünkü sahiplik yapısı ve şirket merkezi, bir sağlayıcının hangi uluslararası yasalara ve hükümet düzenlemelerine tabi olabileceğini belirler.
Egemenlik bu nedenle stratejik bir seçenek olarak anlaşılabilir. Bir belediye, sağlayıcılar arasında geçiş yapma, bireysel hizmetleri değiştirme, verileri tamamen dışa aktarma, kendi anahtarlarını kontrol etme ve jeopolitik veya yasal değişikliklere rağmen faaliyetlerine devam etme konusunda ne kadar güvenilir bir şekilde hareket edebiliyorsa, o kadar egemendir. Tamamen teorik bir seçim yeterli değildir. Sağlayıcı değiştirme sözleşmeyle izin verilmiş olsa bile, teknik olarak yıllar sürüyorsa, mevcut personel ile yönetilemiyorsa veya özel entegrasyonlar nedeniyle aşırı pahalı hale geliyorsa, o zaman fiilen hiçbir seçim özgürlüğü yoktur.
Ekonomik açıdan bakıldığında, dijital egemenlik, nadir görülen ancak potansiyel olarak ciddi olaylara karşı bir sigorta gibidir. Normal operasyonlarda, yedekleme, birleşik bir platformdan daha pahalı görünmektedir. Ancak bir kriz durumunda, alternatif işletim yöntemlerinin, taşınabilir verilerin ve bağımsız uzmanlığın değeri ortaya çıkar. Zorluk, bu hazırlığın faydalarının her yıl görünür olmaması, buna karşılık lisanslama ve geçiş maliyetlerinin bütçeye hemen yansıması gerçeğinde yatmaktadır. Bu nedenle, yalnızca kısa vadeli fiyatları karşılaştıran tedarik sistemleri, yapısal riskleri hafife almaktadır.
Microsoft neden ekonomik açıdan bu kadar cazip?
Microsoft'un yaygın olarak benimsenmesi yalnızca siyasi ihmalin sonucu değildir. Güçlü bir ekonomik mantığa dayanmaktadır. Microsoft 365, e-posta, takvim, dizin hizmetleri, Office uygulamaları, video konferans, belge depolama, iş birliği, cihaz yönetimi, güvenlik özellikleri ve giderek artan bir şekilde yapay zekayı tek bir entegre sistemde birleştirir. Sınırlı BT kaynaklarına sahip bir belediye için, böyle bir paket, farklı satıcılardan çok sayıda ayrı çözümü koordine etmekten daha cazip olabilir.
Ayrıca, ölçek ekonomileri de söz konusudur. Küresel bir hiper ölçekli şirket, veri merkezlerine, ağlara, spam filtrelerine, tehdit analizine, yüksek kullanılabilirliğe ve yazılım geliştirmeye yaptığı yatırımları milyonlarca müşteriye dağıtır. Daha küçük sağlayıcılar bireysel alanlarda çok verimli olabilirler, ancak nadiren aynı küresel araştırma ve yatırım kapasitesine ulaşırlar. İş piyasası da yerleşik sistemleri destekler: Microsoft ürünleri için birçok yönetici, danışmanlık firması, eğitim programı ve standartlaştırılmış sertifika mevcuttur. Belediyeler, yaygın olarak benimsenen teknolojileri kullandıklarında personel ve hizmet sağlayıcılarını daha kolay bulabilirler.
Bir diğer faktör ise paketlemedir. Eğer halihazırda bir ofis yazılım paketi kullanılıyorsa, Exchange Online'ın ek kullanımı genellikle maliyet açısından verimli görünür. Ancak, indirimli paketler bireysel hizmetler arasındaki rekabeti ortadan kaldırırsa, işletme hesaplaması bozulabilir. Görünüşte ucuz bir genel paket, uzun vadede daha yüksek geçiş maliyetlerine yol açabilir çünkü e-posta, kimlik yönetimi, belgeler, grup politikaları, video konferans ve özel uygulamalar giderek daha fazla iç içe geçmektedir. Paylaşılan bir dizine ve özel arayüzlere ne kadar çok bileşen bağlıysa, nihai ayrıştırma o kadar pahalı olacaktır.
Ağ etkileri bu dinamiği güçlendirir. Komşu belediyeler, devlet yetkilileri, danışmanlık firmaları ve dış ortaklar aynı araçları kullandığında, koordinasyon maliyetleri azalır. Dosyalar biçimlendirme sorunları olmadan paylaşılabilir, toplantılar tanıdık platformlar üzerinden düzenlenebilir ve mevcut şablonlar kullanılabilir durumda kalır. Ekosisteme katılan her ek kuruluş, mevcut katılımcılar için faydalarını artırır. Aynı zamanda, alternatiflerin pazarı küçülür, yatırım kapasiteleri azalır ve daha az çekici hale gelirler.
Dolayısıyla, Microsoft'u seçme kararı bireysel bir belediye düzeyinde rasyonel olabilirken, genel sonuç makroekonomik açıdan sorunlu hale gelir. Bireysel ekonomik fayda ile kolektif risk arasındaki bu ayrım çok önemlidir. Avrupa'nın teknolojik rekabet gücünden tek başına sorumlu bir belediye yoktur. Ancak, binlerce kamu kuruluşu aynı kısa vadeli mantığa göre karar verirse, jeopolitik ve rekabetçi maliyetleri genel kamuoyu tarafından karşılanan bir güç yoğunlaşması ortaya çıkar.
Avusturya'nın talep ve tedarik arasındaki çelişkisi
Avusturya, Avrupa Dijital Egemenlik Bildirgesi'nin başlatılmasında önemli bir rol oynamıştır. Bu girişim, Avrupa'nın dijital altyapı, veri ve teknolojileri bağımsız olarak düzenleme ve bunların kullanımına ilişkin kararları dış aktörlere aşırı bağımlılık olmaksızın alma kapasitesini güçlendirmeyi amaçlamıştır. Bununla birlikte, incelenen belediye e-posta altyapılarının %67'sinin ABD şirketleri tarafından sağlanıyor olması, siyasi beklentiler ile operasyonel gerçeklik arasında açık bir çelişkiyi ortaya koymaktadır.
Bu çelişki sadece retorik bir soru değil. Dijital politikada tipik bir uygulama sorununa işaret ediyor. Stratejiler federal ve Avrupa düzeylerinde belirlenirken, somut BT kararları belediyeler, belediye birlikleri, eyaletler ve kamu şirketleri düzeyinde merkezi olmayan bir şekilde alınıyor. Sorumluluklar, bütçeler, mevcut sözleşmeler ve personel becerileri birçok düzeye dağılmış durumda. Bir bildiri hedefleri formüle edebilir, ancak mevcut lisans anlaşmalarını, teknik arayüzleri ve yerleşik idari süreçleri otomatik olarak değiştirmez.
Avusturya'daki yüksek oranın çeşitli yapısal nedenleri olabilir. Olası faktörler arasında ülke çapındaki tedarik çerçeveleri, Microsoft odaklı güçlü bölgesel BT hizmet sağlayıcıları, Microsoft iş yeri ortamının yaygın olarak benimsenmesi, standartlaştırılmış danışmanlık hizmetleri ve küçük belediyelerin operasyon ve güvenlik hizmetlerini büyük ölçüde dış kaynaklardan temin etme isteği yer almaktadır. Başarılı öneriler ayrıca bölgesel ağlar içinde de yayılır. Bir platform bir federal eyalette yerleştikten sonra, sözde düşük riskli standart seçenek haline gelir. Bölgesel kümeleri gösteren harita bu açıklamayı desteklemektedir, ancak belirli bir durumda hangi faktörün belirleyici olduğunu kanıtlamamaktadır.
Özellikle küçük belediyeler gerçek bir ikilemle karşı karşıya. Güncellemeler gecikiyorsa, nitelikli personel eksikliği varsa, 7/24 izleme yoksa ve kurtarma planları sadece kağıt üzerinde kalıyorsa, kendi posta sunucularına sahip olmak egemenliğin bir sembolü olmaktan çıkar. Profesyonelce işletilen bir bulut hizmetine geçmek, operasyonel güvenliği önemli ölçüde artırabilir. Bu nedenle, ciddi bir eleştiri, her belediyenin sistemlerini belediye binasının bodrum katında çalıştırmaya geri dönmesini gerektirmemelidir.
Asıl sorun çeşitlilik eksikliğinde yatıyor. Avusturya belediyeleri çeşitli yüksek performanslı Avrupa, ulusal ve uluslararası çözümler kullansaydı, bağımlılık daha iyi dağıtılırdı. Öte yandan, Microsoft'a odaklanmak, ortak hata kaynakları, tek tip saldırı vektörleri, yoğunlaşmış fiyatlandırma gücü ve siyasi veya yasal değişiklikler için önemli bir etki yaratır. Bu nedenle egemenlik politikası, belediyeleri anlaşılabilir kararları nedeniyle eleştirmek yerine, alternatifleri rekabetçi hale getirmelidir.
Almanya'nın düşük oranı hem bir güç hem de bir uyarı işareti
ABD'nin %7,2'lik payıyla Almanya, DACH bölgesinin genel yapısından önemli ölçüde ayrışıyor. Bunun olası bir açıklaması, belediye BT'sinin tarihsel olarak merkezi olmayan yapısında yatıyor. Belediye veri merkezleri, özel amaçlı dernekler, bölgesel sağlayıcılar, kamu tarafından finanse edilen BT hizmet sağlayıcıları ve orta ölçekli hosting şirketleri birçok yerde kendi altyapılarını kurmuşlardır. Dijitalleşmenin önünde bir engel olarak sıklıkla eleştirilen Alman federalizmi, bu durumda bir çeşitlendirme mekanizması olarak işlev görebilir. Farklı eyaletler ve bölgeler farklı kararlar alıyor, bu da tek bir sağlayıcının otomatik olarak tüm pazara hakim olmaması anlamına geliyor.
Bu merkeziyetsizleşme ekonomik dayanıklılık yaratabilir. Bölgesel sağlayıcılar, katma değeri, nitelikli iş gücünü, vergi gelirlerini ve teknik uzmanlığı ülke içinde tutarlar. Belediye prosedürlerine, eyalete özgü yasal çerçevelere ve idari süreçlere aşinadırlar. Veri merkezlerine ve iletişim noktalarına kısa mesafeler, aksaklıklar durumunda avantajlı olabilir. Dahası, çeşitli sağlayıcılardan oluşan bir ortam, bireysel şirketlerin pazar gücünü sınırlar.
Ancak, düşük ABD payı yüksek kalitenin kanıtı değildir. Yerel olarak işletilen bir hizmet, güncel olmayan yazılımlara dayanabilir, yeterince güvenli olmayabilir veya dolaylı olarak çok sayıda Avrupa dışı bileşen kullanabilir. Avrupalı sağlayıcılar ayrıca bazen Microsoft lisanslarına, ABD güvenlik ürünlerine, küresel içerik dağıtım ağlarına veya bulut alt altyapısına da güvenirler. Görünür e-posta teslimatı, teknik yığının yalnızca bir katmanını temsil eder.
Dahası, merkeziyetsizliğin de bir bedeli vardır. Birçok küçük platform yatırımları tekrarlayabilir, farklı standartlar kullanabilir ve güvenlik önlemlerini tutarsız bir şekilde uygulayabilir. Ortak minimum gereksinimler olmadan, zincirde zayıf halkalar ortaya çıkar. Bir belediye BT hizmet sağlayıcısına yapılan bir saldırı, aynı anda düzinelerce idareyi etkileyebilir. Bu nedenle, daha küçük bir coğrafi ölçekte de olsa, bölgesel hizmet sağlayıcılar arasında da yoğunlaşma mevcuttur.
Dolayısıyla Almanya'nın konumu, mevcut çeşitliliğin bağlayıcı güvenlik standartları, ortak tedarik, birlikte çalışabilir arayüzler ve profesyonel işletme modelleriyle birleştirilmesiyle en güçlü hale gelir. Buradan çıkarılacak ders, her yerel çözümü korumak değil, yeni bir merkezi tekel yaratmadan ölçek ekonomisi sağlayacak şekilde etkili federal yapıları bir araya getirmektir.
AB ve Almanya'daki iş geliştirme, satış ve pazarlama alanındaki uzmanlığımız


AB ve Almanya'daki iş geliştirme, satış ve pazarlama uzmanlığımız - Resim: Xpert.Digital
Sektör odak alanları: B2B, dijitalleşme (yapay zekadan XR'ye), makine mühendisliği, lojistik, yenilenebilir enerjiler ve endüstri
Daha fazla bilgi burada:
Konuyla ilgili bilgi ve uzmanlık sunan bir merkez:
- Küresel ve bölgesel ekonomileri, inovasyonu ve sektöre özgü trendleri kapsayan bilgi platformu
- Odaklandığımız temel alanlardan derlenmiş analizler, içgörüler ve arka plan bilgileri
- İş ve teknoloji alanındaki güncel gelişmeler hakkında uzmanlık ve bilgi edinebileceğiniz bir yer
- Piyasalar, dijitalleşme ve sektörel yenilikler hakkında bilgi arayan şirketler için bir merkez
Bölgesel kalıplar ve bunların tedarik açısından önemi
İsviçre, veri koruma geleneği ve platform ekonomisi arasında
Yüzde 53,3'lük oranla İsviçre, Almanya ve Avusturya arasında yer alıyor ancak Avusturya modeline önemli ölçüde daha yakın. Bu durum dikkat çekici çünkü İsviçre güçlü bir veri koruma kültürüne, yüksek performanslı veri merkezlerine, sağlam bir telekomünikasyon sektörüne ve çok sayıda yerel BT sağlayıcısına sahip. Rakamlar, cazip bir yerel hosting pazarının tek başına entegre küresel platformların pazar penetrasyonunu sınırlamak için yeterli olmadığını gösteriyor.
İsviçre, Avrupa Birliği dışında yer almaktadır ve kendi yasal çerçevesine sahiptir. Bununla birlikte, ekonomik olarak Avrupa veri alanıyla yakından bağlantılıdır. İsviçre belediyeleri için yalnızca ulusal veri koruma gereklilikleri değil, aynı zamanda Avrupa bağlamındaki şirketler, vatandaşlar ve yetkililerle uyumluluk da önemlidir. Microsoft, bu sınır ötesi işbirliği için yerleşik bir ekosistem sunmaktadır.
İsviçre'deki bulgular, veri yerelleştirme ve sağlayıcı kontrolünün ayrı ayrı değerlendirilmesi gerektiğini vurgulamaktadır. İsviçre'de bulunan bir veri merkezi, düşük gecikme süresi ve yerel operasyonel gereksinimleri karşılayabilir. Bununla birlikte, kritik yazılım, kimlik ve yönetim katmanları yabancı bir şirket tarafından kontrol ediliyorsa, stratejik bir bağımlılık devam eder. Tersine, bir İsviçre sağlayıcısı tamamen ABD bulutuna bağımlıysa ve uygulanabilir bir çıkış stratejisi yoksa otomatik olarak bağımsız sayılmaz.
Bu nedenle İsviçre için tüm tedarik zincirini dikkate almak özellikle önemlidir. Buna mülkiyet, şirket merkezi, taşeronlar, anahtar yönetimi, kaynak kod erişimi, güncelleme kontrolü, destek süreçleri, veri aktarımı ve acil durum operasyonları dahildir. "İsviçre'de barındırılıyor" etiketi, gerçek kontrolün yalnızca bir bölümünü tanımlar.
Verilerin nerede bulunduğu ve verilere kimin erişebildiği
Kamuoyu tartışmaları genellikle egemenliği veri merkezinin konumuna indirgiyor. Bu önemli, ancak yeterli değil. Microsoft, Avrupa veri sınırını genişleterek müşteri verilerinin, takma adlandırılmış kişisel verilerin ve temel bulut hizmetleri için belirli destek verilerinin AB ve EFTA bölgesinde depolanmasına ve işlenmesine izin verdi. Kamu sektörü müşterileri için bu, veri koruma ve uyumluluk risklerini önemli ölçüde azaltıyor.
Ancak bu, temel hukuki soruyu tamamen ortadan kaldırmaz. Bir ABD şirketi esasen ABD yasalarına tabidir. CLOUD Yasası, belirli koşullar altında, ABD yetkililerinin, veriler ABD dışında saklansa bile, tanımlanmış hizmet sağlayıcılardan verilerin yayınlanmasını talep etmesine olanak tanır. Hukuki inceleme ve itiraz seçenekleri mevcuttur; bu, sınırsız bir erişim hakkı değildir. Bununla birlikte, risk durumu, yalnızca Avrupa yasalarına ve Avrupa denetimine tabi bir sağlayıcının durumundan farklıdır.
Aynı derecede önemli olan bir diğer husus da transatlantik veri transferleri için mevcut Avrupa yasal çerçevesidir. AB-ABD Veri Gizliliği Çerçevesi, yeterlilik kararına dayalı olarak onaylı ABD kuruluşlarına transferlere izin vermektedir. Bu yasal bir temel oluştururken, tüm siyasi belirsizliği ortadan kaldırmamaktadır. Önceki anlaşmalar mahkemede iptal edilmiş ve Amerika Birleşik Devletleri'ndeki kurumsal değişiklikler yeni incelemeleri tetikleyebilir. Bu nedenle, uzun vadeli kamu bilişim stratejileri, mevcut yasal çerçevenin tüm sözleşme süresi boyunca değişmeden kalacağına güvenmemelidir.
Avrupa Komisyonu'nun davası, Microsoft 365'in doğası gereği yasa dışı olmadığını da göstermektedir. 2024 yılında, Avrupa Veri Koruma Denetleme Kurumu, diğer hususların yanı sıra, üçüncü ülkelere veri aktarımları için yetersiz tanımlanmış işleme amaçlarını ve güvencelerini eleştirmiştir. Sözleşmesel, teknik ve organizasyonel düzenlemelerden sonra, denetleme kurumu 2025 yılında tespit edilen ihlallerin giderildiğini belirlemiştir. Ancak bu, sınırsız bir yetki veya genel bir yasaklama anlamına gelmez. Belirli yapılandırmalar, sözleşme şartları, veri akışları ve kontrol önlemleri çok önemlidir.
Belediyeler için bu şu anlama gelir: Sağlayıcının adı, veri koruma etki değerlendirmesinin yerini tutmaz. Benzer şekilde, bir şirketin Avrupa merkezli olması da otomatik bir uyumluluk garantisi olarak kabul edilemez. Gerçek hizmetin, işlenen veri kategorilerinin, idari erişimin, telemetrinin, destek kanallarının ve kullanılan şifrelemenin belgelenmiş bir analizi gereklidir.
Dijital tek kültürün ekonomik riski
Çok sayıda sağlayıcının olması sadece veri koruma sorunu değil, aynı zamanda rekabet ve dayanıklılık açısından da bir sorundur. Dijital tek kültürde, tek bir şirketin fiyatlandırma kararlarına, ürün değişikliklerine, lisanslama modellerine ve geliştirme önceliklerine olan bağımlılık artar. Belediyeler, temel süreçler, dosyalar, kimlikler ve arayüzler aynı ekosisteme bağlıysa, maliyet artışlarından ancak kısmen kaçınabilirler.
Bu bağımlılık genellikle kademeli olarak büyür. Başlangıçta yalnızca e-posta taşınır, ardından takvimler, video konferans, belge depolama, cihaz yönetimi ve güvenlik araçları gelir. Daha sonra, özel uygulamalar merkezi kimlik üzerinden bağlanır ve özel otomasyon hizmetleri kullanılarak iş akışları oluşturulur. Her ek entegrasyon kısa vadede kolaylığı artırır ancak kümülatif geçiş maliyetlerini yükseltir. Sonuç olarak, tedarikçi bağımlılığı öncelikle sözleşmesel bir maddeden değil, binlerce teknik ve organizasyonel bağımlılığın yaratılmasından kaynaklanır.
Yoğunlaşma aynı zamanda sistemik riskler de yaratır. Büyük bir aksama, hatalı güncelleme, kimlik ihlali veya yönetimsel yanlış yapılandırma birçok kuruluşu aynı anda etkileyebilir. Büyük platformlar dayanıklılığa büyük yatırımlar yaparken, devasa boyutları onları özellikle cazip hedefler haline getirir. Bireysel bir müşteriye yönelik risk azalırken, nadir bir platform kesintisinin potansiyel toplumsal zararı artar.
Müzakere gücü de değişiyor. Küçük bir belediye, küresel bir şirkete karşı bireysel sözleşme şartlarını uygulamakta zorlanıyor. Ortak çerçeve anlaşmaları konumunu iyileştiriyor, ancak aynı zamanda tek bir sağlayıcıya doğru yaygın standardizasyonu da hızlandırabiliyor. Kısa vadede daha iyi fiyatlar getiren şey, uzun vadede alternatifler pazarını daraltabilir.
Ekonomik açıdan bakıldığında, Avrupa bu şirketlere bağımlı kalmaya devam ederse değer yaratımının bir kısmını kaybeder. Lisans ödemeleri Avrupa dışı şirketlere akarken, stratejik ürün geliştirme, fikri mülkiyet ve yüksek ölçeklenebilir platform karları ağırlıklı olarak Avrupa dışında üretiliyor. Yerel ortaklar danışmanlık ve entegrasyondan para kazanmaya devam ediyor, ancak genellikle ikincil bir rolde kalıyorlar. Kritik standartlar ve ürün yol haritaları başka yerlerde belirleniyor.
Güvenlik ve egemenlik birbirine karıştırılmamalıdır
Egemenlik eleştirisine karşı en güçlü karşı argüman, küresel bulut sağlayıcılarının genellikle küçük belediye BT departmanlarından daha güvenli bir şekilde faaliyet göstermesidir. Bu argüman ciddiye alınmalıdır. Microsoft ve diğer büyük ölçekli bulut sağlayıcıları, büyük güvenlik ekiplerine, küresel telemetriye, otomatik saldırı tespitine, yedekli veri merkezlerine ve hızlı güncelleme süreçlerine sahiptir. Kötü bakımlı bir yerel Exchange kurulumu, profesyonelce işletilen bir bulut hizmetinden çok daha yüksek bir anlık risk oluşturabilir.
Ancak güvenlik ve egemenlik birbirinden farklı kavramlardır. Güvenlik, gizlilik, bütünlük, erişilebilirlik ve saldırılara karşı dayanıklılığı kapsar. Egemenlik ise kontrol, yasal yetki, değiştirilebilirlik ve özerk hareket etme yeteneğini içerir. Bir çözüm son derece güvenli olabilir ancak önemli bir bağımlılık yaratabilir. Tersine, biçimsel olarak egemen olabilir ancak teknik olarak güvensiz olabilir. İyi bir kamu bilişim sistemi, her iki amacı da aynı anda yerine getirmelidir.
Tehdit ortamı, sıkı gereksinimleri haklı çıkarıyor. Kamu idareleri siber saldırıların tercih edilen hedefleri arasında yer alıyor ve belediyeler, sınırlı kaynaklar nedeniyle özellikle savunmasız durumda. E-posta, kimlik avı, kötü amaçlı yazılım, hesap ele geçirme ve kimlik sahtekarlığı için önemli bir saldırı vektörü olmaya devam ediyor. Sadece sağlayıcı değiştirmek bu sorunları çözmeyecektir. Temel önlemler arasında çok faktörlü kimlik doğrulama, güvenli yönetim hesapları, tutarlı yama süreçleri, kurtarma testleri, ağ segmentasyonu, günlük analizi, çalışan eğitimi ve SPF, DKIM ve DMARC gibi doğru yapılandırılmış prosedürler yer almaktadır.
Aynı derecede önemli olan bir diğer soru da güvenlik olayını kimin yönetebileceğidir. Belediyenin kendi kayıt verileri var mı? Tehlikeye atılan hesapları bağımsız olarak kilitleyebilir mi? Birincil platformun dışında yedeklemeler mevcut mu? E-posta ve kimlik doğrulama hizmetlerinin aynı anda başarısız olması durumunda test edilmiş bir iletişim kanalı var mı? Tamamen entegre bir paket yönetimi basitleştirebilir, ancak aynı zamanda birden fazla işlevi aynı güven zincirine bağlayabilir.
Bölgesel kalıplar ortalamadan daha önemlidir
Etkileşimli harita, farklı sistemlerden oluşan bir mozaik ortaya koyuyor. Bu terim genellikle idari söylemde olumsuz anlamda kullanılsa da, analitik açıdan değerlidir. Bölgesel kümelenmeler, satın alma kararlarının yalnızca teknik özelliklerle belirlenmediğini göstermektedir. Devlet politikaları, belediye veri merkezleri, çerçeve anlaşmaları, tarihi ortaklıklar, danışmanlık ağları ve bölgesel BT uzmanlığı, piyasayı şekillendiren faktörlerdir.
Bu nedenle, belirgin şekilde yüksek bir yoğunluğa sahip federal bir eyalet veya bölge özel olarak incelenebilir. Orada hangi sözleşmeler yürürlükte? Hangi alternatifler incelendi? Hangi geçiş maliyetleri hesaba katıldı? Birkaç belediyeye ortaklaşa hizmet veren belediye hizmet sağlayıcıları var mı? Açık standartlar ve çıkış maddeleri talep edildi mi? Bu tür sorular, genel bir ulusal suçlama yapmaktan daha verimlidir.
Bölgesel düzey, ekonomik politika açısından da fırsatlar sunmaktadır. Birkaç belediye, tek bir üreticiye kalıcı olarak bağlı kalmadan talebi bir araya getirebilir. Ortak güvenlik merkezlerini, standartlaştırılmış arayüzleri, ortak yönetim hizmetlerini ve taşınabilir platformları finanse edebilirler. Bu, küçük Avrupalı tedarikçilerin kendi başlarına elde edemeyecekleri ölçek ekonomileri yaratır.
Aynı zamanda, çeşitlilik keyfilikle karıştırılmamalıdır. Her belediye farklı formatlar, güvenlik seviyeleri ve operasyonel süreçler kullanırsa, entegrasyon maliyetleri ve hata olasılığı artar. Amaç, koordineli çeşitlilik olmalıdır: ortak standartlara, ortak minimum gereksinimlere ve test edilmiş geçiş süreçlerine dayalı, birbirinin yerine kullanılabilen çeşitli sağlayıcılar.
Lisans faturasında gerçek fiyat gösterilmemektedir
Kamu alımlarında genellikle görünür maliyetler karşılaştırılır: lisanslar, geçiş, işletme, destek ve eğitim. Bu, sağlam bir maliyet-fayda analizi için yeterli değildir. Tam bir model, çıkış, yoğunlaşma, yasal ve başarısızlık risklerini de değerlendirmelidir. Bunlar arasında veri dışa aktarımı, format dönüştürme, arayüz geliştirme, yeniden eğitim, paralel çalışma, kurtarma ve birbirine bağlı hizmetlerin değiştirilmesiyle ilgili maliyetler yer alır.
Asimetrik bir zaman ölçeği özellikle sorunludur. Paket çözümün faydaları hemen ortaya çıkarken, kilitlenme maliyetleri ancak daha sonraki bir geçiş sırasında belirginleşir. Bununla birlikte, karar vericiler, bütçe dönemleri ve sözleşmeler daha çabuk değişir. Bu, tasarrufları bugün gerçekleştirme ve gelecekteki geçiş maliyetlerini haleflere aktarma teşviki yaratır. Bu nedenle, dürüst bir toplam sahip olma maliyeti hesaplaması, gerçekçi bir çıkış senaryosu da dahil olmak üzere tüm yaşam döngüsünü dikkate almalıdır.
Fırsat maliyetleri de hesaba katılmalıdır. İhaleler fiilen belirli bir ürünü gerektiriyorsa, yenilikçi tedarikçiler rekabet edemez. Kamu sektörü potansiyel fiyat ve kalite avantajlarını kaybeder. Aynı zamanda, Avrupa şirketleri referans oluşturabilecekleri ve faaliyetlerini ölçeklendirebilecekleri güvenilir bir iç pazardan yoksundur. Bu nedenle, devlet tedariki sadece risk azaltma ile ilgili değil, aynı zamanda talep yoluyla sanayi politikasıyla da ilgilidir.
Bu, Avrupalı tedarikçilerin genel bir fiyat primi alması gerektiği anlamına gelmez. Performans baskısı olmadan kalıcı koruma, verimsiz yapıları sürdürecektir. Fonksiyonel ihaleler, açık formatlar, standartlaştırılmış programlama arayüzleri, ayrı lotlar ve ölçülebilir taşınabilirlik daha mantıklıdır. Rekabet, milliyetle değil, gerçek anlamda değiştirilebilirlik yoluyla yeniden tesis edilmelidir.
Siyasi taahhütten ölçülebilir kontrole
Belediyelerin, genel bir yasaklama yerine, farklılaştırılmış bir yönetim modeline ihtiyacı var. Öncelikle, veri ve iletişim süreçleri, koruma gereksinimlerine göre sınıflandırılmalıdır. Genel vatandaş bilgileri, iç personel süreçleri, sosyal veriler, güvenlik iletişimi ve kriz yönetimi ekiplerinin farklı gereksinimleri vardır. Her hizmetin aynı düzeyde egemenliğe ihtiyacı yoktur.
Ardından, tüm teknik altyapı genelindeki bağımlılıklar belirlenmelidir. E-posta sağlayıcısının yanı sıra, bu, kimlik hizmetlerini, uç nokta yönetimini, şifrelemeyi, anahtar sahipliğini, yedeklemeyi, arşivlemeyi, spam filtrelerini, alan adı yönetimini, ağı, desteği ve taşeronları içerir. Sadece görünür sağlayıcıyı dikkate alan bir belediye, diğer katmanlardaki daha kritik bağımlılıkları gözden kaçırabilir.
Her büyük satın alma işlemi, sağlam bir çıkış planı içermelidir. Bu plan, veri formatlarını, dışa aktarma süresini, arayüzleri, silme onaylarını, maliyetleri, sorumlulukları ve maksimum tolere edilebilir operasyonel kesinti süresini tanımlamalıdır. En önemlisi, bu plan pratik testlerden geçmelidir. Test edilmemiş bir çıkış planı, asla geri yüklenmemiş bir veri yedeklemesi kadar değersizdir.
Ölçülebilir temel performans göstergeleri (KPI'lar), dışa aktarılabilir veri oranını, tescilli arayüz sayısını, kimlik değişikliğinin süresini, kendi kontrolündeki anahtarların oranını, kurtarma süresini, bireysel alt yüklenicilere bağımlılığı ve doğrulanmış çıkış maddelerine sahip sözleşmelerin oranını yansıtabilir. Bu, dijital egemenliği bir moda sözcüğünden yönetilebilir bir özelliğe dönüştürecektir.
Eyalet veya federal düzeyde ortak referans mimarileri geliştirilmelidir. Belediyelerin test edilmiş alternatiflere, geçiş araçlarına, örnek sözleşmelere, güvenlik profillerine ve güvenilir işletim modellerine ihtiyacı vardır. Bu tür bir destek olmadan, uygun bir hiper ölçekli hizmet sağlayıcısı teklifi ile organizasyonel açıdan zorlayıcı bir kurum içi çözüm arasında seçim yapmak adil olmaz. Egemenlik yalnızca küçük yönetimlere devredilemez.
Avrupa'da daha fazla eylem özgürlüğüne giden gerçekçi bir yol
İlk adım şeffaflıktır. MXmap gibi projeler düzenli olarak güncellenmeli, sistematik bir şekilde belgelenmeli ve ek altyapı bileşenlerini içerecek şekilde genişletilmelidir. E-postanın yanı sıra kimlik hizmetleri, iş birliği platformları, DNS, web barındırma, video konferans, belge depolama ve belediye uygulamaları da ilgili olacaktır. Sadece ölçülebilir bağımlılıklar politik olarak yönetilebilir.
İkinci adım risk temelli çeşitlendirmedir. Özellikle hassas veya sistem açısından kritik süreçler, Avrupa yetkililerinin yasal çerçeveyi, anahtarları ve operasyonları etkin bir şekilde kontrol edebildiği altyapılarda yürütülmelidir. Daha az kritik hizmetler için küresel sağlayıcılar ekonomik olarak hala uygun olabilir. En önemlisi, tüm işlevlerin otomatik olarak aynı ekosisteme taşınması gerekmez.
Üçüncü adım, ortak Avrupa talebini güçlendirmektir. Bireysel belediyeler, platform pazarlarını etkilemek için çok küçüktür. Bununla birlikte, federal hükümet, eyaletler, kantonlar, belediyeler ve Avrupa kurumları, birlikte çalışabilirlik, güvenlik ve taşınabilirlik için ortak gereksinimler tanımlayabilir. Uzun vadeli çerçeve anlaşmaları, birden fazla sağlayıcıya izin vermeli ve yalnızca yasal olarak değil, teknik olarak da geçişi mümkün kılmalıdır.
Dördüncü adım, uzmanlığa yatırım yapmaktır. Tüm mimari bilgi birikimini dışarıdan temin etmek, Avrupa merkezli bir sağlayıcıyla bile olsa, kontrolü kaybetmek anlamına gelir. Kamu idarelerinin riskleri değerlendirmek, sözleşmeleri yönetmek, konfigürasyonları gözden geçirmek ve acil durumlarda karar vermek için yeterli sayıda kurum içi personele ihtiyacı vardır. Egemenlik, menşe etiketinden değil, kurumsal yetenekten gelir.
Beşinci adım, performansı ödüllendiren bir Avrupa sağlayıcı politikasıdır. Avrupa'nın her ABD hizmetinin bir kopyasına ihtiyacı yok, ancak güvenli e-posta, kimlik, iş birliği, bulut altyapısı ve yönetim çözümleri için rekabetçi tekliflere ihtiyacı var. Kamu alımları, açık standartlar gerektirerek ve daha küçük sağlayıcılara erişim sağlayarak bunun için güvenilir bir pazar yaratabilir. Aynı zamanda, Avrupalı sağlayıcılar kullanılabilirlik, ölçeklenebilirlik, entegrasyon ve güvenlik açısından küresel platformlarla rekabet edebilmelidir.
İncelenen 15.331 altyapıdan çıkarılan en önemli ders
MXmap sonuçları iki kolaycı anlatıyı çürütüyor. Birincisi, ABD'li tedarikçilerin hakimiyeti değişmez bir doğa kanunu değildir. Almanya, ABD'li tedarikçilerin oranının önemli ölçüde daha düşük olduğu büyük bir belediye alanının mümkün olduğunu göstermektedir. İkincisi, siyasi söylem operasyonel egemenliği garanti etmez. Avusturya'nın yüksek ABD'li tedarikçi yüzdesi, beklentiler ile tedarik gerçekliğinin ne kadar farklı olabileceğini göstermektedir.
Rakamlar ne aşırı endişeyi ne de rehaveti haklı çıkarıyor. Bir Microsoft hizmeti otomatik olarak güvensiz veya yasa dışı değildir; Alman veya Avrupalı bir sağlayıcı da otomatik olarak egemen ve güvenli değildir. Bununla birlikte, ağırlıklı olarak tek bir şirkete odaklanan %67'lik ABD sağlayıcı yoğunluğu stratejik bir uyarı işaretidir. Seçenekleri azaltır, riskleri yoğunlaştırır ve Avrupa'nın müzakere gücünü zayıflatır.
Ekonomik açıdan mantıklı çözüm, aceleci ve topyekün bir geri çekilme değildir. Bu, maliyetleri artırabilir, güvenlik açıkları yaratabilir ve yönetimleri bunaltabilir. Gereken şey, şeffaflık, koruma gereksinim sınıfları, açık standartlar, test edilmiş taşınabilirlik, çeşitlendirilmiş tedarikçiler ve kurum içi teknik uzmanlığa dayalı aşamalı bir stratejidir. Mevcut Microsoft ortamları, veri akışlarını sınırlamak, anahtarları daha iyi kontrol etmek ve gelecekteki geçişlerin gerçekçi kalmasını sağlamak için yapılandırılmalı ve sözleşmesel olarak düzenlenmelidir. Yeni satın alımlar, uzun vadeli maliyetleri açıkça belirtilmeden bağımlılıkları daha da derinleştirmemelidir.
Dolayısıyla dijital egemenlik, bir Avrupa hiper ölçekli internet sağlayıcısının inşasıyla başlamaz, siyasi bir bildiriyle de sona ermez. Kimin belediye e-postalarını göndereceği, kimlikleri yöneteceği, anahtarları kontrol edeceği ve verileri dışa aktarabileceği gibi görünüşte önemsiz kararlarla başlar. Belediye binasındaki posta kutusu teknik bir önemsiz şey değildir. Hükümet kapasitesinin küçük, günlük bir bileşenidir.
Bu nedenle kışkırtıcı tavır haklılığını koruyor: Avrupa egemenliğini talep eden ancak kritik idari altyapı için doğrulanabilir bir vazgeçme mekanizması oluşturamayanlar, esasen sembolik siyaset yapıyorlar. İddia ancak belediyeler Avrupa çözümlerini benimsemeye zorlanmadığında, verimli, güvenli ve gerçekten birbirinin yerine geçebilen seçenekler arasında seçim yapabildiklerinde inandırıcı hale gelir. Gerçek ölçüt, logonun milliyeti değil, değişen ekonomik, yasal veya jeopolitik koşullar altında hareket edebilme özgürlüğüdür.
🎯🎯🎯 Veriye dayalı B2B sektörel merkez, neredeyse kurum içi bir çözüm olarak


Şirket içi çözüme benzer bir yaklaşım: Xpert.Digital, B2B pazarlama ve satışta operasyonel boşlukları nasıl kapatıyor? – Akıllı İçerik Odaklı İşletme - Görsel: Xpert.Digital
Xpert.Digital, Konrad Wolfenstein liderliğinde veri odaklı bir B2B endüstri merkezidir. Şirket, endüstriyel ortaklar için harici, yarı şirket içi bir çözüm görevi görerek, müşterinin tarafında ek kaynaklara ihtiyaç duymadan pazarlama, içerik ve satış alanlarındaki operasyonel boşlukları kapatmaktadır.
Daha fazla bilgi burada:
Küresel pazarlama ve iş geliştirme ortağınız
☑️ İş dilimiz İngilizce veya Almancadır
☑️ YENİ: Anadilinizde yazışma imkanı!

Konrad Wolfenstein
Ben ve ekibim, kişisel danışmanınız olarak size hizmet vermekten mutluluk duyarız.
Benimle iletişime geçmek için buradaki iletişim formunu doldurabilir wolfenstein@xpert.digital:veya +49 7348 4088 965 numaralı telefondan beni arayabilirsiniz. E-posta adresim
Ortak projemizi sabırsızlıkla bekliyorum.