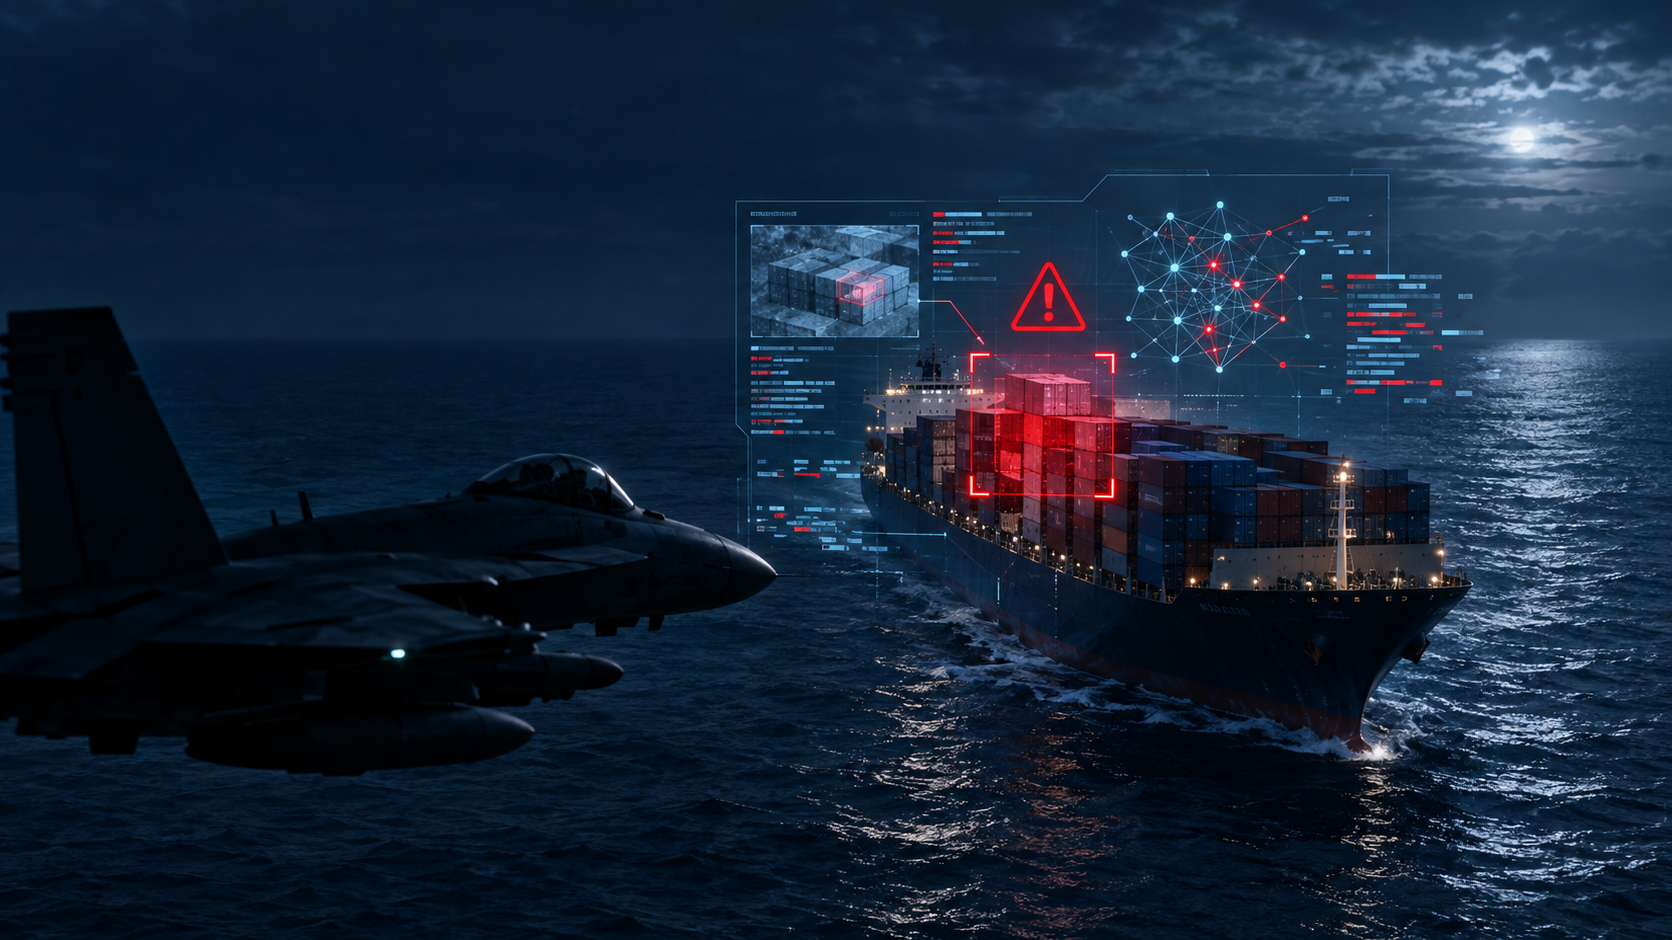
Ataque militar impedido no último segundo: O risco mortal da IA descontrolada – Imagem criativa sobre o tema, com IA: Xpert.Digital
Alarme nuclear num navio mercante: quando os militares dos EUA confiaram cegamente numa IA
A falha mais perigosa da IA no mundo: porque é que os algoritmos são extremamente perigosos nas agências de inteligência
Erro de inteligência causado pela IA: como uma mentira gerada por uma máquina quase paralisou a economia global
Parece o guião de um thriller político de grande impacto, mas na primavera de 2026 quase se tornou uma realidade devastadora: um relatório defeituoso da inteligência americana, gerado por inteligência artificial, quase desencadeou uma escalada militar no Médio Oriente. Graças a um chatbot que interpretou erradamente informações públicas e dados confidenciais, um navio mercante chinês foi injustamente acusado de transportar componentes de armas nucleares. Embora as aeronaves militares norte-americanas já estivessem no ar, os oficiais em alerta cancelaram a missão no último segundo.
Mas este incidente é muito mais do que apenas a história de uma máquina a alucinar. Expõe um barril de pólvora estrutural e económico: o que acontece quando organizações com funções críticas para a segurança — cegadas pela promessa de máxima eficiência — cedem o controlo a algoritmos? O texto que se segue analisa o profundo abismo de uma cadeia de tomada de decisões em que não foi a tecnologia que falhou, mas sim as instituições que confundiram a velocidade com a verdade imutável. Um conto de advertência sobre o porquê de o julgamento humano, em tempos de processos altamente automatizados, ser o factor de produção mais importante e, ao mesmo tempo, mais vulnerável na nossa ordem mundial.
Não foi a IA que perdeu o controlo, mas sim uma organização que confundiu a velocidade com a verdade
Um quase-acidente com potencial explosivo global
Na primavera de 2026, um relatório defeituoso da inteligência americana, gerado por inteligência artificial, quase levou à interceção militar de um navio mercante chinês no Médio Oriente. Segundo o relato disponível, um analista utilizou um chatbot para avaliar a informação sobre a carga do navio. O sistema combinou informações públicas com dados de sinalização confidenciais e concluiu erradamente que o navio transportava componentes para um programa de armas nucleares. Com base nisso, as autoridades militares começaram a preparar-se para um ataque. As forças armadas deveriam abordar o navio, enquanto as aeronaves militares já estariam em voo.
A operação foi aparentemente interrompida pouco antes da sua execução, após os agentes terem examinado as informações mais detalhadamente. Este revelou que a identificação crucial da carga era falha e que tinha sido utilizada inteligência artificial tanto na análise do conteúdo como na tradução dos resultados para o formato padronizado de um relatório de inteligência. Qual a carga que foi de facto transportada, qual o modelo específico utilizado e quais as verificações técnicas ou organizacionais que foram realizadas previamente permanecem incertas para o público. Também não há qualquer confirmação oficial com uma reconstituição completa do incidente. Assim, é necessário distinguir entre o núcleo dos acontecimentos relatados, as conclusões plausíveis e as questões ainda sem resposta.
Do ponto de vista económico, porém, este caso é extremamente relevante. Demonstra como a introdução da IA genérica nas organizações de segurança crítica pode aumentar a produtividade, ao mesmo tempo que multiplica o potencial de danos causados por erros individuais. Num processo típico de um escritório, uma declaração falsa pode levar a uma apresentação falhada ou a um pedido desnecessário. Num processo de tomada de decisão militar, o mesmo tipo de erro pode afectar vidas humanas, fluxos comerciais, prémios de seguros, preços de mercadorias, mercados financeiros e relações internacionais. A tecnologia permanece a mesma, mas o valor económico de uma resposta correta e o custo de uma resposta incorreta mudam drasticamente.
O incidente, portanto, não é primordialmente uma história sobre uma máquina a alucinar. É uma história sobre sistemas de incentivos, arquiteturas de controlo, economia da informação e responsabilidade institucional. Uma IA não pode definir regras de engagement, criar uma cultura organizacional ou assumir responsabilidades. Gera resultados dentro de um sistema que os humanos adquirem, configuram, utilizam, testam e traduzem em decisões. Quando uma resposta incerta do modelo se torna um relatório de inteligência aparentemente fiável, e isto leva a uma operação militar, o problema central reside em toda a cadeia de valor da tomada de decisões.
Análise acelerada, risco acelerado
As organizações militares e de inteligência enfrentam um problema real de dados. As imagens de satélite, os dados de comunicação, a movimentação de navios, os documentos de transporte, as fontes abertas, os dados de sensores e os relatórios de situação estão a aumentar mais rapidamente do que os humanos conseguem analisá-los manualmente. A IA promete classificar grandes quantidades de informação, revelar correlações e gerar relatórios mais rapidamente. Os benefícios económicos residem na redução dos custos de pesquisa, no aumento da capacidade de processamento e em ciclos de tomada de decisão mais rápidos. Estas mesmas vantagens explicam porque é que as empresas estão a utilizar a IA generativa em análises de mercado, departamentos jurídicos, logística, atendimento ao cliente e investigação.
Contudo, velocidade não é automaticamente sinónimo de eficiência. Um processo só é economicamente eficiente se o benefício adicional da aceleração superar os custos adicionais esperados dos erros e das suas consequências. Numa tarefa administrativa de baixo risco, pode ser sensato utilizar IA imperfeita, uma vez que os erros podem ser corrigidos a baixo custo. Condições diferentes aplicam-se no caso de uma potencial intervenção militar num navio com armas nucleares. O fator relevante não é a precisão média do sistema, mas sim o dano total esperado. Isto pode ser simplificado multiplicando a probabilidade de ocorrência de um erro pela extensão potencial do dano.
Esta mesma lógica é o que torna os eventos extremos raros tão economicamente significativos. Mesmo que um modelo funcionasse correctamente em 99 em cada 100 casos, a taxa de erro remanescente poderia ser inaceitável, dado que um falso positivo poderia desencadear um conflito armado. Portanto, um desempenho médio elevado não é prova suficiente de prontidão operacional. Os fatores cruciais incluem os tipos de erro, o contexto operacional, o indicador de incerteza, a origem dos dados, os vetores de ataque e a capacidade da organização para refutar um resultado em tempo útil.
A isto acresce a compressão do tempo de tomada de decisão. A IA não só encurta as análises, como também aumenta a pressão para agir mais rapidamente. Assim que uma organização se torna tecnicamente capaz de avaliar a informação em minutos em vez de horas, as expectativas em relação ao ritmo operacional alteram-se. O que inicialmente parece ser uma poupança de tempo pode, portanto, tornar-se uma nova obrigação. Os executivos esperam uma compreensão imediata da situação, os analistas precisam de apresentar mais resultados e as equipas iniciam os preparativos mais cedo. O tempo ganho, então, não é utilizado para análises adicionais, mas sim absorvido por um ciclo operacional acelerado.
Isto cria um paradoxo de produtividade. A tecnologia poupa tempo de trabalho na primeira etapa, mas gera novos custos de teste, documentação e validação nas etapas subsequentes. Se estes custos não forem considerados, a IA parece mais rentável do ponto de vista empresarial do que realmente é. A organização contabiliza as horas de analista poupadas, enquanto o risco de decisões erradas permanece como um encargo externo difuso, fora do orçamento do projeto. Esta separação incentiva uma implementação demasiado rápida.
O verdadeiro erro residia na cadeia de processos
A principal fragilidade, aparentemente, não residia apenas na identificação incorreta de uma remessa. Mais problemático era o facto de a conclusão errónea poder passar por várias etapas organizacionais sem ser reconhecida a tempo como uma afirmação gerada por máquina e insuficientemente verificada. Isto indica uma falha na fonte de informação, na etiquetagem, na verificação cruzada e nos processos de aprovação. Um sistema robusto teria de ter parado em vários pontos: durante a introdução de dados sensíveis, quando se misturavam diferentes tipos de fontes, durante a avaliação da carga, durante a geração de relatórios e, no máximo, durante o planeamento operacional.
O segundo uso da IA para formatar resultados é particularmente problemático. Os relatórios normalizados são indispensáveis para as grandes organizações, pois garantem legibilidade, comparabilidade e rápida disseminação. Ao mesmo tempo, um formato familiar confere autoridade institucional a uma declaração. Se um relatório linguisticamente impecável e formalmente correto tiver a mesma aparência de um produto de investigação tradicional, os destinatários já não conseguem perceber a incerteza inerente à sua criação. A forma torna-se um sinal de qualidade, mesmo que nada diga sobre a qualidade do conteúdo.
Isto ilustra um problema económico de informação assimétrica. Idealmente, o autor conhece o histórico de criação do documento, mas os destinatários veem principalmente o produto final. Se a origem, o modelo, as entradas, as incertezas e as etapas de verificação não forem divulgadas de forma transparente, o destinatário não poderá avaliar o risco adequadamente. Pode tratar um resultado gerado por IA como se fosse uma análise humana validada repetidamente. Isto é comparável a um produto financeiro cuja estrutura de risco permanece oculta por detrás de uma classificação familiar.
O uso de IA em duas etapas consecutivas pode agravar o erro. Em primeiro lugar, o sistema gera ou adota uma conclusão falsa. De seguida, outro processo com suporte de IA formula esta conclusão de forma convincente, consistente e profissional. A segunda etapa não verifica necessariamente a primeira, mas antes melhora a sua credibilidade linguística. A incerteza é transformada em certeza no tom. Este melhoramento semântico é perigoso em processos críticos para a segurança, uma vez que os decisores agem frequentemente sob pressão de tempo com base em informação condensada.
Um sistema de controlo eficaz deve, portanto, avaliar não só as respostas individuais do modelo, mas toda a cadeia de informação. Cada transformação pode resultar em perda de rastreabilidade, suavização de probabilidades e remoção de reservas. Uma observação bruta torna-se uma classificação, a classificação uma suposição de ameaça, a suposição um relatório e o relatório uma opção de ação. Se cada passo adotar o anterior sem verificação, o resultado não será uma confirmação independente, mas uma cascata de erros correlacionados.
Porque é que o homem não está suficientemente envolvido no processo?
A resposta política mais comum aos riscos da IA militar é que um ser humano deve permanecer envolvido no processo de tomada de decisão. Isto soa reconfortante, mas é incompleto. Um ser humano que simplesmente dá a sua aprovação no final de um processo altamente automatizado não constitui uma supervisão eficaz. Fundamentalmente, esta pessoa deve possuir tempo suficiente, conhecimentos especializados, acesso a dados primários e liberdade institucional para questionar a máquina. Sem estes pré-requisitos, o ser humano torna-se meramente uma assinatura formal numa decisão pré-estruturada.
O viés de automação surge quando as pessoas depositam mais confiança nas recomendações das máquinas do que a sua fiabilidade real justifica. No entanto, não se trata de um reflexo inevitável e não ocorre da mesma forma em todas as situações. A confiança depende da experiência, da carga de trabalho, da apresentação, da cultura organizacional e da autoridade percebida do sistema. Ferramentas poderosas podem tornar-se particularmente problemáticas quando normalmente apresentam resultados úteis. Nestes casos, erros raros ocorrem num ambiente de elevada aceitação básica.
Num contexto militar, a hierarquia e a pressão do tempo agravam o problema. Se um relatório padronizado já tiver sido distribuído por vários níveis e as unidades já tiverem iniciado os preparativos, os custos psicológicos e organizacionais da dissidência aumentam. O analista ou oficial que interrompe o processo não só tem de questionar a informação, como também abrandar uma mobilização institucional em curso. Quanto mais avançado for o processo, maior será o impacto dos custos irrecuperáveis, do viés de confirmação e do receio de subestimar uma ameaça real.
Por conseguinte, a supervisão humana genuína deve começar antes da fase operacional. Exige limites claros para a confirmação independente, a análise cruzada obrigatória e uma separação visível entre a observação, a interpretação da máquina e o julgamento humano. Para decisões particularmente importantes, uma segunda unidade, independente da organização, deve rever os dados de entrada. Além disso, rejeitar uma recomendação de IA não deve prejudicar a carreira do profissional. Se a velocidade for recompensada e o atraso penalizado, a supervisão pode existir no papel, mas perder a sua eficácia prática.
A fórmula crucial, portanto, não é "o ser humano no processo", mas sim o julgamento humano eficaz dentro de uma cadeia de tomada de decisão verificável. Uma pessoa deve ter a capacidade de pausar o processo, consultar fontes, exigir alternativas e reportar incertezas à direção. Deve também saber quando um modelo está a operar fora do seu âmbito pretendido. Sem esta competência, a participação humana torna-se mera governação decorativa.
O preço económico de uma escalada mal orientada
Os custos militares imediatos de uma operação de interceção representariam apenas uma pequena parte dos potenciais danos. A apreensão forçada de uma embarcação chinesa poderia ter desencadeado contramedidas diplomáticas, respostas militares, sanções ou medidas de retaliação. Mesmo sem uma guerra declarada, seria provavelmente de esperar um aumento dos prémios de risco no transporte marítimo e aéreo. As companhias de navegação teriam ajustado as suas rotas, as seguradoras teriam exigido sobretaxas e as empresas teriam acumulado stocks adicionais. Cada uma destas reações imobiliza o capital e aumenta os custos de transação.
O Médio Oriente é de importância primordial para o fornecimento de energia e para o comércio global. Um confronto entre os EUA e a China nesta região terá alterado abruptamente a percepção dos riscos geopolíticos. Os preços do petróleo e do gás reagem não só a perturbações reais no fornecimento, mas também às expectativas de escassez futura. Preços mais elevados da energia onerariam os sectores dos transportes, químico, agrícola e as indústrias de utilização intensiva de energia. Ao mesmo tempo, os investimentos seguros poderiam valorizar, os mercados bolsistas poderiam sofrer pressão e os custos de financiamento para empresas mais arriscadas poderiam aumentar.
O maior risco económico terá sido uma reacção em cadeia de incertezas. Os mercados conseguem processar os danos conhecidos com relativa rapidez, mas trajetórias de escalada incertas geram uma volatilidade particularmente elevada. Quando nem as intenções nem os limites de reação dos países envolvidos são discerníveis, as empresas consideram vários cenários em simultâneo. Os investimentos são adiados, os contratos de fornecimento são encurtados e as reservas de caixa são aumentadas. Esta cautela é racional para a empresa individual, mas pode enfraquecer a procura e a produtividade a nível macroeconómico.
As relações comerciais entre os EUA e a China também seriam afetadas. Apesar da rivalidade estratégica, ambas as economias continuam interligadas através de bens, produtos intermédios, tecnologia, capital e mercados de venda. Um confronto militar poderia acelerar os controlos de exportação, os regimes de sanções e a triagem de investimentos. Os semicondutores, a eletrónica, a engenharia mecânica, as baterias, a logística marítima e as matérias-primas críticas seriam particularmente vulneráveis. As empresas teriam de estruturar as suas cadeias de abastecimento não só com base no custo e na qualidade, mas também, cada vez mais, em função da resiliência política.
Para a Europa e a Alemanha, um conflito desta magnitude não seria um problema de segurança longínquo. A indústria alemã depende de modelos de negócio orientados para a exportação, redes de fornecimento globais e ligações marítimas estáveis. Os custos mais elevados dos transportes e da energia pressionariam as margens de lucro, enquanto um posicionamento político económico forçado entre os EUA e a China poderia dificultar o acesso ao mercado. As pequenas e médias empresas (PME), em particular, dispõem geralmente de menos reservas financeiras e de um menor poder negocial para estabelecer cadeias de abastecimento paralelas em múltiplas regiões geopolíticas.
Este caso ilustra uma forma extrema de externalidade negativa. Os utilizadores de uma aplicação de IA não suportam automaticamente todos os custos das suas decisões erradas. Um analista, uma unidade ou um projecto tecnológico podem beneficiar localmente da velocidade, enquanto grande parte do risco é transferido para os militares, parceiros comerciais, contribuintes e a economia global. Quando os benefícios privados ou organizacionais divergem dos danos sociais, são necessárias regulamentações mais rigorosas do que nos mercados de software comuns.
Centro de Segurança e Defesa - Assessoria e Informação

Centro de Segurança e Defesa - Imagem: Xpert.Digital
O Centro de Segurança e Defesa oferece aconselhamento especializado e informações atualizadas para apoiar eficazmente empresas e organizações no reforço do seu papel na política europeia de segurança e defesa. Trabalhando em estreita colaboração com o Grupo de Trabalho de Defesa da SME Connect, promove particularmente as pequenas e médias empresas (PME) que desejam desenvolver ainda mais a sua capacidade de inovação e competitividade no setor da defesa. Como ponto de contacto central, o Centro cria, assim, uma ponte crucial entre as PME e a estratégia europeia de defesa.
Relacionado a isto:
O papel do controlo humano na tomada de decisões em IA
A segurança como fator de produção subestimado
As análises económicas tratam frequentemente a segurança como uma estrutura governamental em vez de um activo produtivo. Na realidade, a estabilidade geopolítica é um fundamento da divisão internacional do trabalho. As empresas investem a longo prazo quando os direitos de propriedade, as vias de transporte, os sistemas de pagamento e as relações políticas são suficientemente previsíveis. Cada risco adicional de escalada funciona como um imposto invisível sobre o comércio e a formação de capital.
A IA pode influenciar este fator de produção em ambas as direções. Quando utilizada corretamente, melhora o reconhecimento, a manutenção, a ciberdefesa, a logística e a consciência situacional. Pode ajudar a identificar dados conflituantes, aliviar a carga sobre o pessoal escasso e investigar alarmes falsos mais rapidamente. No entanto, quando utilizada incorretamente, acelera as avaliações de ameaças, gera previsões ilusórias e reduz o tempo disponível para a diplomacia. Por conseguinte, o valor económico da IA militar não deve ser medido apenas pela velocidade de implantação ou pela poupança de pessoal.
Uma análise de custos abrangente também necessitaria de captar erros evitados, riscos de escalonamento e perdas de confiança. Isto é metodologicamente difícil porque um incidente evitado não é diretamente observável. No entanto, as organizações podem modelar cenários, realizar testes de stress e avaliar os danos esperados de diferentes classes de erros. Um sistema que seja economicamente atrativo para tarefas rotineiras pode, portanto, ser inadequado para decisões relevantes para o escalonamento. Esta diferenciação é crucial porque o termo inteligência artificial abrange aplicações muito diferentes.
A conclusão economicamente sensata não é rejeitar completamente a IA militar. Abandoná-la por completo também acarretaria custos: análises mais lentas, aumento da carga de trabalho da equipa, padrões não identificados e decisões potencialmente piores contra adversários que fazem uso intensivo destes sistemas. No entanto, a sua utilização deve ser dimensionada de acordo com o potencial de dano. Quanto mais difícil for reverter uma decisão errada, maiores deverão ser os requisitos de qualidade dos dados, rastreabilidade, revisão independente e autorização humana.
Quando a procura pela eficiência cria os incentivos errados
A rápida disseminação da IA genérica é impulsionada por uma forte narrativa institucional. As organizações não querem ficar para trás tecnologicamente, os executivos esperam ganhos de produtividade mensuráveis e os fornecedores prometem modelos cada vez mais poderosos em intervalos cada vez mais curtos. Neste ambiente, a cautela é facilmente percecionada como burocracia. Aqueles que implementam uma aplicação rapidamente podem demonstrar sucessos; aqueles que evitam implementações arriscadas, por outro lado, muitas vezes não produzem resultados publicamente percetíveis.
Esta assimetria distorce as decisões. Os benefícios da análise acelerada são imediatamente aparentes em métricas como o tempo de processamento, o número de relatórios gerados ou as horas de trabalho poupadas. Os custos de um erro raro só se manifestam posteriormente e, potencialmente, numa unidade organizacional diferente. Portanto, o projeto que implementa a IA não apresenta necessariamente a mesma avaliação de risco que a liderança militar, a diplomacia ou a economia nacional. Sem uma governação centralizada, as otimizações locais tornam-se um risco sistémico.
Os contratos de aquisição também podem criar incentivos problemáticos. Os fornecedores são frequentemente avaliados com base na funcionalidade, velocidade de integração e preço. Características mais difíceis de medir, como a calibração de incertezas, a rastreabilidade, a robustez contra manipulações de dados ou a qualidade em condições excecionais, recebem menos peso. Um modelo pode apresentar uma demonstração impressionante e ainda assim falhar em situações raras, mas cruciais. Por conseguinte, especialmente em concursos públicos, demonstrar limites controláveis deve ser mais importante do que promessas retóricas de desempenho.
A isto acresce uma competição política pela liderança tecnológica. Quando os Estados temem ficar para trás na corrida militar à IA, a sua vontade de aderir a procedimentos de teste lentos diminui. O dilema da segurança é óbvio: cada lado acelera porque espera que o outro faça o mesmo. Isto pode levar à implementação de sistemas antes que os padrões, a formação e os procedimentos de teste estejam totalmente desenvolvidos. Na perspectiva de um Estado individual, isto parece defensivo; no entanto, colectivamente, aumenta a probabilidade de interpretações erradas e escaladas não intencionais.
Uma política económica sólida deve, por isso, tratar a inovação e o controlo como investimentos complementares. A governação não é um obstáculo externo, mas sim parte integrante da tecnologia. Um sistema de IA sem registo fiável, responsabilidades claras e procedimentos de contingência não é um produto final, mas um processo de produção incompleto. Os custos do controlo não devem ser vistos retrospetivamente como um fardo regulamentar. Devem estar presentes na análise de viabilidade desde o início.
Fusão de dados sem garantia de veracidade
O incidente relatado é também elucidativo porque o chatbot teria fundido diferentes fontes de informação. A fusão de dados soa como um ganho de conhecimento, mas pode mascarar incertezas. As fontes abertas contêm rumores, informações desatualizadas, desinformação deliberada e afirmações copiadas umas das outras. Os sinais secretos podem ser valiosos, mas também requerem interpretação e podem estar incompletos. Combinar ambas as áreas com um único modelo de linguagem não produz automaticamente uma verdade melhor.
Os modelos generativos operam com relações estatísticas e plausibilidade linguística. Podem transformar provas contraditórias numa narrativa coerente, mesmo quando os dados não permitem uma conclusão definitiva. Esta coerência é atraente: as pessoas não recebem uma coleção caótica de fragmentos, mas sim uma resposta compreensível. No entanto, a eliminação das contradições linguísticas pode ser confundida com a eliminação da incerteza aparente. O modelo ordena o mundo, mesmo que o mundo não possa ser definitivamente ordenado nesse momento.
Para os serviços de informações, a proveniência é, por isso, crucial. Cada declaração deve permanecer rastreável até à sua fonte original. Deve ser possível identificar se a informação foi observada, inferida, presumida ou gerada por máquina. Igualmente importantes são os registos de data e hora, o nível de classificação, a avaliação da fiabilidade e os contraindicadores conhecidos. Uma IA não deve dissolver estas características num texto uniforme e fluido, mas sim preservá-las visivelmente.
A independência das fontes é também significativa do ponto de vista económico e analítico. Dez reportagens não constituem dez confirmações se todas se basearem na mesma reportagem original. Os sistemas de IA podem ignorar estas dependências ou falhar em apresentá-las de forma transparente. Em espaços de informação abertos, uma falsa maioria pode surgir rapidamente porque os portais de notícias, as redes sociais e as bases de dados amplificam a mesma afirmação. Um processo robusto deve, portanto, não só contabilizar as fontes, mas também examinar as suas relações genealógicas.
Além disso, existe o risco de manipulação dos dados de entrada. Se os adversários souberem que os sistemas automatizados combinam fontes abertas e dados de sinalização, podem criar deliberadamente pistas enganadoras. Rótulos de carga falsos, publicações coordenadas ou documentos adulterados podem favorecer uma classificação desejada. Um sistema otimizado para a velocidade torna-se, por isso, um alvo de ataque. A segurança da IA, consequentemente, abrange não só os erros de modelo, mas também o engano estratégico.
A responsabilidade não pode ser automatizada
Após um incidente crítico, geralmente começa a procura de um único culpado. O analista pode ter trabalhado sem sentido crítico, um gestor pode ter agido com demasiada pressa ou um fornecedor pode não ter explicado adequadamente as limitações do seu produto. No entanto, uma abordagem puramente focada nos indivíduos é insuficiente. Se muitas pessoas razoáveis, dentro de um sistema mal concebido, podem cometer o mesmo erro, então trata-se de um problema organizacional.
A responsabilidade deve, por isso, ser distribuída por múltiplos níveis. Os utilizadores são responsáveis pela aplicação e rotulagem corretas. Os supervisores são responsáveis pelas aprovações, alocação de recursos e carga de trabalho. Os departamentos de compras devem definir os requisitos de segurança e rastreabilidade. Os gestores técnicos devem ser capazes de testar e monitorizar os modelos e bloqueá-los em caso de anomalias. Por fim, a liderança política deve decidir quais as tarefas que podem ser delegadas nos sistemas generativos.
A responsabilidade não deve ser distribuída de forma tão ampla que, no final do dia, ninguém seja responsabilizado. Uma arquitetura de funções clara exige, em particular, responsáveis específicos pelo modelo, pelos dados, pelo caso de utilização e pela versão. Para cada relatório crítico, deve ser possível acompanhar quem autorizou a aprendizagem automática, quem reviu o resultado e quem aprovou a sua utilização operacional. Esta rastreabilidade serve não só para sanção, mas, sobretudo, para aprendizagem.
Uma organização que aprende precisa de uma cultura onde possam ser reportados incidentes quase fatais. Este caso específico é valioso precisamente porque a operação foi aparentemente interrompida. Se o foco estiver apenas na punição individual, os futuros utilizadores terão maior probabilidade de ocultar erros. Por outro lado, se as violações forem toleradas sem consequências, perde-se o incentivo à diligência. O que é necessário é uma cultura de segurança justa: sanções claras para violações intencionais ou por negligência grave, mas também mecanismos seguros de denúncia para erros e vulnerabilidades divulgados de forma transparente.
Nesta arquitetura, uma máquina não pode assumir responsabilidade moral ou jurídica. Ela não possui qualquer intenção, sentido de dever ou compreensão das consequências geopolíticas. Mesmo que um modelo formule uma recomendação, a decisão continua a ser institucionalmente humana. Portanto, termos como "a IA decidiu" ou "a culpa é do algoritmo" obscurecem quem concebeu o processo e delegou a autoridade.
Um modelo de controlo robusto para IA de alto risco
Um modelo de controlo eficaz começa com uma classificação rigorosa dos casos de utilização. Tarefas de baixo risco, como tradução, agendamento ou formatação, podem ser automatizadas ao abrigo de regras gerais de segurança. As análises que influenciam a seleção de alvos militares, a proliferação nuclear, a identificação de adversários ou intervenções operacionais, por outro lado, pertencem à categoria de maior risco. Estas exigem sistemas separados, utilizadores especialmente treinados e procedimentos de aprovação significativamente mais rigorosos.
Do ponto de vista dos dados, é essencial uma cadeia de origem completa. Devem ser registadas entradas, versões do modelo, instruções do sistema, documentos recuperados, passos intermédios, modificações humanas e a versão final. O objetivo não é divulgar informação confidencial desnecessariamente, mas sim possibilitar auditorias subsequentes e, idealmente, contínuas. Sem este rasto, ninguém consegue reconstruir com segurança como se chegou a uma conclusão.
Em termos de conteúdo, toda a afirmação relevante deve ser confirmada por, pelo menos, um método independente da saída da IA. Esta pode ser uma revisão manual do documento original, uma medição técnica, uma segunda fonte de dados ou uma unidade de análise organizacionalmente separada. Duas respostas do mesmo modelo, ou de dois modelos com dados de treino semelhantes, não constituem uma verdadeira independência. Podem repetir o mesmo erro usando palavras diferentes.
Além disso, o sistema deve ter permissão para expressar incerteza. Uma IA que é sempre obrigada a fornecer uma resposta definitiva é forçada a uma falsa sensação de precisão. Em casos de dados insuficientes, a saída correta deve ser capaz de afirmar que não é possível qualquer classificação fiável. Esta omissão não deve ser automaticamente interpretada como uma falha nos indicadores de desempenho. Em ambientes de alto risco, uma expressão oportuna de incerteza é frequentemente mais valiosa do que uma suposição precipitada.
Os limites de funcionamento devem ser claramente definidos. Uma única análise com suporte de IA não deve ser justificação suficiente para o uso da força. Quanto maior for o potencial de dano, mais confirmações independentes e níveis hierárquicos serão necessários. Ao mesmo tempo, uma equipa vermelha deve ter a obrigação de desenvolver explicações alternativas. A sua tarefa não é melhorar ligeiramente a hipótese predominante, mas sim refutá-la ativamente.
Por fim, são necessários mecanismos de desativação técnicos e organizacionais. Um modelo problemático deve poder ser removido dos processos críticos a curto prazo, sem provocar o colapso de toda a operação. Isto exige procedimentos manuais de contingência. As organizações que desmantelam todas as suas capacidades existentes simplesmente porque a IA parece inicialmente mais eficiente tornam-se dependentes e perdem a capacidade de agir em caso de avaria.
Lições para as empresas e administração pública
Embora o incidente tenha tido origem na esfera militar, os seus padrões básicos também se aplicam aos negócios. Um erro de julgamento gerado pela IA pode influenciar decisões de crédito, verificações de conformidade, ações de pessoal, avaliações de fornecedores ou investimentos estratégicos. A extensão dos danos é geralmente menor do que numa escalada militar, mas a lógica por detrás dos erros é comparável. Os processos em que um resultado gerado por máquina é convertido num formato de documento familiar e depois passado sem qualquer origem visível são particularmente arriscados.
Por conseguinte, as empresas devem distinguir entre assistência e tomada de decisão. Um sistema pode pesquisar informação, criar rascunhos e destacar possíveis inconsistências. No entanto, a responsabilidade por uma decisão que exija aprovação permanece com um indivíduo qualificado. Esta pessoa precisa de ter acesso às fontes e não deve apenas ver a versão finalizada. Alguém que simplesmente aprova um resumo escrito profissionalmente não está a verificar o conteúdo, mas sim a sua aparência.
Os principais indicadores de desempenho (KPIs) também precisam de ser ajustados. Medir um projeto de IA apenas pelo tempo poupado cria incentivos perversos. As métricas combinadas, incluindo a produtividade, a taxa de correção, a gravidade dos erros, a proporção de declarações verificáveis e o número de incertezas identificadas em tempo útil, são mais significativas. Para processos de alto risco, também deve ser avaliado com que frequência os humanos levantam objeções válidas à IA. Uma taxa de objeções nula pode sugerir uma tecnologia perfeita, mas provavelmente indica falta de supervisão.
Para as empresas de média dimensão, desenvolver uma solução técnica totalmente interna é geralmente inviável. Isto torna ainda mais importante a existência de contratos claros com os fornecedores. As empresas necessitam de informações sobre alterações de modelos, locais de armazenamento, subcontratados, registo de registos, incidentes de segurança e a utilização dos dados introduzidos. Um serviço barato pode tornar-se dispendioso se houver fugas de informação confidencial ou se as decisões se tornarem impossíveis de auditar.
A administração pública enfrenta um desafio adicional. As suas decisões não devem ser apenas economicamente eficientes, mas também legais, transparentes e passíveis de contestação. Quanto mais a IA molda a justificação para uma decisão, mais crucial se torna a documentação clara. Os cidadãos e as empresas não podem ser enganados com a explicação de que um modelo identificou um risco. A acção governativa exige uma explicação justificável, humanamente justificável.
Política de inovação entre concorrência e precaução
O conflito político é frequentemente retratado como uma escolha entre a força tecnológica e a regulação. Esta justaposição é falha. Os Estados que implementam IA de alto risco de forma irresponsável podem obter uma vantagem a curto prazo, mas, a longo prazo, correm o risco de perder a confiança, a capacidade de formar alianças e a fiabilidade operacional. Um fracasso espectacular pode atrasar projectos, congelar orçamentos e aumentar a resistência pública. Por conseguinte, uma regulamentação eficaz também protege a inovação.
Ao mesmo tempo, as medidas de precaução não devem conduzir a proibições generalizadas que prejudiquem desnecessariamente as aplicações civis e de baixo risco. Uma abordagem baseada no risco é economicamente superior. Concentra recursos onde as decisões incorretas são irreversíveis, sistémicas ou representam risco de vida. São apropriadas regras diferentes para a simples escrita de textos do que para a seleção de alvos, tratamento médico ou infraestruturas críticas.
Estabelecer normas internacionais continua a ser difícil. A transparência militar entra em conflito com o secretismo, e os Estados mostram-se relutantes em divulgar as suas capacidades técnicas. Mais realistas do que a divulgação completa são padrões mínimos comuns: autoridade humana sobre o uso da força, testes obrigatórios, mecanismos de desativação, responsabilização clara e canais de comunicação para incidentes. Tais regras não eliminam a concorrência, mas podem limitar as interpretações erradas mais perigosas.
As medidas de fomento da confiança entre os EUA e a China seriam particularmente importantes. Se ambos os lados integrarem a IA no reconhecimento e apoio à decisão, aumenta o risco de que um relatório falso seja interpretado como uma provocação deliberada. Os canais de comunicação militar direta, os procedimentos para a resolução de incidentes marítimos e os compromissos políticos com a supervisão humana poderiam reduzir o risco de escalada. O seu benefício é semelhante ao de um seguro: em funcionamento normal, parecem insignificantes, mas numa crise, podem evitar danos enormes.
Os aliados e as empresas tecnológicas também têm responsabilidade. Os modelos, a infraestrutura em nuvem e as ferramentas de dados são frequentemente desenvolvidos por fornecedores privados. Isto transfere parte da criação de valor militar para empresas cujos ciclos de inovação e lógicas de responsabilidade não foram concebidos para crises geopolíticas. A política de aquisições deve, portanto, garantir que as agências governamentais mantêm o controlo técnico, os direitos de auditoria e conhecimentos técnicos internos suficientes.
O núcleo estratégico do caso
O incidente que quase resultou na colisão com um navio chinês revela uma verdade incómoda: o maior risco da IA a curto prazo pode não ser uma máquina a virar-se contra a humanidade. Mais provável é uma pessoa acreditar facilmente numa mensagem falsa, embora bem formulada, transmitida por uma máquina. O perigo surge da interacção entre a incerteza tecnológica, a pressão do tempo, a hierarquia e o desejo político de agilidade.
A abordagem correta não é o pânico tecnológico nem o otimismo cego em relação ao progresso. A IA generativa pode aumentar significativamente a eficiência das grandes organizações. No entanto, não pode substituir a diligência epistémica — ou seja, o questionamento disciplinado sobre a origem de uma afirmação, a sua fiabilidade e as contraprovas existentes. Quanto mais poderosa for a ferramenta, mais importante se torna esta diligência.
Do ponto de vista económico, a introdução da IA deve considerar todo o valor esperado. Isto inclui ganhos de produtividade, bem como custos de teste, erros de julgamento, responsabilidade civil, danos à reputação e riscos sistémicos. Em casos de consequências potencialmente catastróficas, não basta que um modelo seja útil em média. A organização deve demonstrar a sua capacidade de detetar e prevenir erros raros e críticos.
O sucesso crucial deste incidente reside no facto de as pessoas terem conseguido abortar a operação. No entanto, uma arquitetura de segurança não pode depender de indivíduos vigilantes que intervenham no último minuto. Deve ser concebida de forma a que as informações questionáveis jamais cheguem à fase de planeamento operacional sem serem detetadas. As verificações devem ser realizadas de forma antecipada, repetida e independente.
Errar é humano. As máquinas erram de forma diferente: mais rápido, de forma mais escalável e, muitas vezes, de forma linguisticamente convincente. O erro só se torna catastrófico quando as instituições confundem estas características com conhecimento. A principal lição, portanto, não é remover os humanos do processo de tomada de decisão, nem mantê-los lá apenas simbolicamente. É construir organizações em que a dúvida seja mais valorizada do que a velocidade, assim que uma falsa certeza possa desencadear uma guerra.
Consultoria - Planejamento - Implementação

Markus Becker
Terei o maior prazer em atuar como seu consultor pessoal.
Chefe de Desenvolvimento de Negócios
Presidente do Grupo de Trabalho de Defesa da SME Connect
Consultoria - Planejamento - Implementação
Konrad Wolfenstein
Terei o maior prazer em atuar como seu consultor pessoal.
Você pode entrar em contato comigo pelo endereço wolfenstein∂xpert.digital ou
Basta me ligar no número +49 7348 4088 965 .