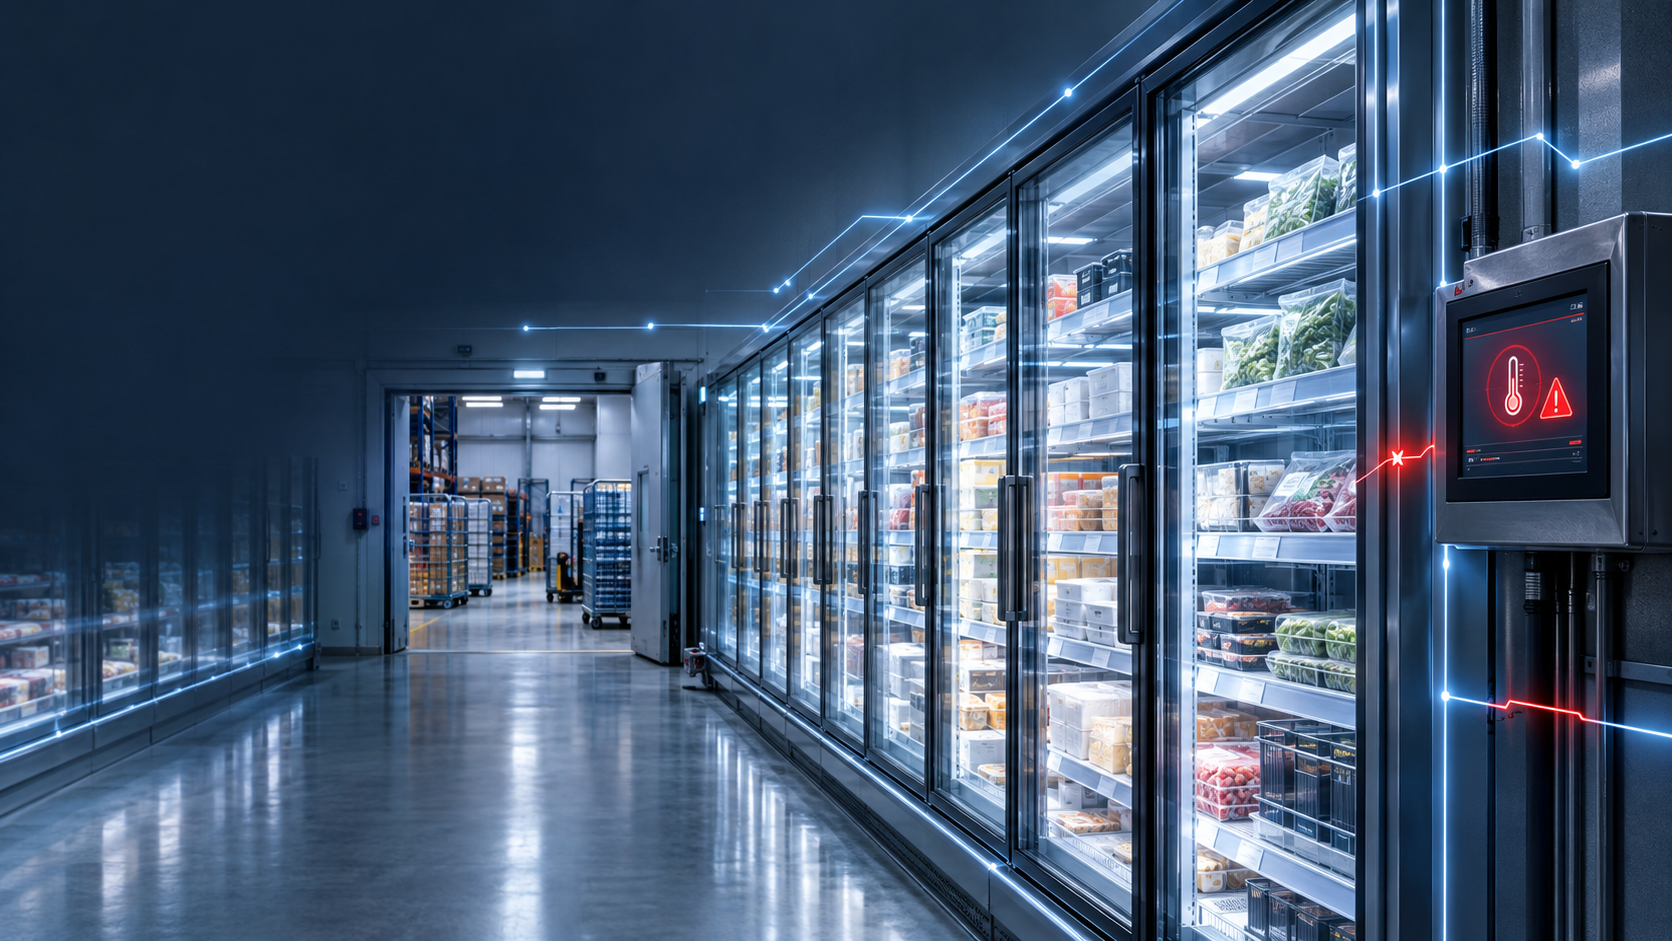
ハッカーがコールドチェーンを攻撃するとき:デジタル障害がいかに在庫全体を危険にさらすか – AIを活用したクリエイティブな画像:Xpert.Digital
冷凍システムが操作される:なぜサイバーセキュリティが物流業界の課題になりつつあるのか
倉庫における見過ごされがちな弱点:デジタルシステムによって商品が使用不能になる場合
コールドチェーンの安全性はどの程度確保されているのか?サイバー攻撃がヨーロッパのスーパーマーケットに圧力をかけている。
デジタルシステムはもはや在庫管理や商品の移動管理だけにとどまりません。食品が冷蔵状態を維持できているかどうか、つまり経済的価値が保たれているかどうかも判断できるようになりました。2026年11月初旬、スウェーデン、ベルギー、ルクセンブルクのスーパーマーケットで、冷蔵・冷凍システムの不具合が報告されました。スウェーデンのショーボにあるスーパーマーケットでは、システム設定が摂氏50度に変更されたと報じられ、食品を廃棄せざるを得ませんでした。当初、技術的な原因や被害の程度は不明でした。しかし、報告された影響は、サイバーセキュリティ、イントラロジスティクス、サプライチェーンのセキュリティがいかに密接に絡み合っているかを既に示しています。デジタル制御が故障したり、不正操作されたりすると、システムの運用に影響が出るだけでなく、既に生産、輸送、保管された商品も使用できなくなる可能性があります。したがって、ロジスティクスは単に商品をA地点からB地点へ迅速に移動させるだけでは不十分です。商品が利用可能で、使用でき、販売可能な状態を維持できる条件を確保しなければなりません。.
ハッカーがコールドチェーンを支配するとき:物流が単なる商品の移動以上の意味を持つ理由
倉庫における最も深刻な脆弱性は、パスワードである可能性がある。
物流は、商品が倉庫からどれだけ早く出荷されるか、出荷がどれだけ確実に届くか、コンベアシステム、ピッキングシステム、倉庫ロボットがどれだけ効率的に稼働するかといった指標で評価されることが多い。こうした視点は重要な業務を説明するものの、それだけでは不十分だ。サプライチェーンは、単に製品を移動させるだけで経済的価値を生み出すわけではない。すべてのプロセス段階において、製品の可用性、品質、安全性、使いやすさを維持しなければならない。デジタル制御がこれらの条件に影響を与えるようになると、データの整合性、サイバーセキュリティ、組織の対応力が物流パフォーマンスの不可欠な要素となる。.
これらの問題と混乱の直接的な関連性は、2026年11月初旬に明らかになったヨーロッパのスーパーマーケットの冷蔵・冷凍システムの不具合によって実証されている。スウェーデンでは、ICAとCoopの店舗が影響を受けた。スウェーデン南部のショーボにあるICAスーパーマーケットは、システムが改ざんされ、摂氏50度に設定されたと報告した。食品は廃棄しなければならず、店舗は月曜日の午前中は一時休業したが、その後営業を再開した。同様の問題はベルギーとルクセンブルクでも報告された。ベルギーでは、約40のDelhaize店舗が、冷蔵システムを混乱させるITインシデントの影響を受けた。.
こうした事態の経済的な核心は、技術的な失敗だけにあるわけではない。デジタル技術の介入によって、限られた時間内に既に生産、輸送、保管され、販売準備が整った商品の価値が損なわれる可能性がある。その結果、それまでのバリューチェーン全体が本来の目的を失ってしまう。農業生産、工業加工、包装、輸送、貿易物流といった一連のプロセスは既に完了しているにもかかわらず、最終的に消費者の手に届く製品は存在しないことになる。.
これにより、中心的な問題が変化する。もはや、企業がネットワークを通じていかに効率的に商品を流通させるかという問題だけではなくなる。商品が価値を維持できる条件を企業がコントロールできるかどうかも、重要な問題となる。.
冷凍システム事故が証明したこと、そして今のところ不明な点
信頼できる分析を行うには、確認された影響、各店舗からの報告、および未解決の技術的原因を区別する必要があります。複数の小売店で冷蔵・冷凍システムの不具合が確認されています。一部の店舗は、これをハッカー攻撃だと明言しました。ICAは当初、影響を受けた店舗は限られていると述べ、インシデントへの対応を支援しました。Coopからの最初の報告では6店舗が影響を受けたとされていましたが、その後の報告では7店舗に増加しました。この展開は、インシデントが進行中である間は評価が完了しない可能性があることを示しています。.
50℃という表示温度でさえ、正確な解釈が必要です。設定温度を操作したからといって、冷蔵ショーケース内の実際の空気温度が必ずしも同じになるわけではなく、ましてやすべての食品内部の温度が同じになるわけでもありません。温度上昇は、ユニットの設計、周囲温度、在庫レベル、停電期間などの要因によって異なります。ショーボの市場のケースでは、設定温度が50℃に変更されたと具体的に報告されていますが、これは必ずしも影響を受けたすべての商品がこの温度に達したことを意味するものではありません。.
この区別は経済的損害を軽減するものではありません。たとえわずかな温度偏差であっても、食品の検査、販売停止、または廃棄が必要となる場合があります。冷凍食品にとって適切な保管および輸送条件の維持は不可欠です。急速冷凍食品の場合、一般的にマイナス18℃以下の製品温度が基準点となります。ただし、偏差の具体的な評価は製品ごとに行う必要があります。.
被害の全容、技術的な攻撃経路、そして犯人の特定は依然として不明である。異なる国で同様の障害が発生したからといって、共通の攻撃者や同一の脆弱性が存在するとは限らない。フランスのスーパーマーケットでも同様の事件が10月に報告されている。こうした事件の繰り返しはリスクを浮き彫りにするが、個々の事件に対する技術的な調査の必要性をなくすものではない。.
このため、企業には二重の要求が生じる。すなわち、被害を最小限に抑えるために迅速に行動すると同時に、予備的な仮定に基づいて誤ったセキュリティ上の決定を下すことを避けるために、十分な分析を行う必要がある。.
物流の主な役割は、経済的な存続可能性を維持することである。
製品は適切な場所に置かれていても、経済的に無価値な場合がある。冷凍食品のパレットは、たとえ時間通りに到着したとしても、温度履歴によって安全に使用できなくなっていれば、その目的を果たしていないことになる。同様に、スペアパーツは物理的には入手可能であっても、識別情報が間違っているために使用できない場合がある。在庫データ、品質状態、そして実際の商品状態が一致しなければ、倉庫に十分な在庫があっても、配送能力の証明にはならない。.
これにより、物流パフォーマンスのより包括的な定義が導き出されます。物流は、空間的および時間的な可用性を組織化するだけでなく、商品が使用、加工、または販売される条件も維持します。食品取引においては、特に温度管理、追跡可能な製品状態、および制御された出荷が含まれます。他の分野では、湿度、振動、純度、アクセス権限、または明確に文書化された製品識別など、異なるパラメータが同様の役割を果たします。.
イントラロジスティクスは、物理的な移動とデジタルによる意思決定が密接に結びついているため、特に重要です。倉庫管理システムは、どの商品を保管、保留、または出荷するかを決定します。工場制御システムは、コンベア技術の稼働に影響を与えます。ビルオートメーションシステムは、環境条件を変更することができます。このようなプログラム可能なシステムは、物理的なプロセスを監視または直接影響を与える場合、運用技術とみなされます。.
したがって、経済的責任はシステムの機械的な機能性だけで終わるものではありません。コンベアベルトは完璧に機能していても、間違った商品を間違った場所に運んでしまう可能性があります。冷凍システムは電気で動いていても、不適切に作動することもあります。重要なのは、技術、データ、意思決定を含むシステム全体の信頼性です。.
デジタルネットワークは効率性を高める一方で、新たなリスクを分散させる仕組み
ネットワーク化された物流施設は、明確な経済的メリットをもたらします。遠隔監視により、技術的な問題を早期に発見できます。中央集約型の運用データにより、拠点間の比較が容易になります。連携制御システムは、エネルギー消費、保守、およびプラント運用をより適切に調整するのに役立ちます。.
しかし、これらの利点は、接続性の向上によってもたらされます。これまでローカルで操作されていたデバイスが、リモートからアクセスできるようになります。サービスプロバイダーは複数の拠点にアクセスできるようになります。中央プラットフォームはステータスデータと、場合によっては制御権限を統合します。これは、使いやすさだけでなく、障害リスクの分散にも変化をもたらします。.
統一された技術プラットフォームは、例えば拠点ごとのコスト削減につながる可能性があります。しかし同時に、共通の脆弱性が複数の拠点に同時に影響を及ぼす可能性もあります。標準化のメリットと共有障害のリスクは、同じアーキテクチャ設計上の決定の両面と言えるでしょう。コスト削減効果が明確に計算されているにもかかわらず、追加的な依存関係が投資計算から除外されている場合、経済的に問題が生じます。.
欧州の食品小売業界で発生した一連の事例は、具体的な技術的原因がまだ特定されていないものの、この問題の重要性を示している。複数の企業が同様の影響を報告しているという事実は、共通の依存関係を調査する必要性を示している。しかし、それは同一の部品またはサービスプロバイダーが実際に原因であったという十分な証拠とはならない。.
これは企業経営にとって重要な視点につながる。すなわち、すべての追加接続を拒否すべきではないということだ。しかし、運用上の介入を可能にするすべての接続は、承認、監視、障害発生時の影響、および後退の可能性に関して評価されなければならない。.
貸借対照表上の商品損失が損害の一部しか示さない理由
冷蔵設備の故障による最も目に見える損害は、廃棄された商品の価値です。この金額は重要ですが、経済的負担を完全に反映しているわけではありません。追加費用には、片付け、清掃、書類作成にかかる人件費、廃棄費用、技術的な修理費用、追加の輸送費、そして売上損失などが含まれます。.
売上と利益貢献を区別することが重要です。売上日を失ったからといって、必ずしもその日の予想売上全額が利益として失われるわけではありません。売上に関連する費用の一部は削減される可能性があります。逆に、市場で売上がなかったり、売上が限定的であったりしても、多くの費用は残ります。したがって、損害を正確に評価するためには、在庫評価損、追加費用、および利益貢献損失を個別に記録する必要があります。.
あくまで仮説的なモデル計算によって、問題の規模が明らかになります。ある店舗が、原価80,000ユーロの商品を廃棄処分しなければならないと仮定しましょう。廃棄、清掃、技術サポート、および追加の物流費用として、さらに15,000ユーロがかかります。閉店と商品の入手困難により、店舗は12,000ユーロの貢献利益を失います。これらの項目が重複しないと仮定すると、結果として生じる直接費用は107,000ユーロになります。.
これらの数値は、報告された市場のいずれについても記述するものではありません。これらは計算ロジックを示すものです。商品の価値のみを記録する企業は、この例では27,000ユーロの即時コストを見落としてしまうでしょう。長期的な顧客離脱、追加の管理費用、あるいはその後の保険条件の変更などは、まだ考慮されていません。.
同様に重要なのは、二重計上を避けることです。商品の損失が既に費用として計上されている場合、同じ金額を収益損失の総額に再度含めてはなりません。特に複雑な事業中断の場合、明確な区分けは財務分析の信頼性を確保する上で極めて重要です。.
生鮮食品の場合、損傷の程度は時間が決定的な要因となる。
デジタルデータの場合、バックアップからデータを復元したり、処理を後で再開したりすることは一般的に可能です。しかし、生鮮食品などの腐敗しやすい商品の場合、こうした柔軟性は限られています。技術的な復旧では、失われた製品の品質を遡って回復することはできません。.
この点が、コールドチェーン物流を、主に処理遅延を引き起こすプロセスと区別する特徴です。重要なのは、IT障害の継続時間だけでなく、実際の在庫に影響が出るまでの時間です。実際に利用可能な時間は、製品、包装、初期温度、機器の状態、および環境によって異なります。したがって、一般的に信頼できる橋渡し期間について一概に述べることは誤解を招く可能性があります。.
これにより、運用計画のための明確な構造を導き出すことが可能になります。まず、異常を検知するまでの時間を決定しなければなりません。次に、評価と対策決定に必要な時間を決定することが重要です。その後、技術的な安定化、移設、封鎖、または廃棄といった実際の実施に移ります。.
組織が大容量の冷蔵保管施設や追加の輸送手段を備えていても、報告が複数の責任段階を経る必要がある場合、対応が遅れる可能性がある。逆に、適切な代替手段が存在しない場合、迅速な意思決定はほとんど役に立たない。.
したがって、経済的に重要な対応時間とは、最初に検知可能な信号が発生してから効果的な対策が講じられるまでの一連のプロセス全体を包含するものであり、IT部門の対応速度だけで測ることはできない。.
産業工学がオフィスITとは異なる保護概念を必要とする理由
運用技術は、従来のオフィスアプリケーションと比べて、物理環境に直接的な影響を与えるという点で大きく異なります。ファイルが改ざんされると、情報に損害を与える可能性があります。また、システム制御が改ざんされると、機械の動作、温度、アクセスポイントなどが変化する可能性があります。したがって、セキュリティ対策においては、機密性だけでなく、可用性、信頼性、運用上のセキュリティも考慮する必要があります。.
したがって、安全に関する概念をオフィス環境から冷凍システムやコンベア技術にそのまま適用することはできない。たとえ根本的に理にかなった対策であっても、システムへの理解なしに実施すれば、運用上のリスクを生み出す可能性がある。予期せぬ再起動、コミュニケーションの途絶、あるいはテストされていない変更は、プロセスを混乱させる可能性がある。.
逆に、中断のない運用を望むからといって、恒久的に無制限のアクセスを正当化するものではありません。変更を計画し、技術的に検討し、運用要件に合致させる、協調的なアプローチが必要です。運用システムの保護は、そのシステムの具体的な性能、信頼性、およびセキュリティ要件に明確に対応しなければなりません。.
イントラロジスティクスにおいては、これは組織運営上の重要な課題です。ITセキュリティのみに焦点を当てると、物理的な影響を見落とす可能性があります。逆に、設備稼働率のみに注力すると、デジタル上の脆弱性が放置される恐れがあります。効果的な保護は、両方の視点を統合した包括的なリスク評価によってのみ実現します。.
分離ネットワークは被害を最小限に抑えるが、すべての問題を解決するわけではない。
ネットワークセグメンテーションとは、技術分野を互いに分離し、それらの間の通信を選択的に制限することを意味します。このような分離により、ある分野で発生した問題が他のシステムに制御不能に拡大するのを防ぐことができます。重要なのは、実際に必要な接続と、明示的に許可するアクセスを判断することです。.
例えば、小売店や物流拠点では、顧客用Wi-Fi、オフィスアプリケーション、POSシステム、運用機器などをオープンネットワーク上の同等の要素として扱うべきではありません。同様に、保守アクセス権限を付与したからといって、接続されているすべてのシステムへの包括的なアクセス権限が自動的に付与されるべきではありません。.
しかし、中央企業ネットワークから隔離されているからといって、セキュリティが完全に保証されるわけではありません。スウェーデンで発生した事件では、影響を受けた冷却接続が中央のICAインフラストラクチャの外部で動作していたことが報告されています。したがって、システムはメインネットワークから隔離されていても、別の接続を介してアクセス可能な状態を維持できる可能性があります。.
したがって、問うべき正しい質問は、2つのネットワークが分離しているかどうかという単純なものではありません。問うべきは、誰がどの機能に、どのチャネルを通じて影響を与えることができるかということです。これには、ローカルアクセス、リモートメンテナンス、メーカーとの接続、そして該当する場合は中央管理プラットフォームが含まれます。.
通信途絶による影響も考慮しなければならない。保護コンセプトは、中央接続が途絶えた途端にシステムが必要なローカル制御を失うような結果を招くべきではない。技術的に可能な場合は、安全なローカル運用継続は、外部アクセス制限を補完する上で非常に有効である。.
イントラロジスティクスの専門家
高層倉庫および自動保管システム向けの包括的なソリューションのコンサルティング、計画、実装 - 画像: Xpert.Digital
詳細はこちら:
コールドチェーンにおけるデジタルリスクを特定し、最小限に抑える
独立した測定は、広告に対する誤った信頼を防ぐ。
制御システムは、情報源であると同時に介入手段でもある。この二重の役割は、システム自体の信頼性が問われる場合に問題となる可能性がある。正常値を表示するだけでは、必ずしも正常な動作の十分な証拠とはならない。.
重要な冷却プロセスにおいては、これは重要な設計原則につながります。すなわち、計測、警報システム、および制御システムは、単一の障害によってすべての制御オプションが同時に無効にならないように構成されるべきです。ただし、追加のセンサーは、同じ技術的依存関係を持たない場合にのみ、真の安全上の利点をもたらします。.
2つの計測システムが同じ電源、ネットワーク接続、および管理アクセスを共有している場合、同時に故障したり、改ざんされたりする可能性があります。したがって、センサーの数だけでは、システムの実際の耐障害性を判断することはできません。.
警報伝達経路も同様に重要です。異常が正しく特定されたとしても、夜間に報告が無視されたり、対応権限を持つ者がいなければ、被害を最小限に抑えることはできません。技術報告は、迅速な運用措置につながるものでなければなりません。.
したがって、意味のあるテスト基準は、センサーが正常に機能しているかどうかだけではありません。プロセス全体を検証する必要があります。システムは異常を検知しているか、メッセージは担当者に届いているか、担当者はその緊急性を理解しているか、そして効果的な対応を開始できるか、といった点です。
遠隔保守は、制御が必要な電力に関して経済的な利点となる。
リモートメンテナンスは、時間の節約と技術サポートの迅速化につながります。これは、特に地理的に分散した支店や物流センターにとって大きなメリットです。問題はリモートメンテナンスそのものではなく、権限設定が不明確であったり、権限範囲が広すぎたりする点にあります。.
経済的な観点から見ると、保守アクセスは委任された介入権限を意味します。これを利用する者は、運転パラメータの変更、プラント機能への影響、構成の交換などを行う可能性があります。この責任は、単にサービス契約によって企業から外部委託することはできません。.
したがって、優れた設計原則は、アクセス権限を個人別、タスク別、かつ追跡可能な方法で管理することです。すべての保守作業に同じ権限が必要なわけではありません。すべてのアクセスが常時有効である必要もありません。特に重要な変更については、追加の権限やアクセス時間の制限が正当化される場合があります。.
根本的な問題は、どのタスクに実際にどのような権限が必要かということである。この原則は、運用システムの多層的な保護、すなわち技術的な分離、制御された通信、そして明確に定義されたアクセスポイントが連携して機能するという考え方と合致する。.
企業は、接続の安全性を確保することと、その影響を制限することとを区別する必要がある。たとえ正規に登録されたユーザーや、侵害された有効なアカウントであっても、容易にすべての場所に影響を与えることはできないはずだ。アクセスポイントの潜在的な到達範囲が広ければ広いほど、その利用はより慎重に管理されなければならない。.
コールドチェーンは、商品の受領時や販売棚で終わるものではありません。
純粋に輸送の観点から言えば、配送が成功したとみなされるのは、商品が予定通りに無傷で目的地に到着した場合です。しかし、温度管理が必要な商品の場合、これだけでは不十分です。荷降ろし後も適切な状態を維持しなければなりません。商品の状態に対する責任は、保管、社内での取り扱い、そして供給に至るまで及びます。.
これにより、スーパーマーケット自体が物流拠点へと変貌する。商品の受け入れ、一時保管、冷蔵保管、補充、販売陳列といった一連のプロセスが一体となって機能する。冷蔵システムの故障は、単なる建物設備の問題ではなく、在庫の入手可能性と使いやすさを損なう深刻な問題となる。.
この関係性は、自動化倉庫にも当てはまります。商品の状態と実際の品質が確実に相関していない場合、移動速度を上げても経済的なメリットはほとんどありません。効率的にピッキングされたにもかかわらず、出荷内容が誤っていた場合、それは優れた物流パフォーマンスとは言えません。.
その結果、すべての技術的機能を組織的に物流部門に従属させるべきだというわけではない。むしろ、重要なのは、責任の所在に抜け漏れが生じないようにインターフェースを設計することである。温度管理、在庫状況、障害報告、出荷処理は、たとえそれぞれ異なる部門が責任を負う場合でも、相互に連携していなければならない。.
地域的な停電でも、サプライチェーン全体に大きな負担がかかる可能性がある。
商品の即時的な廃棄は、潜在的な連鎖反応のほんの始まりに過ぎません。店舗が冷蔵設備を再び使用できるようになると、補充用の在庫が必要になります。複数の店舗が同時に影響を受けると、通常の計画では想定されていなかった集中的な追加需要が発生します。.
このような状況では、追加のピッキング注文、急な配送ルート変更、温度管理輸送能力への需要増加などが発生する可能性があります。中央で保管されている在庫の再分配が必要になる場合もあります。どの拠点に優先的に供給するかは、ネットワーク管理上の問題となります。.
過去の売上実績だけに基づいて優先順位を決めるのはあまりにも単純すぎる。現地の供給状況、代替店舗の有無、製品ラインナップ、そして各市場の運営能力なども考慮に入れるべきである。.
復旧プロセスの順序も重要です。技術的に再起動されたシステムは、すぐに完全に補充すべきではありません。まず、システムの安定稼働を徹底的に評価する必要があります。そうしないと、新鮮な商品を再び安全でない環境にさらしてしまうリスクがあります。.
これらの考察は、欧州で発生した事故によって既に明らかになった結果を記述したものではありません。相互接続された供給システムにおいて複数の拠点が同時に故障した場合に起こりうる潜在的な影響と、それに基づいてどのような対策を講じるべきかを示すものです。.
セキュリティ投資には、直感ではなく計算が必要だ。
サイバーセキュリティはしばしば追加コスト要因として扱われる。しかし、経済的な評価を行う際には、その対策が想定される損害リスクにどのような影響を与えるかを考慮することが不可欠である。これには、事象の発生確率と潜在的な深刻度の両方が含まれる。.
簡略化された、明確に仮説的な計算例でこれを説明できます。ある企業が、特定の故障シナリオによる経済的損失を50万ユーロ、その発生確率を年間8%と見積もったとしましょう。これにより、年間予想損失は4万ユーロとなります。もし一連の対策によって発生確率が2%に低下した場合、残りの予想損失は1万ユーロとなります。計算上のリスク軽減額は年間3万ユーロとなります。.
これらのモデル値は、冷却システムへの攻撃頻度に関する実証データではありません。これらは、意思決定をどのように構成できるかを示す例にすぎません。実際には、確率はしばしば不確実です。したがって、企業は複数のシナリオを検討し、異なる前提条件の下で結果がどれほど大きく変化するかを検証する必要があります。.
さらに、平均的な損害額だけが関連する要素ではありません。まれな事象は、企業の流動性や事業継続能力を脅かす可能性があります。大規模な商品損失は、単一市場の事業者と多角化企業では異なる影響を与える可能性があります。.
したがって、健全な投資判断とは、期待値と許容範囲を組み合わせたものである。すべての安全対策が、厳密な予測によって正当化される必要はない。しかし、それがどのようなリスクを軽減するのか、どのような残存リスクが残るのか、そしてどのような運用上の副作用が生じるのかは明確であるべきである。.
保険は費用を補償することはできるが、コールドチェーンを修復することはできない。
保険と企業年金制度は、それぞれ異なる目的を持っています。保険は、合意された範囲に応じて、経済的損失を軽減することができます。しかし、保険は、破損した商品を修復したり、閉鎖された市場の在庫補充に対する責任を自動的に引き受けたりするものではありません。.
したがって、事業計画においては、別のアプローチが推奨される。まず、企業はどのような物的損害および経済的損害が発生する可能性があるかを理解する必要がある。次に、それらの損害のうち、それぞれの契約条件でカバーされているものを検討することができる。.
具体的な契約内容を精査せずに、特定の事故が保険の対象となるか対象外となるかを断定するのは無責任です。しかし実際には、物品の損失、事業の中断、技術的な復旧、追加費用を区別すること、そして信頼できる証拠書類を用意することが極めて重要です。.
既存の保険に加入していても、流動性の問題が残ります。事故発生から調査、そして賠償金の支払いまでには期間が経過する可能性があり、その間に代替品、人員、サービス提供者への支払いを済ませなければなりません。したがって、事業再開のための資金調達は、リスク管理における独立した課題となります。.
したがって、経済的に合理的な手順は、保護を保険で置き換えることではない。まず、回避可能なリスクを軽減し、重要なプロセスを準備し、残りの財政的負担は意識的に負担するか、保険でカバーすべきである。.
食品廃棄物の削減も、安全なデジタル化の成果の一つである。
冷蔵品の廃棄は、金銭的な損失にとどまりません。これらの商品は、農地、水、エネルギー、労働力、包装資材、輸送など、既に投資された資源を表しています。商品が消費されずに廃棄されてしまうと、本来の目的が失われるだけでなく、既に発生した費用も無駄になってしまいます。.
世界的な食品廃棄の規模は、この問題の重要性を浮き彫りにしている。2022年には、小売、外食産業、家庭レベルで推定10億5000万トンの食品廃棄物が発生した。これは、消費者が入手できる食品の約19%に相当する。この数字は、これらのレベルにおける問題全体を反映したものであり、サイバー攻撃による部分は含まれていない。.
冷蔵システムに対する個々の攻撃だけでは、サイバー脅威が食品ロスに及ぼす影響を世界規模で正確に評価することはできない。そのような数値は推測の域を出ないだろう。しかしながら、因果関係は明らかである。デジタル操作によって保管状態が悪化し、商品の廃棄を余儀なくされた場合、サイバーセキュリティは資源保全における重要な要素となる。.
企業にとって、これは持続可能性と経営管理の間に、より意義深い繋がりを生み出す。より安定した温度管理と迅速な対応を実現することで、製品の損失、コスト、資源の浪費を同時に削減できる。ただし、その前提条件は、単に新たなデジタルシステムを導入するのではなく、実際にその効果を測定することである。.
明確な責任感は、別のスクリーンよりも価値がある場合が多い。
技術的な透明性だけでは、行動を起こす能力は生まれません。ダッシュボードにすべての温度が表示されていても、対応の責任者が明確でなければ効果はありません。同様に、正式な責任者であっても、機器へのアクセスを遮断したり、物品を移動させたり、追加の輸送を開始したりする権限がなければ、事実上無力です。.
したがって、実行可能な運用モデルは、責任と権限を統合する必要があります。ロジスティクス部門は在庫、バックアップ能力、補充状況を評価します。エンジニアリング部門は機器の状態を評価します。ITマネージャーはデジタルアクセスポイントと変更点を調査します。品質保証部門は商品の状態と出荷状況を評価します。経営陣は、重大なコストや業務の中断を引き起こす決定を下します。.
これらの役割分担は、夜間の騒乱時のみに交渉されるべきではありません。事前に準備された意思決定プロセスは、事態の認識から行動までの時間を短縮します。同時に、責任の所在が不明確になることで、性急な、あるいは矛盾した介入が生じることを防ぎます。.
すべての組織が包括的な危機管理マニュアルを必要とするわけではありません。小規模な拠点であれば、明確なルールをいくつか定めるだけで十分です。重要なのは、これらのルールが実際の従業員数に見合ったものであり、通常の勤務時間外にも有効であることです。.
したがって、組織の質は、責任範囲を明記した文書の数よりも、重要な局面で誰かが対応でき、状況を的確に判断し、必要な決定を下す権限を持っているかどうかにかかっている。.
現代のイントラロジスティクスシステムには、他にどのような主要業績評価指標(KPI)が必要でしょうか?
スループット、ピッキング性能、納期遵守率、スペース利用率といった従来の主要業績評価指標(KPI)は依然として重要である。しかし、デジタル制御された拠点の回復力を評価するには、それだけでは不十分である。.
さらに、重大な逸脱が検出されるまでの時間と、効果的な対応が実施されるまでの時間を記録しておくことをお勧めします。同様に、中央サービスなしでサイトが安全に運用を継続できる期間や、アクセスと依存関係に関して完全に文書化されている重要システムの割合も把握しておくことが重要です。.
さらに有用な指標は、実際の復旧能力から得られます。バックアップされた構成はどの程度最新の状態でしょうか?正常な運用への復帰は実際にテストされていますか?短時間で利用可能な温度管理されたバックアップ容量はどの程度ありますか?影響を受けた在庫を、出荷済みの商品から明確に分離し、隔離するには、どれくらいの速さで対応できますか?
この指標は目標と混同してはならない。文書化されたシステムの割合が高いことは、文書が正確で、不具合発生時に利用できる場合にのみ価値がある。実施されたテストは、その条件が非現実的であったり、特定された弱点が未解決のままであったりすれば、ほとんど価値がない。.
したがって、業績指標とリスク指標を組み合わせることは理にかなっている。拠点の評価は、理想的な条件下での効率的な運営だけでなく、逸脱状況への効果的な対応も考慮に入れるべきである。.
自動化には、管理しやすい例外処理モードが必要である。
サイトの自動化が進むほど、通常時以外の状況における挙動に関する問題が重要になってくる。高度な自動化はそれ自体が目的ではない。生産性と信頼性が同時に向上して初めて、経済的なメリットが生まれるのだ。.
重要なプロセスにおいては、中央システムの障害発生時にどの機能を維持する必要があるかを早期に決定することが不可欠です。これには、局所的な温度制御、限定的な手動操作、保護されたシステムパラメータ、または代替通信チャネルなどが含まれます。具体的な設計は、使用する技術とその安全要件によって異なります。.
しかし、手動によるバックアッププロセスは、現実的な条件下で機能する場合にのみ信頼性を持ちます。理論上、紙のリストやローカルでの運用に戻せるだけでは十分ではありません。必要なのは、すぐに利用できる文書、訓練を受けた担当者、そして通常の運用への確実な移行プロセスです。.
緊急時の対応は、新たな危険を生み出してはならない。安全機構をその場しのぎで迂回することは、短期的な活動を可能にする一方で、安全性を損なう可能性がある。したがって、準備段階では、適切な柔軟性と無秩序な即興対応を明確に区別する必要がある。.
経済的に魅力的な自動化は、すべての冗長性を排除するものではありません。むしろ、完全なシステム停止のリスクよりも、追加の安全対策の方が費用対効果が高い箇所を意図的に判断するものです。.
技術進歩は、それがどれだけ依存度を抑制できるかという観点から評価されるべきである。
欧州の冷蔵施設で発生した一連の事故は、根本的な変化を浮き彫りにしている。デジタルシステムはもはや、外部から物理的な物流をサポートするだけのものではない。むしろ、商品の価値を維持するための条件を決定づける役割を担うようになっている。そのため、たとえトラックが故障したり棚が破損したりしなくても、制御システムに干渉があれば、商品の輸送価値を経済的に低下させる可能性がある。.
これは、ネットワーク、中央プラットフォーム、自動化を否定すべきだという意味ではありません。これらの技術は大きなメリットをもたらす可能性があります。重要なのは、企業が効率性だけでなく、依存関係も適切に管理できるかどうかです。プラットフォームは、運用コストを削減できるというだけで経済的に優れているとは限りません。どのような種類の障害が発生する可能性があるか、そしてその結果をどれだけ管理できるかという点も考慮して評価する必要があります。.
したがって、明確に正当化される見解は、物流は可用性と使いやすさを維持するためにシステムとして管理されなければならないというものである。資材の流れ、情報品質、設備の状態、サイバーセキュリティ、および対応体制はすべて、同一の経済分析に含まれるべきである。.
移動速度の向上のみに投資する企業は、真のボトルネックを見落とすリスクを負うことになる。最大の損失は、商品の輸送速度の遅さから生じるのではなく、むしろ信頼性の低い保管条件、在庫状況、または出荷手順から生じる可能性がある。したがって、未来の高性能なイントラロジスティクスは、スピードだけでなく、在庫の物理的価値を左右するデジタル意思決定の熟練度によっても特徴づけられる。.
グローバルマーケティングとビジネス開発のパートナー
☑️ 当社のビジネス言語は英語またはドイツ語です。
☑️ 新機能: 母国語での対応!

Konrad Wolfenstein
私と私のチームは、あなたの個人アドバイザーとして喜んでお手伝いさせていただきます。.
こちらの問い合わせフォームにご記入いただくかwolfenstein@xpert.digital。、 +49 7348 4088 965までお電話ください。メールアドレスはです
私たちの共同プロジェクトを楽しみにしています。.