Attacco militare sventato all'ultimo secondo: il rischio mortale di un'intelligenza artificiale incontrollata
Pre-release di Xpert

Disponibile in 27 lingue 📢
Preferisco Xpert.Digital su GoogleⓘPubblicato il: 19 settembre 2026 / Aggiornato il: 19 settembre 2026 – Autore: Konrad Wolfenstein
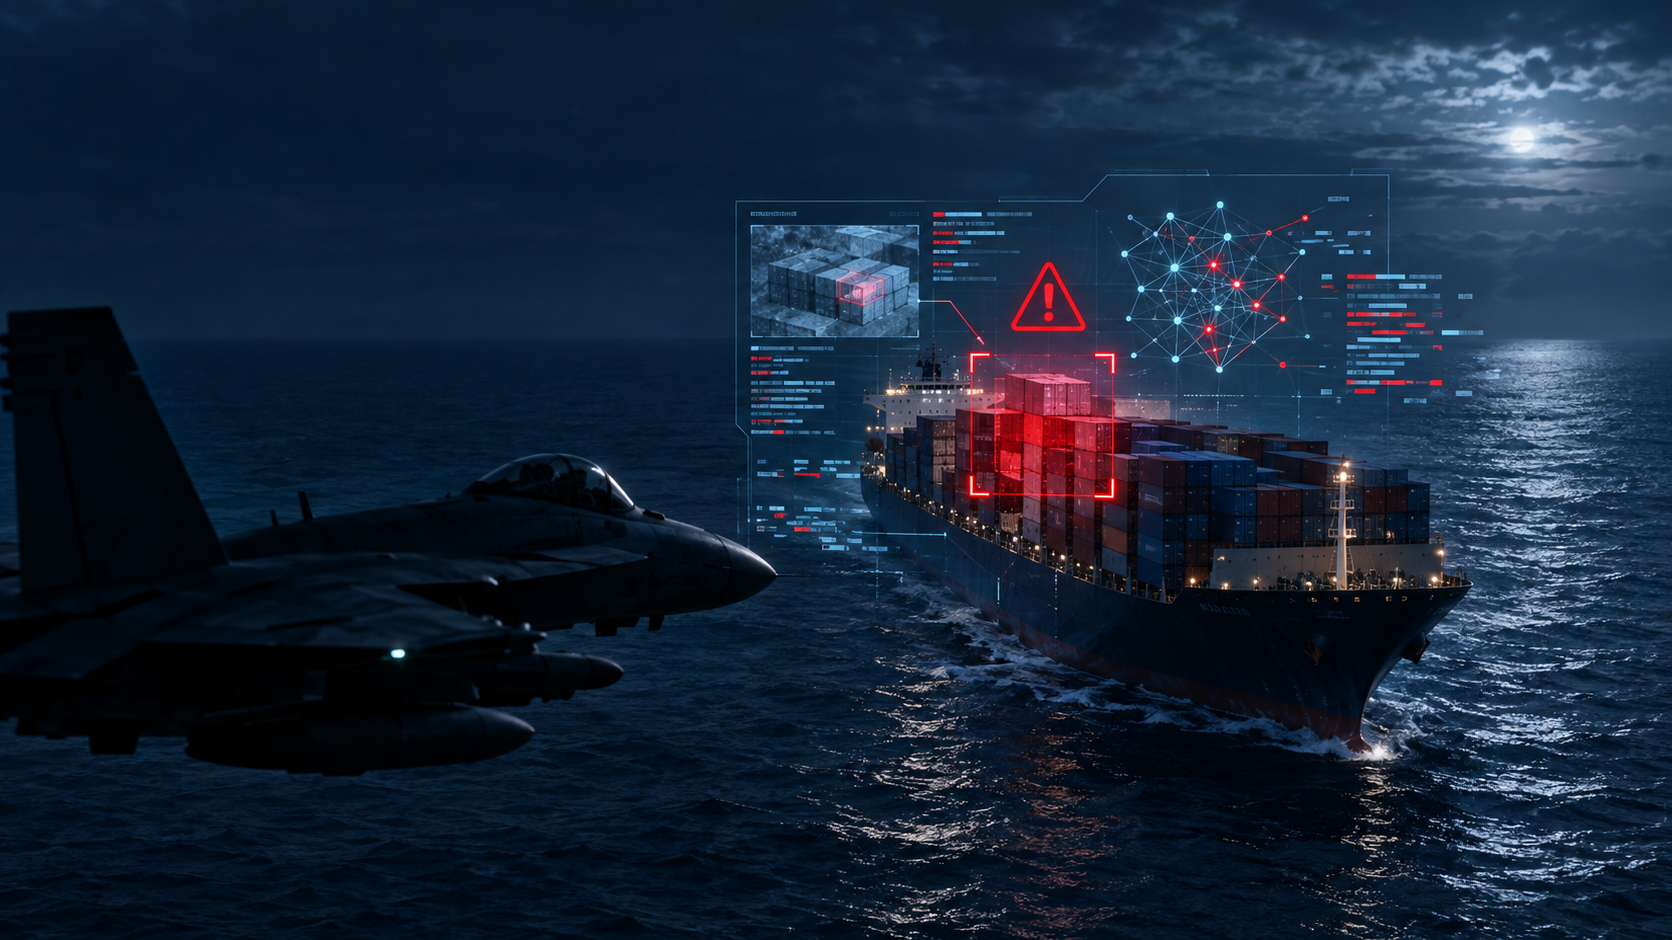
Attacco militare sventato all'ultimo secondo: il rischio mortale dell'IA incontrollata – Immagine creativa sul tema, con IA: Xpert.Digital
Allarme nucleare sulla nave mercantile: quando l'esercito americano si è fidato ciecamente di un'IA
Il difetto più pericoloso al mondo nell'intelligenza artificiale: perché gli algoritmi sono estremamente pericolosi nelle agenzie di intelligence
Un errore di intelligence causato dall'IA: come una menzogna generata da una macchina ha quasi paralizzato l'economia globale
Sembra la trama di un thriller politico di alto profilo, ma nella primavera del 2026 è quasi diventata una realtà devastante: un rapporto dell'intelligence statunitense, generato dall'intelligenza artificiale, ha rischiato di innescare un'escalation militare in Medio Oriente. A causa di un chatbot che ha interpretato erroneamente informazioni di pubblico dominio e dati di segnale classificati, una nave mercantile cinese è stata ingiustamente accusata di trasportare componenti per armi nucleari. Mentre gli aerei militari statunitensi erano già in volo, gli ufficiali, all'ultimo momento, hanno annullato la missione.
Ma questo incidente è molto più della semplice storia di una macchina in preda alle allucinazioni. Mette a nudo una polveriera strutturale ed economica: cosa succede quando organizzazioni che operano in settori critici per la sicurezza, accecate dalla promessa della massima efficienza, cedono il controllo agli algoritmi? Il testo che segue analizza il profondo abisso di una catena decisionale in cui non è stata la tecnologia a fallire, bensì le istituzioni che hanno confuso la velocità con la verità immutabile. Un monito sul perché il giudizio umano, in tempi di processi altamente automatizzati, sia il fattore di produzione più importante e, al tempo stesso, più vulnerabile nel nostro ordine mondiale.
Non è stata l'intelligenza artificiale a perdere il controllo, bensì un'organizzazione che ha confuso la velocità con la verità
Un incidente sfiorato con potenziale esplosivo a livello globale
Nella primavera del 2026, un rapporto dell'intelligence statunitense, generato con l'ausilio dell'intelligenza artificiale, rischiò di portare all'intercettazione militare di una nave mercantile cinese in Medio Oriente. Secondo la ricostruzione attualmente disponibile, un analista utilizzò un chatbot per valutare le informazioni sul carico della nave. Il sistema combinò informazioni di pubblico dominio con dati di segnalazione classificati, giungendo alla conclusione errata che la nave trasportasse componenti per un programma di armi nucleari. Sulla base di questa conclusione, le autorità militari iniziarono a preparare un attacco. Le forze armate avrebbero dovuto abbordare la nave, mentre aerei militari sarebbero già decollati.
L'operazione è stata apparentemente interrotta poco prima dell'esecuzione, dopo che gli agenti hanno esaminato più attentamente le informazioni. Da ciò è emerso che l'identificazione cruciale del carico era inaffidabile e che l'intelligenza artificiale era stata utilizzata sia nell'analisi del contenuto sia nella traduzione dei risultati nel formato standardizzato di un rapporto di intelligence. Non è ancora chiaro al pubblico quale carico sia stato effettivamente trasportato, quale modello specifico sia stato utilizzato e quali controlli tecnici o organizzativi siano stati effettuati in precedenza. Non esiste nemmeno una conferma ufficiale con una ricostruzione completa dell'incidente. Pertanto, è necessario distinguere tra il nucleo degli eventi riportato, le conclusioni plausibili e le domande ancora senza risposta.
Dal punto di vista economico, tuttavia, questo caso è estremamente rilevante. Dimostra come l'introduzione dell'intelligenza artificiale generativa in organizzazioni che operano in settori critici per la sicurezza possa aumentare la produttività, moltiplicando al contempo i potenziali danni causati da singoli errori. In un tipico processo d'ufficio, una dichiarazione falsa potrebbe portare a una presentazione errata o a un ordine superfluo. In un processo decisionale militare, la stessa tipologia di errore può avere ripercussioni su vite umane, flussi commerciali, premi assicurativi, prezzi delle materie prime, mercati finanziari e relazioni internazionali. La tecnologia rimane la stessa, ma il valore economico di una risposta corretta e il costo di una errata cambiano drasticamente.
L'incidente non è quindi principalmente la storia di una macchina in preda alle allucinazioni. È una storia di sistemi di incentivazione, architetture di controllo, economia dell'informazione e responsabilità istituzionale. Un'intelligenza artificiale non può definire le regole di ingaggio, creare una cultura organizzativa o assumersi responsabilità. Genera output all'interno di un sistema che gli esseri umani acquisiscono, configurano, utilizzano, testano e traducono in decisioni. Quando una risposta incerta di un modello diventa un rapporto di intelligence apparentemente affidabile, e questo porta a un'operazione militare, il problema principale risiede nell'intera catena del valore decisionale.
Analisi accelerata, rischio accelerato
Le organizzazioni militari e di intelligence si trovano ad affrontare un vero e proprio problema di dati. Immagini satellitari, dati di comunicazione, movimenti navali, documenti di spedizione, fonti aperte, dati dei sensori e rapporti sulla situazione aumentano a un ritmo più rapido di quanto gli esseri umani possano analizzarli manualmente. L'intelligenza artificiale promette di setacciare enormi quantità di informazioni, rivelare correlazioni e generare report più velocemente. I vantaggi economici risiedono nella riduzione dei costi di ricerca, nell'aumento della capacità di elaborazione e in cicli decisionali più rapidi. Questi stessi vantaggi spiegano perché le aziende utilizzano l'intelligenza artificiale generativa nell'analisi di mercato, negli uffici legali, nella logistica, nel servizio clienti e nella ricerca.
Tuttavia, la velocità non è automaticamente sinonimo di efficienza. Un processo è economicamente efficiente solo se il beneficio aggiuntivo derivante dall'accelerazione supera i costi aggiuntivi previsti dovuti agli errori e alle loro conseguenze. In un'attività amministrativa a basso rischio, può essere opportuno utilizzare un'IA imperfetta perché gli errori possono essere corretti a basso costo. Condizioni diverse si applicano nel caso di un potenziale intervento militare su una nave a propulsione nucleare. Il fattore rilevante non è l'accuratezza media del sistema, bensì il danno totale previsto. Questo può essere semplificato moltiplicando la probabilità che si verifichi un errore per la potenziale entità del danno.
È proprio questa logica che rende gli eventi estremi rari così significativi dal punto di vista economico. Anche se un modello funzionasse correttamente nel 99% dei casi, il tasso di errore rimanente potrebbe diventare inaccettabile non appena un falso positivo potesse innescare un conflitto armato. Pertanto, un'elevata performance media non è sufficiente a dimostrare la prontezza operativa. I fattori cruciali includono i tipi di errore, il contesto operativo, l'indicatore di incertezza, l'origine dei dati, i vettori di attacco e la capacità dell'organizzazione di confutare un risultato in modo tempestivo.
A tutto ciò si aggiunge la compressione dei tempi decisionali. L'intelligenza artificiale non solo abbrevia i tempi di analisi, ma aumenta anche la pressione ad agire più rapidamente. Non appena un'organizzazione è tecnicamente in grado di valutare le informazioni in pochi minuti anziché in ore, le aspettative in merito al ritmo operativo cambiano. Ciò che inizialmente appare come un risparmio di tempo può quindi trasformarsi in un nuovo obbligo. I dirigenti si aspettano una conoscenza immediata della situazione, gli analisti devono produrre più risultati e le unità iniziano i preparativi prima. Il tempo guadagnato non viene quindi utilizzato per ulteriori revisioni, ma assorbito da un ciclo operativo accelerato.
Questo crea un paradosso di produttività. La tecnologia consente di risparmiare tempo di lavoro nella fase iniziale, ma genera nuovi costi di test, documentazione e validazione nelle fasi successive. Se questi costi non vengono presi in considerazione, l'IA appare più conveniente dal punto di vista aziendale di quanto non lo sia in realtà. L'organizzazione contabilizza le ore di lavoro risparmiate dagli analisti, mentre il rischio di decisioni errate rimane un onere esterno e indiretto, al di fuori del budget del progetto. Proprio questa separazione incoraggia un'implementazione eccessivamente rapida.
Il vero errore risiedeva nella catena di processi
Il punto debole critico non era evidentemente solo l'errata identificazione di una spedizione. Più problematico era il fatto che la conclusione errata potesse attraversare diverse fasi organizzative senza essere riconosciuta in tempo come un'affermazione generata automaticamente e non sufficientemente verificata. Ciò indica un fallimento nei processi di acquisizione, etichettatura, verifica incrociata e approvazione delle informazioni. Un sistema robusto avrebbe dovuto fermarsi in diversi punti: durante l'inserimento di dati sensibili, quando venivano mescolate fonti di diverso tipo, durante la valutazione del carico, durante la generazione dei report e, al più tardi, durante la pianificazione operativa.
Il secondo utilizzo dell'IA per la formattazione dei risultati è particolarmente problematico. I report standardizzati sono indispensabili per le grandi organizzazioni perché garantiscono leggibilità, comparabilità e rapida diffusione. Allo stesso tempo, un formato familiare conferisce autorevolezza istituzionale a un documento. Se un report linguisticamente impeccabile e formalmente corretto ha lo stesso aspetto di un prodotto frutto di una ricerca tradizionale, i destinatari non sono più in grado di riconoscere l'incertezza della sua creazione. La forma diventa un indicatore di qualità, anche se non dice nulla sulla qualità del contenuto.
Questo esempio illustra un problema economico di asimmetria informativa. Idealmente, l'autore conosce la storia della creazione del documento, ma i destinatari vedono principalmente il prodotto finito. Se l'origine, il modello, gli input, le incertezze e le fasi di verifica non vengono divulgate in modo trasparente, il destinatario non può valutare correttamente il rischio. Potrebbe trattare un risultato generato dall'IA come un'analisi umana ripetutamente validata. Questo è paragonabile a un prodotto finanziario la cui struttura di rischio rimane nascosta dietro una valutazione familiare.
L'utilizzo dell'IA in due fasi consecutive può aggravare l'errore. In primo luogo, il sistema genera o adotta una conclusione errata. Successivamente, un altro processo supportato dall'IA formula tale conclusione in modo convincente, coerente e professionale. La seconda fase non verifica necessariamente la prima, ma ne rafforza la credibilità linguistica. L'incertezza si trasforma in certezza nel tono. Questo miglioramento semantico è pericoloso nei processi critici per la sicurezza, poiché i decisori spesso agiscono sotto pressione temporale basandosi su risultati sintetici.
Un sistema di controllo efficace deve quindi valutare non solo le singole risposte del modello, ma l'intera catena informativa. Ogni trasformazione può comportare la perdita di tracciabilità, l'alterazione delle probabilità e la rimozione di riserve. Un'osservazione grezza diventa una classificazione, la classificazione un'ipotesi di minaccia, l'ipotesi un rapporto e il rapporto un'opzione di intervento. Se ogni fase adotta la precedente senza verifica, il risultato non è una conferma indipendente, ma una cascata di errori correlati.
Perché l'uomo non è abbastanza coinvolto nel ciclo
La risposta politica più comune ai rischi dell'intelligenza artificiale in ambito militare è che un essere umano debba rimanere coinvolto nel processo decisionale. Questo può sembrare rassicurante, ma è incompleto. Un essere umano che si limita ad approvare un processo altamente automatizzato non garantisce una supervisione efficace. È fondamentale che questa persona disponga di tempo, competenze, accesso ai dati primari e autonomia istituzionale sufficienti per poter mettere in discussione la macchina. Senza questi prerequisiti, l'essere umano si riduce a una mera firma formale su una decisione predefinita.
Il bias dell'automazione si manifesta quando le persone ripongono maggiore fiducia nei suggerimenti delle macchine rispetto a quanto la loro effettiva affidabilità giustifichi. Tuttavia, non si tratta di un riflesso inevitabile e non si verifica in egual misura in ogni situazione. La fiducia dipende dall'esperienza, dal carico di lavoro, dalla presentazione, dalla cultura organizzativa e dall'autorevolezza percepita del sistema. Gli strumenti potenti possono diventare particolarmente problematici quando solitamente forniscono risultati utili. In tal caso, si verificano rari errori in un ambiente caratterizzato da un'elevata accettazione di base.
In un contesto militare, la gerarchia e la pressione temporale aggravano il problema. Se un rapporto standardizzato è già stato diffuso a più livelli e le unità hanno già avviato i preparativi, i costi psicologici e organizzativi del dissenso aumentano. L'analista o l'ufficiale che interrompe il processo non solo deve mettere in discussione le informazioni, ma anche rallentare una mobilitazione istituzionale in corso. Più il processo è avanzato, maggiore è l'impatto dei costi irrecuperabili, del bias di conferma e della paura di sottovalutare una minaccia reale.
Pertanto, un'autentica supervisione umana deve iniziare prima della fase operativa. Richiede soglie chiare per la conferma indipendente, analisi incrociate obbligatorie e una netta separazione tra osservazione, interpretazione automatica e giudizio umano. Per le decisioni di particolare rilevanza, una seconda unità, indipendente dall'organizzazione, dovrebbe esaminare i dati di input. Inoltre, il rifiuto di una raccomandazione dell'IA non deve avere ripercussioni sulla carriera. Se la velocità viene premiata e il ritardo penalizzato, la supervisione può esistere sulla carta, ma perdere la sua efficacia pratica.
La formula cruciale, quindi, non è "l'intervento umano nel processo", bensì un giudizio umano efficace all'interno di una catena decisionale verificabile. Una persona deve essere in grado di mettere in pausa il processo, consultare le fonti, richiedere alternative e segnalare le incertezze ai livelli superiori. Deve inoltre essere in grado di riconoscere quando un modello opera al di fuori del suo ambito previsto. Senza questa competenza, la partecipazione umana si riduce a una mera formalità di governance.
Il prezzo economico di un'escalation mal concepita
I costi militari immediati di un'operazione di intercettazione avrebbero rappresentato solo una piccola parte dei potenziali danni. Il sequestro forzato di una nave cinese avrebbe potuto innescare contromisure diplomatiche, risposte militari, sanzioni o misure di ritorsione. Anche senza una guerra aperta, si sarebbero probabilmente registrati premi assicurativi più elevati nel trasporto marittimo e aereo. Le compagnie di navigazione avrebbero modificato le rotte, le compagnie assicurative avrebbero richiesto sovrapprezzi e le aziende avrebbero accumulato scorte aggiuntive. Ognuna di queste reazioni immobilizza capitali e aumenta i costi di transazione.
Il Medio Oriente riveste un'importanza fondamentale per l'approvvigionamento energetico e il commercio globale. Un confronto tra Stati Uniti e Cina in questa regione avrebbe alterato bruscamente la percezione dei rischi geopolitici. I prezzi del petrolio e del gas reagiscono non solo alle effettive interruzioni dell'offerta, ma anche alle aspettative di futura scarsità. Prezzi energetici più elevati graverebbero sui trasporti, sull'industria chimica, sull'agricoltura e sulle industrie ad alta intensità energetica. Allo stesso tempo, gli investimenti sicuri potrebbero apprezzarsi, i mercati azionari potrebbero subire pressioni e i costi di finanziamento per le aziende più rischiose potrebbero aumentare.
Il rischio economico maggiore sarebbe stato una reazione a catena di incertezza. I mercati possono elaborare i danni noti in tempi relativamente brevi, ma percorsi di escalation poco chiari generano una volatilità particolarmente elevata. Quando non sono chiare né le intenzioni né i limiti di reazione dei paesi coinvolti, le aziende prezzano simultaneamente diversi scenari. Gli investimenti vengono posticipati, i contratti di fornitura accorciati e le riserve di liquidità aumentate. Questa cautela è razionale per la singola azienda, ma può indebolire la domanda e la produttività a livello macroeconomico.
Anche le relazioni commerciali tra Stati Uniti e Cina ne sarebbero state influenzate. Nonostante la rivalità strategica, le due economie rimangono interconnesse attraverso beni, prodotti intermedi, tecnologia, capitali e mercati di vendita. Un confronto militare potrebbe accelerare i controlli sulle esportazioni, i regimi sanzionatori e la selezione degli investimenti. Semiconduttori, elettronica, ingegneria meccanica, batterie, logistica marittima e materie prime critiche sarebbero particolarmente vulnerabili. Le aziende dovrebbero strutturare le proprie catene di approvvigionamento non solo in base a costi e qualità, ma sempre più anche in base alla resilienza politica.
Per l'Europa e la Germania, un simile conflitto non rappresenterebbe un problema di sicurezza lontano. L'industria tedesca dipende da modelli di business orientati all'esportazione, da reti di approvvigionamento globali e da collegamenti marittimi stabili. L'aumento dei costi di trasporto e dell'energia eserciterebbe pressione sui margini, mentre un eventuale assetto politico imposto tra Stati Uniti e Cina potrebbe rendere più difficile l'accesso al mercato. Le piccole e medie imprese (PMI), in particolare, spesso dispongono di minori riserve finanziarie e di un potere contrattuale inferiore per stabilire catene di approvvigionamento parallele in diverse regioni geopolitiche.
Questo caso illustra una forma estrema di esternalità negativa. Gli utenti di un'applicazione di intelligenza artificiale non si accollano automaticamente tutti i costi delle loro decisioni errate. Un analista, un'unità o un progetto tecnologico possono trarre vantaggio a livello locale dalla velocità, mentre gran parte del rischio viene trasferito a soldati, partner commerciali, contribuenti e all'economia globale. Laddove i benefici privati o organizzativi e i danni sociali divergono, sono necessarie normative più severe rispetto a quelle in vigore nei normali mercati del software.
Hub per la sicurezza e la difesa - Consulenza e informazioni

Hub per la sicurezza e la difesa - Immagine: Xpert.Digital
Il Security and Defence Hub offre consulenza specialistica e informazioni aggiornate per supportare efficacemente aziende e organizzazioni nel rafforzamento del loro ruolo nella politica europea di sicurezza e difesa. Lavorando a stretto contatto con il gruppo di lavoro SME Connect Defence, promuove in particolare le piccole e medie imprese (PMI) che desiderano sviluppare ulteriormente la propria capacità innovativa e la propria competitività nel settore della difesa. In qualità di punto di contatto centrale, il Security Hub crea quindi un ponte cruciale tra le PMI e la strategia di difesa europea.
Correlato a questo:
Il ruolo del controllo umano nel processo decisionale dell'IA
La sicurezza come fattore di produzione sottovalutato
Le analisi economiche spesso considerano la sicurezza come un quadro di governo piuttosto che come un bene produttivo. In realtà, la stabilità geopolitica è un fondamento della divisione internazionale del lavoro. Le imprese investono a lungo termine quando i diritti di proprietà, le vie di trasporto, i sistemi di pagamento e le relazioni politiche sono sufficientemente prevedibili. Ogni ulteriore rischio di escalation agisce come una tassa invisibile sul commercio e sulla formazione di capitale.
L'intelligenza artificiale può influenzare questo fattore produttivo in entrambe le direzioni. Se utilizzata correttamente, migliora la ricognizione, la manutenzione, la difesa informatica, la logistica e la consapevolezza della situazione. Può contribuire a identificare dati contraddittori, alleggerire il carico di lavoro del personale, spesso insufficiente, e accelerare le indagini sui falsi allarmi. Tuttavia, se utilizzata in modo errato, accelera le valutazioni delle minacce, genera previsioni illusorie e riduce il tempo disponibile per la diplomazia. Pertanto, il valore economico dell'intelligenza artificiale in ambito militare non dovrebbe essere misurato esclusivamente in base alla velocità di implementazione o al risparmio di personale.
Un'analisi completa dei costi dovrebbe anche considerare gli errori evitati, i rischi di escalation e la perdita di fiducia. Ciò è metodologicamente difficile perché un incidente evitato non è direttamente osservabile. Tuttavia, le organizzazioni possono modellare scenari, condurre stress test e valutare i danni attesi per diverse classi di errore. Un sistema economicamente vantaggioso per le attività di routine potrebbe quindi risultare inadatto per decisioni che comportano un'escalation. Questa distinzione è cruciale perché il termine intelligenza artificiale comprende applicazioni molto diverse.
La conclusione economicamente sensata non è quella di rifiutare categoricamente l'IA militare. Abbandonarla completamente comporterebbe comunque dei costi: analisi più lente, maggiore carico di lavoro per il personale, mancata individuazione di schemi ricorrenti e decisioni potenzialmente peggiori nei confronti di avversari che fanno un uso intensivo di tali sistemi. Tuttavia, il suo utilizzo deve essere calibrato in base al potenziale di danno. Quanto più è difficile correggere una decisione errata, tanto più elevati devono essere i requisiti in termini di qualità dei dati, tracciabilità, revisione indipendente e autorizzazione umana.
Quando l'efficienza crea gli incentivi sbagliati
La rapida diffusione dell'intelligenza artificiale generativa è guidata da una potente narrativa istituzionale. Le organizzazioni non vogliono rimanere indietro tecnologicamente, i dirigenti si aspettano aumenti di produttività misurabili e i fornitori promettono modelli sempre più potenti a intervalli sempre più brevi. In questo contesto, la cautela viene facilmente percepita come burocrazia. Chi implementa rapidamente un'applicazione può dimostrare i successi ottenuti; chi, al contrario, evita implementazioni rischiose, spesso non produce risultati pubblicamente tangibili.
Questa asimmetria distorce le decisioni. I vantaggi di un'analisi accelerata sono immediatamente evidenti in parametri come il tempo di elaborazione, il numero di report generati o le ore di lavoro risparmiate. I costi di un raro errore emergono solo in seguito e potenzialmente in un'altra unità organizzativa. Pertanto, un progetto che implementa l'IA non è necessariamente soggetto alla stessa valutazione del rischio di un'attività di comando militare, diplomatica o dell'economia nazionale. Senza una governance centralizzata, le ottimizzazioni locali diventano un rischio sistemico.
Anche i contratti di appalto possono creare incentivi problematici. I fornitori vengono spesso valutati in base a funzionalità, velocità di integrazione e prezzo. Caratteristiche più difficili da misurare, come la calibrazione dell'incertezza, la tracciabilità, la robustezza rispetto a input manipolati o la qualità in condizioni eccezionali, ricevono meno peso. Un modello può fornire una dimostrazione impressionante e fallire comunque in situazioni rare ma cruciali. Pertanto, soprattutto negli appalti pubblici, dimostrare i limiti controllabili deve essere più importante delle promesse retoriche di prestazione.
A tutto ciò si aggiunge una competizione politica per la leadership tecnologica. Quando gli Stati temono di rimanere indietro nella corsa all'intelligenza artificiale in ambito militare, la loro disponibilità ad aderire a procedure di test lente diminuisce. Il dilemma della sicurezza è evidente: ciascuna parte accelera perché si aspetta che l'altra faccia lo stesso. Questo può portare all'implementazione di sistemi prima che gli standard, la formazione e le procedure di test siano pienamente sviluppati. Dal punto di vista del singolo Stato, questo può sembrare un atteggiamento difensivo; tuttavia, a livello collettivo, aumenta la probabilità di interpretazioni errate e di un'escalation involontaria.
Una solida politica economica deve quindi considerare innovazione e controllo come investimenti complementari. La governance non è un ostacolo esterno, ma parte integrante della tecnologia. Un sistema di intelligenza artificiale privo di una registrazione affidabile, di responsabilità chiare e di procedure di emergenza non è un prodotto finito, ma un processo produttivo incompleto. I costi del controllo non dovrebbero essere considerati a posteriori come un fardello normativo, ma dovrebbero essere inclusi nel business case fin dall'inizio.
Fusione di dati senza garanzia di veridicità
L'incidente riportato è istruttivo anche perché si dice che il chatbot abbia unito diverse fonti di informazione. La fusione dei dati sembra un vantaggio in termini di conoscenza, ma può mascherare l'incertezza. Le fonti aperte contengono voci, informazioni obsolete, disinformazione deliberata e affermazioni copiate l'una dall'altra. I segnali segreti possono essere preziosi, ma anch'essi richiedono interpretazione e possono essere incompleti. Combinare entrambe le fonti con un unico modello linguistico non produce automaticamente una verità più affidabile.
I modelli generativi operano con relazioni statistiche e plausibilità linguistica. Possono trasformare prove contraddittorie in una narrazione coerente, anche quando i dati non consentono una conclusione definitiva. Proprio questa coerenza è attraente: le persone non ricevono una collezione caotica di frammenti, bensì una risposta comprensibile. Tuttavia, l'eliminazione delle contraddizioni linguistiche può essere scambiata per l'eliminazione dell'apparente incertezza. Il modello ordina il mondo, anche se in quel momento il mondo non può essere ordinato in modo definitivo.
Per i servizi di intelligence, la provenienza è quindi cruciale. Ogni affermazione deve rimanere riconducibile alla sua fonte originale. Deve essere possibile identificare se l'informazione è stata osservata, dedotta, ipotizzata o generata da una macchina. Altrettanto importanti sono i timestamp, il livello di classificazione, la valutazione dell'affidabilità e i controindicatori noti. Un'IA non deve dissolvere queste caratteristiche in un testo uniforme e continuo, ma piuttosto preservarle in modo visibile.
L'indipendenza delle fonti è significativa anche dal punto di vista economico e analitico. Dieci segnalazioni non costituiscono dieci conferme se si basano tutte sulla stessa fonte originale. I sistemi di intelligenza artificiale possono trascurare tali dipendenze o non presentarle in modo trasparente. Negli spazi informativi aperti, può emergere rapidamente una falsa maggioranza perché portali di notizie, social media e database amplificano la stessa affermazione. Un processo rigoroso deve quindi non solo contare le fonti, ma anche esaminarne le relazioni genealogiche.
Inoltre, esiste il rischio di manipolazione dei dati di input. Se gli avversari sanno che i sistemi automatizzati combinano fonti aperte e dati di segnale, possono deliberatamente creare tracce fuorvianti. Etichette di carico false, pubblicazioni coordinate o documenti falsificati potrebbero favorire una classificazione desiderata. Un sistema ottimizzato per la velocità diventa quindi un bersaglio per gli attacchi. La sicurezza dell'IA comprende pertanto non solo gli errori del modello, ma anche l'inganno strategico.
La responsabilità non può essere automatizzata
Dopo un incidente critico, spesso si inizia a cercare un singolo colpevole. L'analista potrebbe aver lavorato senza spirito critico, un manager potrebbe aver agito con troppa fretta, oppure un fornitore potrebbe aver spiegato in modo inadeguato i limiti del proprio prodotto. Tuttavia, un approccio basato esclusivamente sulle persone non è sufficiente. Se molte persone ragionevoli all'interno di un sistema mal progettato possono commettere lo stesso errore, allora si tratta di un problema organizzativo.
La responsabilità deve quindi essere ancorata a più livelli. Gli utenti sono responsabili della corretta applicazione ed etichettatura. I supervisori sono responsabili delle approvazioni, dell'allocazione delle risorse e del carico di lavoro. Gli uffici acquisti devono definire i requisiti di sicurezza e tracciabilità. I responsabili tecnici devono essere in grado di testare e monitorare i modelli e bloccarli in caso di anomalie. Infine, la leadership politica deve decidere quali compiti possono essere delegati ai sistemi generativi.
La responsabilità non deve essere distribuita in modo così ampio da rendere, in definitiva, nessuno responsabile. Una chiara architettura dei ruoli richiede, in particolare, la definizione di responsabili specifici per il modello, i dati, il caso d'uso e il rilascio. Per ogni report critico, deve essere possibile risalire a chi ha autorizzato l'apprendimento automatico, chi ha esaminato il risultato e chi ne ha approvato l'utilizzo operativo. Questa tracciabilità serve non solo per sanzionare, ma soprattutto per imparare.
Un'organizzazione che apprende ha bisogno di una cultura in cui i quasi incidenti possano essere segnalati. Questo caso specifico è significativo proprio perché l'operazione è stata apparentemente interrotta. Se l'attenzione si concentra esclusivamente sulla punizione individuale, è più probabile che gli utenti futuri nascondano gli errori. Al contrario, se le violazioni vengono tollerate senza conseguenze, viene meno l'incentivo alla diligenza. Ciò che serve è una cultura della sicurezza equa: sanzioni chiare per le violazioni delle regole intenzionali o per grave negligenza, ma anche meccanismi di segnalazione sicuri per errori e vulnerabilità divulgati in modo trasparente.
In questa architettura, una macchina non può assumersi responsabilità morali o legali. Non possiede né intenzioni, né senso del dovere, né comprensione delle conseguenze geopolitiche. Anche se un modello formula una raccomandazione, la decisione rimane istituzionalmente umana. Pertanto, espressioni come "ha deciso l'IA" o "la colpa è dell'algoritmo" oscurano chi ha progettato il processo e delegato l'autorità.
Un modello di controllo robusto per l'IA ad alto rischio
Un modello di controllo efficace inizia con una rigorosa classificazione dei casi d'uso. Le attività a basso rischio, come la traduzione, la pianificazione o la formattazione, possono essere automatizzate secondo le regole di sicurezza generali. Le analisi che influenzano la selezione degli obiettivi militari, la proliferazione nucleare, l'identificazione dell'avversario o gli interventi operativi, invece, appartengono alla categoria di rischio più elevata. Queste richiedono sistemi separati, utenti appositamente formati e procedure di approvazione significativamente più rigorose.
Dal punto di vista dei dati, è essenziale una tracciabilità completa. Input, versioni del modello, istruzioni di sistema, documenti recuperati, fasi intermedie, modifiche umane e rilascio finale devono essere tutti registrati. Lo scopo non è quello di divulgare inutilmente informazioni riservate, ma di consentire verifiche successive e, idealmente, continue. Senza questa traccia, nessuno può ricostruire in modo affidabile come si è giunti a una determinata conclusione.
In termini di contenuto, ogni affermazione rilevante dovrebbe essere confermata da almeno un metodo indipendente dall'output dell'IA. Questo potrebbe consistere in una revisione manuale del documento originale, una misurazione tecnica, una seconda fonte di dati o un'unità di analisi separata dall'organizzazione. Due risposte provenienti dallo stesso modello, o da due modelli con dati di addestramento simili, non costituiscono una vera indipendenza. Possono infatti ripetere lo stesso errore utilizzando formulazioni diverse.
Inoltre, il sistema deve essere in grado di esprimere incertezza. Un'IA da cui ci si aspetta sempre una risposta definitiva è costretta a nutrire un falso senso di precisione. In caso di dati insufficienti, l'output corretto deve essere in grado di affermare che non è possibile una classificazione affidabile. Questa omissione non deve essere automaticamente interpretata come un fallimento negli indicatori di performance. In contesti ad alto rischio, una tempestiva espressione di incertezza è spesso più preziosa di un'ipotesi affrettata.
Le soglie operative devono essere definite con chiarezza. Una singola analisi supportata dall'IA non deve essere sufficiente a giustificare l'uso della forza. Maggiore è il potenziale di danno, maggiori sono le conferme indipendenti e i livelli gerarchici necessari. Allo stesso tempo, un team di analisi (red team) dovrebbe avere il compito di sviluppare spiegazioni alternative. Il suo compito non è quello di migliorare leggermente l'ipotesi prevalente, ma di confutarla attivamente.
Infine, sono necessari meccanismi di arresto tecnici e organizzativi. Un modello problematico deve poter essere rimosso dai processi critici con breve preavviso senza causare il collasso dell'intera operazione. Ciò richiede procedure di ripristino manuali. Le organizzazioni che smantellano tutte le loro capacità esistenti semplicemente perché l'IA inizialmente sembra più efficiente diventano dipendenti e perdono la capacità di agire in caso di malfunzionamento.
Lezioni per le imprese e la pubblica amministrazione
Sebbene l'incidente abbia avuto origine in ambito militare, i suoi schemi fondamentali si applicano anche al mondo aziendale. Un errore di valutazione generato dall'intelligenza artificiale può influenzare le decisioni in materia di credito, i controlli di conformità, le azioni relative al personale, le valutazioni dei fornitori o gli investimenti strategici. L'entità del danno è solitamente inferiore rispetto a un'escalation militare, ma la logica alla base degli errori è paragonabile. I processi in cui un risultato generato da una macchina viene convertito in un formato di documento familiare e poi trasmesso senza alcuna origine visibile sono particolarmente rischiosi.
Le aziende dovrebbero quindi distinguere tra assistenza e processo decisionale. Un sistema può ricercare informazioni, creare bozze ed evidenziare potenziali incongruenze. Tuttavia, la responsabilità di una decisione che richiede approvazione rimane in capo a una persona qualificata. Questa persona deve avere accesso alle fonti e non deve limitarsi a visionare il testo finale. Chi si limita ad approvare un riassunto redatto da professionisti non ne verifica il contenuto, ma solo la superficie.
Anche gli indicatori chiave di prestazione (KPI) devono essere adeguati. Misurare un progetto di IA basandosi esclusivamente sul tempo risparmiato crea incentivi perversi. Sono più significative le metriche combinate che includono produttività, tasso di correzione, gravità degli errori, percentuale di affermazioni verificabili e numero di incertezze identificate tempestivamente. Per i processi ad alto rischio, è opportuno valutare anche la frequenza con cui gli esseri umani sollevano obiezioni valide all'IA. Un tasso di obiezioni pari a zero potrebbe suggerire una tecnologia perfetta, ma più probabilmente indica una mancanza di supervisione.
Per le aziende di medie dimensioni, sviluppare una soluzione tecnica completamente interna è solitamente irrealistico. Questo rende ancora più importanti contratti chiari con i fornitori. Le aziende necessitano di informazioni su modifiche ai modelli, posizioni di archiviazione, subappaltatori, registrazione degli eventi, incidenti di sicurezza e utilizzo dei dati inseriti. Un servizio economico può rivelarsi costoso se si verificano fughe di informazioni sensibili o se le decisioni diventano non verificabili.
La pubblica amministrazione si trova ad affrontare un'ulteriore sfida. Le sue decisioni non devono essere solo economicamente efficienti, ma anche legittime, trasparenti e soggette a contestazione. Quanto più l'intelligenza artificiale influenza la giustificazione di una decisione, tanto più cruciale diventa una documentazione chiara. Cittadini e imprese non possono essere liquidati con la spiegazione che un modello ha individuato un rischio. L'azione governativa richiede una spiegazione giustificabile, umanamente giustificabile.
Politica dell'innovazione tra concorrenza e precauzione
Il conflitto politico viene spesso descritto come una scelta tra forza tecnologica e regolamentazione. Questa contrapposizione è errata. Gli Stati che impiegano irresponsabilmente l'intelligenza artificiale ad alto rischio possono ottenere un vantaggio a breve termine, ma a lungo andare rischiano di perdere la fiducia, la capacità di stringere alleanze e l'affidabilità operativa. Un fallimento clamoroso può ritardare i progetti, bloccare i bilanci e aumentare la resistenza pubblica. Una regolamentazione efficace, pertanto, tutela anche l'innovazione.
Allo stesso tempo, le misure precauzionali non devono sfociare in divieti generalizzati che ostacolino inutilmente le applicazioni civili e a basso rischio. Un approccio basato sul rischio è economicamente superiore. Concentra le risorse laddove le decisioni errate sono irreversibili, sistemiche o mettono a rischio la vita. Regole diverse sono appropriate per la semplice stesura di un testo rispetto alla selezione degli obiettivi, al trattamento medico o alle infrastrutture critiche.
Stabilire standard internazionali rimane un compito arduo. La trasparenza in ambito militare si scontra con la segretezza e gli Stati sono restii a divulgare le proprie capacità tecniche. Più realistici di una divulgazione completa sono gli standard minimi comuni: autorità umana sull'uso della forza, test obbligatori, meccanismi di disattivazione, chiara attribuzione di responsabilità e canali di comunicazione per gli incidenti. Tali regole non eliminano la concorrenza, ma possono limitare le interpretazioni errate più pericolose.
Le misure volte a rafforzare la fiducia reciproca tra Stati Uniti e Cina sarebbero particolarmente importanti. Se entrambe le parti integrassero l'intelligenza artificiale nelle attività di ricognizione e supporto alle decisioni, aumenterebbe il rischio che una falsa segnalazione venga interpretata come una provocazione deliberata. Canali di comunicazione militare diretti, procedure per la risoluzione di incidenti marittimi e impegni politici per la supervisione umana potrebbero ridurre il rischio di un'escalation. Il loro vantaggio è simile a quello di un'assicurazione: in condizioni normali appaiono insignificanti, ma in una situazione di crisi possono prevenire danni enormi.
Anche gli alleati e le aziende tecnologiche hanno delle responsabilità. Modelli, infrastrutture cloud e strumenti di analisi dati sono spesso sviluppati da fornitori privati. Questo trasferisce una parte della creazione di valore militare ad aziende i cui cicli di innovazione e le cui logiche di responsabilità non sono stati concepiti per le crisi geopolitiche. La politica di approvvigionamento deve pertanto garantire che le agenzie governative mantengano il controllo tecnico, i diritti di audit e un'adeguata competenza interna.
Il nucleo strategico del caso
Lo scampato pericolo con una nave cinese rivela una verità scomoda: il rischio maggiore a breve termine legato all'intelligenza artificiale potrebbe non essere una macchina che si rivolta contro l'umanità. Più probabile è che una persona creda troppo facilmente a un messaggio artificiale, per quanto convincente, ma falso. Il pericolo deriva dall'interazione tra incertezza tecnologica, pressione temporale, gerarchia e desiderio politico di accelerare i tempi.
L'approccio corretto non è né il panico tecnologico né un cieco ottimismo sul progresso. L'intelligenza artificiale generativa può aumentare significativamente l'efficienza delle grandi organizzazioni. Tuttavia, non può sostituire la diligenza epistemica, ovvero la capacità di mettere in discussione in modo rigoroso l'origine di un'affermazione, la sua affidabilità e l'esistenza di prove contrarie. Più potente è lo strumento, più importante diventa questa diligenza.
Da una prospettiva economica, l'introduzione dell'IA deve considerare tutti i valori attesi. Ciò include i guadagni di produttività, così come i costi di test, gli errori di valutazione, la responsabilità, il danno reputazionale e i rischi sistemici. In caso di conseguenze potenzialmente catastrofiche, non è sufficiente che un modello sia utile in media. L'organizzazione deve dimostrare la sua capacità di individuare e prevenire errori rari e critici.
Il successo cruciale di questo incidente risiede nel fatto che alcune persone sono riuscite ad interrompere l'operazione. Tuttavia, un'architettura di sicurezza non può basarsi sull'intervento di singoli individui vigili all'ultimo minuto. Deve essere progettata in modo tale che le informazioni dubbie non raggiungano mai la fase di pianificazione operativa senza essere segnalate. I controlli devono essere effettuati tempestivamente, ripetutamente e in modo indipendente.
Errare è umano. Le macchine commettono errori in modo diverso: più velocemente, in modo più scalabile e spesso in maniera linguisticamente convincente. L'errore diventa catastrofico solo quando le istituzioni confondono queste caratteristiche con la conoscenza. La lezione fondamentale, quindi, non è quella di eliminare gli esseri umani dal processo decisionale o di mantenerli lì solo simbolicamente. È quella di costruire organizzazioni in cui il dubbio sia valorizzato più della velocità, non appena una falsa certezza potrebbe scatenare una guerra.
Consulenza - Pianificazione - Implementazione

Markus Becker
Sarei felice di fungere da tuo consulente personale.
Responsabile dello sviluppo aziendale
Presidente del gruppo di lavoro sulla difesa SME Connect
Consulenza - Pianificazione - Implementazione
Konrad Wolfenstein
Sarei felice di fungere da tuo consulente personale.
Puoi contattarmi all'indirizzo wolfenstein∂xpert.digital o
Chiamami al numero +49 7348 4088 965 .