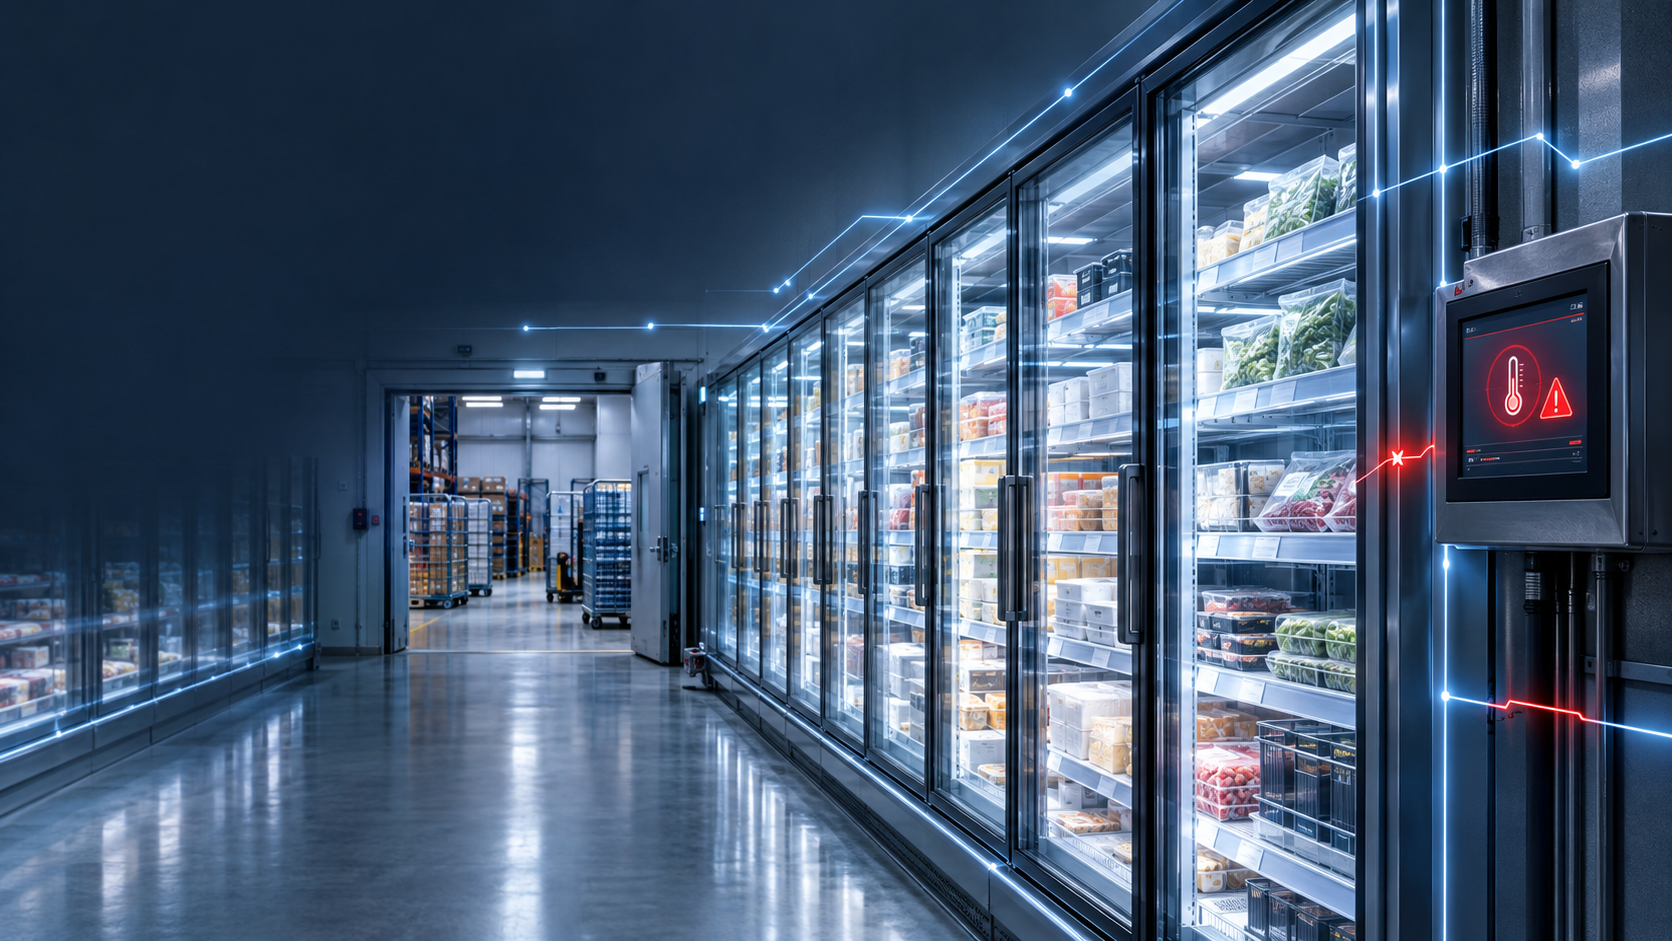
Quando gli hacker attaccano la catena del freddo: come i guasti digitali mettono a rischio interi inventari – Immagine creativa sull'argomento, con intelligenza artificiale: Xpert.Digital
Manipolazione dei sistemi di refrigerazione: perché la sicurezza informatica sta diventando un compito per la logistica
Il punto debole sottovalutato nel magazzino: quando i sistemi digitali rendono inutilizzabili le merci
Quanto è sicura la catena del freddo? Gli attacchi informatici stanno mettendo sotto pressione i supermercati europei
I sistemi digitali non si limitano più a controllare le scorte e la movimentazione delle merci. Possono anche determinare se gli alimenti rimangono refrigerati e, di conseguenza, conservano il loro valore economico. All'inizio di novembre 2026, alcuni supermercati in Svezia, Belgio e Lussemburgo hanno segnalato malfunzionamenti nei loro sistemi di refrigerazione e congelamento. In un supermercato di Sjöbo, in Svezia, le impostazioni del sistema sarebbero state modificate a 50 gradi Celsius, costringendo allo smaltimento di alcuni alimenti. Le cause tecniche e l'entità degli incidenti non erano inizialmente chiare. Tuttavia, gli impatti segnalati dimostrano già quanto strettamente siano interconnessi la sicurezza informatica, l'intralogistica e la sicurezza dell'approvvigionamento. Se i sistemi di controllo digitali si guastano o vengono manipolati, non solo può essere compromesso il funzionamento di un sistema, ma anche le merci già prodotte, trasportate e immagazzinate possono diventare inutilizzabili. La logistica deve quindi fare di più che semplicemente spostare rapidamente le merci dal punto A al punto B. Deve garantire le condizioni in cui le merci rimangono disponibili, utilizzabili e vendibili.
Quando gli hacker prendono il controllo della catena del freddo: perché la logistica è molto più del semplice movimento delle merci
La vulnerabilità più costosa in un magazzino può essere una password
La logistica viene spesso misurata in base alla velocità con cui le merci lasciano un magazzino, all'affidabilità con cui le spedizioni arrivano e all'efficienza dei sistemi di trasporto, dei sistemi di prelievo degli ordini o dei robot di magazzino. Sebbene questa prospettiva descriva compiti importanti, è incompleta. Una catena di approvvigionamento non genera valore economico semplicemente movimentando i prodotti. Deve mantenerne la disponibilità, la qualità, la sicurezza e l'usabilità in tutte le fasi del processo. Non appena i controlli digitali influenzano queste condizioni, l'integrità dei dati, la sicurezza informatica e la reattività organizzativa diventano componenti integranti delle prestazioni logistiche.
Il collegamento diretto tra questi problemi e le interruzioni è dimostrato dai malfunzionamenti dei sistemi di refrigerazione e congelamento riscontrati nei supermercati europei all'inizio di novembre 2026. In Svezia, i punti vendita ICA e Coop sono stati interessati. Un supermercato ICA a Sjöbo, nel sud della Svezia, ha segnalato che i suoi sistemi erano stati manomessi e impostati a 50 gradi Celsius. È stato necessario smaltire gli alimenti e il negozio è rimasto inizialmente chiuso lunedì mattina, per poi riaprire in seguito. Problemi simili sono stati segnalati anche in Belgio e Lussemburgo. In Belgio, circa 40 punti vendita Delhaize sono stati colpiti da un incidente informatico che ha interrotto il funzionamento dei loro sistemi di refrigerazione.
Il nucleo economico di tali eventi non risiede unicamente nel fallimento tecnologico. Un intervento digitale può svalutare beni che sono già stati prodotti, trasportati, immagazzinati e resi disponibili per la vendita entro un lasso di tempo limitato. L'intera catena del valore precedente perde quindi il suo scopo. La produzione agricola, la trasformazione industriale, l'imballaggio, il trasporto e la logistica commerciale hanno avuto luogo, eppure, in definitiva, un prodotto utilizzabile non raggiunge il consumatore.
Questo sposta la questione centrale. Non si tratta più solo di come le aziende movimentano in modo efficiente le merci attraverso le proprie reti. Diventa cruciale anche il controllo delle condizioni in cui queste merci mantengono il loro valore.
Cosa dimostrano gli incidenti al sistema di refrigerazione e cosa resta ancora poco chiaro
Un'analisi affidabile deve distinguere tra impatti confermati, segnalazioni dei singoli punti vendita e cause tecniche ancora irrisolte. Sono stati confermati malfunzionamenti nei sistemi di refrigerazione e congelamento in diversi punti vendita. Alcuni negozi li hanno esplicitamente descritti come attacchi hacker. Inizialmente, ICA ha dichiarato che un numero limitato di filiali era stato interessato e ha supportato la gestione dell'incidente. I primi rapporti di Coop indicavano sei negozi coinvolti; rapporti successivi hanno portato il numero a sette. Questo sviluppo dimostra che la valutazione potrebbe non essere completa mentre un incidente è ancora in corso.
Anche la temperatura dichiarata di 50 gradi Celsius richiede un'interpretazione precisa. Un setpoint modificato non corrisponde automaticamente alla temperatura dell'aria effettivamente raggiunta in ogni banco frigo, e certamente non alla stessa temperatura all'interno di tutti gli alimenti. L'aumento di temperatura dipende da fattori quali la progettazione dell'unità, la temperatura ambiente, il livello delle scorte e la durata dell'interruzione. Nel caso del mercato di Sjöbo, è stato specificamente segnalato che le impostazioni erano state modificate a 50 gradi. Ciò non significa necessariamente che ogni prodotto interessato abbia raggiunto tale temperatura.
Questa distinzione non diminuisce il danno economico. Anche deviazioni di temperatura significativamente inferiori possono rendere necessario l'ispezione, il blocco o lo smaltimento dei prodotti alimentari. Il mantenimento di condizioni di conservazione e trasporto adeguate è essenziale per i prodotti surgelati; per gli alimenti surgelati rapidamente, una temperatura del prodotto pari o inferiore a -18 gradi Celsius è generalmente il punto di riferimento rilevante. Tuttavia, la valutazione specifica di una deviazione deve essere specifica per ogni singolo prodotto.
L'entità completa dei danni, la catena di attacco tecnico e l'identità dei potenziali responsabili rimangono ancora poco chiare. Interruzioni simili in diversi Paesi non dimostrano un attacco comune né una vulnerabilità identica. Incidenti analoghi in supermercati francesi erano già stati segnalati a ottobre. Sebbene la ripetizione di tali episodi evidenzi il rischio, non sostituisce un'indagine tecnica su ogni singolo caso.
Ciò comporta una duplice esigenza per le aziende: agire con sufficiente rapidità per limitare i danni e, al contempo, analizzare con sufficiente attenzione per evitare di prendere decisioni di sicurezza errate basate su ipotesi preliminari.
Il compito principale della logistica è quello di garantire la sostenibilità economica
Un prodotto può trovarsi nel posto giusto ed essere comunque economicamente inutile. Un pallet di merci congelate non assolve al suo scopo se arriva in tempo, ma la sua storia di temperatura non ne consente più un utilizzo sicuro. Allo stesso modo, un pezzo di ricambio può essere fisicamente disponibile ma inutilizzabile a causa di un'identificazione errata. Un magazzino ben fornito non è garanzia di capacità di consegna se i dati di inventario, lo stato di qualità e le condizioni effettive della merce non corrispondono.
Ciò conduce a una definizione più completa di performance logistica. La logistica non si limita a organizzare la disponibilità spaziale e temporale, ma mantiene anche le condizioni in cui un bene può essere utilizzato, trasformato o venduto. Nel settore alimentare, questo include, in particolare, il controllo della temperatura, la tracciabilità delle condizioni del prodotto e il rilascio controllato. In altri settori, parametri diversi svolgono lo stesso ruolo: umidità, vibrazioni, purezza, autorizzazione all'accesso o un'identità del prodotto chiaramente documentata.
L'intralogistica è particolarmente rilevante perché il movimento fisico e il processo decisionale digitale sono strettamente interconnessi. Un sistema di gestione del magazzino determina quali merci vengono immagazzinate, bloccate o spedite. Un sistema di controllo degli impianti influenza il funzionamento dei nastri trasportatori. Un sistema di automazione degli edifici può modificare le condizioni ambientali. Tali sistemi programmabili sono considerati tecnologie operative quando monitorano o influenzano direttamente i processi fisici.
La responsabilità economica, quindi, non si esaurisce con la funzionalità meccanica di un sistema. Un nastro trasportatore può funzionare perfettamente eppure trasportare la merce sbagliata alla destinazione sbagliata. Un sistema di refrigerazione può essere alimentato elettricamente eppure funzionare in modo inadeguato. Ciò che è cruciale è l'affidabilità dell'intero sistema, che comprende tecnologia, dati e decisioni.
Come le reti digitali creano efficienza e al contempo distribuiscono nuovi rischi
La messa in rete di infrastrutture logistiche offre chiari vantaggi economici. Il monitoraggio remoto consente di individuare tempestivamente eventuali problemi tecnici. La disponibilità centralizzata dei dati operativi facilita i confronti tra le diverse sedi. I sistemi di controllo coordinati contribuiscono a ottimizzare l'allineamento tra consumo energetico, manutenzione e gestione degli impianti.
Questi vantaggi, tuttavia, derivano da connessioni aggiuntive. Un dispositivo precedentemente gestito localmente diventa accessibile da remoto. Un fornitore di servizi ottiene l'accesso a più sedi. Una piattaforma centrale consolida i dati di stato e potenzialmente anche i diritti di controllo. Ciò modifica non solo l'usabilità, ma anche la distribuzione dei rischi di guasto.
Una piattaforma tecnica unificata può, ad esempio, ridurre i costi per sede. Allo stesso tempo, una vulnerabilità condivisa può colpire simultaneamente più sedi. I vantaggi della standardizzazione e il rischio di un guasto condiviso sono quindi due facce della stessa medaglia di una decisione architetturale. La situazione diventa problematica dal punto di vista economico quando i risparmi vengono calcolati esplicitamente, ma la dipendenza aggiuntiva rimane esclusa dal calcolo degli investimenti.
Gli episodi verificatisi nel settore della grande distribuzione alimentare europea illustrano l'importanza di questa questione, pur senza aver ancora individuato una causa tecnica specifica. Il fatto che diverse aziende segnalino effetti simili giustifica un'indagine sulle dipendenze comuni. Tuttavia, ciò non è sufficiente a dimostrare che lo stesso componente o fornitore di servizi sia effettivamente responsabile.
Ciò porta a una prospettiva importante per la gestione aziendale: non tutte le connessioni aggiuntive devono essere rifiutate. Tuttavia, ogni connessione che consente interventi operativi deve essere valutata in termini di autorizzazione, monitoraggio, conseguenze di un eventuale guasto e possibilità di regressione.
Perché una perdita di beni nel bilancio mostra solo una parte del danno
Il danno più visibile causato da un guasto al sistema di refrigerazione è il valore della merce da smaltire. Sebbene questa cifra sia importante, non riflette appieno l'onere economico. I costi aggiuntivi includono le potenziali ore di lavoro per lo sgombero, la pulizia e la documentazione, le spese di smaltimento, le riparazioni tecniche, i costi aggiuntivi di trasporto e il mancato guadagno derivante dalle vendite.
È importante distinguere tra ricavi e margine di contribuzione. Una giornata di vendite persa non significa automaticamente che l'intero ricavo giornaliero previsto venga perso come profitto. Alcune spese associate alle vendite possono essere eliminate. Al contrario, molti costi rimangono anche se il mercato non vende o vende solo in misura limitata. Pertanto, per una valutazione trasparente dei danni, le svalutazioni delle scorte, le spese aggiuntive e la perdita di margine di contribuzione devono essere registrate separatamente.
Un calcolo puramente ipotetico illustra la portata del problema. Supponiamo che un negozio debba svalutare merci con un costo di 80.000 €. Smaltimento, pulizia, assistenza tecnica e costi logistici aggiuntivi ammontano a ulteriori 15.000 €. A causa della chiusura e della disponibilità limitata dei prodotti, il negozio perde 12.000 € di margine di contribuzione. Ipotizzando che queste voci non si sovrappongano, il costo diretto risultante è di 107.000 €.
Queste cifre non descrivono nessuno dei mercati di riferimento. Illustrano la logica di calcolo. Un'azienda che registrasse solo il valore dei beni, in questo esempio, non terrebbe conto di 27.000 euro di costi immediati. L'abbandono dei clienti a lungo termine, le spese amministrative aggiuntive o le successive modifiche alle condizioni assicurative non verrebbero ancora prese in considerazione.
Altrettanto importante è evitare il doppio conteggio. Se la perdita di merci è già stata registrata come spesa, lo stesso importo non deve essere incluso nuovamente in una perdita forfettaria di ricavi. Soprattutto in caso di interruzioni complesse dell'attività, una chiara delimitazione è fondamentale per l'affidabilità dell'analisi finanziaria.
Nel caso di prodotti deperibili, il fattore tempo è determinante per la valutazione dei danni
In molti casi, con i dispositivi digitali, è generalmente possibile ripristinare i dati da un backup o riprendere un processo in un secondo momento. Con i prodotti deperibili, questa flessibilità è limitata. Il ripristino tecnico non può ripristinare retroattivamente la qualità del prodotto persa.
Ciò distingue la logistica della catena del freddo dai processi che generano principalmente ritardi di elaborazione. Il fattore rilevante non è solo la durata dell'interruzione del sistema informatico, ma anche il tempo necessario affinché l'inventario fisico ne risenta. Il lasso di tempo effettivamente disponibile dipende dal prodotto, dall'imballaggio, dalla temperatura iniziale, dalle condizioni delle apparecchiature e dall'ambiente. Pertanto, fare affermazioni generiche su un periodo di transizione generalmente affidabile sarebbe fuorviante.
Ciò consente di definire una struttura chiara per la pianificazione operativa. Innanzitutto, è necessario stabilire con quale rapidità verrà rilevata una deviazione. Successivamente, è fondamentale determinare quanto tempo è necessario per la valutazione e la decisione sulle contromisure. A ciò segue l'attuazione vera e propria: stabilizzazione tecnica, ricollocazione, blocco o smaltimento.
Un'organizzazione può disporre di magazzini frigoriferi ad alta capacità e di ulteriori opzioni di trasporto, eppure reagire troppo tardi se una segnalazione deve prima passare attraverso diversi livelli di responsabilità. Al contrario, una decisione affrettata è di scarsa utilità se non esistono capacità alternative adeguate.
Il tempo di risposta economicamente rilevante comprende quindi l'intera catena, dal primo segnale rilevabile all'effettiva contromisura. Non può essere misurato unicamente dalla velocità del reparto IT.
Perché l'ingegneria industriale richiede concetti di protezione diversi rispetto all'IT per ufficio?
La tecnologia operativa si differenzia dalle tradizionali applicazioni per ufficio principalmente per il suo impatto diretto sull'ambiente fisico. Un file manomesso può causare danni alle informazioni. Un controllo di sistema manomesso può inoltre alterare i movimenti delle macchine, le temperature o i punti di accesso. Le misure di sicurezza devono quindi considerare non solo la riservatezza, ma anche la disponibilità, l'affidabilità e la sicurezza operativa.
Ne consegue che i concetti di sicurezza non possono essere semplicemente trasferiti senza modifiche da un ambiente di lavoro in ufficio a un sistema di refrigerazione o a una tecnologia di trasporto. Anche una misura apparentemente sensata può creare rischi operativi se implementata senza una comprensione del sistema. Un riavvio imprevisto, un problema di comunicazione o una modifica non testata possono interrompere un processo.
Al contrario, il desiderio di un funzionamento ininterrotto non giustifica un accesso permanentemente incontrollato. È necessario un approccio coordinato, in cui le modifiche siano pianificate, valutate tecnicamente e allineate ai requisiti operativi. La protezione dei sistemi operativi deve affrontare esplicitamente i loro specifici requisiti in termini di prestazioni, affidabilità e sicurezza.
Per l'intralogistica, questo rappresenta un problema organizzativo fondamentale. Concentrarsi esclusivamente sulla sicurezza informatica può portare a trascurare le conseguenze fisiche. Al contrario, concentrarsi unicamente sulla disponibilità degli impianti può consentire la persistenza di vulnerabilità digitali. Una protezione efficace si ottiene solo quando entrambe le prospettive sono integrate in una valutazione completa del rischio.
Le reti separate limitano i danni, ma non risolvono tutti i problemi
La segmentazione di rete consiste nel separare le aree tecniche e limitare selettivamente la comunicazione tra di esse. Tale separazione può impedire che un problema in un'area si propaghi in modo incontrollato ad altri sistemi. Il fattore cruciale è determinare quali connessioni siano effettivamente necessarie e quale accesso sia esplicitamente consentito.
Per un punto vendita al dettaglio o un centro logistico, ad esempio, non è opportuno considerare il Wi-Fi dei clienti, le applicazioni per ufficio, i sistemi POS e le apparecchiature operative come partecipanti uguali in una rete aperta. Allo stesso modo, l'accesso per la manutenzione non dovrebbe concedere automaticamente diritti di accesso completi a tutti i sistemi connessi.
Tuttavia, l'isolamento dalla rete aziendale centrale non è una garanzia completa di sicurezza. Negli incidenti svedesi, è stato segnalato che i collegamenti di raffreddamento interessati operavano al di fuori dell'infrastruttura ICA centrale. Un sistema può quindi essere isolato dalla rete principale e rimanere comunque accessibile tramite una connessione diversa.
La domanda corretta da porsi non è quindi semplicemente se due reti siano separate, bensì chi può influenzare quale funzione e attraverso quali canali. Ciò include l'accesso locale, la manutenzione remota, le connessioni con i produttori e, ove applicabile, le piattaforme di gestione centralizzata.
Occorre inoltre considerare le conseguenze di un'interruzione della comunicazione. Un concetto di protezione non dovrebbe comportare la perdita del necessario controllo locale da parte del sistema non appena viene interrotta la connessione centrale. Laddove tecnicamente fattibile, la continuità operativa locale in sicurezza rappresenta un valido complemento alla limitazione dell'accesso esterno.
I tuoi esperti di intralogistica
Consulenza, progettazione e realizzazione di soluzioni complete per magazzini verticali e sistemi di stoccaggio automatizzati - Immagine: Xpert.Digital
Maggiori informazioni qui:
Identificare e ridurre al minimo i rischi digitali nella catena del freddo
La misurazione indipendente protegge dalla fiducia ingannevole che si crea nella pubblicità
Un sistema di controllo è al contempo fonte di informazione e strumento di intervento. Questo duplice ruolo può diventare problematico quando è in discussione l'affidabilità del sistema stesso. In tal caso, la visualizzazione di valori normali non è automaticamente sufficiente a dimostrare il corretto funzionamento.
Per i processi di raffreddamento critici, ciò porta a un importante principio di progettazione: la misurazione, i sistemi di allarme e i controlli devono essere organizzati in modo tale che non ogni singolo guasto disabiliti simultaneamente tutte le opzioni di controllo. Tuttavia, i sensori aggiuntivi offrono un reale vantaggio in termini di sicurezza solo se non presentano le stesse dipendenze tecniche.
Se due sistemi di misurazione condividono la stessa alimentazione, la stessa connessione di rete e lo stesso accesso amministrativo, possono guastarsi o essere manomessi simultaneamente. Pertanto, il solo numero di sensori dice poco sulla loro effettiva resilienza.
La catena di allarme è altrettanto cruciale. Una deviazione correttamente identificata non limiterà i danni se la segnalazione viene ignorata di notte o se nessuno ha l'autorità per intervenire. La segnalazione tecnica deve tradursi in un'azione operativa tempestiva.
Un criterio di valutazione significativo non si limita quindi al semplice funzionamento del sensore. È necessario esaminare l'intero processo: i sistemi rilevano l'anomalia, il messaggio raggiunge la persona responsabile, questa comprende l'urgenza e può intraprendere azioni efficaci?
La manutenzione a distanza rappresenta un vantaggio economico quando si tratta di alimentazione che necessita di essere controllata
La manutenzione da remoto può far risparmiare tempo e velocizzare l'assistenza tecnica. Questo rappresenta un vantaggio significativo, soprattutto per filiali o centri logistici geograficamente distanti. Il problema non è la manutenzione da remoto in sé, bensì un'autorizzazione poco chiara o eccessivamente generica.
Da un punto di vista economico, l'accesso per la manutenzione rappresenta un potere di intervento delegato. Chi lo utilizza può potenzialmente modificare i parametri operativi, influenzare le funzioni dell'impianto o scambiare le configurazioni. La responsabilità di ciò non può essere semplicemente esternalizzata dall'azienda tramite un contratto di servizio.
Pertanto, un buon principio di progettazione consiste nell'organizzare i diritti di accesso in modo specifico per persona, correlato al compito e tracciabile. Non tutte le attività di manutenzione richiedono le stesse autorizzazioni. Non tutti gli accessi devono essere permanentemente attivi. Modifiche particolarmente critiche possono giustificare autorizzazioni aggiuntive o un limite di tempo per l'accesso.
La questione fondamentale è quale autorità sia effettivamente necessaria per ciascun compito. Questo principio si allinea con una protezione multilivello dei sistemi operativi, in cui la separazione tecnica, la comunicazione controllata e i punti di accesso chiaramente definiti operano in sinergia.
Le aziende dovrebbero inoltre distinguere tra la protezione di una connessione e la limitazione del suo impatto. Persino un utente legittimamente registrato o un account valido compromesso non dovrebbero essere in grado di influenzare facilmente tutte le sedi. Maggiore è la potenziale portata di un punto di accesso, più attentamente deve essere controllato il suo utilizzo.
La catena del freddo non si conclude con il ricevimento della merce o con la vendita al dettaglio
Da una prospettiva puramente legata al trasporto, una consegna si considera riuscita se la merce arriva a destinazione in tempo e integra. Per i prodotti a temperatura controllata, ciò non è sufficiente. Condizioni idonee devono essere mantenute anche dopo lo scarico. La responsabilità per lo stato della merce si estende allo stoccaggio, alla movimentazione interna e alla fornitura.
Questo trasforma il supermercato stesso in un centro logistico. Ricevimento merci, stoccaggio temporaneo, celle frigorifere, rifornimento e presentazione dei prodotti in vendita formano una catena di processi integrata. Un guasto all'impianto di refrigerazione non rappresenta solo un problema impiantistico, ma un'interruzione della disponibilità e dell'utilizzabilità delle scorte.
Questa relazione è rilevante anche per i magazzini automatizzati. Velocità di movimentazione più elevate offrono scarsi vantaggi economici se lo stato della merce e la sua qualità effettiva non sono correlati in modo affidabile. Una spedizione prelevata in modo efficiente ma rilasciata in modo errato non rappresenta una buona prestazione logistica.
La conseguenza non è che ogni funzione tecnica debba essere subordinata a livello organizzativo alla logistica. Piuttosto, il punto cruciale è progettare le interfacce in modo tale da non creare lacune di responsabilità. Controllo della temperatura, stato delle scorte, segnalazione guasti e rilascio devono essere interconnessi, anche se la loro responsabilità rimane di competenza di reparti diversi.
Un'interruzione locale può mettere sotto pressione l'intera catena di approvvigionamento
La distruzione immediata delle merci è solo la prima parte di una potenziale reazione a catena. Non appena un negozio potrà riutilizzare le proprie attrezzature di refrigerazione, avrà bisogno di rifornimenti. Se più punti vendita vengono colpiti contemporaneamente, si crea una domanda aggiuntiva concentrata che non era stata prevista nella pianificazione ordinaria.
In uno scenario del genere, potrebbero verificarsi ordini di prelievo aggiuntivi, modifiche di percorso con breve preavviso e una maggiore domanda di capacità di trasporto a temperatura controllata. Potrebbe essere necessario ridistribuire le scorte disponibili centralmente. La decisione su quale sede rifornire per prima diventa una questione di gestione della rete.
Sarebbe troppo semplicistico stabilire le priorità basandosi esclusivamente sulle vendite precedenti. Anche la situazione dell'offerta locale, la disponibilità di negozi alternativi, la gamma di prodotti e la capacità operativa del rispettivo mercato possono influire sulla decisione.
Anche l'ordine del processo di ripristino è importante. Un sistema che è stato tecnicamente riavviato non deve essere riempito completamente immediatamente. Il suo funzionamento stabile deve essere prima valutato a fondo. In caso contrario, si rischia di esporre nuovamente le merci fresche a un ambiente non sicuro.
Queste considerazioni non descrivono le conseguenze già accertate degli incidenti europei. Illustrano piuttosto il potenziale impatto di un guasto simultaneo di più siti in un sistema di approvvigionamento interconnesso e le decisioni che dovrebbero pertanto essere prese.
Gli investimenti in titoli richiedono un calcolo, non un'intuizione
La sicurezza informatica viene spesso considerata un fattore di costo aggiuntivo. Tuttavia, per una valutazione economica, è fondamentale considerare come la misura influisca sul rischio di danno previsto. Ciò include sia la probabilità di un evento sia la sua potenziale gravità.
Un calcolo semplificato ed esplicitamente ipotetico può illustrare questo concetto. Supponiamo che un'azienda stimi il danno economico derivante da uno specifico scenario di guasto a 500.000 euro e la sua probabilità annua di verificarsi all'otto percento. Ciò si traduce in una perdita annua attesa calcolata di 40.000 euro. Se un insieme di misure riducesse la probabilità al due percento, la perdita annua attesa rimanente sarebbe di 10.000 euro. La riduzione del rischio calcolata ammonterebbe quindi a 30.000 euro all'anno.
Questi valori del modello non rappresentano dati empirici sulla frequenza degli attacchi ai sistemi di raffreddamento. Illustrano semplicemente come può essere strutturata una decisione. In pratica, le probabilità sono spesso incerte. Pertanto, le aziende dovrebbero considerare diversi scenari ed esaminare come cambia significativamente il risultato in base a ipotesi differenti.
Inoltre, il danno medio non è l'unico fattore rilevante. Un evento raro può compromettere la liquidità di un'azienda o la sua capacità di continuare a operare. Una perdita ingente di merci può avere un impatto diverso su un operatore che opera in un singolo mercato rispetto a una società diversificata.
Una decisione di investimento oculata combina quindi i valori attesi con i limiti di accettabilità. Non ogni misura di sicurezza deve essere giustificata da una previsione precisa. Tuttavia, deve essere chiaro quale rischio riduce, quale rischio residuo permane e quali effetti collaterali operativi ne derivano.
L'assicurazione può coprire i costi, ma non può riparare la catena del freddo
Le coperture assicurative e i piani pensionistici aziendali hanno scopi diversi. A seconda della portata concordata, l'assicurazione può attenuare le conseguenze finanziarie. Tuttavia, non sostituisce la merce deteriorata né si assume automaticamente la responsabilità del riassortimento operativo di un mercato chiuso.
Per la pianificazione aziendale, è quindi consigliabile un approccio separato. In primo luogo, l'azienda deve comprendere quali danni fisici ed economici potrebbero verificarsi. Successivamente, si può esaminare quali di questi sono coperti dalle rispettive clausole contrattuali.
Senza esaminare uno specifico contratto, sarebbe irresponsabile affermare che un determinato evento sia coperto o escluso dall'assicurazione. Tuttavia, in pratica, la distinzione tra perdita di beni, interruzione dell'attività, ripristino tecnico e spese aggiuntive, così come una documentazione affidabile, sono cruciali.
Anche con la copertura assicurativa esistente, il problema della liquidità rimane. Possono trascorrere periodi tra l'incidente, l'indagine e l'eventuale rimborso, durante i quali è necessario pagare beni sostitutivi, personale e fornitori di servizi. Il finanziamento della ripresa delle attività rappresenta quindi un compito distinto della gestione del rischio.
L'ordine operativo economicamente sensato non è quindi quello di sostituire la protezione con l'assicurazione. In primo luogo, è necessario ridurre i rischi evitabili, preparare i processi critici e sostenere consapevolmente gli oneri finanziari rimanenti o assicurarli.
La riduzione degli sprechi alimentari è anche una conseguenza della digitalizzazione sicura
La distruzione di merci refrigerate non causa solo una perdita economica. I prodotti rappresentano risorse già investite: terreni agricoli, acqua, energia, manodopera, materiali di imballaggio e trasporto. Se le merci diventano inutilizzabili senza essere consumate, viene meno la loro funzione originaria, mentre le spese sostenute sono già state effettuate.
L'entità dello spreco alimentare globale sottolinea l'importanza del problema. Nel 2022, si stima che siano state generate 1,05 miliardi di tonnellate di spreco alimentare a livello di vendita al dettaglio, ristorazione e famiglie. Ciò rappresentava circa il 19% del cibo disponibile per i consumatori. Questa cifra riflette l'intero problema a questi livelli e non la parte causata da attacchi informatici.
I singoli attacchi ai sistemi di refrigerazione non consentono una valutazione globale affidabile del contributo delle minacce informatiche alle perdite alimentari. Una cifra del genere sarebbe puramente speculativa. Tuttavia, il nesso causale è chiaro: quando la manipolazione digitale compromette le condizioni di conservazione e rende necessario lo smaltimento delle merci, la sicurezza informatica diventa un fattore determinante per la conservazione delle risorse.
Per le aziende, questo apre una connessione più significativa tra sostenibilità e gestione aziendale. Misure per un controllo della temperatura più stabile e tempi di risposta più rapidi possono ridurre simultaneamente le perdite di prodotto, i costi e lo spreco di risorse. Il prerequisito, tuttavia, è che l'impatto venga effettivamente misurato e non si limiti semplicemente all'acquisto di un ulteriore sistema digitale.
Spesso, avere una chiara attribuzione di responsabilità è più importante di un ulteriore filtro
La sola trasparenza tecnica non crea la capacità di agire. Un pannello di controllo può visualizzare tutte le temperature e rimanere comunque inefficace se nessuno è chiaramente responsabile della risposta. Allo stesso modo, una persona formalmente responsabile può essere di fatto impotente se non è autorizzata a bloccare l'accesso alle attrezzature, a spostare le merci o ad avviare trasporti aggiuntivi.
Un modello operativo efficace deve quindi consolidare responsabilità e autorità. La logistica valuta le scorte, le capacità di riserva e il rifornimento. L'ingegneria valuta le condizioni delle apparecchiature. I responsabili IT esaminano i punti di accesso digitali e le relative modifiche. Il controllo qualità valuta lo stato dei prodotti e il loro rilascio. La direzione prende decisioni che comportano costi significativi o interruzioni operative.
Questi ruoli non dovrebbero essere negoziati solo durante un'emergenza notturna. Processi decisionali pianificati riducono i tempi tra la consapevolezza del problema e l'azione. Allo stesso tempo, impediscono che responsabilità poco chiare portino a interventi affrettati o contraddittori.
Non tutte le organizzazioni necessitano di un manuale di gestione delle crisi completo. Una piccola sede può funzionare anche con poche regole chiare. L'aspetto fondamentale è che queste regole siano adeguate al personale effettivamente presente e che siano valide anche al di fuori del normale orario di lavoro.
La qualità di un'organizzazione non dipende quindi tanto dal numero di documenti che delineano le responsabilità, quanto piuttosto dalla presenza di una persona disponibile nel momento cruciale, in grado di valutare la situazione e autorizzata a prendere le decisioni necessarie.
Quali ulteriori indicatori chiave di prestazione (KPI) sono necessari a un moderno sistema di intralogistica?
Gli indicatori chiave di prestazione (KPI) tradizionali, come la produttività, le prestazioni di prelievo, la puntualità delle consegne e l'utilizzo dello spazio, rimangono importanti. Tuttavia, non sono sufficienti per valutare la resilienza di un sito controllato digitalmente.
Inoltre, è consigliabile registrare il tempo necessario per rilevare anomalie critiche e il tempo necessario per implementare una risposta efficace. Altrettanto utile è valutare per quanto tempo un sito può continuare a operare in sicurezza senza servizi centralizzati e quale percentuale di sistemi critici sia completamente documentata in termini di accesso e dipendenze.
Ulteriori metriche utili derivano dalle effettive capacità di ripristino. Quanto sono aggiornate le configurazioni di backup? È stato effettivamente testato il ritorno alla normale operatività? Quale capacità di backup a temperatura controllata è disponibile con breve preavviso? Con quale rapidità è possibile bloccare e separare in modo chiaro le scorte interessate da quelle rimesse in circolazione?
La metrica non deve essere confusa con l'obiettivo. Un'alta percentuale di sistemi documentati è utile solo se la documentazione è accurata e utilizzabile in caso di malfunzionamento. Un test eseguito ha scarso valore se le sue condizioni non erano realistiche o se le debolezze identificate rimangono irrisolte.
Pertanto, combinare indicatori di performance e di rischio ha senso. Una località non dovrebbe essere valutata solo in base alla sua efficienza operativa in condizioni ideali, ma anche in base alla sua capacità di gestire efficacemente le deviazioni.
L'automazione richiede una modalità di gestione delle eccezioni
Quanto più un sito è automatizzato, tanto più importante diventa la questione del suo comportamento al di fuori delle condizioni normali. Un elevato grado di automazione non è fine a se stesso. Crea un vantaggio economico solo quando produttività e affidabilità aumentano di pari passo.
Per i processi critici, è quindi essenziale determinare fin da subito quali funzioni devono essere mantenute in caso di guasto del sistema centrale. Ciò può includere il controllo locale della temperatura, un funzionamento manuale limitato, parametri di sistema protetti o canali di comunicazione alternativi. La progettazione specifica dipende dalla tecnologia utilizzata e dai relativi requisiti di sicurezza.
Tuttavia, un processo di backup manuale è credibile solo se funziona in condizioni realistiche. Non è sufficiente poter teoricamente tornare agli elenchi cartacei o alle operazioni locali. Ciò che serve è una documentazione facilmente reperibile, personale qualificato e una transizione tracciabile verso il ritorno alle normali operazioni.
Le operazioni di emergenza non devono creare nuovi pericoli. Un aggiramento improvvisato dei meccanismi di sicurezza può consentire attività a breve termine, compromettendo al contempo la sicurezza. Pertanto, la preparazione deve distinguere tra una flessibilità ragionevole e un'improvvisazione incontrollata.
Un'automazione economicamente vantaggiosa non elimina completamente le ridondanze. Decide deliberatamente dove l'adozione di misure di sicurezza aggiuntive risulta più conveniente rispetto al rischio di un arresto completo.
Il progresso tecnologico deve essere misurato in base al grado di dipendenza che esso controlla
Gli incidenti verificatisi negli impianti di refrigerazione europei evidenziano un cambiamento fondamentale. I sistemi digitali non si limitano più a supportare la logistica fisica dall'esterno, ma determinano sempre più le condizioni in cui le merci mantengono il loro valore. Pertanto, un'interferenza con un sistema di controllo può svalutare economicamente il movimento delle merci, anche in assenza di guasti ai camion o danni agli scaffali.
Ciò non significa che dovremmo rifiutare le reti, le piattaforme centralizzate o l'automazione. Queste tecnologie possono offrire vantaggi significativi. La questione cruciale è se le aziende gestiscono le proprie dipendenze oltre che la propria efficienza. Una piattaforma non è economicamente superiore solo perché riduce i costi operativi. Deve essere valutata anche in base ai tipi di guasti che può causare e alla gestibilità delle loro conseguenze.
La prospettiva chiaramente giustificata è quindi la seguente: la logistica deve essere gestita come un sistema per garantire disponibilità e fruibilità. Flusso dei materiali, qualità delle informazioni, condizioni degli impianti, sicurezza informatica e organizzazione della risposta rientrano tutti nella stessa analisi economica.
Chi investe esclusivamente nella velocità di movimentazione rischia di trascurare il vero collo di bottiglia. Le perdite maggiori potrebbero non derivare dalla lentezza del trasporto delle merci, bensì da condizioni di stoccaggio, stato o procedure di rilascio inaffidabili. Pertanto, l'intralogistica ad alte prestazioni del futuro si caratterizzerà non solo per la velocità, ma anche per la padronanza delle decisioni digitali da cui dipende il valore fisico del suo inventario.
Il tuo partner globale per il marketing e lo sviluppo aziendale
☑️ La nostra lingua aziendale è l'inglese o il tedesco
☑️ NOVITÀ: Corrispondenza nella tua lingua madre!

Konrad Wolfenstein
Io e il mio team saremo lieti di essere a tua disposizione come tuo consulente personale.
Puoi contattarmi compilando il modulo di contatto qui wolfenstein@xpert.digital:o semplicemente chiamandomi al numero +49 7348 4088 965. Il mio indirizzo email è
Non vedo l'ora di iniziare il nostro progetto comune.