अमेरिकी क्लाउड से बाहर: संप्रभु SaaS पेशकशों का अवलोकन + कार्रवाई के लिए सिफारिशें
एक्सपर्ट प्री-रिलीज़

Available in 27 languages 📢
Google पर Xpert.Digital को प्राथमिकता देंⓘप्रकाशित तिथि: 19 अप्रैल, 2025 / अद्यतन तिथि: 19 अप्रैल, 2025 – लेखक: Konrad Wolfenstein

अमेरिकी क्लाउड से बाहर: संप्रभु SaaS पेशकशों का एक अवलोकन – चित्र: Xpert.Digital
क्लाउड एक्ट किस प्रकार अमेरिकी प्रौद्योगिकी में विश्वास को कमजोर करता है (पढ़ने का समय: 43 मिनट / कोई विज्ञापन नहीं / कोई भुगतान निषेध नहीं)
यूरोपीय कंपनियों के लिए डिजिटल संप्रभुता की आवश्यकता
डिजिटल परिवर्तन निरंतर प्रगति कर रहा है, और क्लाउड कंप्यूटिंग, विशेष रूप से सॉफ्टवेयर-एज़-अ-सर्विस (SaaS), सभी आकार के व्यवसायों के लिए एक अनिवार्य उपकरण बन गया है। यह लचीलापन, विस्तारशीलता और नवीन तकनीकों तक पहुंच प्रदान करता है। साथ ही, इस विकास के कारण कुछ चुनिंदा, मुख्य रूप से अमेरिका स्थित, क्लाउड प्रदाताओं पर काफी निर्भरता बढ़ गई है।.
के लिए उपयुक्त:

समस्या कथन: अमेरिकी क्लाउड प्रदाताओं पर बढ़ती निर्भरता
यूरोपीय क्लाउड बाजार पर स्पष्ट रूप से अमेरिका की प्रमुख हाइपरस्केलर कंपनियों - अमेज़न वेब सर्विसेज (AWS), माइक्रोसॉफ्ट एज़्योर और गूगल क्लाउड प्लेटफॉर्म (GCP) का दबदबा है। ये प्रदाता वैश्विक बाजार के एक बड़े हिस्से पर नियंत्रण रखते हैं। तुलनात्मक रूप से, SAP और ड्यूश टेलीकॉम जैसी अग्रणी यूरोपीय प्रदाताओं की भी यूरोप में बाजार हिस्सेदारी बहुत कम है। इस एकाग्रता में एक अंतर्निहित जोखिम है: वैश्विक, और विशेष रूप से यूरोपीय, क्लाउड अवसंरचना का एक बड़ा हिस्सा संभावित रूप से अमेरिकी अधिकार क्षेत्र के अधीन है। परिणामस्वरूप, इस निर्भरता से जुड़े जोखिमों के प्रति जागरूकता यूरोपीय कंपनियों और सार्वजनिक प्रशासनों में भी तेजी से बढ़ रही है। डेटा संरक्षण, डेटा सुरक्षा और महत्वपूर्ण डेटा और प्रक्रियाओं पर नियंत्रण खोने से संबंधित चिंताएं प्रमुखता से सामने आ रही हैं। डिजिटल संप्रभुता का प्रश्न एक रणनीतिक अनिवार्यता बनता जा रहा है।.
डेटा संप्रभुता और GDPR अनुपालन की प्रासंगिकता
यूरोपीय चिंताओं के केंद्र में सामान्य डेटा संरक्षण विनियमन (जीडीपीआर) निहित है। 2018 से, इसने यूरोपीय संघ में व्यक्तिगत डेटा की सुरक्षा के लिए सख्त कानूनी ढांचा तैयार किया है और इसके प्रसंस्करण और हस्तांतरण को, विशेष रूप से यूरोपीय संघ से बाहर के देशों में, विस्तार से नियंत्रित करता है। यूरोपीय कंपनियों के लिए, जीडीपीआर का अनुपालन न केवल एक कानूनी दायित्व है, बल्कि ग्राहकों और व्यावसायिक भागीदारों का विश्वास बनाए रखने में भी एक महत्वपूर्ण कारक है। इसके समानांतर, डिजिटल संप्रभुता की अवधारणा भी महत्व प्राप्त कर रही है। यह यूरोप की अपने डेटा, प्रौद्योगिकियों और डिजिटल अवसंरचनाओं पर नियंत्रण पुनः प्राप्त करने या बनाए रखने की महत्वाकांक्षा को दर्शाती है। यह केवल डेटा संरक्षण का मामला नहीं है, बल्कि एक औद्योगिक नीति का उद्देश्य भी है जिसका लक्ष्य वैश्वीकृत डिजिटल दुनिया में यूरोपीय अर्थव्यवस्था और प्रतिस्पर्धात्मकता को मजबूत करना है। कंपनियों के लिए, इसका अर्थ है क्लाउड रणनीतियों पर पुनर्विचार करने और सक्रिय रूप से ऐसे समाधान खोजने की आवश्यकता जो कानूनी रूप से अनुपालन योग्य और विश्वसनीय दोनों हों, जिससे उनकी परिचालन क्षमता सुनिश्चित हो सके।.
के लिए उपयुक्त:
रिपोर्ट के उद्देश्य और संरचना
यह रिपोर्ट यूरोपीय व्यापार और आईटी क्षेत्र के उन निर्णयकर्ताओं के लिए है जो भविष्य के लिए तैयार और जोखिम-जागरूक क्लाउड रणनीति विकसित करने की चुनौती का सामना कर रहे हैं। इसका उद्देश्य निर्णय लेने के लिए एक ठोस आधार प्रदान करना है:
- यह लेख अमेरिकी SaaS सेवाओं के उपयोग से यूरोपीय कंपनियों के लिए उत्पन्न होने वाले विशिष्ट जोखिमों का विश्लेषण करता है, विशेष रूप से GDPR और क्लाउड एक्ट और FISA 702 जैसे अमेरिकी कानूनों के बीच टकराव के संबंध में।.
- यह लेख यूरोपीय संदर्भ में "संप्रभु SaaS पेशकशों" से क्या तात्पर्य है और उन्हें किन मानदंडों को पूरा करना होगा, इसे परिभाषित करता है।.
- यह यूरोपीय SaaS प्रदाताओं का एक बाजार अवलोकन है जो स्वयं को स्वतंत्र विकल्प के रूप में स्थापित करते हैं, और इन्हें अनुप्रयोग क्षेत्रों के आधार पर वर्गीकृत किया गया है।.
- यह प्रमुख श्रेणियों में महत्वपूर्ण विकल्पों की तुलना विशेषताओं, मूल्य निर्धारण और सबसे महत्वपूर्ण रूप से, डेटा संप्रभुता और GDPR अनुपालन के कार्यान्वयन के संबंध में करता है।.
- सार्वजनिक प्रशासन, स्वास्थ्य सेवा और वित्त जैसे संवेदनशील क्षेत्रों के लिए विशेष समाधानों पर प्रकाश डाला गया।.
- यह क्लाउड संप्रभुता को बढ़ावा देने वाली प्रासंगिक यूरोपीय संघ की पहलों (जैसे कि Gaia-X) और प्रमाणपत्रों (जैसे कि EUCS, BSI C5) को प्रस्तुत करता है।.
- यह निष्कर्ष निकालता है और कंपनियों की रणनीतिक दिशा के लिए सिफारिशें प्रस्तुत करता है।.
जोखिम विश्लेषण: अमेरिकी क्लाउड सेवाएं और यूरोपीय कंपनियों के लिए चुनौतियां
अमेरिका स्थित प्रदाताओं से क्लाउड सेवाओं, विशेष रूप से SaaS सेवाओं का उपयोग, यूरोपीय कंपनियों के लिए महत्वपूर्ण कानूनी और परिचालन संबंधी चुनौतियां प्रस्तुत करता है। ये चुनौतियां मुख्य रूप से सख्त यूरोपीय डेटा संरक्षण नियमों और व्यापक अमेरिकी निगरानी और डेटा पहुंच कानूनों के बीच मूलभूत टकराव से उत्पन्न होती हैं।.
मुख्य विवाद: जीडीपीआर बनाम अमेरिकी निगरानी कानून
सामान्य डेटा संरक्षण विनियमन (जीडीपीआर) यूरोपीय डेटा संरक्षण का आधार है। यह यूरोपीय संघ के नागरिकों के व्यक्तिगत डेटा के प्रसंस्करण के लिए उच्च मानक स्थापित करता है। जीडीपीआर के अनुच्छेद 44 और उसके बाद के अनुच्छेद, जो इस तरह के डेटा को तीसरे देशों (यूरोपीय संघ/ईईए से बाहर के देशों) में स्थानांतरित करने को नियंत्रित करते हैं, क्लाउड उपयोग के लिए विशेष रूप से प्रासंगिक हैं। ऐसा स्थानांतरण तभी अनुमेय है जब तीसरा देश "पर्याप्त स्तर की सुरक्षा" प्रदान करता हो (जैसा कि यूरोपीय संघ आयोग के पर्याप्तता निर्णय द्वारा निर्धारित किया गया हो) या "उचित सुरक्षा उपाय" (जैसे मानक संविदात्मक खंड या बाध्यकारी कॉर्पोरेट नियम) मौजूद हों और डेटा विषयों के लिए लागू करने योग्य अधिकार और प्रभावी कानूनी उपाय उपलब्ध हों। इसके अलावा, जीडीपीआर का अनुच्छेद 48 स्पष्ट रूप से किसी तीसरे देश के अधिकारियों को उनके निर्णयों या निर्णयों के आधार पर डेटा स्थानांतरित करने पर रोक लगाता है, जब तक कि कोई अंतरराष्ट्रीय समझौता, जैसे पारस्परिक कानूनी सहायता संधि, मौजूद न हो। कई अमेरिकी कानून, जो अमेरिकी अधिकारियों को डेटा तक व्यापक पहुंच अधिकार प्रदान करते हैं, भले ही वह अमेरिका के बाहर संग्रहीत हो, इस यूरोपीय संरक्षण मानक के विपरीत हैं।
- अमेरिकी क्लाउड एक्ट (डेटा के वैध विदेशी उपयोग को स्पष्ट करने वाला अधिनियम): 2018 में पारित यह कानून अमेरिकी कानून प्रवर्तन एजेंसियों और खुफिया सेवाओं को यह अधिकार देता है कि वे अमेरिकी संचार और प्रौद्योगिकी कंपनियों से उनके नियंत्रण में मौजूद डेटा को सौंपने की मांग कर सकें—चाहे वह डेटा दुनिया में कहीं भी संग्रहीत हो। इसमें यूरोपीय संघ के डेटा केंद्रों में स्थित डेटा भी स्पष्ट रूप से शामिल है। इस प्रकार, क्लाउड एक्ट डेटा सुरक्षा के क्षेत्रीयता सिद्धांत को कमजोर करता है और सीधे तौर पर GDPR, विशेष रूप से अनुच्छेद 48 की आवश्यकताओं का उल्लंघन करता है। इसे आंशिक रूप से आयरलैंड में सर्वरों पर संग्रहीत ईमेल तक पहुंच को लेकर माइक्रोसॉफ्ट और अमेरिकी सरकार के बीच लंबे समय से चल रहे कानूनी विवाद के जवाब में लागू किया गया था, और इसने 11 सितंबर, 2001 के बाद के पुराने पहुंच नियमों, जैसे कि पैट्रियट एक्ट, को आधुनिक बनाया। हालांकि क्लाउड एक्ट किसी प्रदाता को प्रकटीकरण आदेश को चुनौती देने के लिए तंत्र प्रदान करता है यदि यह किसी अन्य राज्य के कानून (जैसे GDPR) का उल्लंघन करता है, लेकिन इन तंत्रों की व्यावहारिक प्रभावशीलता, विशेष रूप से राष्ट्रीय सुरक्षा आदेशों के संबंध में, अत्यधिक विवादास्पद है और यूरोपीय कंपनियों के लिए कोई विश्वसनीय गारंटी प्रदान नहीं करती है। इस प्रकार सेवा प्रदाता एक दुविधा में फंस गए हैं: यदि वे यूरोपीय संघ के कानूनी आधार के बिना क्लाउड अधिनियम के आदेश का पालन करते हैं, तो उन्हें भारी जीडीपीआर जुर्माने का जोखिम होता है; यदि वे जीडीपीआर का हवाला देते हुए जानकारी देने से इनकार करते हैं, तो उन्हें अमेरिकी कानून के तहत प्रतिबंधों का सामना करना पड़ता है।.
- FISA धारा 702 (विदेशी खुफिया निगरानी अधिनियम): 2008 के FISA संशोधन अधिनियम का यह प्रावधान, NSA जैसी अमेरिकी खुफिया एजेंसियों को अमेरिका से बाहर स्थित गैर-अमेरिकी व्यक्तियों के इलेक्ट्रॉनिक संचार की लक्षित निगरानी करने की अनुमति देता है। यह निगरानी "विदेशी खुफिया जानकारी" प्राप्त करने के उद्देश्य से की जाती है। FISA 702 के तहत, इलेक्ट्रॉनिक संचार सेवाओं (ECSPs) के अमेरिकी प्रदाताओं, जिनमें कई बड़े क्लाउड और SaaS प्रदाता शामिल हैं, को अधिकारियों के साथ सहयोग करना अनिवार्य है। संभावित रूप से एकत्रित किए जाने वाले डेटा का दायरा बहुत व्यापक है और इसमें न केवल मेटाडेटा बल्कि संचार की सामग्री भी शामिल हो सकती है, यहां तक कि उन असंबंधित तृतीय पक्षों के संचार भी जो केवल लक्षित व्यक्ति का उल्लेख करते हैं। FISA 702 के तहत निगरानी कार्यक्रम (जैसे PRISM और Upstream) यूरोपीय न्यायालय के श्रेम्स II फैसले में आलोचना का मुख्य बिंदु थे (नीचे देखें)। प्रभावित यूरोपीय संघ के नागरिकों के लिए प्रभावी कानूनी उपायों की कमी और बड़े पैमाने पर निगरानी की संभावना पर भी आलोचना की जाती है, हालांकि अमेरिकी अधिकारी इससे इनकार करते हैं।.
- कार्यकारी आदेश 12333 और अन्य: क्लाउड अधिनियम और एफआईएसए 702 के अलावा, अन्य कानूनी आधार भी मौजूद हैं, जैसे कि कार्यकारी आदेश 12333, जो अमेरिकी खुफिया एजेंसियों को विदेशों में निगरानी करने के लिए व्यापक शक्तियां प्रदान करता है, अक्सर न्यायिक निरीक्षण या गैर-अमेरिकी व्यक्तियों पर विशिष्ट कानूनी प्रतिबंधों के बिना।.
यह मूलभूत कानूनी विवाद एक ऐसी स्थिति पैदा करता है जिसमें अमेरिकी प्रदाताओं से क्लाउड सेवाओं का उपयोग यूरोपीय कंपनियों के लिए अंतर्निहित जोखिम पैदा करता है।.
यूरोपीय कंपनियों के लिए विशिष्ट जोखिम
वर्णित कानूनी विवाद अमेरिकी SaaS सेवाओं का उपयोग करने वाली यूरोपीय कंपनियों के लिए ठोस जोखिम पैदा करता है:
- डेटा उल्लंघन और जुर्माना: क्लाउड एक्ट या FISA 702 के तहत अमेरिकी अधिकारियों को व्यक्तिगत डेटा का खुलासा करना, यूरोपीय संघ के कानून (जैसे कि पारस्परिक कानूनी सहायता संधि) के तहत वैध कानूनी आधार के बिना, GDPR, विशेष रूप से अनुच्छेद 48 का स्पष्ट उल्लंघन है। इसके परिणामस्वरूप वैश्विक वार्षिक कारोबार के 4% तक का भारी जुर्माना और डेटा प्राप्तकर्ताओं द्वारा क्षतिपूर्ति के लिए दीवानी दावे किए जा सकते हैं। यदि सेवा प्रदाता यह गारंटी नहीं दे सकता कि वह GDPR का उल्लंघन करते हुए डेटा का खुलासा नहीं करेगा, तो अमेरिकी क्लाउड सेवा का मात्र उपयोग भी GDPR का संभावित उल्लंघन माना जा सकता है।.
- डेटा संप्रभुता और नियंत्रण का हनन: अमेरिकी प्रदाताओं द्वारा अनुबंध के तहत दी गई यह गारंटी कि डेटा केवल यूरोपीय संघ के डेटा केंद्रों में ही संग्रहीत किया जाएगा, क्लाउड अधिनियम या एफआईएसए के तहत अमेरिकी पहुंच से प्रभावी सुरक्षा प्रदान नहीं करती है। अमेरिकी कानून इन गारंटी और यहां तक कि तकनीकी सुरक्षा उपायों को भी दरकिनार कर सकते हैं। डेटा एन्क्रिप्शन भी रामबाण नहीं है यदि अमेरिकी प्रदाता एन्क्रिप्शन कुंजी को नियंत्रित करता है, क्योंकि उन्हें इन्हें प्रकट करने के लिए बाध्य किया जा सकता है। इसी प्रकार, पहुंच नियंत्रण तंत्र को दरकिनार किया जा सकता है और डेटा स्वामी की जानकारी के बिना ऑडिट लॉग देखे जा सकते हैं, जो जीडीपीआर की पारदर्शिता आवश्यकताओं का उल्लंघन है। इस प्रकार यूरोपीय कंपनियां प्रभावी रूप से इस बात पर नियंत्रण खो देती हैं कि कौन उनके डेटा तक पहुंचता है और किन परिस्थितियों में।.
- औद्योगिक जासूसी और व्यापारिक रहस्यों का नुकसान: संवेदनशील कंपनी डेटा के संभावित रिसाव से विशेष रूप से गंभीर खतरा पैदा होता है। इसमें बौद्धिक संपदा, अनुसंधान एवं विकास डेटा, प्रोटोटाइप, रणनीतिक योजनाएं, वित्तीय डेटा और गोपनीय ग्राहक डेटा एवं संचार शामिल हैं। अमेरिकी अधिकारियों द्वारा आर्थिक उद्देश्यों (औद्योगिक जासूसी) के लिए अपने पहुंच अधिकारों का दुरुपयोग करने की आशंका यूरोपीय कंपनियों को वैकल्पिक उपायों की तलाश करने या अतिरिक्त सुरक्षात्मक उपाय लागू करने के लिए प्रेरित करती है। ऐसी जानकारी के नुकसान से भारी वित्तीय हानि, प्रतिष्ठा को क्षति और प्रतिस्पर्धात्मक लाभों की हानि हो सकती है।.
- कानूनी अनिश्चितता और विश्वास की कमी: यूरोपीय डेटा संरक्षण कानून और अमेरिकी पहुंच अधिकारों के बीच अनसुलझा विवाद अमेरिकी सेवाओं का उपयोग करने वाली कंपनियों के लिए महत्वपूर्ण कानूनी अनिश्चितता पैदा करता है। यह अनिश्चितता दीर्घकालिक योजना और अनुपालन प्रयासों को जटिल बनाती है। इसके अलावा, ऐसी सेवाओं का निरंतर उपयोग जहां डेटा सुरक्षा की गारंटी नहीं दी जा सकती, ग्राहकों, कर्मचारियों और व्यावसायिक भागीदारों के विश्वास को गंभीर रूप से कमजोर कर सकता है।.
- भू-राजनीतिक जोखिम: क्लाउड एक्ट जैसे कानूनों को राज्य की निगरानी में वृद्धि और इंटरनेट के संभावित विखंडन ("स्प्लिंटरनेट") की वैश्विक प्रवृत्ति के संदर्भ में देखा जाता है। इसकी तुलना चीन के राष्ट्रीय खुफिया कानून जैसे अन्य देशों के समान कानूनों से की जाती है। इसके अलावा, किसी एक गैर-यूरोपीय क्षेत्र के प्रौद्योगिकी प्रदाताओं पर अत्यधिक निर्भरता यूरोप की डिजिटल स्वायत्तता और लचीलेपन के लिए रणनीतिक जोखिम पैदा करती है।.
अमेरिकी क्लाउड सेवाओं के उपयोग के जोखिम संभावित GDPR दंडों से कहीं अधिक व्यापक हैं। इनमें महत्वपूर्ण व्यावसायिक डेटा का नुकसान, प्रतिष्ठा को क्षति और औद्योगिक जासूसी के लिए पहुँच अधिकारों के संभावित दुरुपयोग के कारण प्रतिस्पर्धात्मकता को खतरा शामिल है। GDPR अनुपालन पर ही ध्यान केंद्रित करने पर इन जोखिमों को अक्सर मापना कठिन होता है, लेकिन ये संभावित रूप से अस्तित्वगत हो सकते हैं, और इन्हें अक्सर कम करके आंका जाता है।.
श्रेम्स II का फैसला और डेटा गोपनीयता ढांचा (डीपीएफ)
जुलाई 2020 में यूरोपीय न्यायालय (ईसीजे) के श्रेम्स II फैसले ने अटलांटिक पार डेटा हस्तांतरण से संबंधित कानूनी अनिश्चितता को काफी हद तक बढ़ा दिया। ईसीजे ने तत्कालीन लागू यूरोपीय संघ-अमेरिका गोपनीयता शील्ड समझौते को अमान्य घोषित कर दिया। इसका कारण यह था कि अमेरिकी निगरानी कानून, विशेष रूप से एफआईएसए 702 और संबंधित कार्यक्रम, यूरोपीय संघ के नागरिकों के मौलिक अधिकारों (डेटा संरक्षण, गोपनीयता) के उल्लंघन की अनुमति देते हैं जो केवल आवश्यक सीमा तक सीमित नहीं हैं और यूरोपीय संघ में दी जाने वाली सुरक्षा के बराबर सुरक्षा प्रदान नहीं करते हैं। इसके अलावा, अमेरिका में प्रभावित व्यक्तियों के लिए ऐसी निगरानी उपायों के खिलाफ प्रभावी कानूनी उपायों का अभाव है। हालांकि इस फैसले ने डेटा हस्तांतरण के लिए एक वैकल्पिक साधन के रूप में मानक संविदात्मक खंडों (एससीसी) की सामान्य वैधता की पुष्टि की, लेकिन ईसीजे ने स्पष्ट किया कि डेटा निर्यातक एससीसी पर आँख बंद करके भरोसा नहीं कर सकते। प्रत्येक मामले के लिए अलग-अलग मूल्यांकन (स्थानांतरण प्रभाव आकलन - टीआईए) के तहत यह जांच की जानी चाहिए कि गंतव्य देश (यहां, अमेरिका) में कानून और प्रथाएं यूरोपीय संघ के समान सुरक्षा स्तर की गारंटी देती हैं या नहीं। यदि निगरानी कानूनों के कारण ऐसा नहीं है - जैसा कि यूरोपीय संघ के न्यायक्षेत्र ने अमेरिका के लिए सुझाव दिया था - तो सुरक्षा सुनिश्चित करने के लिए अतिरिक्त उपाय (पूरक उपाय) किए जाने चाहिए (उदाहरण के लिए, मजबूत एन्क्रिप्शन जहां प्राप्तकर्ता की कुंजी तक पहुंच न हो)। यदि यह भी संभव नहीं है, तो डेटा स्थानांतरण को निलंबित कर दिया जाना चाहिए। इस संदर्भ में क्लाउड अधिनियम को एक ऐसे कारक के रूप में देखा गया जो समान सुरक्षा स्तर के तर्क को और कमजोर करता है। श्रेम्स द्वितीय द्वारा उत्पन्न कानूनी अनिश्चितता के जवाब में और यूरोपीय संघ और अमेरिका के बीच डेटा प्रवाह को अधिक ठोस आधार देने के लिए, यूरोपीय संघ आयोग और अमेरिकी सरकार ने यूरोपीय संघ-अमेरिका डेटा गोपनीयता ढांचा (डीपीएफ) पर सहमति व्यक्त की। यह यूरोपीय संघ आयोग के एक नए पर्याप्तता निर्णय के माध्यम से जुलाई 2023 में लागू हुआ। डेटा संरक्षण ढांचा (डीपीएफ) यूरोपीय न्यायालय (ईसीजे) द्वारा श्रेम्स II फैसले में उठाए गए चिंताओं को दूर करने के लिए बनाया गया है, जिसमें अमेरिका की ओर से अतिरिक्त सुरक्षा उपाय प्रदान किए गए हैं: अमेरिकी खुफिया एजेंसियों द्वारा यूरोपीय संघ के नागरिकों के डेटा तक पहुंच को आवश्यक और आनुपातिक स्तर तक सीमित किया जाना है, और यूरोपीय संघ के नागरिकों के लिए एक नया, दो-स्तरीय कानूनी उपाय तंत्र (जिसमें डेटा संरक्षण समीक्षा न्यायालय - डीपीसी शामिल है) स्थापित किया गया है। अमेरिका में कंपनियां डीपीएफ प्रमाणन प्राप्त कर सकती हैं, और यूरोपीय संघ से इन प्रमाणित कंपनियों को डेटा हस्तांतरण को मानक संविदात्मक खंड (एससीसी) या अन्य उपायों जैसे अतिरिक्त साधनों की आवश्यकता के बिना अनुमेय माना जाता है। हालांकि, डीपीएफ की स्थिरता और प्रभावशीलता के संबंध में महत्वपूर्ण संदेह और जोखिम बने हुए हैं।
- अमेरिका के मूलभूत कानून अभी भी प्रभावी हैं: क्लाउड एक्ट और एफआईएसए 702 में डीपीएफ द्वारा कोई संशोधन नहीं किया गया है। डेटा तक पहुंच प्राप्त करने के लिए अमेरिकी अधिकारियों की मूलभूत शक्तियां यथावत बनी हुई हैं।.
- यूरोपीय न्यायालय (ईसीजे) की जांच को लेकर संदेह: कई डेटा संरक्षण विशेषज्ञ और कार्यकर्ता इस बात को लेकर संशय में हैं कि डेटा संरक्षण कोष (डीपीएफ) और नए कानूनी उपाय तंत्र में दिए गए सुरक्षा उपाय ईसीजे द्वारा की जाने वाली पुन: जांच में खरे उतरेंगे या नहीं। विशेष रूप से, डेटा संरक्षण नियामक आयोग (डीपीआरसी) की स्वतंत्रता और प्रवर्तन शक्ति पर सवाल उठाए जा रहे हैं।.
- निरंतर निगरानी आवश्यक है: GDPR के अनुच्छेद 45(4) के अनुसार, यूरोपीय आयोग अमेरिका में हो रहे घटनाक्रमों की निरंतर निगरानी करने और उनकी पर्याप्तता की नियमित समीक्षा करने के लिए बाध्य है। पहली समीक्षा 2024 की गर्मियों में हुई थी। हाल के घटनाक्रम, जैसे कि FISA 702 का विस्तार और संभावित विस्तार, DPF के आधार को फिर से खतरे में डाल सकते हैं।.
- कंपनियों के लिए जोखिम: जो कंपनियां पूरी तरह से डेटा ट्रांसफर सिस्टम (डीपीएफ) पर निर्भर हैं, वे एक बड़ा जोखिम उठा रही हैं। यदि भविष्य में यूरोपीय न्यायालय भी डीपीएफ को अमान्य घोषित कर देता है (एक "श्रेम्स III" परिदृश्य), तो इस पर आधारित डेटा ट्रांसफर रातोंरात फिर से अवैध हो जाएंगे। ऐसी कंपनियों के पास कोई "प्लान बी" (जैसे कि किसी यूरोपीय संघ के प्रदाता पर स्विच करना या प्रभावी अतिरिक्त उपाय लागू करना) नहीं होगा, इसलिए वे रियायत की उम्मीद नहीं कर सकतीं।.
डेटा संरक्षण के व्यापक अधिकार पर अमेरिकी कानून और यूरोपीय संघ के मौलिक अधिकार के बीच मूल टकराव डीपीएफ के लागू होने के बावजूद भी बना हुआ है। समस्या पैदा करने वाले अमेरिकी कानून अभी भी लागू हैं। डीपीएफ एक अंतिम कानूनी समाधान से कहीं अधिक एक राजनीतिक और संभावित रूप से अस्थायी उपाय है। यूरोपीय नागरिकों और कंपनियों के डेटा तक अमेरिकी अधिकारियों द्वारा संभावित रूप से जीडीपीआर का उल्लंघन करने वाली पहुंच की मूल समस्या का समाधान नहीं हुआ है।.
परिभाषा और मानदंड: "सॉवरेन SaaS" का क्या अर्थ है?
वर्णित जोखिमों को देखते हुए, यूरोपीय कंपनियाँ ऐसे विकल्पों की तलाश कर रही हैं जो उन्हें अधिक नियंत्रण, सुरक्षा और कानूनी अनुपालन प्रदान करें। इस संदर्भ में, "सॉवरेन क्लाउड" या "सॉवरेन SaaS" जैसे शब्दों का अक्सर प्रयोग किया जाता है। लेकिन इन शब्दों का वास्तव में क्या अर्थ है, और यूरोपीय संदर्भ में किसी पेशकश को सॉवरेन माने जाने के लिए किन मानदंडों को पूरा करना आवश्यक है?
क्लाउड संदर्भ में संप्रभुता के प्रमुख तत्व
क्लाउड वातावरण में डिजिटल संप्रभुता एक बहुआयामी अवधारणा है जो सेवाओं के मात्र तकनीकी प्रावधान से कहीं अधिक व्यापक है। इसे कई मुख्य तत्वों के माध्यम से समझा जा सकता है:
- डेटा संप्रभुता: यह केंद्रीय सिद्धांत है। इसके अनुसार, डेटा उस क्षेत्राधिकार के कानूनों और विनियमों के अधीन होता है जहां वह स्थित है या एकत्र किया गया है। यूरोप के लिए, इसका मुख्य अर्थ है यूरोपीय संघ के डेटा संरक्षण कानून (विशेष रूप से GDPR) का पूर्ण अनुप्रयोग और अमेरिका के क्लाउड एक्ट जैसे बाह्य क्षेत्रीय कानूनों के आधार पर तीसरे देशों के अधिकारियों द्वारा डेटा तक पहुंच से सुरक्षा। ग्राहक को इस बात पर पूर्ण नियंत्रण प्राप्त होता है कि कौन और किन शर्तों के तहत उनके डेटा तक पहुंच सकता है।.
- डेटा निवास और डेटा स्थानीयकरण:
- डेटा रेजीडेंसी का अर्थ है कि ग्राहक डेटा (मेटाडेटा और बैकअप सहित) को एक परिभाषित भौगोलिक क्षेत्र, आमतौर पर यूरोपीय संघ या ईईए (यूरोपीय यूरोपीय संघ) के भीतर संग्रहीत और संसाधित किए जाने की गारंटी दी जाती है। यूरोपीय संघ के संदर्भ में डेटा संप्रभुता के लिए यह एक आवश्यक शर्त है, लेकिन यदि प्रदाता गैर-यूरोपीय कानूनों के अधीन है तो यह अपने आप में पर्याप्त नहीं है।.
- डेटा स्थानीयकरण एक सख्त आवश्यकता है जिसके तहत यह निर्धारित किया जाता है कि डेटा किसी विशिष्ट देश की सीमाओं से बाहर नहीं जा सकता। यूरोपीय संघ में ऐसे कानून दुर्लभ हैं, लेकिन विशिष्ट राष्ट्रीय नियमों या क्षेत्रों के लिए प्रासंगिक हो सकते हैं।.
- परिचालनात्मक संप्रभुता: यह तत्व क्लाउड इन्फ्रास्ट्रक्चर और उस पर चलने वाली सेवाओं के संचालन पर नियंत्रण को संदर्भित करता है। प्रमुख पहलुओं में शामिल हैं:
- यूरोपीय संघ के कर्मियों और कानूनी संस्थाओं द्वारा संचालन: यह सुनिश्चित किया जाना चाहिए कि क्लाउड वातावरण और ग्राहक डेटा तक भौतिक या तार्किक पहुंच रखने वाले कर्मी यूरोपीय संघ में स्थित हों और यूरोपीय संघ के कानून के अधीन हों। यूरोपीय संघ के बाहर से पहुंच को तकनीकी और संगठनात्मक उपायों के माध्यम से रोका जाना चाहिए या सख्ती से नियंत्रित किया जाना चाहिए।.
- यूरोपीय संघ में कॉर्पोरेट मुख्यालय और संरचना: क्लाउड प्रदाता, या कम से कम यूरोपीय संघ में संचालन के लिए जिम्मेदार कानूनी इकाई, का मुख्यालय यूरोपीय संघ/ईईए के सदस्य राज्य में होना चाहिए और इस प्रकार मुख्य रूप से यूरोपीय कानून के अधीन होना चाहिए। यह भी महत्वपूर्ण है कि किसी भी तीसरे देश (विशेष रूप से अमेरिका) में स्थित मूल कंपनियों या सहायक कंपनियों पर कोई निर्भरता न हो, जो उनके कानूनों (जैसे क्लाउड अधिनियम या एफआईएसए) का अनुपालन अनिवार्य कर सकें।.
- पारदर्शिता और लेखापरीक्षा योग्यता: ग्राहकों को परिचालन प्रक्रियाओं, उपठेकेदारों और लागू सुरक्षा उपायों के संबंध में पारदर्शिता की आवश्यकता होती है। पहुंच और प्रक्रियाओं की स्वतंत्र रूप से समीक्षा और लेखापरीक्षा करने की क्षमता परिचालन संप्रभुता की एक प्रमुख विशेषता है।.
- तकनीकी संप्रभुता: इसका तात्पर्य अंतर्निहित प्रमुख प्रौद्योगिकियों को समझने, नियंत्रित करने, मान्य करने और आदर्श रूप से (आगे) विकसित करने की क्षमता से है। इसके पहलुओं में शामिल हैं:
- खुले मानकों और ओपन-सोर्स सॉफ़्टवेयर का उपयोग: खुले मानक और ओपन-सोर्स सॉफ़्टवेयर विभिन्न प्रदाताओं और समाधानों के बीच अंतरसंचालनीयता को बढ़ावा देते हैं, पारदर्शिता बढ़ाते हैं (क्योंकि कोड का ऑडिट किया जा सकता है), विक्रेता-प्रतिबंध के जोखिम को कम करते हैं और सुरक्षा ऑडिट को आसान बनाते हैं। ये अक्सर यूरोपीय प्रौद्योगिकी स्टैक, जैसे कि सॉवरेन क्लाउड स्टैक (SCS) का आधार बनते हैं।.
- अंतरसंचालनीयता और सुवाह्यता: विभिन्न क्लाउड प्रदाताओं के बीच या वापस अपने स्वयं के बुनियादी ढांचे (ऑन-प्रिमाइसेस) में डेटा और अनुप्रयोगों को आसानी से स्थानांतरित करने की क्षमता स्वतंत्रता और लचीलेपन का संकेत है।.
- तकनीकी स्टैक पर नियंत्रण: दीर्घकालिक रूप से, तकनीकी संप्रभुता का उद्देश्य गैर-यूरोपीय स्रोतों से मालिकाना हार्डवेयर और सॉफ्टवेयर घटकों पर निर्भरता को कम करना और यूरोपीय विशेषज्ञता का निर्माण करना है।.
के लिए उपयुक्त:

सीमांकन और गलतफहमियां
"सॉवरेन क्लाउड" शब्द कानूनी रूप से संरक्षित नहीं है और अक्सर विभिन्न प्रदाताओं द्वारा मार्केटिंग टूल के रूप में इस्तेमाल किया जाता है, जिसके अंतर्निहित सिद्धांत और उपाय काफी भिन्न होते हैं। इसलिए कंपनियों के लिए यह महत्वपूर्ण है कि वे ध्यानपूर्वक जांच करें कि प्रदाता संप्रभुता से क्या तात्पर्य रखते हैं और वे क्या विशिष्ट गारंटी प्रदान करते हैं। एक आम गलत धारणा यह है कि यूरोपीय संघ के भीतर डेटा सेंटर में डेटा संग्रहीत करना संप्रभुता की गारंटी के लिए पर्याप्त है। ऐसा नहीं है। जैसा कि खंड II में बताया गया है, यूएस क्लाउड एक्ट अमेरिकी कंपनियों के डेटा तक पहुंच की अनुमति देता है, चाहे वह कहीं भी संग्रहीत हो। इसलिए, यदि प्रदाता स्वयं या उसकी मूल कंपनी अमेरिका स्थित है या किसी अन्य रूप से अमेरिकी क्षेत्राधिकार के अधीन है, तो यूरोपीय संघ में डेटा निवास अमेरिकी पहुंच से सुरक्षा प्रदान नहीं करता है। एक अन्य गलत धारणा यह है कि सॉवरेन क्लाउड पेशकशों में वैश्विक हाइपरस्केलर्स की तुलना में कार्यात्मक सीमाएं या नवाचार की धीमी गति अनिवार्य रूप से शामिल होती है। हालांकि कुछ मामलों में यह सच हो सकता है, क्योंकि स्थानीय प्रदाताओं के पास अक्सर समान पैमाने की अर्थव्यवस्थाएं और अनुसंधान बजट नहीं होते हैं, लेकिन सॉवरेन समाधानों का प्राथमिक लक्ष्य प्रतिबंध नहीं है, बल्कि क्लाउड कंप्यूटिंग के लाभों (लचीलापन, स्केलेबिलिटी) को नियंत्रण, सुरक्षा और अनुपालन की आवश्यकताओं के साथ जोड़ना है। कई यूरोपीय प्रदाता नवाचार और अनुकूलनशीलता को सक्षम बनाने के लिए खुली प्रौद्योगिकियों पर निर्भर हैं।.
यूरोपीय संघ के परिप्रेक्ष्य से संप्रभु SaaS प्रदाताओं के लिए मानदंड
संप्रभुता के मूल तत्वों के आधार पर, ऐसे ठोस मानदंड निकाले जा सकते हैं जिनके द्वारा यूरोपीय कंपनियां SaaS प्रदाताओं का मूल्यांकन कर सकती हैं:
- डेटा संरक्षण एवं अनुपालन: सेवा प्रदाता को GDPR की आवश्यकताओं का स्पष्ट रूप से अनुपालन करना होगा। इसे GDPR के अनुच्छेद 28 के अनुसार डेटा प्रोसेसिंग समझौते (DPA) और उपयुक्त तकनीकी एवं संगठनात्मक उपायों (TOMs) द्वारा दस्तावेजित किया जाना चाहिए। अन्य प्रासंगिक यूरोपीय संघ और राष्ट्रीय विनियमों (उदाहरण के लिए, विशिष्ट क्षेत्रों के लिए) का अनुपालन भी सुनिश्चित किया जाना चाहिए।.
- डेटा का स्थान और प्रसंस्करण: यह अनुबंध के माध्यम से सुनिश्चित किया जाना चाहिए कि सभी ग्राहक डेटा, जिसमें मेटाडेटा, कॉन्फ़िगरेशन डेटा और बैकअप शामिल हैं, केवल यूरोपीय संघ या ईईए के भीतर ही संग्रहीत और संसाधित किए जाएंगे।.
- संचालन एवं पहुँच नियंत्रण: सेवाओं का संचालन और ग्राहक डेटा तक पहुँच यूरोपीय संघ में स्थित और यूरोपीय संघ की कानूनी इकाई से संबंधित कर्मियों द्वारा ही की जानी चाहिए। अनधिकृत पहुँच, विशेष रूप से यूरोपीय संघ के बाहर से, को रोकने के लिए सख्त तकनीकी और संगठनात्मक उपाय लागू किए जाने चाहिए।.
- कंपनी संरचना एवं अधिकार क्षेत्र: सेवा प्रदाता का मुख्यालय और प्रमुख कानूनी नियंत्रण यूरोपीय संघ/ईईए के भीतर होना चाहिए। किसी भी तीसरे देश (विशेषकर अमेरिका) में कोई भी कंपनी संबद्धता या शाखा नहीं होनी चाहिए जो सेवा प्रदाता को उनके अधिकार क्षेत्र में ला सकती है और संभावित रूप से डेटा के प्रकटीकरण को बाध्य कर सकती है (उदाहरण के लिए, क्लाउड अधिनियम या एफआईएसए के माध्यम से)।.
- पारदर्शिता: सेवा प्रदाता को अपनी परिचालन प्रक्रियाओं, उपठेकेदारों के उपयोग, डेटा प्रसंस्करण के स्थानों और लागू किए गए सुरक्षा उपायों के बारे में पारदर्शी होना चाहिए। ग्राहक या स्वतंत्र तृतीय पक्षों द्वारा ऑडिट की सुविधा प्रदान की जानी चाहिए।.
- प्रौद्योगिकी और अंतरसंचालनीयता: खुले मानकों (जैसे एपीआई) और/या ओपन सोर्स सॉफ़्टवेयर का पसंदीदा उपयोग एकीकरण, परीक्षण और अन्य प्रदाताओं पर संभावित स्विचिंग को सुगम बनाता है (विक्रेता के बंधन से बचना)।.
- प्रमाणन एवं सत्यापन: मान्यता प्राप्त प्रमाणन एवं सत्यापन सुरक्षा और अनुपालन मानकों के अनुपालन के प्रमाण के रूप में कार्य कर सकते हैं और विश्वास का निर्माण कर सकते हैं। विशेष रूप से प्रासंगिक हैं आईएसओ 27001, बीएसआई सी5 (जर्मनी में), और भविष्य में ईयूसीएस।.
SaaS के संदर्भ में डिजिटल संप्रभुता एक बहुआयामी अवधारणा है, यह बात स्पष्ट होती जा रही है। यह केवल डेटा के भंडारण स्थान तक ही सीमित नहीं है, बल्कि इसमें यह भी शामिल है कि डेटा को कौन और कैसे संसाधित करता है, प्रदाता किन कानूनों के अधीन है, और किन तकनीकी आधारों का उपयोग किया जाता है। इसलिए, कंपनियों को प्रदाता का चयन करते समय यह विचार करना चाहिए कि संप्रभुता के कौन से आयाम उनके लिए सबसे महत्वपूर्ण हैं और प्रदाता इन विशिष्ट आवश्यकताओं को कितनी अच्छी तरह पूरा करता है। केवल यूरोपीय संघ के भीतर डेटा का होना जोखिमों को प्रभावी ढंग से कम करने के लिए अक्सर अपर्याप्त होता है, विशेष रूप से अमेरिकी कानूनों द्वारा उत्पन्न जोखिमों को। साथ ही, कंपनियों को अक्सर एक दुविधा का सामना करना पड़ता है: अधिकतम संप्रभुता और नियंत्रण की इच्छा को कार्यक्षमता, नवाचार की गति या लागत के संदर्भ में संभावित कमियों के साथ संतुलित करना होगा, जो वैश्विक हाइपरस्केलर्स की तुलना में कुछ यूरोपीय या पूर्णतः संप्रभु प्रदाताओं के साथ उत्पन्न हो सकती हैं। कई यूरोपीय प्रदाता ओपन-सोर्स सॉफ़्टवेयर के उपयोग को पारदर्शिता, विश्वास और अनुकूलनशीलता सुनिश्चित करने के लिए एक रणनीतिक दृष्टिकोण के रूप में देखते हैं, भले ही वे हर नए तकनीकी विकास में अग्रणी न हों।.
🎯🎯🎯 एक व्यापक सेवा पैकेज में Xpert.Digital की व्यापक, पाँच-गुना विशेषज्ञता का लाभ उठाएँ | BD, R&D, XR, PR और डिजिटल दृश्यता अनुकूलन

Xpert.Digital की व्यापक, पाँच गुना विशेषज्ञता का लाभ एक व्यापक सेवा पैकेज में उठाएँ | R&D, XR, PR और डिजिटल दृश्यता अनुकूलन - छवि: Xpert.Digital
एक्सपर्ट.डिजिटल को विभिन्न उद्योगों का गहन ज्ञान है। यह हमें ऐसी अनुकूलित रणनीतियाँ विकसित करने की अनुमति देता है जो आपके विशिष्ट बाज़ार खंड की आवश्यकताओं और चुनौतियों के अनुरूप होती हैं। बाजार के रुझानों का लगातार विश्लेषण करके और उद्योग के विकास का अनुसरण करके, हम दूरदर्शिता के साथ कार्य कर सकते हैं और नवीन समाधान पेश कर सकते हैं। अनुभव और ज्ञान के संयोजन के माध्यम से, हम अतिरिक्त मूल्य उत्पन्न करते हैं और अपने ग्राहकों को निर्णायक प्रतिस्पर्धी लाभ देते हैं।
इसके बारे में यहां अधिक जानकारी:
डिजिटल संप्रभुता: यूरोप के सर्वश्रेष्ठ SaaS विकल्पों का एक अवलोकन
बाजार का अवलोकन: यूरोपीय संघ से संप्रभु SaaS विकल्प
यूरोपीय सॉफ्टवेयर-एज़-अ-सर्विस (SaaS) बाजार में कई प्रदाता अपनी मजबूत पकड़ बना रहे हैं और अमेरिका के प्रमुख खिलाड़ियों के विकल्प के रूप में खुद को स्थापित कर रहे हैं। इनमें से कई प्रदाता यूरोपीय व्यवसायों और संगठनों की विशिष्ट आवश्यकताओं को पूरा करने के लिए डेटा सुरक्षा, GDPR अनुपालन और डिजिटल संप्रभुता पर विशेष ध्यान देते हैं।.
सेवा प्रदाताओं के चयन के लिए मानदंड
निम्नलिखित अवलोकन उन SaaS प्रदाताओं पर केंद्रित है जो निम्नलिखित मानदंडों को पूरा करते हैं:
- उत्पत्ति: कंपनी का मुख्यालय यूरोपीय संघ (ईयू), यूरोपीय आर्थिक क्षेत्र (ईईए) या स्विट्जरलैंड (सीएच) के सदस्य राज्य में स्थित है, क्योंकि स्विट्जरलैंड को यूरोपीय संघ आयोग से पर्याप्तता निर्णय प्राप्त है और यह अक्सर यूरोपीय आर्थिक क्षेत्र में घनिष्ठ रूप से एकीकृत होता है।.
- स्थिति निर्धारण: प्रदाता स्वयं को एक संप्रभु या डेटा सुरक्षा-अनुरूप विकल्प के रूप में स्पष्ट रूप से स्थापित करता है या डिजिटल संप्रभुता की आवश्यक विशेषताओं को प्रदर्शित करता है (उदाहरण के लिए, यूरोपीय संघ/ईईए में विशेष होस्टिंग, प्रदर्शन योग्य जीडीपीआर अनुपालन, क्लाउड अधिनियम/एफआईएसए जैसे अमेरिकी कानूनों के अधीन न होना, ओपन सोर्स का उपयोग)।.
- प्रासंगिकता: प्रदाता का उल्लेख मूल शोध स्रोतों में किया गया था या वह अपनी श्रेणी में एक प्रासंगिक विकल्प के रूप में जाना जाता है।.
बेहतर स्पष्टता के लिए, सेवा प्रदाताओं को सामान्य SaaS श्रेणियों के अनुसार समूहीकृत किया गया है।.
यूरोपीय SaaS प्रदाताओं का श्रेणीबद्ध अवलोकन
नीचे दी गई तालिका में चयनित यूरोपीय SaaS प्रदाताओं का संक्षिप्त विवरण दिया गया है, जिन्हें उनके कार्यक्षेत्र के अनुसार व्यवस्थित किया गया है। यह अधिक विस्तृत मूल्यांकन के लिए एक प्रारंभिक बिंदु के रूप में कार्य करती है।.
श्रेणी के अनुसार यूरोपीय SaaS प्रदाताओं का अवलोकन
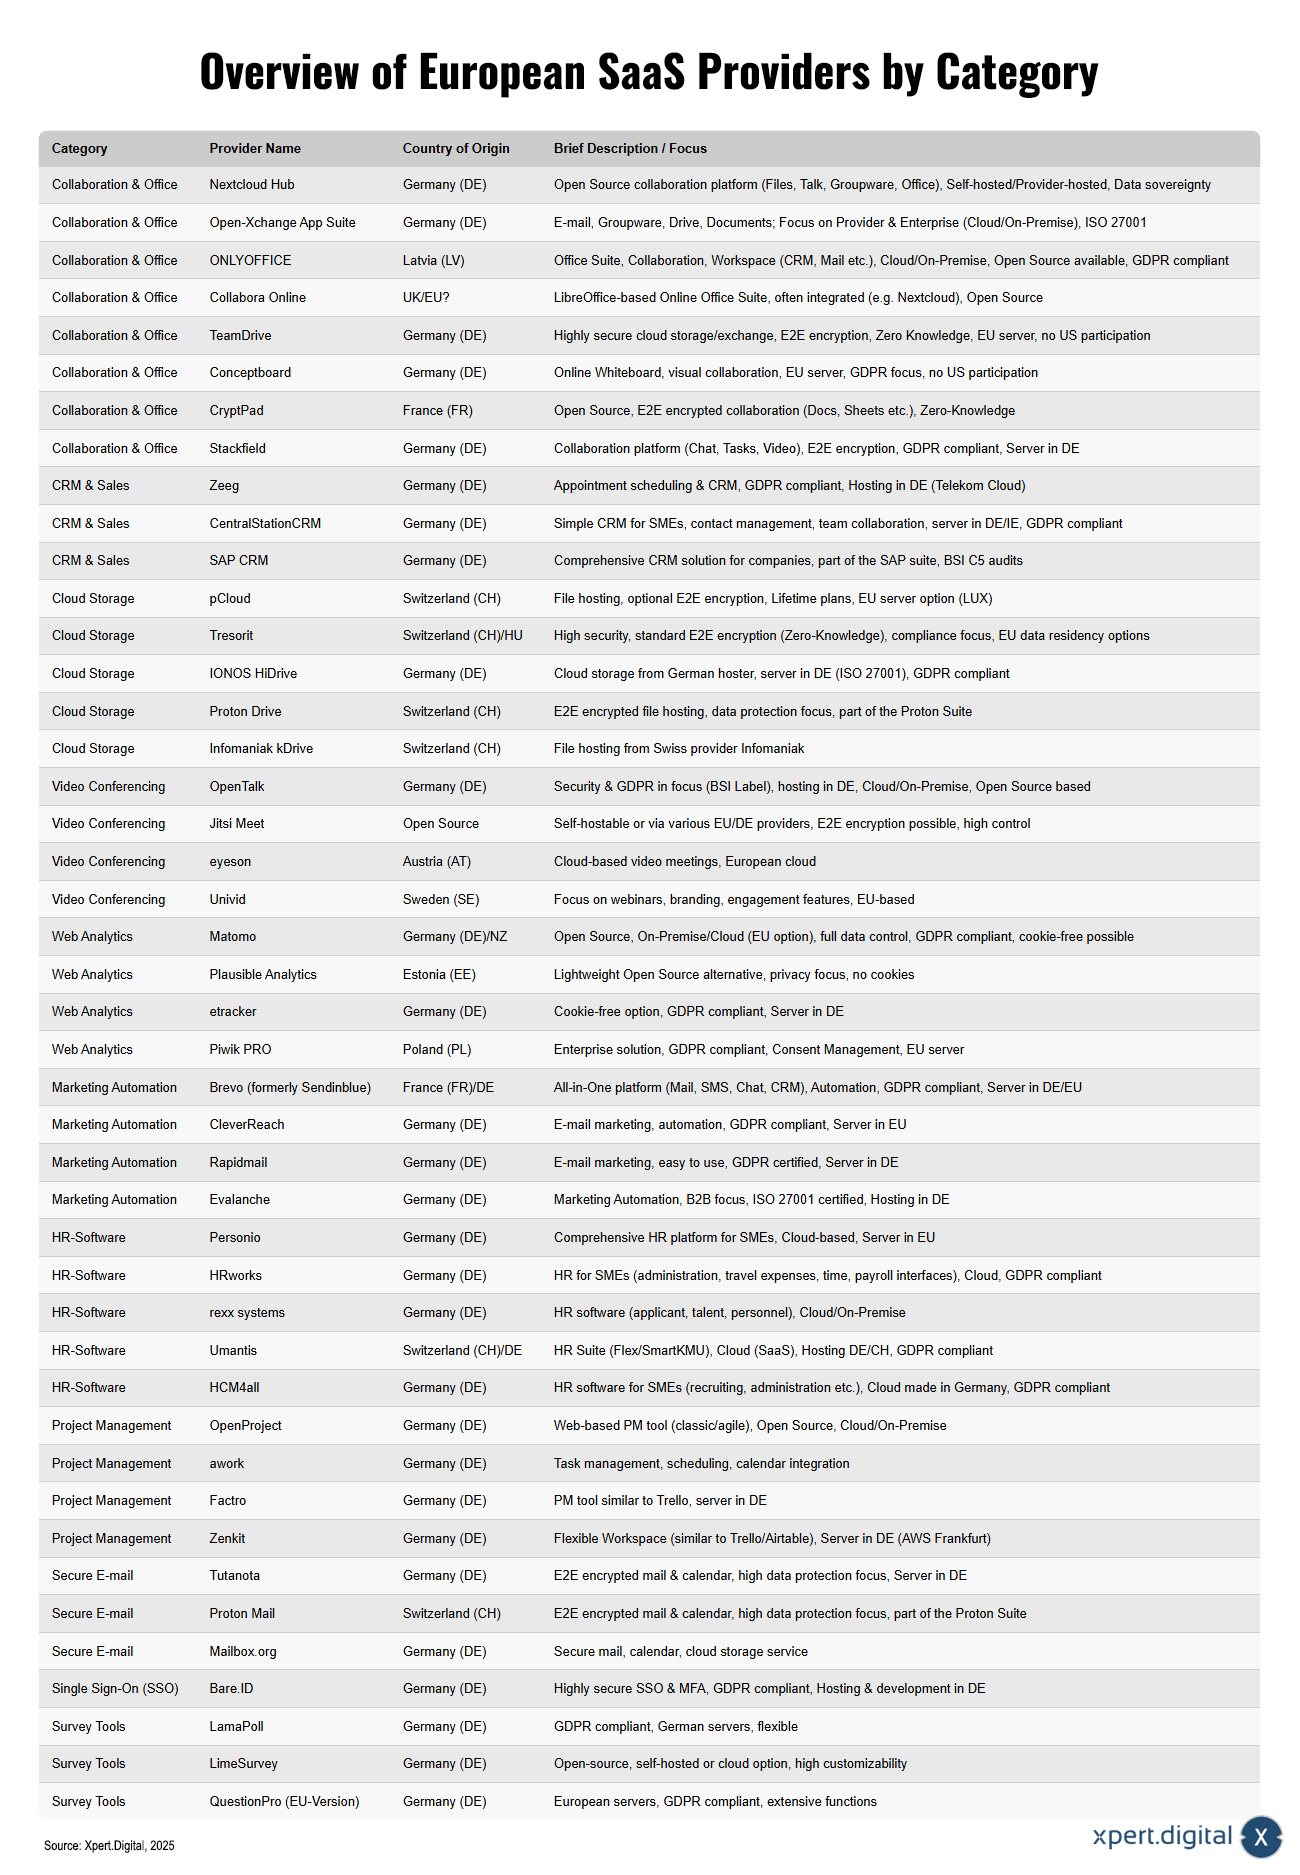
श्रेणी के अनुसार यूरोपीय SaaS प्रदाताओं का अवलोकन – चित्र: Xpert.Digital
(नोट: यह तालिका चुनिंदा जानकारी है और संपूर्ण नहीं है। जानकारी उपलब्ध स्रोतों पर आधारित है और इसमें परिवर्तन हो सकता है। कंपनी द्वारा स्वतंत्र सत्यापन आवश्यक है।)
यूरोपीय SaaS प्रदाताओं का अवलोकन विभिन्न प्रकार के समाधानों को दर्शाता है, जिन्हें श्रेणियों में बाँटा गया है। सहयोग और कार्यालय क्षेत्र में, जर्मनी के Nextcloud Hub जैसे प्रदाता फ़ाइलें, संचार, ग्रुपवेयर और कार्यालय अनुप्रयोगों के लिए एक ओपन-सोर्स प्लेटफ़ॉर्म प्रदान करते हैं। यह प्लेटफ़ॉर्म स्वयं होस्ट किया जा सकता है या किसी प्रदाता द्वारा होस्ट किया जा सकता है और डेटा संप्रभुता को प्राथमिकता देता है। जर्मनी का ही Open-Xchange App Suite, विशेष रूप से प्रदाताओं और व्यवसायों के लिए, ईमेल, ग्रुपवेयर, ड्राइव और दस्तावेज़ों के लिए एक व्यापक समाधान प्रदान करता है और ISO 27001 मानकों का अनुपालन करता है। लातविया का ONLYOFFICE सहयोग सुविधाओं और एक कार्यक्षेत्र (CRM और ईमेल सहित) के साथ एक कार्यालय सूट प्रदान करता है। यह क्लाउड और ऑन-प्रिमाइसेस दोनों के साथ संगत है और GDPR का अनुपालन करता है। LibreOffice पर आधारित Collabora Online को अक्सर Nextcloud जैसे प्लेटफ़ॉर्म के साथ एकीकृत किया जाता है। जर्मनी का ही TeamDrive, एंड-टू-एंड एन्क्रिप्शन और शून्य-ज्ञान सिद्धांत के साथ अत्यधिक सुरक्षित क्लाउड स्टोरेज पर केंद्रित है। जर्मनी का ही Conceptboard, EU सर्वरों का उपयोग करके और US की भागीदारी के बिना दृश्य सहयोग के लिए एक ऑनलाइन व्हाइटबोर्ड प्रदान करता है। फ्रांस की कंपनी CryptPad ओपन सोर्स और एंड-टू-एंड एन्क्रिप्टेड सहयोग को जोड़ती है। जर्मनी की कंपनी Stackfield चैट, टास्क और वीडियो के लिए GDPR-अनुरूप प्लेटफॉर्म प्रदान करती है।.
CRM और सेल्स सेक्टर में, जर्मनी की Zeeg कंपनी GDPR-अनुरूप अपॉइंटमेंट शेड्यूलिंग के साथ अलग पहचान बनाती है, जबकि CentralStationCRM छोटे और मध्यम उद्यमों के लिए एक सरल CRM समाधान प्रदान करती है। SAP CRM, SAP सूट का हिस्सा होने के नाते, उद्यमों के लिए तैयार किया गया है। क्लाउड स्टोरेज समाधानों के लिए, स्विट्जरलैंड की pCloud जैसी कंपनियां वैकल्पिक एंड-टू-एंड एन्क्रिप्शन और लाइफटाइम प्लान पेश करती हैं। Tresorit उच्च सुरक्षा, जीरो-नॉलेज एक्सेस और यूरोप के लिए अनुपालन प्रदान करती है। स्विट्जरलैंड की ही Proton Drive कंपनी एन्क्रिप्टेड फाइल होस्टिंग प्रदान करती है। IONOS HiDrive जैसे जर्मन प्रदाता और Infomaniak kDrive जैसे अंतरराष्ट्रीय विकल्प इस पेशकश की श्रृंखला को पूरा करते हैं।.
वीडियो कॉन्फ्रेंसिंग के लिए, जर्मनी का OpenTalk, जो सुरक्षा और GDPR अनुपालन पर विशेष ध्यान देता है, और ओपन-सोर्स समाधान Jitsi Meet उल्लेखनीय हैं। ऑस्ट्रिया का eyeson क्लाउड-आधारित वीडियो मीटिंग्स प्रदान करता है, जबकि स्वीडन का Univid वेबिनार पर केंद्रित है। वेब एनालिटिक्स में, Matomo पूर्ण डेटा नियंत्रण के साथ एक ओपन-सोर्स विकल्प प्रदान करता है, Plausible Analytics उपयोग में आसानी और डेटा गोपनीयता पर जोर देता है, जर्मनी का etracker कुकीज़ का उपयोग नहीं करता है, और Piwik PRO व्यवसायों के लिए लक्षित है।.
जर्मनी/यूरोपीय संघ में सर्वर वाले ब्रेवो (पूर्व में सेंडिनब्लू) और बी2बी पर केंद्रित आईएसओ प्रमाणित इवैलेंच जैसे प्रदाता मार्केटिंग ऑटोमेशन सेवाएं प्रदान करते हैं। पर्सनियो मानव संसाधन सॉफ्टवेयर में अग्रणी है और लघु एवं मध्यम उद्यमों के लिए एक व्यापक प्लेटफॉर्म प्रदान करता है। इसके अलावा, एचआरवर्क्स और रेक्स सिस्टम्स जैसे समाधान भी उपलब्ध हैं, जो क्लाउड और ऑन-प्रिमाइसेस दोनों मॉडल पेश करते हैं। ओपनप्रोजेक्ट एक जर्मन ओपन-सोर्स प्रोजेक्ट मैनेजमेंट समाधान है, जबकि ज़ेनकिट अपने लचीले वर्कस्पेस के लिए जाना जाता है। टुटानोटा और प्रोटॉन मेल जैसे सुरक्षित ईमेल प्रदाता डेटा सुरक्षा और एंड-टू-एंड एन्क्रिप्शन को प्राथमिकता देते हैं। जर्मनी स्थित बेयर.आईडी सिंगल साइन-ऑन सुविधा प्रदान करता है, जो जीडीपीआर के अनुरूप सुरक्षा प्रदान करता है। सर्वेक्षण उपकरणों के लिए, लामापोल और लाइमसर्वेद अपनी अनुकूलन क्षमता और जर्मन सर्वर मानकों के लिए जाने जाते हैं। क्वेश्चनप्रो, अपने यूरोपीय संघ संस्करण में, व्यापक सुविधाओं और जीडीपीआर अनुपालन के साथ इस सूची को पूरा करता है।.
यह अवलोकन यूरोपीय SaaS बाज़ार में मौजूद उल्लेखनीय विविधता और विशेषज्ञता को दर्शाता है। विशेष रूप से उन क्षेत्रों में जहाँ डेटा सुरक्षा और गोपनीयता पारंपरिक रूप से महत्वपूर्ण भूमिका निभाते रहे हैं – जैसे सहयोग, सुरक्षित संचार, क्लाउड स्टोरेज और वेब एनालिटिक्स – कई विकल्प मौजूद हैं। इनमें से कई प्रदाता विभिन्न यूरोपीय देशों के छोटे या मध्यम आकार के उद्यम (एसएमई) या विशिष्ट क्षेत्र में काम करने वाले खिलाड़ी हैं। वे अक्सर GDPR अनुपालन और यूरोपीय बाज़ार की विशिष्ट आवश्यकताओं पर विशेष ध्यान देते हैं, जो EU होस्टिंग, जर्मन भाषा समर्थन या विशिष्ट अनुपालन प्रमाणपत्र जैसी सुविधाओं में परिलक्षित होता है।.
कई यूरोपीय प्रदाताओं के लिए ओपन-सोर्स सॉफ़्टवेयर का रणनीतिक महत्व भी उल्लेखनीय है। विशेष रूप से सहयोग (नेक्स्टक्लाउड, क्रिप्टपैड), कार्यालय अनुप्रयोगों (ओनलीऑफिस, कोलाब्रा), परियोजना प्रबंधन (ओपनप्रोजेक्ट), वेब एनालिटिक्स (मैटोमो) और वीडियो कॉन्फ्रेंसिंग (जित्सी, ओपनटॉक) के क्षेत्रों में, ओपन-सोर्स प्रौद्योगिकियां अक्सर आधार बनती हैं। यह महज़ एक तकनीकी पहलू नहीं है; यह एक सचेत निर्णय है जो पारदर्शिता (सुलभ कोड के माध्यम से), अनुकूलनशीलता, ऑडिट करने की क्षमता और विक्रेता-बंधन से बचाव को बढ़ावा देता है। ये पहलू डिजिटल संप्रभुता के प्रमुख आधार हैं और यूरोपीय प्रदाताओं को वैश्विक हाइपरस्केलर्स के विशाल विकास बजट तक पहुंच के बिना भी विश्वसनीय और लचीले समाधान प्रदान करने में सक्षम बनाते हैं। इससे ग्राहकों को उनके द्वारा उपयोग की जाने वाली तकनीक पर अधिक नियंत्रण और अंतर्दृष्टि मिलती है।.
चयनित यूरोपीय संघ के विकल्पों की तुलना
बाजार के सामान्य अवलोकन के बाद, प्रमुख श्रेणियों में चयनित, प्रतिनिधि यूरोपीय SaaS विकल्पों की अधिक विस्तृत तुलना प्रस्तुत की गई है। इसमें मुख्य रूप से प्रमुख कार्यों, मूल्य निर्धारण मॉडलों, विशिष्ट विक्रय बिंदुओं और विशेष रूप से डेटा संप्रभुता और GDPR अनुपालन के कार्यान्वयन पर ध्यान केंद्रित किया गया है।.
तुलना की कार्यप्रणाली
विस्तृत तुलना के लिए प्रदाताओं का चयन मूल स्रोतों में उनकी प्रासंगिकता और उल्लेख की आवृत्ति के साथ-साथ सुप्रसिद्ध अमेरिकी सेवाओं के प्रत्यक्ष यूरोपीय विकल्प के रूप में उनकी स्थिति के आधार पर किया जाता है। यह तुलना विशिष्ट प्रदाता अंशों और सामान्य अंशों से प्राप्त अन्य प्रासंगिक डेटा बिंदुओं की जानकारी पर आधारित है। मानदंडों में निम्नलिखित शामिल हैं:
- मुख्य कार्य: सॉफ्टवेयर मूल रूप से क्या करता है?
- मूल्य निर्धारण मॉडल: मूल्य निर्धारण संरचना क्या है (सदस्यता, निःशुल्क उपयोग, आजीवन उपयोग, ऑन-प्रिमाइसेस)?
- डेटा का स्थान/होस्टिंग: डेटा कहाँ होस्ट किया गया है (क्या EU/DE में इसकी गारंटी है)? क्या सेल्फ-होस्टिंग के विकल्प उपलब्ध हैं?
- एन्क्रिप्शन: कौन-कौन सी एन्क्रिप्शन विधियाँ उपयोग की जाती हैं (विशेष रूप से एंड-टू-एंड, ज़ीरो-नॉलेज)?
- प्रमाणन/अनुपालन: कौन-कौन से प्रासंगिक प्रमाणपत्र (आईएसओ 27001, बीएसआई सी5 आदि) और अनुपालन प्रतिबद्धताएं (जीडीपीआर) मौजूद हैं?
- संप्रभुता के संबंध में ताकतें/कमजोरियां: डेटा नियंत्रण, पारदर्शिता और स्वतंत्रता के संबंध में विशेष विशेषताएं या सीमाएं।.
श्रेणीवार विस्तृत तुलना
महत्वपूर्ण यूरोपीय संघ के SaaS विकल्पों की विस्तृत तुलना
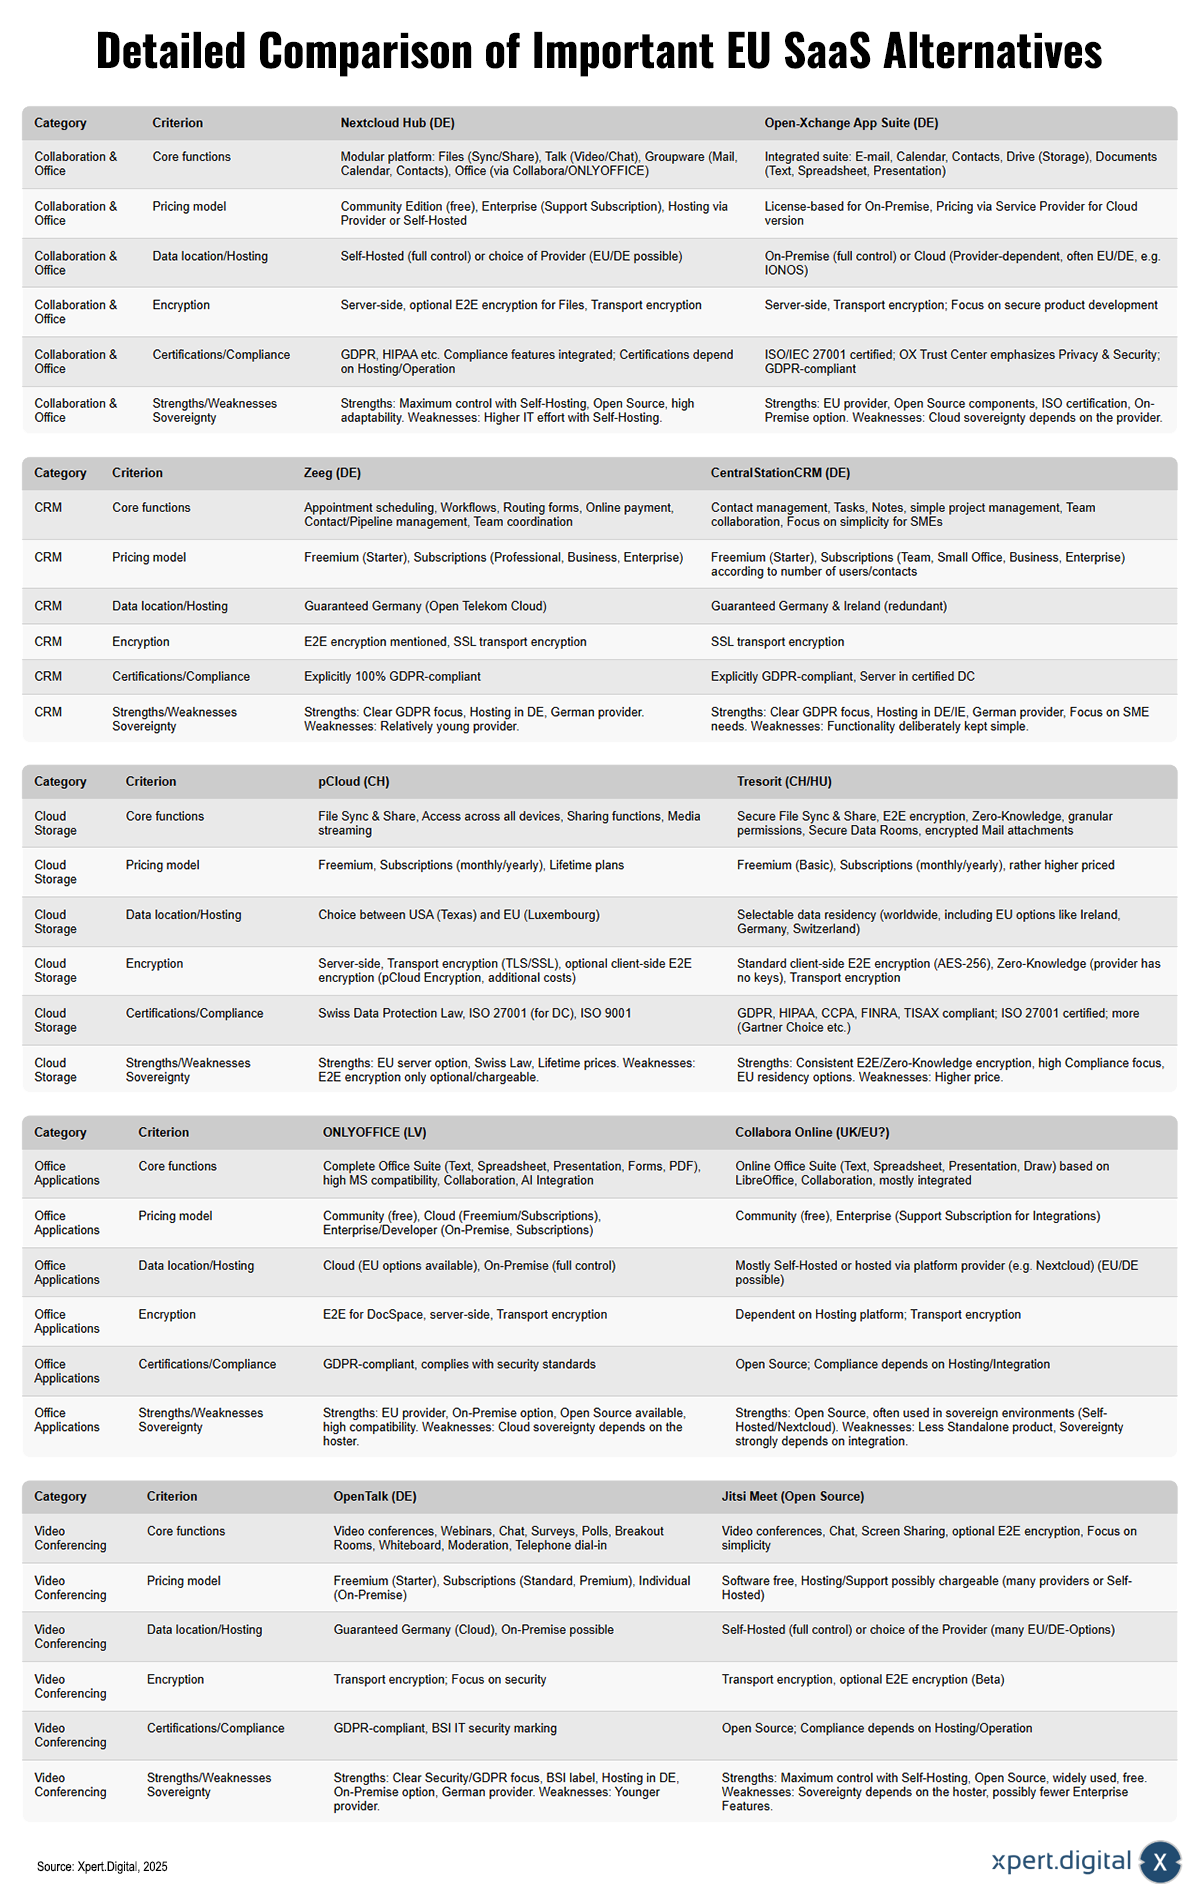
यूरोपीय संघ के महत्वपूर्ण SaaS विकल्पों की विस्तृत तुलना – चित्र: Xpert.Digital
प्रमुख यूरोपीय संघ के SaaS विकल्पों की विस्तृत तुलना से पता चलता है कि Nextcloud Hub, एक मॉड्यूलर प्लेटफॉर्म के रूप में, फ़ाइल सिंक्रोनाइज़ेशन और शेयरिंग, वीडियो कॉन्फ्रेंसिंग, ग्रुपवेयर और ऑफिस इंटीग्रेशन जैसी सुविधाएँ प्रदान करता है, जबकि Open-Xchange App Suite, एक एकीकृत सूट के रूप में, ईमेल, कैलेंडर, संपर्क और स्टोरेज पर केंद्रित है। Nextcloud Hub सेल्फ-होस्टिंग के माध्यम से पूर्ण नियंत्रण की सुविधा देता है और वैकल्पिक एंड-टू-एंड एन्क्रिप्शन प्रदान करता है, लेकिन सेल्फ-होस्टिंग के लिए इसकी IT आवश्यकताएँ अधिक हैं। Open-Xchange अपने ISO प्रमाणन और यूरोपीय संघ के अनुरूप डेटा सुरक्षा के साथ अलग पहचान बनाता है, लेकिन यह प्रदाता पर क्लाउड-निर्भर है। CRM क्षेत्र में, Zeeg अपने स्पष्ट GDPR अनुपालन और जर्मनी में होस्टिंग के साथ बेहतर प्रदर्शन करता है, जबकि CentralStationCRM अपनी सरलता और लघु एवं मध्यम उद्यमों (SMEs) पर ध्यान केंद्रित करने के कारण प्रभावित करता है। दोनों प्रदाता फ्री प्रीमियम मॉडल प्रदान करते हैं और GDPR-अनुरूप डेटा स्थानों की गारंटी देते हैं। क्लाउड स्टोरेज क्षेत्र में, pCloud आजीवन योजनाओं और यूरोपीय संघ के स्टोरेज विकल्पों के साथ लचीलेपन के मामले में लाभ प्रदान करता है; हालाँकि, एंड-टू-एंड एन्क्रिप्शन वैकल्पिक है और इसके लिए शुल्क देना पड़ता है। दूसरी ओर, ट्रेसोरिट लगातार शून्य-ज्ञान एन्क्रिप्शन और उच्च अनुपालन के साथ बेहतर प्रदर्शन करता है, लेकिन यह अधिक महंगा है। ओनलीऑफिस और कोलाबरा ऑनलाइन व्यापक कार्यालय विकल्प प्रदान करते हैं, जिनमें यूरोपीय संघ पर विशेष ध्यान दिया गया है और ये ओपन-सोर्स विकल्प भी उपलब्ध हैं। ओनलीऑफिस माइक्रोसॉफ्ट के साथ अनुकूलता और सहयोग सुविधाओं के कारण उत्कृष्ट है। कोलाबरा ऑनलाइन नेक्स्टक्लाउड जैसे प्लेटफार्मों के साथ एकीकृत है और इसलिए स्टैंडअलोन कार्यक्षमता पर कम ध्यान केंद्रित करता है। वीडियो कॉन्फ्रेंसिंग के क्षेत्र में, ओपनटॉक वेबिनार, पोल और GDPR पर स्पष्ट ध्यान केंद्रित करने जैसी सुविधाओं के साथ अलग दिखता है, जबकि जित्सी मीट, एक मुफ्त ओपन-सोर्स समाधान के रूप में, अधिकतम स्व-नियंत्रण और सरलता प्रदान करता है। दोनों समाधान ऑन-प्रिमाइसेस विकल्प और मजबूत डेटा सुरक्षा सुविधाएँ प्रदान करते हैं, ओपनटॉक को इसके बीएसआई आईटी सुरक्षा सील से विशेष पहचान मिलती है।.
विस्तृत तुलना से यह स्पष्ट होता है कि यूरोप में शायद ही कोई एक "सर्वश्रेष्ठ" विकल्प हो। चुनाव काफी हद तक कंपनी की विशिष्ट आवश्यकताओं और प्राथमिकताओं पर निर्भर करता है। उदाहरण के लिए, अधिकतम सुरक्षा और कीमत (pCloud बनाम Tresorit) या सेल्फ-होस्टिंग के माध्यम से व्यापक नियंत्रण और प्रबंधित SaaS समाधान की सुविधा (Nextcloud बनाम OX App Suite Cloud) के बीच स्पष्ट तालमेल देखने को मिलता है। कंपनियों को यह विचार करना होगा कि उनके लिए कौन सा पहलू - सुविधाओं की विस्तृत श्रृंखला, उपयोग में आसानी, लागत या संप्रभुता और सुरक्षा का स्तर - सबसे महत्वपूर्ण है।.
कई यूरोपीय प्रदाताओं की एक प्रमुख विशेषता उनके परिचालन मॉडल की लचीलता है। Nextcloud, ONLYOFFICE, OpenTalk और Jitsi जैसे समाधान क्लाउड-आधारित (SaaS) और ऑन-प्रिमाइसेस या स्व-होस्टेड दोनों विकल्प प्रदान करते हैं। इससे कंपनियों को अपने नियंत्रण और संप्रभुता का स्तर निर्धारित करने की क्षमता मिलती है। वे किसी विश्वसनीय यूरोपीय प्रदाता से SaaS समाधान की सुविधा का विकल्प चुन सकते हैं या अपने स्वयं के डेटा सेंटर में डेटा और बुनियादी ढांचे का संचालन करके उस पर अधिकतम नियंत्रण प्राप्त कर सकते हैं। यह विकल्प सीधे तौर पर नियंत्रण की उस मूल आवश्यकता को पूरा करता है जो संप्रभुता की बहस को जन्म देती है।.
🎯📊 सभी कंपनी मामलों के लिए एक स्वतंत्र और क्रॉस-डेटा स्रोत-वाइड एआई प्लेटफॉर्म का एकीकरण
सभी कंपनी मामलों के लिए एक स्वतंत्र और क्रॉस-डेटा स्रोत-वाइड एआई प्लेटफॉर्म का एकीकरण: Xpert.Digital
Ki-Gamechanger: सबसे लचीला AI प्लेटफ़ॉर्म-टेलर-निर्मित समाधान जो लागत को कम करते हैं, उनके निर्णयों में सुधार करते हैं और दक्षता बढ़ाते हैं
स्वतंत्र AI प्लेटफ़ॉर्म: सभी प्रासंगिक कंपनी डेटा स्रोतों को एकीकृत करता है
- यह AI प्लेटफ़ॉर्म सभी विशिष्ट डेटा स्रोतों के साथ बातचीत करता है
- SAP, Microsoft, JIRA, CONFLUENCE, SALESFORCE, ZOOM, ड्रॉपबॉक्स और कई अन्य डेटा मैनेजमेंट सिस्टम
- फास्ट एआई एकीकरण: महीनों के बजाय घंटों या दिनों में कंपनियों के लिए दर्जी एआई समाधान
- लचीला बुनियादी ढांचा: अपने स्वयं के डेटा सेंटर (जर्मनी, यूरोप, स्थान की मुफ्त पसंद) में क्लाउड-आधारित या होस्टिंग
- उच्चतम डेटा सुरक्षा: कानून फर्मों में उपयोग सुरक्षित साक्ष्य है
- कंपनी डेटा स्रोतों की एक विस्तृत विविधता का उपयोग करें
- अपने स्वयं के या विभिन्न एआई मॉडल का विकल्प (डी, ईयू, यूएसए, सीएन)
चुनौतियां कि हमारे एआई प्लेटफॉर्म को हल करता है
- पारंपरिक एआई समाधानों की सटीकता की कमी
- डेटा संरक्षण और संवेदनशील डेटा का सुरक्षित प्रबंधन
- व्यक्तिगत एआई विकास की उच्च लागत और जटिलता
- योग्य एआई की कमी
- मौजूदा आईटी सिस्टम में एआई का एकीकरण
इसके बारे में यहां अधिक जानकारी:
यूरोपीय विकल्प: अधिकतम डिजिटल संप्रभुता के लिए SaaS समाधान
विशेष समाधान: संवेदनशील क्षेत्रों के लिए संप्रभु SaaS
अब तक चर्चा किए गए SaaS समाधान अक्सर सभी उद्योगों में लागू होते हैं, लेकिन कुछ ऐसे क्षेत्र हैं जहां सुरक्षा, अनुपालन और डिजिटल संप्रभुता की विशेष रूप से अधिक मांग है। इनमें विशेष रूप से सार्वजनिक प्रशासन, स्वास्थ्य सेवा और वित्तीय क्षेत्र शामिल हैं। इन क्षेत्रों में विशेष पेशकश और नियामक ढांचे विकसित हो रहे हैं, जो संप्रभु क्लाउड समाधानों के उपयोग को बढ़ावा दे रहे हैं या अनिवार्य भी बना रहे हैं।.
लोक प्रशासन
जर्मनी और यूरोप में सार्वजनिक क्षेत्र की डिजिटल संप्रभुता में गहरी रुचि है ताकि नागरिकों के डेटा और महत्वपूर्ण सरकारी प्रक्रियाओं पर नियंत्रण सुनिश्चित किया जा सके। आवश्यकताएँ अक्सर मानक GDPR अनुपालन से कहीं अधिक होती हैं और इसमें BSI IT बेसलाइन प्रोटेक्शन या BSI C5 मानदंड सूची जैसे विशिष्ट सुरक्षा मानक शामिल होते हैं। विभिन्न प्राधिकरणों और सरकारी स्तरों के बीच अंतर-संचालनीयता, साथ ही निर्भरता से बचने के लिए ओपन-सोर्स सॉफ़्टवेयर को प्राथमिकता देना भी महत्वपूर्ण पहलू हैं।.
कई पहलों का उद्देश्य प्रशासन के लिए एक संप्रभु क्लाउड अवसंरचना का निर्माण करना है:
- जर्मन प्रशासनिक क्लाउड रणनीति (डीवीएस): आईटी योजना परिषद और फिटको द्वारा संचालित इस रणनीति का उद्देश्य संघीय सरकार, राज्यों और नगरपालिकाओं के लिए एक संघीय, सुरक्षित, अंतरसंचालनीय और संप्रभु क्लाउड पारिस्थितिकी तंत्र स्थापित करना है। यह खुले मानकों, बहु-क्लाउड दृष्टिकोण और सार्वजनिक आईटी सेवा प्रदाताओं (जैसे डेटापोर्ट, एकेडीबी और आईटी.एनआरडब्ल्यू) के एकीकरण पर आधारित है, जो केंद्रीय भूमिका निभाते हैं और उच्च स्तर का विश्वास प्राप्त करते हैं। भविष्य में, बाहरी, डीवीएस-अनुरूप प्रदाताओं को भी एकीकृत किया जा सकेगा। एक प्रमुख तत्व क्लाउड सेवा पोर्टल (सीएसपी) है, जो मानकीकृत और प्रमाणित क्लाउड सेवाओं के लिए एक बाज़ार के रूप में कार्य करता है।.
- संघीय क्लाउड / संघीय आईटी संचालन प्लेटफॉर्म: आईटीजेडबुंड पहले से ही संघीय अधिकारियों के लिए क्लाउड प्लेटफॉर्म (एसएएएस, पीएएएस) संचालित करता है, जिन्हें 2025 में समेकित किया जाना है और जो सुरक्षा और डेटा संरक्षण के लिए उच्च आवश्यकताओं को पूरा करते हैं।.
- डिजिटल संप्रभुता केंद्र (ज़ेनडिस): यह संस्था विशेष रूप से सार्वजनिक प्रशासन में ओपन सोर्स सॉफ्टवेयर के उपयोग को बढ़ावा देती है और ओपनडेस्क जैसी परियोजनाओं का समर्थन करती है, जो माइक्रोसॉफ्ट 365 का एक ओपन सोर्स विकल्प है और जिसे विशेष रूप से सार्वजनिक क्षेत्र के लिए विकसित किया गया है।.
- Gaia-X और Sovereign Cloud Stack (SCS): ये यूरोपीय पहलें संप्रभु क्लाउड इन्फ्रास्ट्रक्चर के निर्माण के लिए महत्वपूर्ण तकनीकी आधार और मानक प्रदान करती हैं, जिनका उपयोग DVS भी करना चाहता है। SCS, OpenStack और Kubernetes पर आधारित एक ओपन-सोर्स स्टैक है, जिसका उपयोग पहले से ही कई जर्मन प्रदाताओं (जैसे कि plusserver) द्वारा किया जा रहा है।.
सार्वजनिक प्रशासन के लिए ठोस, स्वतंत्र SaaS समाधान सार्वजनिक आईटी सेवा प्रदाताओं (जैसे IT.NRW का Conceptboard, Dataport का dDataBox) और विशेष वाणिज्यिक प्रदाताओं, जिनके पास अक्सर BSI C5 प्रमाणपत्र होते हैं और जो govdigital जैसे बाज़ारों के माध्यम से उपलब्ध होते हैं (जैसे plusserver, STACKIT, IONOS, OVHcloud), दोनों से आते हैं। Nextcloud या OpenDesk जैसे ओपन-सोर्स समाधान भी महत्वपूर्ण भूमिका निभाते हैं।.
के लिए उपयुक्त:

स्वास्थ्य देखभाल
स्वास्थ्य सेवा क्षेत्र अत्यंत संवेदनशील व्यक्तिगत डेटा (जीडीपीआर के अनुच्छेद 9 में परिभाषित स्वास्थ्य डेटा) को संसाधित करता है, जो विशेष सुरक्षा के अधीन है। जीडीपीआर और चिकित्सा गोपनीयता के अलावा, रोगी डेटा संरक्षण अधिनियम (पीडीएसजी) और हाल ही में लागू डिजिटल स्वास्थ्य सेवा अधिनियम (डिजीजी) जैसे विशिष्ट राष्ट्रीय कानून भी लागू होते हैं। इस संदर्भ में सुरक्षा, उपलब्धता और गोपनीयता सर्वोपरि महत्व रखती हैं।.
जर्मन स्वास्थ्य सेवा प्रणाली में संप्रभु क्लाउड समाधानों के उपयोग का एक प्रमुख प्रेरक डिजिटल अधिनियम (डिजीजी) है, जो मार्च 2024 में लागू हुआ था। जर्मन सामाजिक संहिता, खंड V (एसजीबी V) की नई धारा 393 स्पष्ट रूप से क्लाउड कंप्यूटिंग का उपयोग करके सामाजिक और स्वास्थ्य डेटा के प्रसंस्करण की अनुमति देती है, लेकिन इसके साथ बहुत सख्त शर्तें भी जुड़ी हुई हैं:
- डेटा प्रोसेसिंग केवल EU/EEA/CH या पर्याप्तता निर्णय वाले देश में: डेटा का प्रसंस्करण केवल घरेलू स्तर पर, EU/EEA राज्य, स्विट्जरलैंड या EU आयोग द्वारा पर्याप्तता निर्णय प्राप्त किसी तीसरे देश में ही हो सकता है।.
- बीएसआई सी5 प्रमाणन अनिवार्य हो गया है: 1 जुलाई, 2024 से, स्वास्थ्य सेवा प्रदाताओं (डॉक्टर, अस्पताल, स्वास्थ्य बीमा कोष आदि) की ओर से सामाजिक या स्वास्थ्य डेटा संसाधित करने वाले क्लाउड सेवा प्रदाताओं को वैध बीएसआई सी5 प्रमाणन प्रस्तुत करना होगा। 30 जून, 2025 तक, टाइप 1 प्रमाणन (नियंत्रणों की पर्याप्तता) पर्याप्त था; 1 जुलाई, 2025 से, टाइप 2 प्रमाणन (एक निश्चित अवधि में प्रभावशीलता का प्रमाण) अनिवार्य है।.
- यह SaaS प्रदाताओं पर भी लागू होता है: यह दायित्व न केवल इंफ्रास्ट्रक्चर (IaaS) या प्लेटफॉर्म (PaaS) प्रदाताओं पर लागू होता है, बल्कि विशेष रूप से सॉफ्टवेयर-एज़-ए-सर्विस (SaaS) प्रदाताओं पर भी लागू होता है जिनके एप्लिकेशन क्लाउड में उपयोग किए जाते हैं (जैसे अस्पताल सूचना प्रणाली (HIS), प्रैक्टिस मैनेजमेंट सिस्टम (PMS), अपॉइंटमेंट बुकिंग सिस्टम, DiGAs)।.
- ग्राहक नियंत्रणों का कार्यान्वयन: उपयोग करने वाली संस्था (क्लिनिक, प्रैक्टिस आदि) को क्लाउड प्रदाता की ऑडिट रिपोर्ट में उल्लिखित अंतिम-उपयोगकर्ता नियंत्रणों को लागू करना होगा।.
इस नियमन से स्वास्थ्य सेवा क्षेत्र में क्लाउड सेवाओं के लिए आवश्यकताएँ काफी सख्त हो गई हैं, जिससे इस बाजार में सेवा प्रदाताओं के लिए BSI C5 प्रमाणन अनिवार्य हो गया है। ओपन टेलीकॉम क्लाउड, AWS (फ्रैंकफर्ट क्षेत्र), Azure, GCP और जर्मन प्रदाता जैसे प्लससर्वर, स्टैकइट और आयोनोस जैसे क्लाउड प्रदाताओं के पास पहले से ही अपने बुनियादी ढांचे के लिए C5 प्रमाणन हैं। अब, इन बुनियादी ढाँचों पर निर्मित स्वास्थ्य सेवा के लिए SaaS समाधानों (HIS, प्रैक्टिस मैनेजमेंट सिस्टम, इलेक्ट्रॉनिक रोगी रिकॉर्ड घटक आदि) को भी यह प्रमाणन प्रदान करना होगा। स्वास्थ्य सेवा क्लाउड वातावरण में सक्रिय और/या प्रासंगिक प्रमाणन प्राप्त करने वाली कंपनियों के उदाहरणों में गिनी, डॉक्टोलिब और काइट कंसल्ट शामिल हैं। जेमेटिक के अनुसार, इलेक्ट्रॉनिक रोगी रिकॉर्ड स्वयं GDPR के अनुपालन में जर्मनी और यूरोपीय संघ के सर्वरों पर होस्ट किया जाता है।.
वित्त
वित्तीय क्षेत्र (बैंक, बीमा कंपनियां, वित्तीय सेवा प्रदाता) भी अत्यधिक विनियमित है और अत्यंत संवेदनशील डेटा संसाधित करता है। यहां जर्मन संघीय वित्तीय पर्यवेक्षी प्राधिकरण (BaFin) (जैसे, BAIT, KAIT, VAIT, ZAIT) द्वारा लागू किए गए सख्त नियामकीय नियम और साथ ही तेजी से सामंजस्य स्थापित कर रहे यूरोपीय नियम लागू होते हैं। आईटी सुरक्षा, जोखिम प्रबंधन, लचीलापन और लेखापरीक्षा योग्यता के उच्च मानक यहां आम बात है।.
सुरक्षित और संप्रभु क्लाउड समाधानों की तैनाती के लिए प्रमुख नियामक कारक निम्नलिखित हैं:
- NIS2 निर्देश: NIS2 के अनुसार, बैंक और वित्तीय बाजार अवसंरचनाएं आम तौर पर "आवश्यक" या "महत्वपूर्ण" संस्थाओं की श्रेणी में आती हैं। इसलिए, उन्हें जोखिम प्रबंधन, आपूर्ति श्रृंखला सुरक्षा (क्लाउड प्रदाताओं सहित), घटना रिपोर्टिंग और प्रबंधन जवाबदेही के संबंध में सख्त आवश्यकताओं को पूरा करना होगा।.
- DORA (डिजिटल ऑपरेशनल रेजिलिएंस एक्ट): यह यूरोपीय संघ का विनियमन विशेष रूप से वित्तीय क्षेत्र में डिजिटल ऑपरेशनल रेजिलिएंस को मजबूत करने के उद्देश्य से बनाया गया है। इसमें सूचना और संचार प्रौद्योगिकी (आईसीटी) जोखिमों के प्रबंधन, आईसीटी से संबंधित गंभीर घटनाओं की रिपोर्टिंग, डिजिटल रेजिलिएंस परीक्षण और विशेष रूप से क्लाउड प्रदाताओं सहित तृतीय-पक्ष आईसीटी सेवा प्रदाताओं द्वारा जोखिमों के प्रबंधन के लिए विस्तृत आवश्यकताएं निर्धारित की गई हैं। DORA के अंतर्गत, अन्य बातों के अलावा, क्लाउड प्रदाताओं के साथ स्पष्ट संविदात्मक समझौते और लेखापरीक्षा अधिकार अनिवार्य हैं।.
वित्तीय संस्थानों को सेवाएं प्रदान करने वाले क्लाउड प्रदाताओं को इन नियामक आवश्यकताओं को पूरा करने की अपनी क्षमता प्रदर्शित करनी होगी। यह अक्सर BSI C5 या ISO 27001 जैसे प्रमाणपत्रों, विशिष्ट संविदात्मक आश्वासनों और अपनी सुरक्षा संरचना और प्रक्रियाओं के पारदर्शी प्रकटीकरण के माध्यम से प्राप्त किया जाता है। प्लससर्वर, टी-सिस्टम्स, माइक्रोसॉफ्ट (अपने EU डेटा बाउंड्री के साथ) और एडब्ल्यूएस (अपने यूरोपीय सॉवरेन क्लाउड के साथ) जैसे प्रदाता विशेष रूप से इस विनियमित बाजार के लिए खुद को तैयार कर रहे हैं।.
इसके अतिरिक्त, वित्तीय क्षेत्र के लिए अनुपालन समाधान प्रदान करने वाले विशेष SaaS प्रदाता भी मौजूद हैं, जैसे कि मनी लॉन्ड्रिंग विरोधी (AML), ग्राहक को जानें (KYC), प्रतिबंध सूची की जांच, धोखाधड़ी का पता लगाना और बाजार दुरुपयोग की निगरानी। यूरोप में मौजूद प्रदाताओं के उदाहरणों में ACTICO (जर्मनी), Pelican AI (यूके?), Sopra Financial Technology (जर्मनी/फ्रांस), Otris (जर्मनी) और ViClarity (आयरलैंड/अमेरिका?) शामिल हैं।.
इन अत्यंत संवेदनशील क्षेत्रों में, यह स्पष्ट होता जा रहा है कि संप्रभु क्लाउड समाधानों का उपयोग करने का निर्णय अब केवल जोखिम को कम करने का मामला नहीं रह गया है, बल्कि यह तेजी से कानूनी आवश्यकताओं और कड़े अनुपालन दायित्वों से प्रेरित हो रहा है। बीएसआई सी5 जैसे प्रमाणपत्रों को प्रदर्शित करने की आवश्यकता निर्णय लेने के आधार को स्वैच्छिक जोखिम मूल्यांकन से बदलकर बाजार में भागीदारी के लिए एक अनिवार्य शर्त बना देती है।.
इससे SaaS प्रदाताओं के सामने नई चुनौतियाँ खड़ी हो गई हैं। पहले जहाँ बुनियादी ढाँचा प्रदाता (IaaS/PaaS) के पास अक्सर संबंधित प्रमाणपत्र होते थे, वहीं अब जर्मन सामाजिक संहिता, खंड V (SGB V) की धारा 393 जैसे नियमों के तहत SaaS प्रदाताओं को BSI C5 प्रमाणन जैसे संबंधित दस्तावेज़ भी उपलब्ध कराना अनिवार्य हो गया है। ऐसे प्रमाणपत्र प्राप्त करने और उन्हें बनाए रखने में लगने वाली लागत और मेहनत काफी अधिक है और यह विशेष रूप से छोटी, नवोन्मेषी SaaS कंपनियों के लिए एक बड़ी बाधा बन सकती है, जिससे इन विनियमित क्षेत्रों में बाजार का एकीकरण हो सकता है।.
के लिए उपयुक्त:

संप्रभुता को बढ़ावा देना: यूरोपीय संघ की पहल और प्रमाणन
यूरोप की डिजिटल संप्रभुता को मजबूत करने और क्लाउड कंप्यूटिंग के लिए एक विश्वसनीय ढांचा तैयार करने के लिए, यूरोपीय और राष्ट्रीय स्तर पर विभिन्न पहल और प्रमाणन मानक शुरू किए गए हैं। इनका उद्देश्य अंतरसंचालनीयता को बढ़ावा देना, सुरक्षा मानकों में सामंजस्य स्थापित करना और क्लाउड सेवाओं में विश्वास बढ़ाना है।.
गाइया-एक्स: एक एकीकृत यूरोपीय डेटा अवसंरचना की परिकल्पना
डिजिटल संप्रभुता को मजबूत करने के लिए गाइया-एक्स यूरोप की सबसे प्रमुख पहलों में से एक है। जर्मनी और फ्रांस द्वारा 2019 में शुरू की गई इस पहल में अब कई यूरोपीय देशों के व्यापार, विज्ञान और राजनीति से जुड़े कई भागीदार शामिल हैं।.
- उद्देश्य: गाईया-एक्स का मुख्य उद्देश्य यूरोपीय मूल्यों जैसे डेटा संरक्षण (जीडीपीआर), पारदर्शिता, विश्वास और स्व-निर्धारण पर आधारित एक सुरक्षित, एकीकृत और अंतरसंचालनीय डेटा अवसंरचना का निर्माण करना है। इसका लक्ष्य गैर-यूरोपीय प्रदाताओं से यूरोप की डिजिटल स्वतंत्रता को बढ़ाना, सुरक्षित डेटा आदान-प्रदान के माध्यम से नवाचार को सक्षम बनाना और यूरोपीय कंपनियों की प्रतिस्पर्धात्मकता को मजबूत करना है।.
- संरचना और कार्यप्रणाली: यह समझना महत्वपूर्ण है कि Gaia-X स्वयं एक क्लाउड प्रदाता नहीं है, न ही यह अपना कोई "यूरोपीय सुपर-क्लाउड" बना रहा है। इसके बजाय, Gaia-X नेटवर्कयुक्त, परस्पर संचालन योग्य डेटा स्पेस और क्लाउड इन्फ्रास्ट्रक्चर सेवाओं के एक विकेन्द्रीकृत पारिस्थितिकी तंत्र के लिए नियमों, सामान्य मानकों और वास्तुशिल्पीय तत्वों का एक समूह परिभाषित करता है। यह खुलेपन, पारदर्शिता, मॉड्यूलरिटी और खुले मानकों और ओपन-सोर्स सॉफ़्टवेयर के उपयोग जैसे सिद्धांतों पर आधारित है। Gaia-X एसोसिएशन फॉर डेटा एंड क्लाउड (AISBL) विनिर्देशों, नियमों, नीतियों और अनुपालन सत्यापन के लिए एक ढांचा (Gaia-X अनुपालन) विकसित कर रहा है, जिसे तथाकथित Gaia-X डिजिटल क्लियरिंग हाउस (GXDCH) के माध्यम से लागू किया जाना है।.
- घटक और परियोजनाएं: Gaia-X ढांचे के भीतर, ठोस आधारभूत संरचनाएं और परियोजनाएं उभर रही हैं। सॉवरेन क्लाउड स्टैक (SCS) इसका एक महत्वपूर्ण उदाहरण है: यह Gaia-X के अनुरूप, संप्रभु क्लाउड अवसंरचनाओं (IaaS/PaaS) के निर्माण के लिए एक मानकीकृत, ओपन-सोर्स आधारित प्रौद्योगिकी स्टैक (OpenStack, Kubernetes आदि पर आधारित) है। इसका उद्देश्य अंतरसंचालनीय और संप्रभु क्लाउड सेवाओं के लिए तकनीकी आधार प्रदान करना है, जिसमें जर्मन प्रशासनिक क्लाउड भी शामिल है।.
- उपयोग के उदाहरण: Gaia-X के लाभों को प्रदर्शित करने के लिए, विभिन्न क्षेत्रों में ठोस डेटा स्पेस और एप्लिकेशन विकसित किए जा रहे हैं। इसके उदाहरण इंडस्ट्री 4.0 (जैसे, ऑटोमोटिव उद्योग के लिए Catena-X), मोबिलिटी, ऊर्जा, वित्त, सार्वजनिक प्रशासन और विशेष रूप से स्वास्थ्य सेवा में देखे जा सकते हैं। TEAM-X, Health-X dataLOFT और GAIA-Med जैसी परियोजनाओं का उद्देश्य बेहतर देखभाल और अनुसंधान के लिए स्वास्थ्य डेटा के सुरक्षित और संप्रभु आदान-प्रदान को सक्षम बनाना है।.
- चुनौतियाँ: अपने महत्वाकांक्षी लक्ष्यों के बावजूद, Gaia-X को चुनौतियों और आलोचनाओं का भी सामना करना पड़ता है। इनमें परियोजना की जटिलता, व्यावहारिक कार्यान्वयन में धीमी प्रगति, कभी-कभी अस्पष्ट परिभाषाएँ और यह आशंका शामिल है कि इस पहल पर स्थापित वैश्विक हाइपरस्केलर्स का दबदबा हो सकता है। इसकी यह भी आलोचना की गई है कि लंबे समय तक बुनियादी ढांचा परत (IaaS/PaaS) पर ही अधिक ध्यान केंद्रित किया गया, जिससे अनुप्रयोग परत (SaaS) की उपेक्षा हुई।.
EUCS: क्लाउड सेवाओं के लिए यूरोपीय साइबर सुरक्षा प्रमाणन योजना
यूरोपीय साइबर सुरक्षा प्रमाणन योजना फॉर क्लाउड सर्विसेज (ईयूसीएस) यूरोपीय साइबर सुरक्षा अधिनियम (सीएसए) के तहत यूरोपीय साइबर सुरक्षा एजेंसी (ईएनआईएसए) द्वारा विकसित एक प्रमाणन ढांचा है।.
- उद्देश्य: इसका मुख्य उद्देश्य यूरोपीय संघ में क्लाउड सेवाओं (IaaS, PaaS, SaaS) के लिए साइबर सुरक्षा आवश्यकताओं और प्रमाणन को सुसंगत बनाना है। इसका लक्ष्य विभिन्न राष्ट्रीय प्रमाणन योजनाओं (जैसे फ्रांस में SecNumCloud या जर्मनी में C5) के कारण उत्पन्न विखंडन को दूर करने और डिजिटल एकल बाजार को मजबूत करने के लिए एक एकीकृत मानक बनाना है। क्लाउड उपयोगकर्ताओं के लिए, EUCS का उद्देश्य प्रमाणित सेवाओं द्वारा विशिष्ट सुरक्षा मानकों को पूरा करने का प्रदर्शन करके अधिक पारदर्शिता और विश्वास पैदा करना है।.
- सुरक्षा स्तर: इस योजना में तीन (या पहले के मसौदों में चार) सुरक्षा स्तर ('बुनियादी', 'पर्याप्त', 'उच्च' और संभवतः 'उच्च+') परिभाषित किए गए हैं, जो जोखिम और हमलावरों की क्षमताओं के विभिन्न स्तरों को दर्शाते हैं। सुरक्षा स्तर बढ़ने के साथ-साथ लागू किए गए सुरक्षा उपायों (जैसे नेटवर्क, भंडारण, एन्क्रिप्शन सुरक्षा, भेदन परीक्षण) की आवश्यकताएं और मान्यता प्राप्त अनुरूपता मूल्यांकन निकायों (सीएबी) द्वारा मूल्यांकन की कठोरता भी बढ़ती जाती है।.
- स्वैच्छिक बनाम अनिवार्य: EUCS प्रमाणन सामान्यतः स्वैच्छिक है। हालांकि, साइबर सुरक्षा अधिनियम और NIS2 निर्देश यूरोपीय संघ के सदस्य देशों को कुछ क्षेत्रों, विशेष रूप से महत्वपूर्ण अवसंरचना (KRITIS) के लिए प्रमाणित ICT सेवाओं के उपयोग को अनिवार्य करने की अनुमति देते हैं। इसलिए, यह संभावना है कि EUCS कम से कम विनियमित क्षेत्रों में एक अनिवार्य आवश्यकता या निविदाओं में एक प्रमुख मानदंड बन जाएगा।.
- संप्रभुता पर बहस: यूरोपीय संघ क्लाउड सेवा प्रणाली (ईयूसीएस) के विकास में एक केंद्रीय और विवादास्पद मुद्दा विशिष्ट संप्रभुता आवश्यकताओं का प्रश्न था, विशेष रूप से उच्चतम सुरक्षा स्तर ('उच्च' या 'उच्च+') के लिए। पहले के मसौदों में यह निर्धारित किया गया था कि इस स्तर के लिए यूरोपीय संघ के भीतर डेटा का स्थानीयकरण अनिवार्य है, और प्रदाता का मुख्यालय और वैश्विक केंद्र यूरोपीय संघ के सदस्य राज्य में होना चाहिए ताकि गैर-यूरोपीय कानूनों (जैसे क्लाउड अधिनियम) से सुरक्षा सुनिश्चित की जा सके। हालांकि, बाद के मसौदों (2024 तक) में इन आवश्यकताओं को स्पष्ट रूप से हटा दिया गया या कमजोर कर दिया गया। इससे यूरोपीय क्लाउड प्रदाताओं (विशेष रूप से लघु एवं मध्यम उद्यमों), उद्योग संघों और डेटा संरक्षण अधिवक्ताओं की ओर से कड़ी आलोचना हुई, जिन्हें आशंका है कि इससे यूरोप की डिजिटल संप्रभुता कमजोर होती है, गैर-यूरोपीय हाइपरस्केलर्स पर निर्भरता बढ़ती है, और यूरोपीय नागरिकों और व्यवसायों के डेटा पर जोखिम बढ़ जाता है। इन आवश्यकताओं के अंतिम स्वरूप पर बहस जारी है।.
बीएसआई सी5: क्लाउड सुरक्षा के लिए जर्मन मानक
जर्मन संघीय सूचना सुरक्षा कार्यालय (बीएसआई) का क्लाउड कंप्यूटिंग अनुपालन मानदंड सूची (सी5) मानदंडों की एक स्थापित सूची है जो क्लाउड सेवाओं की सूचना सुरक्षा के लिए विशिष्ट न्यूनतम आवश्यकताओं को परिभाषित करती है।.
- उद्देश्य और विषयवस्तु: C5 क्लाउड ग्राहकों को सुरक्षित प्रदाताओं का चयन करने में मार्गदर्शन देने और उनके जोखिम प्रबंधन के लिए एक आधार स्थापित करने के लिए डिज़ाइन किया गया है। यह ISO/IEC 27001 जैसे अंतरराष्ट्रीय स्तर पर मान्यता प्राप्त मानकों पर आधारित है, लेकिन क्लाउड-विशिष्ट आवश्यकताओं को भी इसमें शामिल करता है और तथाकथित पर्यावरणीय मापदंडों के माध्यम से पारदर्शिता पर विशेष जोर देता है। ये मापदंड डेटा स्थान, अधिकार क्षेत्र, प्रमाणन और सरकारी एजेंसियों के प्रति प्रकटीकरण दायित्वों जैसे पहलुओं पर जानकारी प्रदान करते हैं, जिससे ग्राहकों को जोखिमों (जैसे औद्योगिक जासूसी या डेटा उल्लंघन) का बेहतर आकलन करने में मदद मिलनी चाहिए। कैटलॉग में 17 विषय क्षेत्र शामिल हैं, जिनमें सूचना सुरक्षा संगठन, कार्मिक सुरक्षा, परिसंपत्ति प्रबंधन, क्रिप्टोग्राफी, पहचान और पहुंच प्रबंधन, घटना प्रबंधन और भौतिक सुरक्षा शामिल हैं।.
- लेखापरीक्षा प्रमाणपत्र (प्रकार 1 और प्रकार 2): C5 मानदंडों का अनुपालन एक स्वतंत्र, योग्य लेखापरीक्षक द्वारा जारी लेखापरीक्षा प्रमाणपत्र द्वारा प्रमाणित होता है। लेखापरीक्षा प्रमाणपत्र दो प्रकार के होते हैं: प्रकार 1 एक विशिष्ट तिथि तक सुरक्षा नियंत्रणों के डिजाइन और कार्यान्वयन की पर्याप्तता को प्रमाणित करता है। प्रकार 2 एक परिभाषित लेखापरीक्षा अवधि (आमतौर पर 6 से 12 महीने) में इन नियंत्रणों की परिचालन प्रभावशीलता की पुष्टि करता है। प्रकार 2 लेखापरीक्षा प्रमाणपत्र को अधिक व्यापक माना जाता है और जुलाई 2025 से अनुवर्ती लेखापरीक्षाओं और स्वास्थ्य सेवा क्षेत्र में इसकी आवश्यकता होगी।.
- प्रासंगिकता: जर्मनी में सुरक्षित क्लाउड कंप्यूटिंग के लिए C5 एक सर्वमान्य मानक बन गया है, विशेष रूप से सार्वजनिक प्रशासन और स्वास्थ्य सेवा एवं वित्त जैसे अत्यधिक विनियमित क्षेत्रों के लिए। जैसा कि पहले उल्लेख किया गया है, जुलाई 2024/2025 से डिजिटल अवसंरचना अधिनियम (DigiG) के माध्यम से स्वास्थ्य सेवा में क्लाउड सेवाओं के लिए C5 प्रमाणन कानूनी रूप से अनिवार्य हो जाएगा। कई जर्मन और यूरोपीय, साथ ही अंतर्राष्ट्रीय क्लाउड प्रदाताओं (अपने यूरोपीय संघ क्षेत्रों के लिए) के पास अपनी सेवाओं के लिए C5 प्रमाणन है।.
अन्य प्रासंगिक मानक
उपर्युक्त पहलों और प्रमाणन के अतिरिक्त, स्थापित अंतरराष्ट्रीय मानक भी महत्वपूर्ण भूमिका निभाते हैं:
- ISO/IEC 27001: सूचना सुरक्षा प्रबंधन प्रणालियों (ISMS) के लिए विश्व स्तर पर मान्यता प्राप्त मानक। यह संवेदनशील व्यावसायिक सूचनाओं के प्रबंधन के लिए एक व्यवस्थित दृष्टिकोण परिभाषित करता है ताकि उनकी गोपनीयता, अखंडता और उपलब्धता सुनिश्चित हो सके। ISO 27001 प्रमाणन अक्सर क्लाउड प्रदाताओं के लिए एक पूर्व शर्त होती है और C5 जैसे अधिक विशिष्ट मानकों के लिए आधार का काम करती है।.
- ISO/IEC 27017: यह मानक क्लाउड वातावरण में सूचना सुरक्षा के लिए विशिष्ट नियंत्रण उपायों के साथ एक आचार संहिता प्रदान करता है, जो ISO/IEC 27002 का पूरक है।.
- ISO/IEC 27018: यह सार्वजनिक क्लाउड में डेटा प्रोसेसर के रूप में कार्य करते समय व्यक्तिगत रूप से पहचान योग्य जानकारी (PII) की सुरक्षा पर केंद्रित है। इसमें यूरोपीय डेटा सुरक्षा सिद्धांतों के अनुरूप दिशानिर्देश शामिल हैं और यह C5 के पूरक के रूप में कार्य कर सकता है, जो मुख्य रूप से डेटा सुरक्षा को कवर नहीं करता है।.
इन विभिन्न पहलों और मानकों को प्रतिस्पर्धी नहीं, बल्कि पूरक के रूप में देखा जाना चाहिए। Gaia-X एक संप्रभु पारिस्थितिकी तंत्र के लिए दृष्टिकोण और नियम प्रदान करता है, EUCS का उद्देश्य पूरे यूरोपीय संघ में प्रमाणन को सुसंगत बनाना है, और BSI C5 जैसे राष्ट्रीय मानक पहले से ही ठोस, स्थापित आवश्यकताएं और परीक्षण तंत्र प्रदान करते हैं। चुनौती इन दृष्टिकोणों को सार्थक रूप से एकीकृत करना और एक सुसंगत ढांचा तैयार करना होगा जो यूरोप की संप्रभुता की आकांक्षाओं को पूरा करने के साथ-साथ प्रदाताओं और उपयोगकर्ताओं के लिए व्यावहारिक भी हो। हालांकि, EUCS में संप्रभुता संबंधी आवश्यकताओं को लेकर चल रही मौजूदा बहस से पता चलता है कि अभी और राजनीतिक और तकनीकी कार्य करने की आवश्यकता है।.
कंपनियों के लिए यह समझना महत्वपूर्ण है कि बीएसआई सी5 या आईएसओ 27001 जैसे प्रमाणन भरोसे के मजबूत स्तंभ हैं, जो पारदर्शिता लाते हैं और सुरक्षा प्रयासों को प्रदर्शित करने में सहायक होते हैं। हालांकि, ये रामबाण नहीं हैं और ग्राहक के स्वयं के जोखिम मूल्यांकन और उचित सावधानी का विकल्प नहीं हैं। उदाहरण के लिए, किसी अमेरिकी प्रदाता के लिए सी5 प्रमाणन क्लाउड अधिनियम के प्रति उसकी प्रतिबद्धता को नहीं बदलता है। क्लाउड उपयोग की सुरक्षा की साझा जिम्मेदारी प्रदाता और ग्राहक के बीच बनी रहती है, और कंपनियों को हमेशा यह सत्यापित करना चाहिए कि प्रदाता द्वारा उठाए गए कदम उनकी विशिष्ट आवश्यकताओं और जोखिमों के लिए पर्याप्त हैं या नहीं।.
के लिए उपयुक्त:

यूरोपीय संघ के SaaS प्रदाताओं पर स्विच करने के रणनीतिक लाभ
अमेरिका स्थित क्लाउड सेवाओं के उपयोग से जुड़े जोखिमों के विश्लेषण और संप्रभु यूरोपीय SaaS विकल्पों के बढ़ते बाजार की जांच से एक स्पष्ट निष्कर्ष निकलता है: यूरोपीय कंपनियों के लिए, डिजिटल संप्रभुता के परिप्रेक्ष्य से अपनी क्लाउड रणनीति को संबोधित करना न केवल सलाह योग्य है, बल्कि तेजी से एक रणनीतिक आवश्यकता भी बन रहा है।.
परिणाम का सारांश
इस रिपोर्ट के मुख्य निष्कर्षों को संक्षेप में इस प्रकार प्रस्तुत किया जा सकता है:
- अमेरिकी प्रदाताओं से जुड़े लगातार जोखिम: अमेरिकी अधिकार क्षेत्र के अधीन कंपनियों से SaaS सेवाएं लेना यूरोपीय कंपनियों के लिए महत्वपूर्ण और निरंतर जोखिम पैदा करता है। यूरोपीय संघ के GDPR और क्लाउड एक्ट तथा FISA 702 जैसे अमेरिकी कानूनों के बीच मूलभूत टकराव से डेटा लीक, भारी जुर्माना, डेटा नियंत्रण का नुकसान और औद्योगिक जासूसी का खतरा पैदा होता है। यहां तक कि मौजूदा यूरोपीय संघ-अमेरिकी डेटा गोपनीयता ढांचा (DPF) भी इस मूलभूत टकराव को हल नहीं करता है, और इसकी दीर्घकालिक स्थिरता अनिश्चित है (देखें खंड II)।.
- संप्रभुता एक बहुआयामी अवधारणा के रूप में: यूरोपीय संदर्भ में "संप्रभु SaaS" का अर्थ केवल यूरोपीय संघ के डेटा केंद्रों में डेटा संग्रहीत करना नहीं है। इसमें यूरोपीय कानून (विशेष रूप से GDPR) का अनुपालन, गैर-यूरोपीय पहुंच से सुरक्षा, यूरोपीय संघ की संस्थाओं और कर्मियों द्वारा संचालन, और आदर्श रूप से, निर्भरताओं से बचने के लिए तकनीकी खुलापन और अंतरसंचालनीयता शामिल है (देखें अनुभाग III)।.
- यूरोपीय संघ के विकल्पों का बढ़ता बाज़ार: यूरोपीय संघ/ईईए/चीन में मुख्यालय और संचालन करने वाले SaaS प्रदाताओं का एक विविध और बढ़ता हुआ बाज़ार मौजूद है। ये प्रदाता कई श्रेणियों में समाधान प्रदान करते हैं, जिनमें अक्सर डेटा संरक्षण, सुरक्षा और स्थानीय आवश्यकताओं पर विशेष ध्यान दिया जाता है। इनमें से कई प्रदाता पारदर्शिता और नियंत्रण को अधिकतम करने के लिए रणनीतिक रूप से ओपन सोर्स पर निर्भर हैं (अनुभाग IV और V देखें)।.
- संवेदनशील क्षेत्रों में नियामक दबाव: सार्वजनिक प्रशासन, स्वास्थ्य सेवा और वित्तीय क्षेत्र जैसे क्षेत्रों में, स्पष्ट रूप से सुरक्षित और संप्रभु क्लाउड समाधानों (अक्सर बीएसआई सी5 प्रमाणन या तुलनीय साक्ष्य के साथ) का उपयोग कानून (जैसे डिजीजी, डोरा, एनआईएस2) और रणनीतिक आवश्यकताओं (जैसे डीवीएस) के माध्यम से तेजी से अनिवार्य होता जा रहा है (अनुभाग VI देखें)।.
- पहल और मानकों के माध्यम से ढांचागत स्थितियां: यूरोपीय पहल जैसे कि गाईया-एक्स और प्रमाणन जैसे कि नियोजित ईयूसीएस, साथ ही स्थापित राष्ट्रीय मानक जैसे कि बीएसआई सी5, महत्वपूर्ण ढांचागत स्थितियां बनाते हैं, अंतरसंचालनीयता को बढ़ावा देते हैं और संप्रभु क्लाउड पेशकशों में विश्वास को मजबूत करने के लिए अभिप्रेत हैं (अनुभाग VII देखें)।.
यूरोपीय संघ के SaaS विकल्पों के रणनीतिक लाभ
संप्रभुता मानदंडों को पूरा करने वाले यूरोपीय SaaS प्रदाताओं को चुनना या मुख्य रूप से उन्हीं को अपनाना कंपनियों को केवल जोखिम कम करने से परे रणनीतिक लाभ प्रदान करता है:
- बेहतर अनुपालन और कानूनी निश्चितता: केवल यूरोपीय संघ के कानून के अधीन प्रदाताओं का उपयोग करना और यह गारंटी देना कि डेटा का प्रसंस्करण यूरोपीय संघ के भीतर ही किया जाता है, GDPR उल्लंघनों और गैर-यूरोपीय कानूनों के साथ टकराव के जोखिम को काफी हद तक कम करता है। इससे डेटा प्रसंस्करण के लिए अधिक स्थिर और पूर्वानुमानित कानूनी आधार बनता है।.
- डेटा पर बेहतर नियंत्रण और सुरक्षा: संप्रभुता पर ध्यान केंद्रित करने वाले यूरोपीय प्रदाता अक्सर आपके डेटा पर उच्च स्तर का नियंत्रण प्रदान करते हैं। यह सेल्फ-होस्टिंग विकल्पों, सुसंगत एंड-टू-एंड एन्क्रिप्शन (जीरो-नॉलेज), पारदर्शी संचालन प्रक्रियाओं और तृतीय-देश प्राधिकरणों द्वारा पहुंच को प्रतिबंधित करने के माध्यम से प्राप्त किया जा सकता है।.
- डिजिटल संप्रभुता को सुदृढ़ बनाना: यूरोपीय प्रदाताओं का चयन करने से गैर-यूरोपीय प्रौद्योगिकी कंपनियों पर रणनीतिक निर्भरता कम होती है। यह यूरोप में एक लचीले डिजिटल पारिस्थितिकी तंत्र के विकास में सहयोग करता है और स्थानीय डिजिटल अर्थव्यवस्था को मजबूत बनाता है।.
- स्थानीय सहयोग और सांस्कृतिक निकटता: यूरोपीय प्रदाता अक्सर स्थानीय भाषा और समय क्षेत्र में अधिक सुलभ और समझने योग्य ग्राहक सेवा प्रदान कर सकते हैं। उन्हें अक्सर यूरोपीय बाजार की विशिष्ट आवश्यकताओं और रीति-रिवाजों की गहरी समझ होती है, जिससे सहयोग और अनुबंध वार्ता में आसानी होती है।.
- विश्वास का निर्माण: स्पष्ट रूप से डेटा सुरक्षा मानकों का पालन करने वाले और संप्रभु समाधानों का उपयोग ग्राहकों, भागीदारों और कर्मचारियों के प्रति डेटा सुरक्षा और संरक्षा के प्रति मजबूत प्रतिबद्धता का संकेत देता है। यह विश्वास और प्रतिस्पर्धात्मकता के मामले में एक महत्वपूर्ण लाभ साबित हो सकता है।.
यूरोपीय कंपनियों के लिए सिफारिशें
यूरोपीय कंपनियों को संप्रभु SaaS समाधानों के लाभों का फायदा उठाने और क्लाउड अपनाने के जोखिमों को प्रबंधित करने के लिए निम्नलिखित कदम उठाने चाहिए:
- व्यक्तिगत जोखिम विश्लेषण करें: आप वर्तमान में जिन SaaS सेवाओं का उपयोग कर रहे हैं, उनका गहन मूल्यांकन करें (विशेष रूप से अमेरिका स्थित सेवाओं का)। संसाधित किए जा रहे डेटा के प्रकार (संवेदनशीलता, व्यक्तिगत डेटा), लागू नियामक आवश्यकताओं (जीडीपीआर, उद्योग-विशिष्ट विनियम) और अनधिकृत डेटा पहुंच या सेवा अवरोधों के आपके व्यवसाय पर संभावित प्रभाव का विश्लेषण करें।.
- संप्रभुता संबंधी आवश्यकताओं को परिभाषित करें: अपनी संस्था के लिए आवश्यक और वांछनीय डेटा संप्रभुता, परिचालन नियंत्रण और तकनीकी स्वतंत्रता के स्तर का निर्धारण करें। हर एप्लिकेशन के लिए संप्रभुता का स्तर समान नहीं होता। जोखिम और रणनीतिक महत्व के आधार पर प्राथमिकता निर्धारित करें।.
- यूरोपीय संघ के विकल्पों के लिए बाजार का व्यवस्थित मूल्यांकन करें: बाजार के अवलोकन (जैसे कि इस रिपोर्ट में दिया गया है) और अपने स्वयं के शोध का उपयोग करके ऐसे संभावित यूरोपीय SaaS प्रदाताओं की पहचान करें जो आपकी कार्यात्मक और संप्रभुता संबंधी आवश्यकताओं को पूरा करते हों। प्रदाता के आकार, विशेषज्ञता, संदर्भों और भविष्य की व्यवहार्यता पर विचार करें।.
- सेवा प्रदाता का चयन करते समय पूरी तरह से सावधानीपूर्वक जांच-पड़ताल करना आवश्यक है: विपणन दावों पर भरोसा न करें। सेवा प्रदाता द्वारा दी गई जानकारी की गहनता से जांच करें, जिसमें डेटा स्थान (बैकअप और मेटाडेटा सहित), कार्यरत कर्मचारी, कंपनी संरचना (स्वामित्व, पंजीकृत कार्यालय), उपयोग किए गए उपठेकेदार, एन्क्रिप्शन तकनीकें (विशेष रूप से एंड-टू-एंड/जीरो-नॉलेज एन्क्रिप्शन) और सुरक्षा उपाय शामिल हैं। डेटा प्रोसेसिंग समझौते (डीपीए), तकनीकी और संगठनात्मक उपाय (टीओएम) और संबंधित प्रमाणपत्र या प्रमाणन (जैसे, आईएसओ 27001, बीएसआई सी5) का अनुरोध करें और उनकी सावधानीपूर्वक समीक्षा करें।.
- माइग्रेशन रणनीति और निकास योजना विकसित करें: किसी भी संभावित माइग्रेशन की सावधानीपूर्वक योजना बनाएं। लागत, डेटा माइग्रेशन के लिए आवश्यक तकनीकी प्रयास, आवश्यक इंटरफ़ेस समायोजन और अपने कर्मचारियों के लिए परिवर्तन प्रबंधन पर विचार करें। अंतरसंचालनीयता सुनिश्चित करें और भविष्य में प्रदाता परिवर्तन या डेटा प्रतिवर्तीता को सुगम बनाने के लिए एक स्पष्ट निकास रणनीति परिभाषित करें।.
- ओपन सोर्स को एक विकल्प के रूप में विचार करें: मूल्यांकन करें कि क्या ओपन-सोर्स-आधारित SaaS समाधान, चाहे यूरोपीय संघ के प्रदाता से प्रबंधित सेवा के रूप में हों या स्वयं-होस्टेड हों, अधिकतम पारदर्शिता, अनुकूलनशीलता और नियंत्रण प्राप्त करने के लिए एक उपयुक्त विकल्प का प्रतिनिधित्व करते हैं।.
- नियामक परिदृश्य पर नज़र रखें: ट्रांसअटलांटिक डेटा ट्रैफ़िक (डीपीएफ सत्यापन), यूरोपीय प्रमाणन मानकों (ईयूसीएस), और संबंधित कानूनों (एनआईएस2, डोरा, उद्योग-विशिष्ट विनियम) में हो रहे विकास के बारे में सूचित रहें, क्योंकि ये आपकी क्लाउड रणनीति को महत्वपूर्ण रूप से प्रभावित कर सकते हैं।.
विशिष्ट क्लाउड सेवाओं के उपयोग के पक्ष या विपक्ष में निर्णय लेना, विशेष रूप से अमेरिकी प्रदाताओं बनाम यूरोपीय विकल्पों के संबंध में, केवल एक तकनीकी या अनुपालन संबंधी प्रश्न नहीं है। यह एक रणनीतिक निर्णय है जिसके कानूनी निश्चितता, डेटा सुरक्षा, महत्वपूर्ण व्यावसायिक प्रक्रियाओं पर नियंत्रण और अंततः वैश्विक डिजिटल क्षेत्र में कंपनी की मजबूती और प्रतिस्पर्धात्मकता पर दीर्घकालिक प्रभाव पड़ते हैं। गैर-यूरोपीय प्रदाताओं पर निर्भरता के विश्लेषित जोखिम काफी अधिक हैं और वर्तमान भू-राजनीतिक और कानूनी स्थिति से ये जोखिम कम होने के बजाय और बढ़ गए हैं।.
साथ ही, यूरोपीय विकल्पों पर स्विच करना कोई आसान बात नहीं है। कंपनियों को सावधानीपूर्वक विचार करना चाहिए कि क्या अनुपालन और नियंत्रण के संदर्भ में मिलने वाले लाभ, कार्यक्षमता, नवाचार की गति या माइग्रेशन के प्रयासों से संबंधित संभावित नुकसानों से अधिक हैं। अपनी आवश्यकताओं का गहन विश्लेषण, उपलब्ध विकल्पों का यथार्थवादी मूल्यांकन और सावधानीपूर्वक परिवर्तन योजना सफलता के लिए महत्वपूर्ण हैं। हालांकि, यूरोपीय बाजार तेजी से ऐसे व्यवहार्य और भरोसेमंद विकल्प प्रदान कर रहा है जो कंपनियों को अपनी डिजिटल संप्रभुता से समझौता किए बिना क्लाउड के लाभों का उपयोग करने की अनुमति देते हैं।.
हम आपके लिए हैं - सलाह - योजना - कार्यान्वयन - परियोजना प्रबंधन
☑️ रणनीति, परामर्श, योजना और कार्यान्वयन में एसएमई का समर्थन
Ai एआई रणनीति का निर्माण या पुन: प्रवर्तन
☑️ पायनियर बिजनेस डेवलपमेंट

Konrad Wolfenstein
मुझे आपके निजी सलाहकार के रूप में सेवा करने में खुशी होगी।
आप नीचे दिए गए संपर्क फ़ॉर्म को भरकर मुझसे संपर्क कर सकते हैं या बस मुझे +49 89 89 674 804 (म्यूनिख) ।
मैं हमारी संयुक्त परियोजना की प्रतीक्षा कर रहा हूं।
मुझे लिखें

एक्सपर्ट.डिजिटल - Konrad Wolfenstein
एक्सपर्ट.डिजिटल डिजिटलाइजेशन, मैकेनिकल इंजीनियरिंग, लॉजिस्टिक्स/इंट्रालॉजिस्टिक्स और फोटोवोल्टिक्स पर फोकस के साथ उद्योग का केंद्र है।
अपने 360° व्यवसाय विकास समाधान के साथ, हम नए व्यवसाय से लेकर बिक्री के बाद तक प्रसिद्ध कंपनियों का समर्थन करते हैं।
मार्केट इंटेलिजेंस, स्मार्केटिंग, मार्केटिंग ऑटोमेशन, कंटेंट डेवलपमेंट, पीआर, मेल अभियान, वैयक्तिकृत सोशल मीडिया और लीड पोषण हमारे डिजिटल टूल का हिस्सा हैं।
आप यहां अधिक जानकारी प्राप्त कर सकते हैं: www.xpert.digital - www.xpert.solar - www.xpert.plus
संपर्क में रहना