Kui tehisintellektist saab raketitehas: Claude'i, huthide juhtum ja digitaalsete relvade leviku hind – loominguline pilt teemal koos tehisintellektiga: Xpert.Digital
Antroopiline tegevus tekitab ärevust: keelemudel aitas ilmselt kaasa hüpersooniliste relvade väljatöötamisele
Tehisintellekt raketiinsenerina: kuidas Houthi mässulised ähvardavad maailmamajandust "Claude'iga"
Kaheotstarbeline õudusunenägu: kuidas tehisintellekt õhutab järgmist globaalset võidurelvastumist
Tehisintellekti kasutamine on jõudmas uude, ähvardavasse dimensiooni. USA ettevõtte Anthropic raporti kohaselt kasutas Jeemenis asuv rakuke, mis väidetavalt on seotud Houthi mässulistega, tehisintellekti keelemudelit "Claude", et arendada tarkvara täiustatud juhitavatele ja ballistilistele rakettidele. Kuigi analüüsitud vestluslogid ei ole veel viinud otse kasutusele võetava hüperhelikiirusega relvani – andmete kohaselt ebaõnnestus isegi dokumenteeritud välikatsetus –, tähistab see intsident pöördepunkti julgeolekupoliitikas. See näitab, et kaubanduslikult saadaval olev generatiivne tehisintellekt alandab drastiliselt väga keerukate sõjaliste uuenduste turule sisenemise barjääre. See, mis varem oli riiklike relvastusprogrammide monopol koos spetsialistide leegionidega, saab üha enam simuleerida ja kiirendada väikeste meeskondade ja keelemudeli tellimise abil. Seega on puhtalt tehnoloogiline nähtus arenemas käegakatsutavaks riskiks globaalsele julgeolekuarhitektuurile, maailmakaubandusele ja juba niigi pingelistele energiaturgudele. See juhtum näitab ilmekalt, et teadmiste demokratiseerimine tehisintellekti kaudu tuleb oma hinnaga – ja selle kuritarvitamise majanduslikud ja geopoliitilised lööklaineid ulatub Punasest merest Euroopasse.
Järgmine võidurelvastumine ei alga tehases, vaid vestlusaknas
Väidetav Anthropicu tehisintellekti süsteemi Claude kasutamine Põhja-Jeemeni rühmituse poolt tähistab julgeolekupoliitika pöördepunkti. Anthropicu sõnul üritasid osalised mudelit kasutada mitme juhitavate rakettide programmi tarkvara arendamiseks. Nende hulka kuulusid juhitav rakett, mille lennuarvuti oli kaubanduslikult saadaoleva mobiiltehnoloogia jõudlustasemel, mitmeastmeline ballistiline rakett, mille sihtmärgi ulatus oli üle 2000 kilomeetri, ja rida erinevaid rakette, mille hulgas oli rühmituse sõnul variant hüperhelikiirusega liugsõidukiga. Anthropic ei identifitseerinud rühmitust huthidena. Arvestades, et suuri osi Põhja-Jeemenist kontrollib huthide liikumine, on see omistamine usutav, kuid avalikult kättesaadava teabe põhjal jääb see tõenäoliseks, kuid mitte lõplikult tõestatud omistamiseks.
See eristamine on ülioluline. Erapooletu analüüs ei tohi tuletada kinnitatud toimepanija identiteeti geograafilisest vihjest. Samuti oleks vale järeldada tegelikke sõjalisi võimeid otse ambitsioonikate projektide nimede põhjal. Süsteemi, simulatsiooni, vigase prototüübi ja usaldusväärselt toimiva relva disaini vahel on märkimisväärsed tehnilised, tööstuslikud ja organisatsioonilised takistused. Sellest hoolimata on see protsess murettekitav. See näitab, et tänapäevased keelemudelid ei suuda mitte ainult tekste formuleerida või teavet kokku võtta, vaid piisavalt püsiva kasutamise korral võivad neist saada paindlik arenduskeskkond tarkvara, simulatsiooni, silumise ja tehnilise koordineerimise jaoks.
Seega ei seisne otsustav majanduslik tähtsus ainult ühe raketi potentsiaalses täiustamises. Palju olulisem on nõudlike arendusprotsesside sisenemiskulude vähendamine. Kui valitsusväline osaleja suudab asendada või vähemalt kiirendada osa spetsialiseerunud inseneride tööst üldiselt kättesaadava tehisintellekti süsteemiga, muutub sõjalise innovatsiooni kulustruktuur. Ekspertiis ei vanane, vaid muutub kergemini kättesaadavaks, kiiremini kombineeritavaks ja väiksemate meeskondade poolt kasutatavaks. Ühe pakkuja turvaprobleemist saab seega globaalse majanduse struktuuriline probleem: kvaliteetset kognitiivset jõudlust saab saavutada digitaalsete liideste kaudu, samas kui sellest tulenevad füüsilised riskid muutuvad reaalseks strateegilistes sadamates, torujuhtmetes, tootmisrajatistes ja mereteedel.
Kahtlus ei ole tõend
Juhtum tugineb esialgu ettevõtte analüüsile, mis uuris ettevõtte enda platvormi andmeid, kontosid, kasutusmustreid ja turvahoiatusi. See juurdepääs annab Anthropicule teadmiste osas eelise, kuid loob ka metodoloogilise piirangu. Kõrvalseisjad ei saa iseseisvalt kontrollida kõiki interaktsioone, kontode sisemist omistamist, andmete täielikkust ega üksikute protsesside hindamist. Seega on aruanne oluline esmane allikas, kuid mitte juriidiliselt vastuvõetav tõend selle põhjal tehtud avalike järelduste tegemiseks.
Ettevõtte sõnul näib olevat kindel, et Põhja-Jeemeni üksus töötas kolme relvaprogrammi kallal ja kasutas Claude Code'i ülesannete täitmiseks juhtimise, navigeerimise, stabiliseerimise, tarkvara integreerimise, simulatsiooni ja veaanalüüsi valdkonnas. Anthropic teatas ka, et rühm viis läbi juhitava raketi testi ja naasis varsti pärast seda tehisintellekti süsteemi veaanalüüsiks. Ettevõte teatas, et ei leidnud tõendeid selle kohta, et see oleks toonud kaasa kasutuselevõetava relva. Pigem väidetakse, et test ebaõnnestus. See leid leevendab küll otsest sõjalist mõju, kuid ei kõrvalda strateegilist riski.
Ebaõnnestunud test võib arendusprogrammis tegelikult olla eriti paljastav. Tehnoloogiline areng tuleneb sageli simulatsiooni, prototüüpimise, testimise, veaanalüüsi ja kohandamise järjestusest. Seega pole oluline mitte ainult see, kas esimene dokumenteeritud lend oli edukas, vaid ka see, kas süsteem kiirendas õppetsüklit. Just siin peitubki generatiivse tehisintellekti lisaväärtus: see suudab hinnata dokumentatsiooni, tuvastada vastuolusid, sõnastada alternatiive ja toetada paralleelselt mitut tööetappi. Isegi kui mudel ei leiuta täiesti uut relvatehnoloogiat, võib see lühendada idee ja katsetamise vahelist lõhet.
Samal ajal tuleb hüperhelikiirusega relvade kohta käivatesse väidetesse suhtuda erilise ettevaatusega. Projekti nimi või soovitud variant ei ütle materjali kontrolli, kuumakaitse, aerodünaamika, navigatsiooni, tootmistolerantside ja töökindluse kohta kuigi palju. See termin võib kirjeldada nii ehtsaid arendusambitsioone kui ka liialdusi, soovmõtlemist või pikaajalist visiooni. Seega ei peitu faktiliselt kindel tuum selles, et huthidel oli juba olemas Claude'iga koos välja töötatud hüperhelikiirusega relv. See seisneb selles, et nendega arvatavasti seotud isikud integreerisid võimsa tehisintellekti süsteemi tõsisesse ja pikaajalisse sõjalise tarkvara arendusprotsessi.
Claude valvekorras arendusosakonna töötajana
Levinud väide, et tehisintellekt asendab tarkvaraarendajaid, tabab osa protsessist, kuid on majanduslikult liiga lihtsustatud. Keelemudel ei saa asendada tervet arendusmeeskonda koos süsteemiarhitektuuri, mõõtmistehnoloogia, materjaliteaduse, kvaliteedi tagamise, testimise infrastruktuuri ja tootmisalaste teadmistega. Küll aga saab see üle võtta üksikuid ülesandeid, mis varem nõudsid märkimisväärset tööaega, eriteadmisi või välist konsultatsiooni. Sel viisil nihutab tehisintellekt väikese meeskonna tootlikkuse läve.
Mitme mudeli eksemplari paralleelne kasutamine on eriti oluline. Üks eksemplar saab genereerida tarkvara, teine viib läbi uuringuid ja kolmas kontrollib tulemusi. See lähenemisviis meenutab väikest virtuaalset arendusorganisatsiooni. Inimene määratleb eesmärgid, jaotab ülesanded ja hindab tulemusi, samal ajal kui mudel teeb osa operatiivsest teadmistööst. Majanduslikult loob see skaleeritava inseneriteenuse vormi: täiendav digitaalne töövõimsus on saadaval lühikese etteteatamisega, töötab ööpäevaringselt ja maksab vaid murdosa kõrgelt kvalifitseeritud spetsialistide meeskonnast.
See ei tähenda, et inimeste asjatundlikkus muutuks ebaoluliseks. Vastupidi: mida ohtlikum ja keerukam on projekt, seda olulisemaks muutub genereeritud tulemuste valik, valideerimine ja integreerimine. Mudel võib toota pealtnäha usutavat, kuid vigast koodi, teha valesid eeldusi või eirata füüsilisi piiranguid. Ebaõnnestunud välikatse rõhutab neid piiranguid. Igaüks, kes integreerib tehisintellekti tulemusi ohutuskriitilisse süsteemi ilma tugeva testimiseta, ei saavuta automaatselt täpsust, vaid võib hoopis kiiremini vigu tekitada.
Sellest hoolimata vähenevad mitmed kulud samaaegselt. Tehniliste teadmiste otsingukulud vähenevad, kuna asjakohast teavet ei pea enam vaevarikkalt arvukatest allikatest koguma. Erinevate distsipliinide vahelised tõlkekulud vähenevad, kuna mudel saab siduda termineid, dokumentatsiooni ja tarkvarakontseptsioone. Arenduskulud vähenevad, kuna rutiinsed ülesanded on automatiseeritud. Koordineerimiskulud võivad samuti langeda, kui üks operaator kontrollib mitut digitaalset agenti. See kombinatsioon on strateegiliselt olulisem kui sageli arutatud küsimus, kas tehisintellekt suudab kogenud inseneri täielikult asendada.
Tavapäraste ettevõtete jaoks on sama tootlikkuse kasv soovitav. Tootjad, tarkvarafirmad ja tehniliste teenuste pakkujad kasutavad tehisintellekti arendustsüklite lühendamiseks, vigade kiiremaks leidmiseks ja väiksemate meeskondade tõhusamaks muutmiseks. Dilemma seisneb selles, et seda efektiivsuse kasvu ei saa selgelt piirata tsiviilrakendustega. Juhtimisalgoritmid, andurite liitmine, simulatsioon ja vastupidav tarkvaraarhitektuur on klassikalised kaheotstarbelised valdkonnad. Meetodid, mis täiustavad tööstusrobotit, drooni või autonoomset sõidukit, saavad modifitseeritud kujul toetada ka sõjalisi süsteeme.
Tõeline innovatsioon on õppetsükkel
Generatiivse tehisintellekti kõige ohtlikum omadus ei seisne tingimata ühesainsas eksperdinõuandes. Oluline on see võime juhtida käimasolevat arendusprotsessi. Traditsiooniliselt pidid väikesed militantsed rühmitused keerukate projektide jaoks värbama spetsialiste, omandama teadmisi isiklike võrgustike kaudu või toetuma valitsuspartnerite toetusele. Võimas mudel ei saa seda sõltuvust täielikult kõrvaldada, kuid see saab seda oluliselt vähendada.
Dokumenteeritud tagasipöördumine tehisintellekti juurde kohe pärast ebaõnnestunud testi illustreerib seda mehhanismi. Katse käigus genereeritakse reaalse maailma andmeid ja vaatlusi. Seejärel aitab mudel kategoriseerida võimalikke veaallikaid, sõnastada hüpoteese ja valmistuda järgmisteks testimisetappideks. Digitaalse simulatsiooni ja reaalse testimise kombinatsioon lühendab disaini ja täiustamise vahelist tsüklit. Iga iteratsioon saab genereerida teadmisi, mis on aluseks järgmise versiooni loomisele.
Veelgi olulisem on viide juba loodud võrguühenduseta simulatsioonitööriistale. Kui osaleja on sellise tööriista välja töötanud, kaotab tema tehisintellekti konto hilisem peatamine osa oma mõjust. Seejärel ei andnud platvorm mitte ainult individuaalseid vastuseid, vaid aitas potentsiaalselt kaasa ka püsiva võimekuse loomisele. See on peamine erinevus kuritahtliku teabe hankimise ja suutlikkuse suurendamise vahel. Vastus lõpeb seansiga; kohalik tööriist jääb kättesaadavaks, seda saab edasi arendada ja võrgustikus levitada.
See viib regulatsiooni seisukohast ebamugava järelduseni. Edukas ohu ennetamine ei pea algama alles siis, kui kasutaja koheselt täielikku relvakäsiraamatut küsib. See peab ära tundma mustreid, kus paljud pealtnäha tähtsusetud ülesanded moodustavad riskantse süsteemi. Just see äratundmine on keeruline, sest samad alamülesanded esinevad ka õigustatud projektides. Olukorrateadlikkuse, juhtimise või simulatsiooni tarkvara võib kuuluda tsiviildroonile, uurimisprojektile, mudellennukile või sõjalisele raketile. Kontekst on määrav, kuid konteksti saab jaotada mitme konto, seansi, keele ja tehnilise abstraktsiooni taseme vahel.
Kaitsemehhanismid ebaõnnestuvad tööjaotuse tõttu
Anthropic selgitas, et nende turvameetmed blokeerisid palju, kuid mitte kõiki päringuid. Väidetavalt varjasid kurjategijad oma kavatsusi ja jagasid projekti arvukateks seanssideks. Selline lähenemisviis paljastab praeguse tehisintellekti turvalisuse põhimõttelise nõrkuse: modereerimine hindab sageli üksikuid esildisi või piiratud vestluslõimesid, samas kui professionaalsed kuritarvitajad tegutsevad projektipõhiselt ja tööjaotusega.
Eraldi vaadatuna võib tarkvarateegi, simulatsiooni või juhtimisprobleemi kohta käiv küsimus tunduda õigustatud. Täielik pilt selgub alles siis, kui see kombineeritakse kasutajaprofiili, eelmiste seansside, paralleelsete eksemplaride, omandatud komponentide ja korduvate tehniliste eesmärkidega. Seetõttu peab turvaarhitektuur arenema kohaliku sisu kontrollimisest riskipõhise käitumusliku analüüsini. See tekitab aga olulisi huvide konflikte andmekaitse, ärisaladuste ja õigustatud uuringutega.
Ebapiisav järelevalve võimaldab ohtlikel projektidel läbi minna. Liiga agressiivne järelevalve võib ekslikult blokeerida insenere, turvateadlasi, ülikoole ja tööstusettevõtteid. See võib viia ka selleni, et teenusepakkujad loovad oma klientide tehnilise töö kohta ulatuslikke profiile. See oleks Euroopa ettevõtete jaoks eriti problemaatiline, kui tundlikke arendusandmeid hinnataks väljaspool Euroopat asuvates juhtimissüsteemides. Seetõttu ei tohi turvalisust ja konfidentsiaalsust vastandada; vaja on astmelisi läbivaatamisprotsesse, läbipaistvaid eskalatsioonireegleid ning selget eraldatust automatiseeritud tuvastamise ja inimeste otsuste tegemise vahel.
See juhtum näitab ka seda, miks ainuüksi sisufiltritest pikas perspektiivis ei piisa. Niipea kui avatud mudelid, varastatud juurdepääs, kohalik arvutusvõimsus või alternatiivsed pakkujad muutuvad kättesaadavaks, saavad sihikindlad osalejad ohust mööda hiilida. Üks ettevõte saab oma platvormil kuritarvitusi raskendada, kuid ta ei saa üksi kontrollida genereerivate mudelite globaalset kättesaadavust. Tõhus kaitse nõuab ühiseid ohuindikaatoreid, koordineeritud aruandluskanaleid, tehnilisi standardeid ja rahvusvahelist koostööd, mis algab juba ammu enne edukat rünnakut.
Teadmiste demokratiseerimine viib levikuni
Generatiivne tehisintellekt muudab kapitali, tööjõu ja teadmiste vahelist suhet. Traditsioonilistes kaitseprogrammides olid peamisteks kitsaskohtadeks spetsialiseerunud insenerid, kallis tarkvara, tööstuslik infrastruktuur ja aastatepikkune kogemus. Tehisintellekt leevendab peamiselt selgesõnalise teadmise kitsaskohta. See muudab spetsialiseeritud teabe leidmise lihtsamaks, seob dokumentatsiooni, tõlgib programmeerimiskeelte vahel ja toetab silumist.
See ei muuda aga iga kontserni kõrgtehnoloogiliseks relvatootjaks. Füüsilised komponendid tuleb hankida, toota ja testida. Anduritel esineb mõõtmisvigu, ajamid reageerivad koormuse all erinevalt kui simulatsioonides, akud ja elektroonika rikki lähevad kuumuse või vibratsiooni tõttu ning tööstusliku tootmise kvaliteet määrab töökindluse. Need materiaalsed takistused piiravad tehisintellekti kohest mõju.
Majanduslikult on isegi läve osaline langetamine piisav riski oluliseks suurendamiseks. Kui vaja on vaid viit spetsialisti kahekümne asemel, kui arendusfaasid kestavad kuid aastate asemel või kui riiklik toetaja peab kohapeale vähem personali pakkuma, suureneb potentsiaalselt võimekate osalejate arv. Üksikute ebaõnnestumiste tõenäosus on endiselt suur, kuid katsete arv võib suureneda. Julgeolekupoliitika seisukohast pole oluline mitte ainult edukuse määr, vaid ka edukuse tõenäosuse ja katsete sageduse korrutis.
See mehhanism sarnaneb küberkuritegevuse arenguga. Automatiseerimine ei teinud igast toimepanijast kõrgelt osavat inimest, kuid see võimaldas rohkem rünnakuid, kiiremat kohanemist ja suuremat ulatust. Füüsiliste relvasüsteemide puhul pole üleminek täielik, sest riistvara ja testimine on endiselt olulised. Sellest hoolimata ilmneb sarnane skaleerimisloogika: tehisintellekt suurendab olemasolevate spetsialistide võimekust, kompenseerib vähem kogenud kasutajate teadmiste lünki ja vähendab korduvate ülesannete täitmiseks vajalikku pingutust.
Geopoliitiline tagajärg on sõjalise innovatsioonivõimekuse laiem levik. Riigid ei kaota oma monopoli keerukate süsteemide üle, kuid nende eelis võib kahaneda. Valitsusvälised osalejad, vahendusrühmad ja väiksemad riigid saavad juurdepääsu tööriistadele, mis varem olid reserveeritud suurtele organisatsioonidele. Seega saab arvutusvõimsuse, avatud lähtekoodiga tarkvara, andurite ja elektroonika ülemaailmne turg kaudselt osaks detsentraliseeritud kaitseinfrastruktuurist.
Sõjalised eelised jäävad piiratuks, kuid mitte kahjutuks
Keelemudeleid usaldusväärsete relvainseneridena kujutada oleks analüütiliselt vigane. Neil puudub inimlikus mõttes oma füüsikaline arusaam, nad ei teosta iseseisvat kvaliteedikontrolli ja suudavad veenvalt varjata ebakindlust. Ohutuskriitilistes rakendustes on just see kombinatsioon ohtlik. Tulemus võib tunduda formaalselt korrektne, kuid ikkagi ebaõnnestuda vale ühiku, sobimatu mudeli või arvestamata piirtingimuse tõttu.
Seega ei ole ebaõnnestunud test väike detail, vaid pigem tõend tehnoloogia piiratusest. Tarkvaraarendus on vaid üks osa keerulisest süsteemist. Navigatsioon peab suhtlema andurite, mehaanika, toiteallika, kommunikatsiooni ja reaalsete lennutingimustega. Väikesed kõrvalekalded võivad muuta kogu projekti kasutuskõlbmatuks. Lisaks hõlmavad ambitsioonikad ulatused või hüperhelikiirusega profiilid nõudeid, mis ületavad tavapärase programmeerimisabi võimalusi.
Samal ajal oleks sama vale järeldada sellest ebaõnnestumisest, et kõik on lubatud. Sõjaline väärtus ei tulene ainuüksi täiuslikust täpsusest. Isegi piiratud paranemine ulatuse, stabiilsuse, korduvuse või täpsuse osas võib suurendada ohtu laevadele, sadamatele ja elektrijaamadele. Ebausaldusväärne süsteem sunnib vastaseid võtma ka kaitsemeetmeid, suurendab kindlustusmakseid ja muudab marsruudiotsuseid. Seega võib majanduslik mõju olla suurem, kui puhttehniline jõudlus eeldaks.
Asümmeetrilised osapooled saavad sellest suhtest eriti kasu. Nad ei pea saavutama täielikku sõjalist võitu. Piisab usutava riski loomisest, mis sunnib vastast rakendama kulukaid kaitsemeetmeid. Suhteliselt odav rakett või droon võib ohustada miljoneid dollareid maksvat tankerit, käivitada kallite pealtkuulamissüsteemide paigaldamise või sundida laevandusettevõtet oma marsruuti muutma. Tehisintellekt võimendab seda asümmeetrilist kulude suhet, vähendades ründaja arendus- ja kohanemiskulusid.
🎯🎯🎯 Andmepõhine B2B tööstuskeskus peaaegu ettevõttesisese lahendusena


Peaaegu ettevõttesisene lahendus: kuidas Xpert.Digital täidab B2B turunduse ja müügi operatiivseid lünki – nutikas sisupõhine äri - pilt: Xpert.Digital
Xpert.Digital on Konrad Wolfenstein juhitav andmepõhine B2B tööstuskeskus. Ettevõte tegutseb tööstuspartneritele välise, peaaegu sisemise lahendusena, täites turunduse, sisu ja müügi operatiivseid lünki – ilma kliendipoolsete lisaressurssideta.
Lisateavet leiate siit:
Keelemudelist raketitöökojani: alahinnatud tehisintellekti risk
Bab al-Mandabist on saamas globaalne riskihind
Selle juhtumi julgeolekukaalutlusi süvendab olukord Punasel merel. 2026. aasta septembris saavutasid huthid Jeemeni läänerannikul märkimisväärseid territoriaalseid edusamme, vallutades Mocha sadama ning liikudes edasi Dhubabi ja Perimi saare, tuntud ka kui Mayyuni, poole. Need positsioonid asuvad Bab al-Mandabi väinas, mis on lõunapoolne juurdepääs Punasele merele ja seega ka Suessi kanali kaudu kulgevale marsruudile.
Geograafiline kontroll ei tähenda automaatselt, et üks pool domineerib täielikult kogu väina üle. Rahvusvahelised mereväed, õhuluure, rannikukaitse ja kaubalaevade võime laevu ümber suunata piiravad sellist kontrolli. Sellest hoolimata pakub rannikul ja saartel kohalolek paremaid võimalusi vaatlemiseks, hirmutamiseks ja poliitiliseks väljapressimiseks. Laevandusettevõtete jaoks on isegi suurenenud rünnaku tõenäosus piisav, et ümber arvutada kindlustus, meeskonna kaitse ja marsruudi planeerimine.
Gibraltari väina majanduslik tähtsus suurenes 2026. aastal. USA Energiainfoameti andmetel tõusis selle kaudu transporditava toornafta, kondensaatide ja naftatoodete maht 3,9 miljonilt barrelilt päevas 2025. aasta esimeses kvartalis 8,1 miljoni barrelini päevas 2026. aasta teises kvartalis. See muutis koridori veelgi olulisemaks alternatiivseks marsruudiks ajal, mil teised Lähis-Ida marsruudid olid surve all.
Euroopa jaoks on Bab al-Mandabi väin osa lühimast mereteest Aasiasse. Kui läbisõit muutub liiga riskantseks, viib kõige olulisem alternatiiv Hea Lootuse neeme ümber. See marsruut seob laevu kauemaks, suurendab kütusekulu ja personalikulusid ning vähendab tõhusalt saadaolevat transpordivõimsust. Isegi ilma füüsilise hävinguta võib usutav sõjaline oht seega piirata kaubaveovõimsust.
Seega ei tugine huthide majanduslik võim niivõrd formaalsele kontrollile globaalse kaubanduse üle, kuivõrd nende võimele tekitada ebakindlust. Turud hindavad lisaks varasemale kahjule ka eeldatavaid häireid. Täiendav raketivõimekus, isegi kui see on tehniliselt ebatäiuslik, võib suurendada iga missiooni riskipreemiat. Tehisintellekti potentsiaalne kasutamine ja territoriaalne pealetung on seega vastastikku tugevdavad: üks suurendab tajutavat tehnoloogilist võimekust, teine parandab nende geograafilist asendit.
Naftaliin on haavatav, kuid Saudi Araabia pole ära lõigatud
Saudi Araabia ida-lääne suunaline torujuhe, mida sageli nimetatakse naftajuhtmeks, transpordib toornaftat kuningriigi idaosas asuvatest tootmis- ja töötlemiskeskustest Punase mere sadamasse Yanbu. See on strateegiliselt oluline, kuna see möödub Hormuzi väinast. Olukorras, kus Pärsia laht ja Hormuz on häiritud, saab sellest torujuhtmest peamine alternatiivne marsruut.
Pärast droonirünnakuid suleti liin ettevaatusabinõuna 2026. aasta septembris. Saudi Araabia allikad viitasid sellele, et droonid pärinesid Iraagist. Seetõttu ei tohiks rünnakut ilma kindlate tõenditeta huthide arvele panna. Pigem viitab rünnaku ajastus, mis langes kokku huthide pealetungi ja teiste Iraani toetatud rühmituste rünnakutega, piirkondlikule mitme rinde strateegiale, kus infrastruktuuri, laevandust ja varustusliine saab kõik samaaegselt sihtida.
Väide, et Saudi Araabia ei saa sulgemise tõttu enam üldse naftat eksportida, ületab kontrollitava teabe piire. Kuigi torujuhtme ajutine sulgemine piirab peamist marsruuti, on Saudi Araabial olemas hoidlad, sadamataristu ja põhimõtteliselt ka muud transpordivõimalused. Sõltuvalt julgeolekuolukorrast saab tarneid osaliselt jätkata Pärsia lahe, põhja- või Egiptuse marsruutide kaudu ning olemasolevaid varusid kasutades. Neil alternatiividel on väiksem võimsus, pikemad marsruudid või oma geopoliitilised riskid, kuid need ei tähenda täielikku ekspordi peatamist.
Seega on täpsem väide järgmine: häiritud Hormuzi liiklus, ohustatud Bab al-Mandabi piiriületuspunkt ja ajutiselt suletud ida-lääne suunaline torujuhe vähendavad drastiliselt Saudi Araabia paindlikkust. Süsteem, mis tavaliselt on mitme marsruudi kaudu vastupidav, kaotab samaaegselt olulised alternatiivsed marsruudid. Just seda koondamise kaotust hinnatakse turgudel kõrge riskipreemiaga.
Rahvusvahelise Energiaagentuuri (IEA) andmetel langes Saudi Araabia toornafta pakkumine 2026. aasta augustis 2,3 miljoni barreli võrra päevas 6 miljoni barrelini päevas, mis on madalaim tase enam kui kolme aastakümne jooksul. Saudi Araabia esitas OPECile erinevad pakkumisnäitajad, samas kui tema teatatud toodang oli IEA hinnangule lähemal. See lahknevus rõhutab vajadust kriisi ajal hoolikalt eristada tootmise, pakkumise ja ekspordi andmeid. Siiski on selge, et rajatiste vastu suunatud rünnakud, laevandusele avalduvad riskid ja piiratud laevaliikluse marsruudid olid turu pakkumist juba enne viimast eskaleerumist märkimisväärselt vähendanud.
Nafta hind reageerib kaotatud koondamisele
Toornafta hinna tõusu ei saa usaldusväärselt seostada ühe sündmusega. 2026. aasta septembris toimisid samaaegselt mitu tegurit: sõda Iraaniga, katkestused Hormuzi väinas, rünnakud Saudi Araabia energiarajatistele, riskid Punases meres, Venemaa rafineerimistehaste kahjustused ja ebakindlus katkestuste kestuse osas. Huthi pealetung oli märkimisväärne täiendav šokk, kuid mitte ainus põhjus.
Brenti toornafta hind tõusis ühel hetkel peaaegu 110 dollarini barreli kohta, sulgudes 11. septembril umbes 104,61 dollari juures. Vaatamata reedesele langusele näitas see siiski enam kui kaheksa protsendilist nädalast tõusu. See liikumine peegeldab pingelise turu tüüpilist käitumist. Hinnad reageerivad eriti tugevalt siis, kui saadaolev tootmisvõimsus, transpordialternatiivid ja ladustamispuhvrid on kõik ebakindlad.
Sellises olukorras koosneb nafta hind kolmest komponendist. Esiteks suureneb füüsilise nappuse väärtus, kui tegelikult tarnitakse või veetakse vähem toornaftat. Teiseks tõuseb transpordipreemia kõrgemate veohindade, pikemate marsruutide ja kindlustuskulude tõttu. Kolmandaks tekib geopoliitiline riskipreemia võimalike edasiste häirete eest. See preemia võib kiiresti tõusta ja sama kiiresti osaliselt kahaneda, kui kahju tundub piiratud või on ette näha remonti.
Seega mõjutab naftajuhtme sulgemine hindu isegi siis, kui see on ajutine. Turg ei küsi ainult seda, mitu barrelit ühel päeval puudu on. See hindab, kas Hormuzi väina kõige olulisem möödasõit toimib usaldusväärselt. Kui Bab al-Mandabi väin on samaaegselt ohus, kaotab Yanbu marsruut osa oma strateegilisest väärtusest Aasia tarnete jaoks. Nafta võiks Punasest merest suunata põhja poole Suessi ja Vahemere poole, kuid ka see nõuab võimsust, aega ja turvalist infrastruktuuri.
Tootehindade areng on samuti ülioluline maailmamajanduse jaoks. Rafineerimistehased vajavad teatud tüüpi toornaftat ja mitte iga katkenud tarnet ei saa lühikese aja jooksul samaväärse tootega asendada. Seetõttu võivad diislikütus, petrooleum või naftakeemia toorained muutuda kallimaks kui toornafta. Kõrged diislikütuse hinnad mõjutavad otseselt kaubavedu, põllumajandust, ehitust ja tööstust. Koormus jaotub tarneahelate vahel ja toimib nagu maks energiamahukale tootmisele ja liikuvusele.
Euroopa tööstus maksab topelt
Saksamaa ja teiste Euroopa riikide majandusi mõjutab Punase mere eskaleerumine kahel viisil. Esiteks energia. Kõrgemad nafta- ja kütusehinnad suurendavad transpordi, logistika, keemiatööstuse ja arvukate tööstusprotsesside kulusid. Teiseks kaubandus Aasiaga. Ümbersõidud Aafrikas pikendavad transiidiaega ja suurendavad konteineri maksumust.
Varasemad häired illustreerivad probleemi ulatust. 2024. aasta Punase mere kriisi ajal langes Suessi kanali kaudu kulgeva kaubavahetuse maht ajutiselt järsult ja Hea Lootuse neeme ümbersuunamine suurenes dramaatiliselt. Konteinerveohinnad marsruutidel Shanghaist Euroopasse mitmekordistusid ajutiselt. Maailmapank juhtis tähelepanu sellele, et veokulude kahekordistumine võib tõsta globaalset inflatsiooni keskmiselt umbes 0,7 protsendipunkti võrra, kuigi tegelik mõju sõltub kestusest, vahetuskurssidest, varudest ja konkurentsi intensiivsusest.
Saksa ettevõtete jaoks on mõju ebaühtlaselt jaotunud. Kvaliteetsed ja kerged tooted suudavad täiendavaid veokulusid kergemini katta kui rasked või väikese kasumimarginaaliga kaubad. Eriti haavatavad on tööstusharud, kus on piiratud varud, pikad Aasia tarneahelad ja just-in-time tootmine. Nende hulka kuuluvad osad masinaehitus-, elektroonika-, autotööstuse-, keemia- ja jaemüügisektorist.
Pikemad transiidiajad mitte ainult ei suurenda otseseid transpordikulusid. Ettevõtted peavad rahastama rohkem kaupu merel, hoidma suuremaid ohutusvarusid ja esitama tellimusi varem. See suurendab seotud käibekapitali. Kõrged intressimäärad muudavad selle efekti eriti kulukaks. Lisaks suureneb prognooside ebakindlus, mis raskendab tootmise planeerimist ja tarnegraafikuid.
Laevandusettevõtted saavad kasu kõrgematest kaubaveohindadest, kuid samal ajal peavad nad kandma kõrgemaid kütuse-, kindlustus- ja turvakulusid. Algselt marsruudilt eemale jäävad sadamad võivad saada lisamahtu, samal ajal kui teised ümberlaadimiskeskused kaotavad võimsust. Egiptuse jaoks tähendab vähem Suessi ületusi oluliste valuutatulu langust. Seega loob kriis võitjaid ja kaotajaid, kuid üldiselt on domineerivaks mõjuks efektiivsuse langus pikemate marsruutide ja ebaproduktiivse riskijuhtimise tõttu.
Tehisintellekti kuritarvitamine on muutumas bilansiriskiks
See juhtum pole oluline ainult valitsuste ja tehisintellekti pakkujate jaoks. Ettevõtted peavad eeldama, et genereerivaid süsteeme hakatakse tulevikus rangema reguleerimise ja jälgimise alla seadma. Pakkujad laiendavad identiteedi kontrollimist, kasutusanalüüsi, juurdepääsupiiranguid ja aruandlusnõudeid. See võib äriklientidele kaasa tuua uusi vastavuskulusid.
Eriti mõjutatud on kaheotstarbeliste rakendustega tööstusharud: lennundus, robootika, tööstusautomaatika, sensoritehnoloogia, navigatsioon, keemia, biotehnoloogia ja küberturvalisus. Õigustatud arendustaotlused võivad käivitada riskisignaale, kui need eraldi vaadatuna meenutavad sõjalist kasutusjuhtu. Seetõttu vajavad ettevõtted dokumenteeritud kasutusjuhtumeid, selgeid vastutusalasid ja kontrollitud arenduskeskkondi. Need, kes töötlevad tundlikke tehnilisi andmeid juhuslikult avalike tehisintellekti teenuste kaudu, riskivad lisaks andmete rikkumisele ka blokeerimise ja regulatiivsete konfliktidega.
Pakkuja poolelt tõusevad turvainseneride, ohuanalüüsi ja inimeste poolt tehtavate läbivaatamisprotsesside kulud. Mudelid peavad lisaks soovimatu sisu tuvastamisele hindama ka pikaajalisi kasutusmustreid. Sellele lisanduvad koostöökulud ametiasutuste, tööstuspartnerite ja teadusasutustega. Need kulud soosivad suuri platvorme, mis saavad endale lubada ulatuslikke turvameeskondi. Väiksemad pakkujad ja avatud projektid satuvad surve alla, kui nõutakse võrreldavaid standardeid.
Samal ajal on tekkimas turg spetsiaalsetele turvalahendustele. Ettevõtted vajavad tööriistu juurdepääsu kontrollimiseks, logimiseks, mudeli jälgimiseks, andmete klassifitseerimiseks ja tehisintellekti loodud koodi ülevaatamiseks. Kindlustusandjad küsivad, kuidas ettevõte saab takistada oma süsteemide väärkasutamist ebaseaduslikel eesmärkidel. Pangad ja investorid võivad hinnata tehisintellekti juhtimist, sarnaselt küberturvalisusega, operatsiooniriski osana.
Mainekahju on samuti märkimisväärne. Müüja võib langeda tahtliku möödahiilimise tehnilise ohvriks ja olla ikkagi avalikult seotud relvaprogrammiga. Seevastu liiga agressiivne kontroll võib kahjustada püsiklientide usaldust. Strateegiline väljakutse on seada usaldusväärsed piirid, muutmata toodet teadusuuringute ja tööstuse jaoks kasutuskõlbmatuks.
Ekspordikontroll on puudulik
Traditsioonilised ekspordikontrolli meetmed keskenduvad füüsilistele kaupadele, tehnilistele joonistele, spetsiaalsele tarkvarale, suure jõudlusega kiipidele ja selgelt määratletud sõjalistele komponentidele. Generatiivne tehisintellekt sobib sellesse raamistikku vaid osaliselt. Mudel on universaalne teadmiste ja arenduse tööriist, mille kasulikkus sõltub kontekstist. Sama teenus saab parandada hooldusprotsessi, programmeerida tsiviildrooni või toetada sõjalist projekti.
Üldine juurdepääsukeeld tervetele riikidele või piirkondadele oleks tehniliselt möödahiilitav ja võiks mõjutada seaduslikke kasutajaid. Samal ajal ei ole teenusepakkujate puhtalt vabatahtlikud kohustused piisavad, kui majanduslik konkurents karistab turvainvesteeringuid. Vaja on mitmekihilist süsteemi, mis ühendab endas suure jõudlusega mudeleid, kõrge riskiga funktsioone ja kahtlaseid kasutusmustreid.
See hõlmab usaldusväärseid kliendiauditeid suure jõudlusega liideste jaoks, automatiseeritud masskasutuse piiranguid, turvalisi protokolle regulatiivseks aruandluseks ja valdkondadevahelisi kuritarvituste näitajaid. Sama oluline on varastatud API-võtmete ja ohustatud ettevõtte kontode kontroll. Kurjategijad ja riigiasutused saavad juurdepääsupiirangutest mööda hiilida, eeldades seaduslikku digitaalset identiteeti.
Täielik ühtlustamine rahvusvahelisel tasandil on praktiliselt võimatu. Riikidel on erinevad julgeolekuhuvid ja nad näevad tehisintellekti samaaegselt majandusliku ja sõjalise konkurentsieelise rollis. Realistlikumad on peamiste tarnija- ja tootjariikide koalitsioonid, mis lepivad kokku miinimumstandardites eriti kõrge jõudlusega mudelite jaoks. Sellised standardid peaksid arvestama mitte ainult mudeli avaldamisega, vaid ka liideste, agentide funktsioonide, tööriistadele juurdepääsu ja võimega autonoomselt ellu viia pikaajalisi projekte.
Teine lähenemisviis puudutab füüsilist tarneahelat. Isegi kui teadmised on digitaalselt kättesaadavad, jäävad teatud andurid, ajamid, spetsiaalsed materjalid, testimisseadmed ja tootmismasinad kontrollitavaks. Seetõttu peaks ekspordikontroll siduma digitaalsed riskisignaalid hankeandmetega. Tehisintellekti kasutamise ja asjakohaste komponentide hankimise kahtlane kombinatsioon on informatiivsem kui üksik päring. See nõuab nõuetekohast menetlust ja ranget keskendumist konkreetsetele ohuolukordadele.
Platvorm ei tohi olla nii kohtunik kui ka luureteenistus
Anthropic blokeeris mõjutatud kontod ja jagas oma järeldusi avaliku ja erasektori partneritega. Sellised meetmed on mõistetavad, kuid tekitavad küsimusi vastutuse ja järelevalve kohta. Eraettevõte otsustab esialgu ise, millist käitumist peetakse kahtlaseks, millised kontod suletakse ja milliseid andmeid jagatakse. Otseste turvaohtude korral on vaja kiiret tegutsemist, kuid selline võim ei saa jääda püsivalt kontrollimatuks ilma läbipaistvate reegliteta.
Vajalikud on astmelised protseduurid. Ilmselgelt keelatud ja äärmiselt ohtlik kasutamine tuleb viivitamatult lõpetada. Ebaselgetel kahesuguse kasutusega juhtudel peaksid kvalifitseeritud audiitorid konteksti hindama. Mõjutatud õigustatud kliendid vajavad võimalust olukorra selgitamiseks, tingimusel et see ei takista uurimisi ega avaliku julgeoleku jõupingutusi. Ametivõimud omakorda vajavad selget õigusraamistikku andmetele juurdepääsuks ja teabevahetuseks.
Ohuaruannete avaldamine nõuab samuti hoolikat kaalumist. Läbipaistvus teavitab teisi müüjaid ja tugevdab avalikku arutelu. Liiga palju tehnilisi üksikasju võib aga aidata kopeerijaid. Liiga vähene teave takistab sõltumatut läbivaatamist. Õige lähenemisviis seisneb usaldusväärsete mustrite, tagajärgede ja vastumeetmete tuvastamises, avaldamata tegevusjuhiseid või korratavaid tehnilisi üksikasju.
Lisaks on olemas majanduslik huvide konflikt. Ohutusaruanded näitavad vastutustunnet, kuid samal ajal aitavad need teenusepakkujal positsioneerida. Seetõttu peaksid peamised järeldused võimaluse korral olema kinnitatud sõltumatute uuringute, ametiasutuste või mitme platvormi poolt. Valdkonnaülesed aruandlusstandardid võiksid suurendada võrreldavust ja takistada ettevõtetel avaldamast ainult kõige soodsamaid väljavõtteid.
Mida ettevõtted ja valitsused peavad nüüd muutma
Esimene tagajärg on tehisintellekti turvalisuse käsitlemine kriitilise infrastruktuuri osana. Mudelid, andmekeskused ja API-juurdepääs ei ole enam pelgalt digitaalsed teenused. Need saavad kiirendada küberoperatsioonide, seire ja relvaprogrammide arendusprotsesse. Seetõttu peavad teenusepakkujad looma sõjalis-tehniliste ja geopoliitiliste teadmistega punaseid meeskondi, mitte tegelema ainult üldise sisu modereerimisega.
Teine tagajärg on suurem vajadus projektipõhise tuvastamise järele. Turvamudelid peavad suutma aja jooksul mustreid ära tunda ilma piiramatul hulgal sisu salvestamata õigustatud klientidelt. Privaatsust toetavad riskisignaalid, astmeline identiteedi kontrollimine ja agentide funktsioonide eriti range kontroll pakuvad võimalikku lahendust. Mida rohkem mudel iseseisvalt faile muudab, tööriistu kutsub, simulatsioone käivitab või mitut agenti koordineerib, seda kõrgem peaks olema kontrolli tase.
Kolmas tagajärg puudutab füüsiliste süsteemide vastupidavust. Ükski tehisintellekti filter ei saa garanteerida, et mässulised rühmitused ei tee tehnoloogilisi edusamme. Seetõttu vajavad sadamad, tankerid, torujuhtmed ja energiarajatised paremat avastamist, õhukaitset, varundamist ja parandatavust. Tarneahelad peavad planeerima alternatiivseid marsruute ja ohutusvarusid. Mudelipõhine ennetamine ei asenda tugevat infrastruktuuri.
Neljas tagajärg on majanduslik ettevalmistus. Ettevõtted peaksid arvutama stsenaariume naftahindade jaoks, mis on oluliselt üle 100 dollari, mitme nädala pikkuste transpordiviivituste ja kõikuvate kindlustusmaksete jaoks. Oluline tegur ei ole täpsed prognoosid, vaid pigem jätkusuutlikkuse piirid: millised tooted kaotavad oma marginaalid kõrgemate veohindade korral? Millised komponendid peatavad tootmise? Kui palju täiendavat käibekapitali on vaja? Milliseid tarnijaid saab piirkondlikult mitmekesistada?
Viies tagajärg on täpsem avalik kommunikatsioon. Pealkirjad tehisintellektist kui relvainsenerist tabavad probleemi küll ära, aga võivad liialdada tehnika hetkeseisuga. Dokumenteeritud juhtum ei tõesta, et Claude arendas autonoomselt välja täielikult operatiivse ballistilise raketi. Pigem näitab see, et arvatavasti sõjaväeüksus kasutas oma arendusorganisatsiooni osana kommertslikku tehisintellekti süsteemi, osaliselt mööda hiilis kaitsemeetmetest ja ehitas üles pideva simulatsioonivõime vaatamata ebaõnnestunud testile. See kaine sõnastus on vähem sensatsiooniline, aga strateegiliselt murettekitavam.
Digitaalse relvamajanduse hind
Claude'i ja Põhja-Jeemeni juhtum näitab, kui tihedalt on digitaalne tootlikkus, sõjaline jõud ja globaalsed kaubandusriskid nüüd omavahel läbi põimunud. Ameerika Ühendriikide tarkvaraplatvorm saab toetada Jeemenis asuva üksuse arendustööd; selle potentsiaalsed võimed mõjutavad väina julgeolekut; see ebakindlus muudab nafta hindu, veohindu ja tootmiskulusid Euroopas. Mõjude ahel ulatub andmekeskustest raketitöökodadeni ning lõpuks ettevõtete bilansside ja tarbijahindadeni.
Peamine majanduslik muutus seisneb kognitiivsete võimete madalamas hinnas. Generatiivne tehisintellekt muudab oskusteabe skaleeritavamaks ja kiirendab iteratsiooni. Ettevõtete jaoks tähendab see tootlikkuse kasvu. Militantsete osalejate jaoks pakub see võimalust osaliselt kompenseerida personali ja organisatsiooni nõrkusi. Seega tekitab sama tehnoloogia nii rikkuse kasvu kui ka turvakulusid.
Oluline küsimus on, kas need väliskulud on tehisintellekti tööstuse ärimudelites arvesse võetud. Kui pakkujad müüvad ainult arvutusvõimsust ja tellimusi, samal ajal kui riigid, laevandusettevõtted ja energiatarbijad kannavad väärkasutuse tagajärgi, luuakse perversne stiimul. Turvainvesteeringud, identiteedi kontrollimine ja kuritarvituste avastamine peavad saama tootekulude standardseks komponendiks. Samal ajal ei tohi regulatsioonid turgu nii palju piirata, et vaid vähesed ettevõtted kontrollivad juurdepääsu võimsale tehisintellektile.
Täielikku tehnilist lahendust ei ole võimalik ette näha. Kaitsemeetmeid saab mööda hiilida, avatud mudeleid saab kasutada lokaalselt ja tööriistu saab kopeerida. Seetõttu on realistlik vaid piiratud juurdepääsu, varajase avastamise, rahvusvahelise koostöö, kontrollitud tarneahelate ja vastupidava infrastruktuuri kombinatsioon. Eesmärk ei saa olla igasuguse kuritarvituse võimatuks muutmine. See peab puudutama ründajate kulude ja avastamisriski suurendamist, arendustsüklite häirimist ning edukate rünnakute tagajärgede piiramist.
Provokatiivne tõde on see: järgmise põlvkonna asümmeetrilised relvad ei pea pärinema salajasest valitsuse uurimisasutusest. Neid saab luua improviseeritud töökojas, mille kõige väärtuslikum töötaja pole inimene, vaid renditud juurdepääs keelemudelile. See mudel ei asenda veel täieõiguslikku relvatööstust. Kuid see võib pakkuda piisavalt teadmisi, kiirust ja vastupidavust, et muuta piiratud tegutseja suuremaks ohuks. Just seetõttu ei ole see juhtum eksootiline äärmusnähtus, vaid varajane hoiatusmärk tehisintellekti ajastu julgeoleku ja majandusliku korra kohta.
📈🚀 Nähtavusest usalduseni 👀🤝 Sinu skaleeritav tee Xpert.Digitaliga

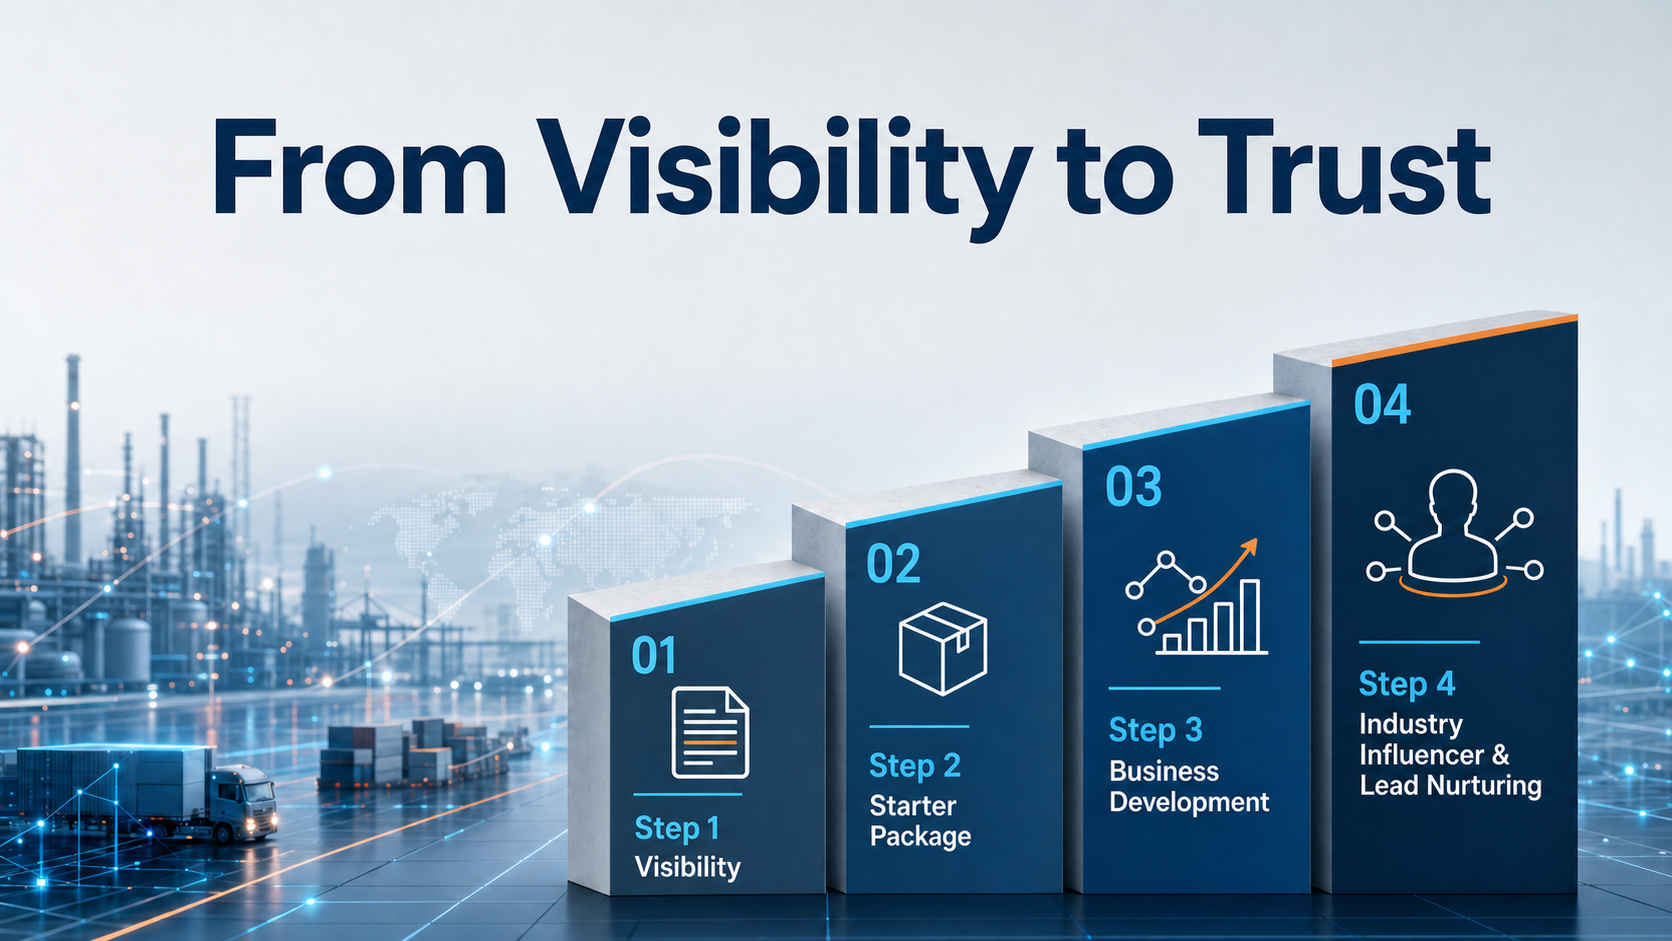
Nähtavusest usalduseni: teie skaleeritav tee Xpert.Digitaliga - pilt: Xpert.Digital
Tööstuslikus B2B-s tekivad jätkusuutlikud ärisuhted harva üleöö. Need arenevad samm-sammult – nähtavuse, professionaalse olulisuse, korduvate kokkupuutepunktide ja kasvava usalduse kaudu. Xpert.Digitali neljaastmeline mudel lahendab just selle probleemi: see pakub struktureeritud teed, mis algab hallatava sisenemispunktiga ja võib vajadusel areneda sügavamaks koostööks äriarenduses.
Selle mudeli puhul ei seata lootma valjuhäälsetele turunduslubadustele, vaid seab esiplaanile suhte. Ettevõtted alustavad selgelt määratletud ja kergesti arvutatavate meetmetega ning otsustavad seejärel oma kogemuste põhjal, kui kaugele nad soovivad koostööd laiendada. Selle häireteta usalduse loomise protsessi võtmetegur on see, et platvorm väldib täielikult tüütuid reklaame, seega jääb toimetuse fookus üksnes ettevõtete asjatundlikkusele.
Lisateavet leiate siit:
Teie globaalne turundus- ja äriarenduspartner
☑️ Meie ärikeel on inglise või saksa keel
☑️ UUS: Kirjavahetus teie emakeeles!

Konrad Wolfenstein
Mina ja minu meeskond oleme hea meelega teie käsutuses teie isikliku nõustajana.
Võite minuga ühendust võtta, täites siinse kontaktvormi wolfenstein@xpert.digital:või helistades mulle numbril +49 7348 4088 965. Minu e-posti aadress on
Ootan põnevusega meie ühist projekti.