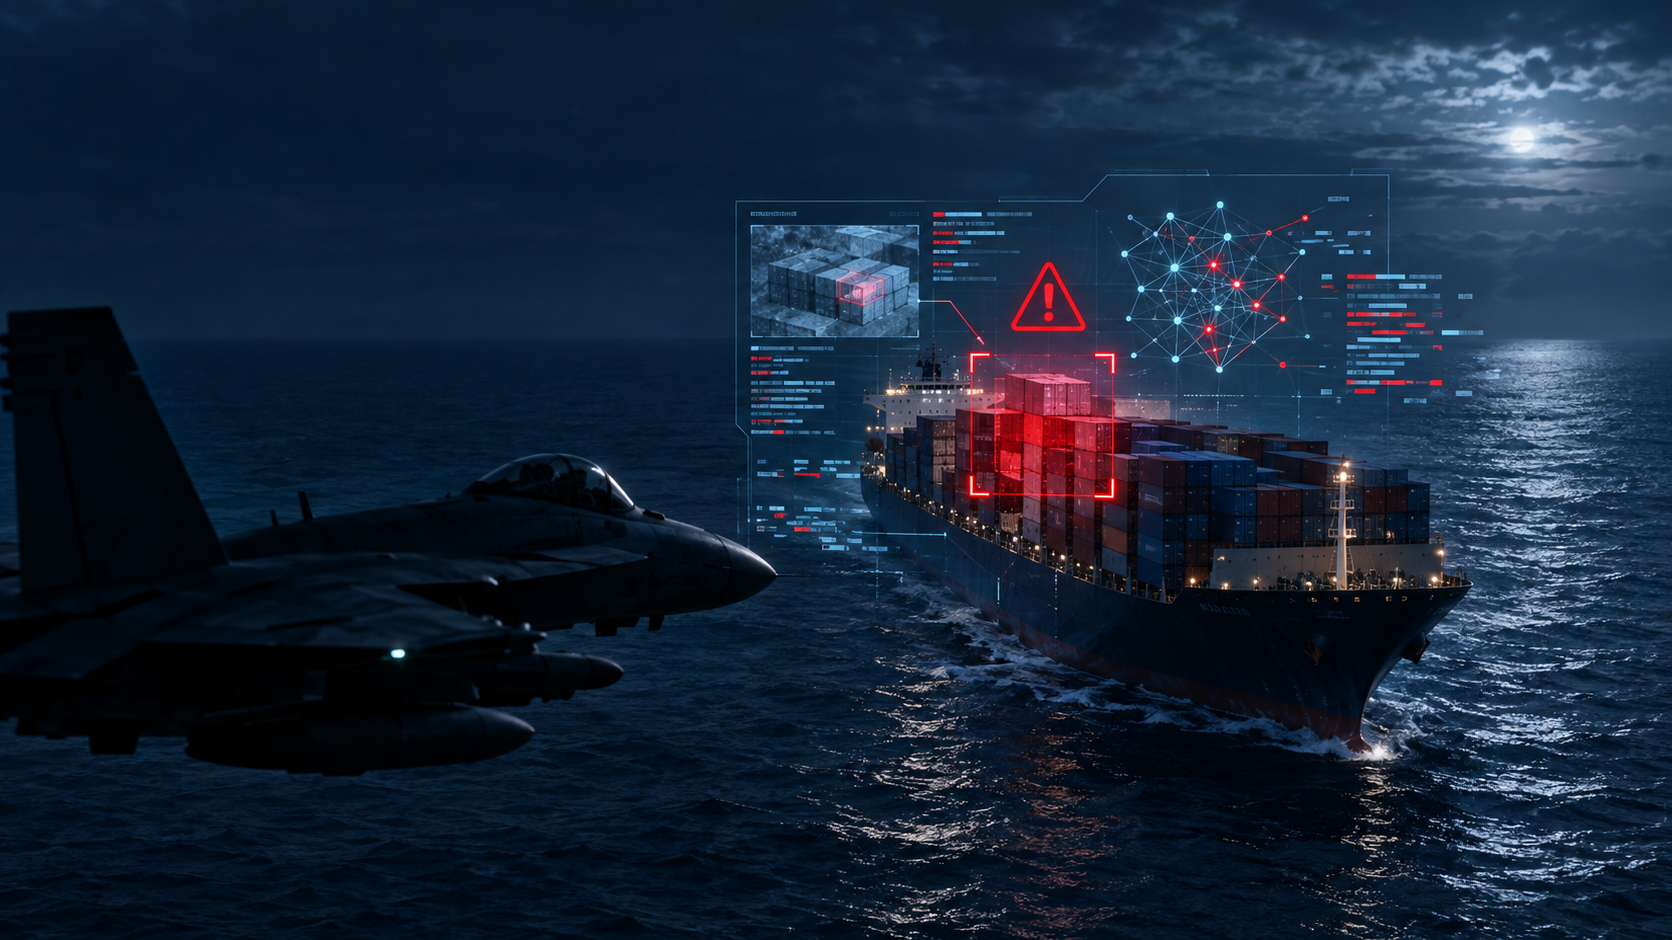
Ataque militar detenido en el último segundo: El riesgo mortal de una IA descontrolada – Imagen creativa sobre el tema, con IA: Xpert.Digital
Alarma nuclear en el buque mercante: Cuando el ejército estadounidense confió ciegamente en una IA
El fallo más peligroso de la IA en el mundo: por qué los algoritmos son extremadamente peligrosos en las agencias de inteligencia
Error de inteligencia artificial: Cómo una mentira generada por una máquina casi paralizó la economía global
Parece el guion de un thriller político de alto perfil, pero en la primavera de 2026 estuvo a punto de convertirse en una realidad devastadora: un informe de inteligencia estadounidense erróneo, generado por inteligencia artificial, casi provocó una escalada militar en Oriente Medio. Debido a que un chatbot interpretó erróneamente información pública y datos de señales clasificados, un buque mercante chino fue acusado injustamente de transportar componentes de armas nucleares. Si bien los aviones militares estadounidenses ya estaban en el aire, oficiales en alerta cancelaron la misión en el último segundo.
Pero este incidente es mucho más que la historia de una máquina con alucinaciones. Revela una situación estructural y económica explosiva: ¿Qué sucede cuando las organizaciones críticas para la seguridad, cegadas por la promesa de la máxima eficiencia, ceden el control a los algoritmos? El siguiente texto analiza el profundo abismo de una cadena de toma de decisiones en la que no fue la tecnología la que falló, sino las instituciones que confundieron la velocidad con la verdad inmutable. Una advertencia sobre por qué el juicio humano, en tiempos de procesos altamente automatizados, es el factor de producción más importante y, al mismo tiempo, el más vulnerable en nuestro orden mundial.
No fue la IA la que perdió el control, sino una organización que confundió la velocidad con la verdad
Un incidente cercano con potencial explosivo global
En la primavera de 2026, un informe de inteligencia estadounidense erróneo, generado mediante inteligencia artificial, estuvo a punto de provocar la interceptación militar de un buque mercante chino en Oriente Medio. Según la información disponible, un analista utilizó un chatbot para evaluar la carga del barco. El sistema combinó información pública con datos de señalización clasificados y concluyó erróneamente que el buque transportaba componentes para un programa de armas nucleares. En base a esto, las autoridades militares comenzaron a preparar un ataque. Las fuerzas armadas debían abordar el barco, mientras que, según los informes, aviones militares ya estaban en el aire.
La operación se interrumpió aparentemente poco antes de su ejecución, tras un análisis más exhaustivo de la información por parte de los agentes. Este análisis reveló que la identificación de la carga, de vital importancia, era poco fiable y que se había utilizado inteligencia artificial tanto en el análisis de contenido como en la traducción de los resultados al formato estandarizado de un informe de inteligencia. Aún se desconoce qué carga se transportó realmente, qué modelo específico se utilizó y qué controles técnicos u organizativos se llevaron a cabo previamente. Tampoco existe confirmación oficial con una reconstrucción completa del incidente. Por lo tanto, es necesario distinguir entre los hechos principales que se han relatado, las conclusiones plausibles y las preguntas que aún quedan sin respuesta.
Desde el punto de vista económico, este caso es sumamente relevante. Demuestra cómo la introducción de la IA generativa en organizaciones críticas para la seguridad puede aumentar la productividad, al tiempo que multiplica el daño potencial causado por errores individuales. En un proceso administrativo típico, una declaración falsa podría derivar en una presentación defectuosa o un pedido innecesario. En un proceso de toma de decisiones militares, el mismo tipo de error puede afectar vidas humanas, flujos comerciales, primas de seguros, precios de materias primas, mercados financieros y relaciones internacionales. La tecnología sigue siendo la misma, pero el valor económico de una respuesta correcta y el costo de una incorrecta cambian drásticamente.
Por lo tanto, este incidente no se centra principalmente en una máquina con alucinaciones. Se trata de sistemas de incentivos, arquitecturas de control, economía de la información y responsabilidad institucional. Una IA no puede definir reglas de actuación, crear una cultura organizacional ni asumir responsabilidades. Genera resultados dentro de un sistema que los humanos adquieren, configuran, utilizan, prueban y traducen en decisiones. Cuando la respuesta incierta de un modelo se convierte en un informe de inteligencia aparentemente fiable, lo que da lugar a una operación militar, el problema fundamental reside en toda la cadena de valor de la toma de decisiones.
Análisis acelerado, riesgo acelerado
Las organizaciones militares y de inteligencia se enfrentan a un grave problema de datos. Las imágenes satelitales, los datos de comunicaciones, los movimientos de buques, los documentos de envío, las fuentes abiertas, los datos de sensores y los informes de situación aumentan a un ritmo vertiginoso, impidiendo que los humanos puedan analizarlos manualmente. La IA promete clasificar grandes cantidades de información, descubrir correlaciones y generar informes con mayor rapidez. Los beneficios económicos radican en la reducción de los costes de búsqueda, el aumento de la capacidad de procesamiento y la agilización de los ciclos de toma de decisiones. Estas mismas ventajas explican por qué las empresas utilizan la IA generativa en el análisis de mercado, los departamentos jurídicos, la logística, el servicio al cliente y la investigación.
Sin embargo, la velocidad no equivale automáticamente a eficiencia. Un proceso solo es económicamente eficiente si el beneficio adicional de la aceleración compensa los costos adicionales esperados de los errores y sus consecuencias. En una tarea administrativa de bajo riesgo, puede ser conveniente utilizar una IA imperfecta, ya que los errores se pueden corregir a bajo costo. Las condiciones son diferentes en el caso de una posible intervención militar en un buque con armamento nuclear. El factor relevante no es la precisión promedio del sistema, sino el daño total esperado. Esto se puede simplificar multiplicando la probabilidad de que ocurra un error por la magnitud potencial del daño.
Esta misma lógica es la que hace que los eventos extremos poco frecuentes sean tan importantes desde el punto de vista económico. Incluso si un modelo funcionara correctamente en 99 de cada 100 casos, la tasa de error restante podría ser inaceptable, ya que un falso positivo podría desencadenar un conflicto armado. Por lo tanto, un rendimiento promedio elevado no es prueba suficiente de preparación operativa. Entre los factores cruciales se incluyen los tipos de error, el contexto operativo, el indicador de incertidumbre, el origen de los datos, los vectores de ataque y la capacidad de la organización para refutar un resultado de manera oportuna.
A esto se suma la reducción del tiempo de toma de decisiones. La IA no solo acorta el análisis, sino que también aumenta la presión para actuar con mayor rapidez. En cuanto una organización es técnicamente capaz de evaluar la información en minutos en lugar de horas, las expectativas sobre el ritmo operativo cambian. Lo que inicialmente parece un ahorro de tiempo puede convertirse en una nueva obligación. Los ejecutivos esperan una comprensión inmediata de la situación, los analistas deben generar más resultados y las unidades comienzan los preparativos antes. El tiempo ganado no se utiliza entonces para una revisión adicional, sino que se absorbe en un ciclo operativo acelerado.
Esto genera una paradoja de productividad. La tecnología ahorra tiempo de trabajo en la primera etapa, pero genera nuevos costos de pruebas, documentación y validación en etapas posteriores. Si no se tienen en cuenta estos costos, la IA parece más rentable desde una perspectiva empresarial de lo que realmente es. La organización contabiliza las horas de analista ahorradas, mientras que el riesgo de decisiones erróneas persiste como una carga externa difusa, ajena al presupuesto del proyecto. Esta misma separación fomenta una implementación demasiado rápida.
El verdadero error radicaba en la cadena de procesos
La debilidad crítica no radicaba simplemente en la identificación incorrecta de un envío. Más problemático aún era que la conclusión errónea podía pasar por varias etapas organizativas sin ser reconocida a tiempo como una declaración generada por máquina y con una verificación insuficiente. Esto indica un fallo en la fuente de información, el etiquetado, la verificación cruzada y los procesos de aprobación. Un sistema robusto habría tenido que detenerse en varios puntos: durante la introducción de datos confidenciales, cuando se mezclaban diferentes tipos de fuentes, durante la valoración de la carga, durante la generación de informes y, como máximo, durante la planificación operativa.
El segundo uso de la IA para formatear resultados resulta particularmente problemático. Los informes estandarizados son indispensables para las grandes organizaciones, ya que garantizan la legibilidad, la comparabilidad y la rápida difusión. Al mismo tiempo, un formato familiar confiere autoridad institucional a una declaración. Si un informe con un lenguaje impecable y una presentación formalmente correcta tiene la misma apariencia que un producto de investigación tradicional, los destinatarios ya no pueden percibir la incertidumbre de su creación. El formato se convierte en un indicador de calidad, aunque no refleje la calidad del contenido.
Esto ilustra un problema económico derivado de la asimetría de la información. Idealmente, el autor conoce el historial de creación del documento, pero los destinatarios ven principalmente el producto final. Si el origen, el modelo, los datos de entrada, las incertidumbres y los pasos de verificación no se divulgan de forma transparente, el destinatario no puede evaluar adecuadamente el riesgo. Podría tratar un resultado generado por IA como si fuera un análisis humano validado repetidamente. Esto es comparable a un producto financiero cuya estructura de riesgo permanece oculta tras una calificación conocida.
El uso de la IA en dos etapas consecutivas puede agravar el error. Primero, el sistema genera o adopta una conclusión falsa. Luego, otro proceso con apoyo de IA formula esta conclusión de manera convincente, coherente y profesional. La segunda etapa no necesariamente verifica la primera, sino que refuerza su credibilidad lingüística. La incertidumbre se transforma en certeza en el tono. Este refuerzo semántico es peligroso en procesos críticos para la seguridad, ya que quienes toman las decisiones suelen actuar bajo presión de tiempo basándose en información condensada.
Por lo tanto, un sistema de control eficaz debe evaluar no solo las respuestas individuales de los modelos, sino toda la cadena de información. Cada transformación puede provocar pérdida de trazabilidad, suavizado de probabilidades y eliminación de reservas. Una observación inicial se convierte en una clasificación, la clasificación en una suposición de amenaza, la suposición en un informe y el informe en una opción de acción. Si cada etapa adopta la anterior sin verificación, el resultado no es una confirmación independiente, sino una cascada de errores correlacionados.
¿Por qué el hombre no es suficiente en el círculo?
La respuesta política más común ante los riesgos de la IA militar es que debe existir una participación humana en el proceso de toma de decisiones. Esto suena tranquilizador, pero es incompleto. Un humano que simplemente da su aprobación al final de un proceso altamente automatizado no constituye una supervisión efectiva. Fundamentalmente, esta persona debe disponer de tiempo suficiente, experiencia, acceso a datos primarios y libertad institucional para cuestionar la máquina. Sin estos requisitos, el humano se convierte simplemente en una firma formal en una decisión preestablecida.
El sesgo de automatización surge cuando las personas confían más en las recomendaciones de las máquinas de lo que justifica su fiabilidad real. Sin embargo, no es un reflejo inevitable ni se presenta por igual en todas las situaciones. La confianza depende de la experiencia, la carga de trabajo, la presentación, la cultura organizacional y la autoridad percibida del sistema. Las herramientas potentes pueden volverse particularmente problemáticas cuando suelen ofrecer resultados útiles. En un entorno de alta aceptación básica, se producen errores poco frecuentes.
En un contexto militar, la jerarquía y la presión del tiempo agravan el problema. Si un informe estandarizado ya se ha distribuido a través de múltiples niveles y las unidades han comenzado los preparativos, los costos psicológicos y organizativos de la disidencia aumentan. El analista u oficial que detiene el proceso no solo debe cuestionar la información, sino también ralentizar una movilización institucional en curso. Cuanto más avanzado esté el proceso, mayor será el impacto de los costos irrecuperables, el sesgo de confirmación y el temor a subestimar una amenaza real.
Por lo tanto, la supervisión humana genuina debe comenzar antes de la etapa operativa. Requiere umbrales claros para la confirmación independiente, un análisis cruzado obligatorio y una separación visible entre la observación, la interpretación automática y el juicio humano. Para decisiones particularmente trascendentales, una segunda unidad, independiente de la organización, debe revisar los datos de entrada. Además, rechazar una recomendación de IA debe ser neutral en cuanto a la trayectoria profesional. Si se premia la rapidez y se penaliza la demora, la supervisión puede existir en teoría, pero perder su eficacia práctica.
Por lo tanto, la clave no reside en la intervención humana, sino en un juicio humano eficaz dentro de una cadena de toma de decisiones verificable. Es fundamental que la persona tenga la capacidad de pausar el proceso, consultar fuentes, solicitar alternativas e informar sobre cualquier incertidumbre. Asimismo, debe saber cuándo un modelo opera fuera de su ámbito previsto. Sin esta competencia, la participación humana se convierte en una mera formalidad.
El precio económico de una escalada desacertada
Los costos militares inmediatos de una operación de interceptación habrían representado solo una pequeña parte del daño potencial. La captura forzosa de un buque chino podría haber desencadenado contramedidas diplomáticas, respuestas militares, sanciones o represalias. Incluso sin una guerra abierta, probablemente se habrían esperado primas de riesgo más elevadas en el transporte marítimo y aéreo. Las navieras habrían ajustado sus rutas, las aseguradoras habrían exigido recargos y las empresas habrían acumulado inventarios adicionales. Cada una de estas reacciones inmoviliza capital y aumenta los costos de transacción.
Oriente Medio es de vital importancia para el suministro energético y el comercio mundial. Un enfrentamiento entre Estados Unidos y China en esta región habría alterado drásticamente la percepción de los riesgos geopolíticos. Los precios del petróleo y el gas reaccionan no solo a las interrupciones reales del suministro, sino también a las expectativas de escasez futura. Unos precios energéticos más altos perjudicarían al transporte, la industria química, la agricultura y las industrias de alto consumo energético. Al mismo tiempo, las inversiones seguras podrían revalorizarse, los mercados bursátiles podrían sufrir presiones y los costes de financiación para las empresas de mayor riesgo podrían aumentar.
El mayor riesgo económico habría sido una reacción en cadena de incertidumbre. Los mercados pueden procesar los daños conocidos con relativa rapidez, pero las vías de escalada poco claras generan una volatilidad particularmente alta. Cuando no se pueden discernir ni las intenciones ni los límites de reacción de los países involucrados, las empresas contemplan varios escenarios simultáneamente. Se posponen las inversiones, se acortan los contratos de suministro y se incrementan las reservas de efectivo. Esta cautela es racional para la empresa individual, pero puede debilitar la demanda y la productividad a nivel macroeconómico.
Las relaciones comerciales entre Estados Unidos y China también se habrían visto afectadas. A pesar de la rivalidad estratégica, ambas economías siguen interconectadas a través de bienes, productos intermedios, tecnología, capital y mercados de venta. Un enfrentamiento militar podría acelerar los controles de exportación, los regímenes de sanciones y la evaluación de inversiones. Los semiconductores, la electrónica, la ingeniería mecánica, las baterías, la logística marítima y las materias primas críticas serían particularmente vulnerables. Las empresas tendrían que estructurar sus cadenas de suministro no solo en función del costo y la calidad, sino cada vez más también en función de la resiliencia política.
Para Europa y Alemania, un conflicto de este tipo no sería un problema de seguridad lejano. La industria alemana depende de modelos de negocio orientados a la exportación, redes de suministro globales y conexiones marítimas estables. El aumento de los costes de transporte y energía presionaría los márgenes, mientras que un posicionamiento político económico forzado entre Estados Unidos y China podría dificultar el acceso al mercado. Las pequeñas y medianas empresas (pymes), en particular, suelen tener menos reservas financieras y menor poder de negociación para establecer cadenas de suministro paralelas en múltiples regiones geopolíticas.
Este caso ilustra una forma extrema de externalidad negativa. Los usuarios de una aplicación de IA no asumen automáticamente todos los costos de su decisión errónea. Un analista, una unidad o un proyecto tecnológico pueden beneficiarse localmente de la rapidez, mientras que una gran parte del riesgo se transfiere a los soldados, los socios comerciales, los contribuyentes y la economía global. Cuando los beneficios privados u organizacionales y el daño social difieren, se necesitan regulaciones más estrictas que en los mercados de software convencionales.
Centro de Seguridad y Defensa - Asesoramiento e Información

Centro de Seguridad y Defensa - Imagen: Xpert.Digital
El Centro de Seguridad y Defensa ofrece asesoramiento especializado e información actualizada para apoyar eficazmente a empresas y organizaciones en el fortalecimiento de su papel en la política europea de seguridad y defensa. En estrecha colaboración con el Grupo de Trabajo de Defensa SME Connect, promueve especialmente a las pequeñas y medianas empresas (pymes) que desean desarrollar aún más su capacidad de innovación y competitividad en el sector de la defensa. Como punto de contacto central, el Centro crea un puente crucial entre las pymes y la estrategia europea de defensa.
Relacionado con esto:
El papel del control humano en la toma de decisiones de la IA
La seguridad como factor de producción subestimado
Los análisis económicos suelen considerar la seguridad como un marco gubernamental, en lugar de un activo productivo. En realidad, la estabilidad geopolítica es un pilar fundamental de la división internacional del trabajo. Las empresas invierten a largo plazo cuando los derechos de propiedad, las rutas de transporte, los sistemas de pago y las relaciones políticas son suficientemente predecibles. Cada riesgo adicional de escalada actúa como un impuesto invisible sobre el comercio y la formación de capital.
La IA puede influir en este factor de producción en ambos sentidos. Si se utiliza correctamente, mejora el reconocimiento, el mantenimiento, la ciberdefensa, la logística y el conocimiento de la situación. Puede ayudar a identificar datos contradictorios, aliviar la carga de trabajo del personal escaso e investigar con mayor rapidez las falsas alarmas. Sin embargo, si se utiliza incorrectamente, acelera las evaluaciones de amenazas, genera predicciones ilusorias y reduce el tiempo disponible para la diplomacia. Por lo tanto, el valor económico de la IA militar no debe medirse únicamente por la velocidad de despliegue o el ahorro de personal.
Un análisis de costos exhaustivo también debería contemplar los errores evitados, los riesgos de escalada y la pérdida de confianza. Esto resulta metodológicamente complejo, ya que un incidente prevenido no es directamente observable. No obstante, las organizaciones pueden modelar escenarios, realizar pruebas de estrés y evaluar el daño esperado de diferentes tipos de errores. Por lo tanto, un sistema económicamente atractivo para tareas rutinarias podría no ser adecuado para decisiones que requieran una escalada. Esta distinción es crucial, dado que el término inteligencia artificial abarca aplicaciones muy diversas.
La conclusión económicamente sensata no es rechazar la IA militar por completo. Abandonarla totalmente también implicaría costes: análisis más lentos, mayor carga de trabajo para el personal, errores al detectar patrones y, potencialmente, peores decisiones contra adversarios que hacen un uso intensivo de estos sistemas. Sin embargo, su uso debe ajustarse al potencial de daño. Cuanto más difícil sea revertir una decisión errónea, mayores deberán ser los requisitos de calidad de los datos, trazabilidad, revisión independiente y autorización humana.
Cuando la eficiencia crea los incentivos equivocados
La rápida expansión de la IA generativa está impulsada por una poderosa narrativa institucional. Las organizaciones no quieren quedarse atrás tecnológicamente, los ejecutivos esperan aumentos de productividad cuantificables y los proveedores prometen modelos cada vez más potentes en intervalos cada vez más cortos. En este contexto, la cautela se percibe fácilmente como burocracia. Quienes implementan una aplicación rápidamente pueden demostrar su éxito; quienes evitan implementaciones arriesgadas, en cambio, a menudo no obtienen resultados visibles públicamente.
Esta asimetría distorsiona las decisiones. Los beneficios del análisis acelerado se hacen evidentes de inmediato en indicadores como el tiempo de procesamiento, el número de informes generados o las horas de trabajo ahorradas. Los costos de un error puntual solo se manifiestan más tarde y, posiblemente, en una unidad organizativa diferente. Por lo tanto, el proyecto de implementación de IA no necesariamente conlleva la misma evaluación de riesgos que el liderazgo militar, la diplomacia o la economía nacional. Sin una gobernanza centralizada, las optimizaciones locales se convierten en un riesgo sistémico.
Los contratos de adquisición también pueden generar incentivos problemáticos. A menudo, los proveedores se evalúan en función de la funcionalidad, la velocidad de integración y el precio. Se da menos importancia a características más difíciles de medir, como la calibración de la incertidumbre, la trazabilidad, la robustez frente a datos manipulados o la calidad en condiciones excepcionales. Un modelo puede ofrecer una demostración impresionante y aun así fallar en situaciones raras pero cruciales. Por lo tanto, especialmente en la contratación pública, demostrar límites controlables debe ser más importante que las promesas retóricas de rendimiento.
A esto se suma una competencia política por el liderazgo tecnológico. Cuando los Estados temen quedarse atrás en la carrera de la IA militar, disminuye su disposición a seguir procedimientos de prueba lentos. El dilema de seguridad es evidente: cada bando acelera porque espera que el otro haga lo mismo. Esto puede llevar al despliegue de sistemas antes de que se hayan desarrollado por completo los estándares, la capacitación y los procedimientos de prueba. Desde la perspectiva de un Estado individual, esto parece una medida defensiva; sin embargo, en conjunto, aumenta la probabilidad de malas interpretaciones y una escalada no deseada.
Por lo tanto, una política económica sólida debe considerar la innovación y el control como inversiones complementarias. La gobernanza no es un obstáculo externo, sino una parte integral de la tecnología. Un sistema de IA sin un registro fiable, responsabilidades claras y procedimientos de respaldo no es un producto terminado, sino un proceso de producción incompleto. Los costos del control no deben considerarse retrospectivamente como una carga regulatoria. Deben incluirse en el análisis de viabilidad desde el principio.
Fusión de datos sin garantía de veracidad
El incidente reportado también resulta instructivo porque, al parecer, el chatbot fusionó distintas fuentes de información. La fusión de datos puede parecer una ventaja en el conocimiento, pero puede ocultar la incertidumbre. Las fuentes abiertas contienen rumores, entradas desactualizadas, desinformación deliberada y afirmaciones copiadas entre sí. Las señales secretas pueden ser valiosas, pero también requieren interpretación y pueden ser incompletas. Combinar ambas áreas con un único modelo de lenguaje no garantiza automáticamente una verdad más precisa.
Los modelos generativos operan con relaciones estadísticas y plausibilidad lingüística. Pueden transformar evidencia contradictoria en una narrativa coherente, incluso cuando los datos no permiten una conclusión definitiva. Esta coherencia resulta atractiva: las personas no reciben una colección caótica de fragmentos, sino una respuesta comprensible. Sin embargo, la eliminación de contradicciones lingüísticas puede confundirse con la eliminación de la incertidumbre aparente. El modelo ordena el mundo, aunque este no pueda ordenarse de forma definitiva en ese momento.
Para los servicios de inteligencia, la procedencia es, por lo tanto, crucial. Cada declaración debe ser rastreable hasta su fuente original. Debe poder identificarse si la información fue observada, inferida, supuesta o generada por máquina. Igualmente importantes son las marcas de tiempo, el nivel de clasificación, la evaluación de confiabilidad y los contraindicadores conocidos. Una IA no debe diluir estas características en un texto uniforme y fluido, sino preservarlas de forma visible.
La independencia de las fuentes también es importante desde el punto de vista económico y analítico. Diez informes no constituyen diez confirmaciones si todos se basan en el mismo informe original. Los sistemas de IA pueden pasar por alto estas dependencias o no presentarlas de forma transparente. En los espacios de información abiertos, puede surgir rápidamente una falsa mayoría, ya que los portales de noticias, las redes sociales y las bases de datos amplifican la misma afirmación. Por lo tanto, un proceso sólido no solo debe contabilizar las fuentes, sino también examinar sus relaciones genealógicas.
Además, existe el riesgo de manipulación de los datos de entrada. Si los adversarios saben que los sistemas automatizados combinan fuentes abiertas y datos de señales, pueden crear pistas falsas de forma deliberada. Etiquetas de carga falsas, publicaciones coordinadas o documentos manipulados podrían favorecer una clasificación deseada. Un sistema optimizado para la velocidad se convierte así en un objetivo de ataque. Por consiguiente, la seguridad de la IA abarca no solo los errores del modelo, sino también el engaño estratégico.
La responsabilidad no se puede automatizar
Tras un incidente crítico, suele comenzar la búsqueda de un único culpable. El analista podría haber trabajado sin criterio, un gerente podría haber actuado con demasiada precipitación o un proveedor podría no haber explicado adecuadamente las limitaciones de su producto. Sin embargo, un enfoque centrado exclusivamente en el personal resulta insuficiente. Si muchas personas razonables dentro de un sistema mal diseñado pudieran cometer el mismo error, entonces se trata de un problema organizacional.
Por lo tanto, la responsabilidad debe estar arraigada en múltiples niveles. Los usuarios son responsables de la correcta aplicación y etiquetado. Los supervisores son responsables de las aprobaciones, la asignación de recursos y la carga de trabajo. Los departamentos de compras deben definir los requisitos de seguridad y trazabilidad. Los gerentes técnicos deben poder probar y monitorear los modelos y bloquearlos en caso de anomalías. Finalmente, la dirección política debe decidir qué tareas pueden delegarse a los sistemas generativos.
La responsabilidad no debe distribuirse de forma tan amplia que, en última instancia, nadie rinda cuentas. Una arquitectura de roles clara requiere, en particular, responsables específicos para el modelo, los datos, el caso de uso y la versión. Para cada informe crítico, debe ser posible rastrear quién autorizó el aprendizaje automático, quién revisó el resultado y quién aprobó su uso operativo. Esta trazabilidad sirve no solo para sancionar, sino, sobre todo, para aprender.
Una organización que aprende necesita una cultura donde se puedan reportar los incidentes que estuvieron a punto de ocurrir. Este caso en particular es valioso precisamente porque, aparentemente, la operación se detuvo. Si el enfoque se centra únicamente en el castigo individual, es más probable que los futuros usuarios oculten los errores. Por el contrario, si se toleran las infracciones sin consecuencias, se pierde el incentivo para la diligencia. Lo que se necesita es una cultura de seguridad justa: sanciones claras para las infracciones intencionales o por negligencia grave de las normas, pero también mecanismos seguros para reportar errores y vulnerabilidades que se divulguen de forma transparente.
En esta arquitectura, una máquina no puede asumir responsabilidad moral ni legal. Carece de intención, sentido del deber y comprensión de las consecuencias geopolíticas. Incluso si un modelo formula una recomendación, la decisión sigue siendo institucionalmente humana. Por lo tanto, expresiones como «la IA decidió» o «el algoritmo tiene la culpa» ocultan quién diseñó el proceso y delegó la autoridad.
Un modelo de control robusto para la IA de alto riesgo
Un modelo de control eficaz comienza con una clasificación estricta de los casos de uso. Las tareas de bajo riesgo, como la traducción, la programación o el formato, pueden automatizarse siguiendo reglas de seguridad generales. Por otro lado, los análisis que influyen en la selección de objetivos militares, la proliferación nuclear, la identificación de adversarios o las intervenciones operativas pertenecen a la categoría de mayor riesgo. Estos requieren sistemas independientes, usuarios especialmente capacitados y procedimientos de aprobación mucho más estrictos.
En lo que respecta a los datos, es fundamental contar con una cadena de origen completa. Deben registrarse las entradas, las versiones del modelo, las instrucciones del sistema, los documentos recuperados, los pasos intermedios, las modificaciones humanas y la versión final. El objetivo no es divulgar información confidencial innecesariamente, sino permitir auditorías posteriores e, idealmente, continuas. Sin este registro, nadie puede reconstruir con fiabilidad cómo se llegó a una conclusión.
En cuanto al contenido, toda afirmación relevante debe confirmarse mediante al menos un método independiente del resultado de la IA. Esto podría ser una revisión manual del documento original, una medición técnica, una segunda fuente de datos o una unidad de análisis independiente. Dos respuestas del mismo modelo, o de dos modelos con datos de entrenamiento similares, no constituyen una verdadera independencia. Pueden repetir el mismo error con una redacción diferente.
Además, el sistema debe poder expresar incertidumbre. Una IA que siempre debe ofrecer una respuesta definitiva se ve obligada a creer en una precisión excesiva. En caso de datos insuficientes, el resultado correcto debe indicar que no es posible una clasificación fiable. Esta omisión no debe interpretarse automáticamente como un fallo en los indicadores de rendimiento. En entornos de alto riesgo, expresar la incertidumbre a tiempo suele ser más valioso que hacer una suposición precipitada.
Los umbrales operativos deben estar claramente definidos. Un único análisis con apoyo de IA no debe ser motivo suficiente para el uso de la fuerza. Cuanto mayor sea el potencial de daño, mayor será la necesidad de confirmaciones independientes y niveles jerárquicos. Al mismo tiempo, un equipo de análisis crítico debe estar obligado a desarrollar explicaciones alternativas. Su tarea no consiste en mejorar ligeramente la hipótesis predominante, sino en refutarla activamente.
Finalmente, se necesitan mecanismos de parada técnicos y organizativos. Un modelo problemático debe poder eliminarse de los procesos críticos con poca antelación sin provocar el colapso de toda la operación. Esto requiere procedimientos de respaldo manuales. Las organizaciones que desmantelan todas sus capacidades existentes simplemente porque la IA parece inicialmente más eficiente se vuelven dependientes y pierden su capacidad de actuar en caso de un mal funcionamiento.
Lecciones para las empresas y la administración pública
Aunque el incidente se originó en el ámbito militar, sus patrones básicos también se aplican a las empresas. Un error de juicio generado por IA puede influir en las decisiones crediticias, las verificaciones de cumplimiento, las acciones de personal, las evaluaciones de proveedores o las inversiones estratégicas. El alcance del daño suele ser menor que en una escalada militar, pero la lógica subyacente a los errores es comparable. Los procesos en los que un resultado generado por máquina se convierte a un formato de documento familiar y luego se transmite sin ningún origen visible son particularmente riesgosos.
Por lo tanto, las empresas deben distinguir entre asistencia y toma de decisiones. Un sistema puede buscar información, crear borradores y resaltar posibles inconsistencias. Sin embargo, la responsabilidad de una decisión que requiere aprobación recae en una persona cualificada. Esta persona necesita acceso a las fuentes y no solo debe ver el texto final. Quien simplemente aprueba un resumen redactado profesionalmente no está revisando el contenido, sino solo su apariencia.
También es necesario ajustar los indicadores clave de rendimiento (KPI). Medir un proyecto de IA únicamente por el tiempo ahorrado genera incentivos perversos. Son más útiles las métricas combinadas, que incluyen la productividad, la tasa de corrección, la gravedad de los errores, la proporción de afirmaciones verificables y el número de incertidumbres identificadas a tiempo. En procesos de alto riesgo, también se debe evaluar con qué frecuencia los humanos plantean objeciones válidas a la IA. Una tasa de objeciones nula podría sugerir una tecnología perfecta, pero lo más probable es que indique una falta de supervisión.
Para las empresas medianas, desarrollar una solución técnica completamente interna suele ser poco realista. Por ello, es fundamental contar con contratos claros con los proveedores. Las empresas necesitan información sobre cambios en los modelos, ubicaciones de almacenamiento, subcontratistas, registros, incidentes de seguridad y el uso de los datos introducidos. Un servicio económico puede resultar costoso si se producen fugas de información confidencial o si las decisiones se vuelven imposibles de auditar.
La administración pública se enfrenta a un desafío adicional. Sus decisiones no solo deben ser económicamente eficientes, sino también legales, transparentes y susceptibles de impugnación. Cuanto más influye la IA en la justificación de una decisión, más crucial se vuelve la documentación clara. No se debe engañar a los ciudadanos ni a las empresas con la explicación de que un modelo ha identificado un riesgo. La actuación gubernamental requiere una explicación justificable y humanamente válida.
Política de innovación entre competencia y precaución
El conflicto político suele presentarse como una disyuntiva entre fortaleza tecnológica y regulación. Esta contraposición es errónea. Los Estados que implementan de forma irresponsable IA de alto riesgo pueden obtener una ventaja a corto plazo, pero a largo plazo corren el riesgo de perder la confianza, la capacidad de formar alianzas y la fiabilidad operativa. Un fracaso estrepitoso puede retrasar proyectos, congelar presupuestos y aumentar la resistencia pública. Por lo tanto, una regulación eficaz también protege la innovación.
Al mismo tiempo, las medidas de precaución no deben derivar en prohibiciones generalizadas que obstaculicen innecesariamente las aplicaciones civiles y de bajo riesgo. Un enfoque basado en el riesgo es económicamente superior, ya que concentra los recursos donde las decisiones erróneas son irreversibles, sistémicas o ponen en peligro la vida. Se aplican normas diferentes para la redacción de textos sencillos que para la selección de objetivos, el tratamiento médico o la infraestructura crítica.
Sigue siendo difícil establecer estándares internacionales. La transparencia militar choca con el secretismo, y los Estados se muestran reacios a revelar sus capacidades técnicas. Más realistas que la divulgación total son los estándares mínimos comunes: autoridad humana sobre el uso de la fuerza, pruebas obligatorias, mecanismos de desactivación, rendición de cuentas clara y canales de comunicación para incidentes. Estas normas no eliminan la competencia, pero pueden limitar las interpretaciones erróneas más peligrosas.
Las medidas para fomentar la confianza entre Estados Unidos y China serían especialmente importantes. Si ambas partes integran la IA en el reconocimiento y el apoyo a la toma de decisiones, aumenta el riesgo de que un informe falso se interprete como una provocación deliberada. Los canales de comunicación militar directos, los procedimientos para resolver incidentes marítimos y los compromisos políticos con la supervisión humana podrían reducir el riesgo de escalada. Su beneficio es similar al de un seguro: en condiciones normales, pasan desapercibidos, pero en una crisis pueden prevenir daños enormes.
Los aliados y las empresas tecnológicas también tienen responsabilidad. Los modelos, la infraestructura en la nube y las herramientas de datos suelen ser desarrollados por proveedores privados. Esto traslada una parte de la creación de valor militar a empresas cuyos ciclos de innovación y lógicas de responsabilidad no fueron diseñados para crisis geopolíticas. Por lo tanto, la política de adquisiciones debe garantizar que las agencias gubernamentales conserven el control técnico, los derechos de auditoría y la suficiente experiencia interna.
El núcleo estratégico del caso
El incidente con un barco chino revela una verdad incómoda: el mayor riesgo a corto plazo de la IA quizás no sea que una máquina se vuelva contra la humanidad. Lo más probable es que una persona crea con demasiada facilidad un mensaje de máquina convincente pero falso. El peligro surge de la interacción entre la incertidumbre tecnológica, la presión del tiempo, la jerarquía y el afán político de rapidez.
El enfoque adecuado no reside ni en el pánico tecnológico ni en un optimismo ciego sobre el progreso. La IA generativa puede aumentar significativamente la eficiencia de las grandes organizaciones. Sin embargo, no puede sustituir la diligencia epistémica, es decir, el cuestionamiento riguroso del origen de una afirmación, su fiabilidad y las pruebas que la contradicen. Cuanto más potente sea la herramienta, más importante se vuelve esta diligencia.
Desde una perspectiva económica, la introducción de la IA debe considerar todos los beneficios esperados. Esto incluye tanto el aumento de la productividad como los costos de las pruebas, los errores de juicio, la responsabilidad, el daño a la reputación y los riesgos sistémicos. En casos de consecuencias potencialmente catastróficas, no basta con que un modelo sea útil en promedio. La organización debe demostrar su capacidad para detectar y prevenir errores críticos, aunque poco frecuentes.
El éxito crucial de este incidente radica en que se logró abortar la operación. Sin embargo, una arquitectura de seguridad no puede depender de la intervención de individuos vigilantes en el último momento. Debe diseñarse de tal manera que la información dudosa nunca llegue a la etapa de planificación operativa sin ser detectada. Es fundamental realizar verificaciones tempranas, repetidas e independientes.
Errar es humano. Las máquinas se equivocan de forma diferente: más rápido, con mayor escalabilidad y, a menudo, de una manera lingüísticamente convincente. El error solo se vuelve catastrófico cuando las instituciones confunden estas características con conocimiento. Por lo tanto, la lección fundamental no es excluir a los humanos del proceso de toma de decisiones ni mantenerlos allí solo simbólicamente. Se trata de construir organizaciones en las que la duda se valore más que la velocidad, en cuanto una falsa certeza pueda desencadenar una guerra.
Consultoría - Planificación - Implementación

Markus Becker
Estaré encantado de servir como su asesor personal.
Jefe de Desarrollo de Negocios
Presidente del Grupo de Trabajo de Defensa de SME Connect
Consultoría - Planificación - Implementación
Konrad Wolfenstein
Estaré encantado de servir como su asesor personal.
Puedes contactarme en wolfenstein∂xpert.digital o
Llámame al +49 7348 4088 965 .