Vojenský úder zastaven na poslední chvíli: Smrtelné riziko nekontrolované umělé inteligence – Kreativní obrázek na téma s umělou inteligencí: Xpert.Digital
Jaderný poplach na obchodní lodi: Když americká armáda slepě důvěřovala umělé inteligenci
Nejnebezpečnější chyba umělé inteligence na světě: Proč jsou algoritmy v zpravodajských službách extrémně nebezpečné
Chyba zpravodajských služeb způsobená umělou inteligencí: Jak strojově generovaná lež téměř ochromila globální ekonomiku
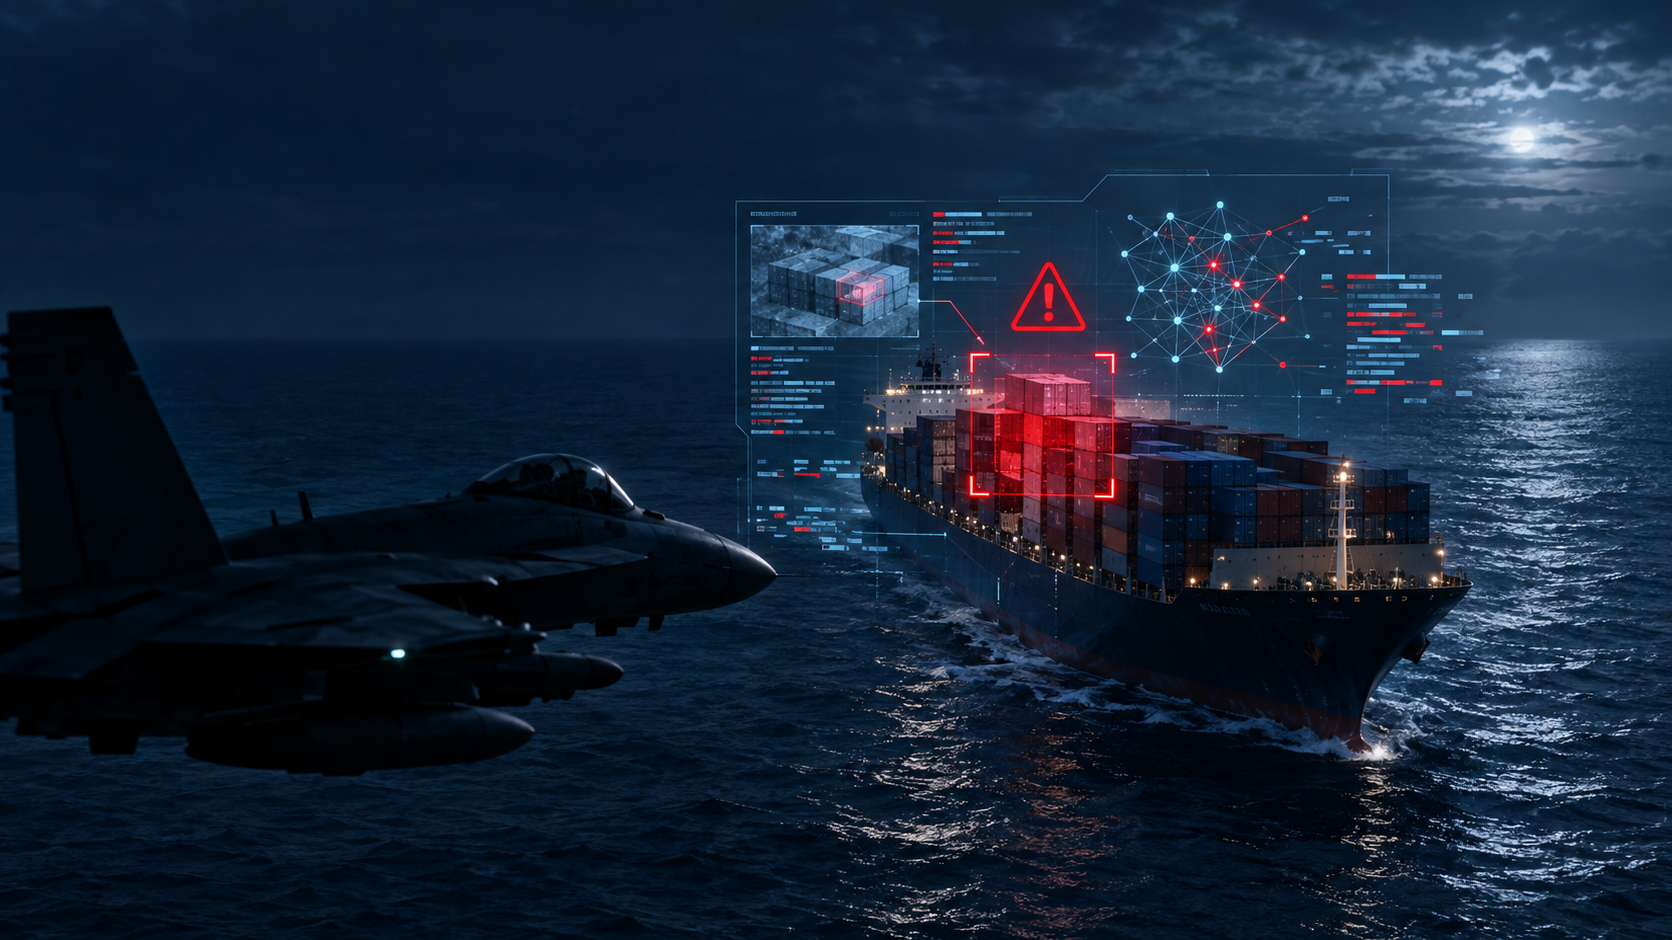
Zní to jako scénář pro známý politický thriller, ale na jaře roku 2026 se to málem stalo zničující realitou: Chybná zpráva amerických zpravodajských služeb vygenerovaná umělou inteligencí málem spustila vojenskou eskalaci na Blízkém východě. Protože chatbot fatálně zkreslil veřejně dostupné informace a utajované signální údaje, byla čínská obchodní loď neprávem obviněna z přepravy komponent jaderných zbraní. Zatímco americká vojenská letadla již byla ve vzduchu, pohotovostní důstojníci misi na poslední chvíli odvolali.
Tato událost je však mnohem víc než jen příběh halucinujícího stroje. Odhaluje strukturální a ekonomický sud s prachem: Co se stane, když organizace kritické pro bezpečnost – zaslepené slibem maximální efektivity – přenechají kontrolu algoritmům? Následující text analyzuje hlubokou propast rozhodovacího řetězce, v němž selhala nikoli technologie, ale instituce, které si spletly rychlost s neměnnou pravdou. Varovný příběh o tom, proč je lidský úsudek v době vysoce automatizovaných procesů nejdůležitějším a zároveň nejzranitelnějším faktorem výroby v našem světovém řádu.
Nebyla to umělá inteligence, která ztratila kontrolu – ale organizace, která si spletla rychlost s pravdou
Téměř incident s potenciálem globální exploze
Na jaře roku 2026 chybná zpráva amerických tajných služeb, vygenerovaná pomocí umělé inteligence, téměř vedla k vojenskému zadržení čínské obchodní lodi na Blízkém východě. Podle aktuálně dostupné zprávy analytik použil chatbota k vyhodnocení informací o nákladu lodi. Systém zkombinoval veřejně dostupné informace s utajovanými signálními daty a nesprávně dospěl k závěru, že loď přepravuje komponenty pro program jaderných zbraní. Na základě toho se vojenské orgány začaly připravovat na útok. Ozbrojené síly měly nalodit na loď, zatímco vojenská letadla byla údajně již ve vzduchu.
Operace byla zřejmě zastavena krátce před provedením poté, co policisté podrobněji prozkoumali informace. Ukázalo se, že klíčová identifikace nákladu byla nespolehlivá a že umělá inteligence byla použita jak při obsahové analýze, tak při převodu výsledků do standardizovaného formátu zpravodajské zprávy. Jaký náklad byl skutečně přepravován, jaký konkrétní model byl použit a jaké technické či organizační kontroly byly předem provedeny, zůstává pro veřejnost nejasné. Neexistuje ani žádné oficiální potvrzení s úplnou rekonstrukcí incidentu. Proto je třeba rozlišovat mezi hlášeným jádrem událostí, věrohodnými závěry a zbývajícími nezodpovězenými otázkami.
Z ekonomického hlediska je však tento případ velmi relevantní. Ukazuje, jak zavedení generativní umělé inteligence v organizacích, které jsou kriticky důležité pro bezpečnost, může zvýšit produktivitu a zároveň znásobit potenciální škody způsobené individuálními chybami. V typickém kancelářském procesu může vykonstruované prohlášení vést k chybné prezentaci nebo zbytečnému příkazu. V procesu rozhodování ve armádě může stejná třída chyb ovlivnit lidské životy, obchodní toky, pojistné, ceny komodit, finanční trhy a mezinárodní vztahy. Technologie zůstává stejná, ale ekonomická hodnota správné odpovědi a náklady na nesprávnou se dramaticky mění.
Tento incident tedy není primárně příběhem o halucinujícím stroji. Je to příběh o systémech pobídek, architekturách řízení, informační ekonomice a institucionální odpovědnosti. Umělá inteligence nemůže definovat pravidla zapojení, vytvořit organizační kulturu ani převzít odpovědnost. Generuje výstupy v rámci systému, které lidé získávají, konfigurují, používají, testují a převádějí do rozhodnutí. Když se z nejisté modelové odpovědi stane zdánlivě spolehlivá zpravodajská zpráva, což vede k vojenské operaci, pak klíčový problém spočívá v celém hodnotovém řetězci rozhodování.
Zrychlená analýza, zrychlené riziko
Vojenské a zpravodajské organizace čelí skutečnému problému s daty. Satelitní snímky, komunikační data, pohyby lodí, přepravní dokumenty, otevřené zdroje, data ze senzorů a situační zprávy se rozrůstají rychleji, než je lidé dokážou ručně analyzovat. Umělá inteligence slibuje třídění obrovského množství informací, odhalování korelací a rychlejší generování zpráv. Ekonomické výhody spočívají ve snížených nákladech na vyhledávání, zvýšené kapacitě zpracování a rychlejším rozhodovacím cyklech. Tytéž výhody vysvětlují, proč společnosti používají generativní umělou inteligenci v analýze trhu, právních odděleních, logistice, zákaznickém servisu a výzkumu.
Rychlost se však automaticky nerovná efektivitě. Proces je ekonomicky efektivní pouze tehdy, pokud dodatečný přínos zrychlení převažuje nad dodatečnými očekávanými náklady na chyby a jejich důsledky. U administrativního úkolu s nízkým rizikem může být rozumné použít nedokonalou umělou inteligenci, protože chyby lze levně opravit. V případě potenciálního vojenského zásahu na lodi s jadernými zbraněmi platí jiné podmínky. Relevantním faktorem není průměrná přesnost systému, ale očekávané celkové škody. To lze zjednodušit vynásobením pravděpodobnosti výskytu chyby potenciálním rozsahem škody.
Právě tato logika dělá vzácné extrémní události tak ekonomicky významné. I kdyby model fungoval správně v 99 ze 100 případů, zbývající míra chyb by mohla být nepřijatelná, jakmile by falešně pozitivní výsledek mohl spustit ozbrojený konflikt. Vysoký průměrný výkon proto není dostatečným důkazem operační připravenosti. Mezi klíčové faktory patří typy chyb, operační kontext, indikátor nejistoty, původ dat, vektory útoku a schopnost organizace včas vyvrátit výstup.
K tomu se přidává zkrácení doby rozhodování. Umělá inteligence nejen zkracuje analýzu, ale také zvyšuje tlak na rychlejší jednání. Jakmile je organizace technicky schopna vyhodnocovat informace v řádu minut namísto hodin, očekávání ohledně provozního tempa se mění. Co se zpočátku jeví jako úspora času, se tak může stát novou povinností. Vedoucí pracovníci očekávají okamžitý přehled o situaci, analytici musí dodávat více výstupů a jednotky začínají s přípravami dříve. Získaný čas se pak nepoužívá k dodatečné kontrole, ale je absorbován zrychleným provozním cyklem.
To vytváří paradox produktivity. Technologie v první fázi šetří pracovní čas, ale v následných fázích generuje nové náklady na testování, dokumentaci a validaci. Pokud se tyto náklady nezohlední, jeví se umělá inteligence z obchodního hlediska nákladově efektivnější, než ve skutečnosti je. Organizace si zaúčtuje ušetřené hodiny analytiků, zatímco riziko chybných rozhodnutí zůstává jako difúzní externí zátěž mimo rozpočet projektu. Právě toto oddělení podporuje příliš rychlou implementaci.
Skutečná chyba spočívala v procesním řetězci
Kritickou slabinou zřejmě nebyla jen nesprávná identifikace zásilky. Problematičtější byla skutečnost, že chybný závěr mohl projít několika organizačními fázemi, aniž by byl včas rozpoznán jako strojově generované a nedostatečně ověřené prohlášení. To naznačuje selhání ve zdroji informací, označování, křížové kontrole a schvalovacích procesech. Robustní systém by se musel zastavit v několika bodech: při zadávání citlivých dat, při smíchání různých typů zdrojů, při oceňování nákladu, při generování zpráv a nejpozději při operačním plánování.
Druhé využití umělé inteligence pro formátování výsledků je obzvláště problematické. Standardizované zprávy jsou pro velké organizace nepostradatelné, protože zajišťují čitelnost, srovnatelnost a rychlé šíření. Zároveň známý formát dodává prohlášení institucionální autoritu. Pokud má jazykově vybroušená a formálně správná zpráva stejný povrch jako tradičně zkoumaný produkt, příjemci již nemohou rozpoznat nejistotu jejího vzniku. Forma se stává signálem kvality, i když o kvalitě obsahu nic neříká.
Toto ilustruje ekonomický problém asymetrických informací. V ideálním případě autor zná historii vzniku dokumentu, ale příjemci vidí primárně hotový produkt. Pokud nejsou původ, model, vstupy, nejistoty a ověřovací kroky transparentně zveřejněny, příjemce nemůže riziko správně posoudit. S výsledkem generovaným umělou inteligencí může zacházet jako s opakovaně ověřovanou lidskou analýzou. To je srovnatelné s finančním produktem, jehož struktura rizika zůstává skryta za známým hodnocením.
Použití umělé inteligence ve dvou po sobě jdoucích fázích může chybu zhoršit. Systém nejprve vygeneruje nebo přijme chybný závěr. Poté jiný proces podporovaný umělou inteligencí tento závěr přesvědčivě, konzistentně a profesionálně formuluje. Druhá fáze nemusí nutně ověřit první fázi, ale spíše zvyšuje její jazykovou důvěryhodnost. Nejistota se v tónu transformuje na jistotu. Toto sémantické vylepšení je nebezpečné v procesech kritických z hlediska bezpečnosti, protože osoby s rozhodovací pravomocí často jednají pod časovým tlakem na základě zhuštěných produktů.
Efektivní řídicí systém proto musí vyhodnocovat nejen jednotlivé odezvy modelu, ale celý informační řetězec. Každá transformace může ztratit sledovatelnost, vyhladit pravděpodobnosti a odstranit výhrady. Z hrubého pozorování se stává klasifikace, z klasifikace předpoklad ohrožení, z předpokladu zpráva a ze zprávy možnost akce. Pokud každá fáze převezme předchozí bez ověření, výsledkem není nezávislé potvrzení, ale kaskáda korelovaných chyb.
Proč člověk nestačí ve smyčce
Nejběžnější politickou reakcí na rizika spojená s umělou inteligencí ve vojenství je, že člověk musí zůstat zapojen do rozhodovacího procesu. Zní to uklidňujícím způsobem, ale je to neúplné. Člověk, který pouze udělí souhlas na konci vysoce automatizovaného procesu, nepředstavuje účinný dohled. Rozhodující je, že tato osoba musí mít dostatek času, odborných znalostí, přístup k primárním datům a institucionální svobodu, aby mohla stroj zpochybnit. Bez těchto předpokladů se člověk stává pouhým formálním podpisem na předem strukturovaném rozhodnutí.
Zkreslení automatizace vzniká, když lidé důvěřují strojovým doporučením více, než kolik ospravedlňuje jejich skutečná spolehlivost. Není to však nevyhnutelný reflex a nevyskytuje se stejnou měrou v každé situaci. Důvěra závisí na zkušenostech, pracovní zátěži, prezentaci, organizační kultuře a vnímané autoritě systému. Výkonné nástroje se mohou stát obzvláště problematickými, když obvykle přinášejí užitečné výsledky. V prostředí s vysokou základní akceptací pak dochází k vzácným chybám.
Ve vojenském kontextu hierarchie a časový tlak problém zhoršují. Pokud již byla standardizovaná zpráva rozeslána na více úrovních a jednotky zahájily přípravy, zvyšují se psychologické a organizační náklady na nesouhlas. Analytik nebo důstojník, který proces zastaví, musí nejen zpochybňovat informace, ale také zpomalit probíhající institucionální mobilizaci. Čím dále proces pokročil, tím větší je dopad utopených nákladů, zkreslení potvrzení a strachu z podcenění skutečné hrozby.
Skutečný lidský dohled proto musí začít ještě před operační fází. Vyžaduje jasné prahové hodnoty pro nezávislé potvrzení, povinnou křížovou analýzu a viditelné oddělení mezi pozorováním, strojovou interpretací a lidským úsudkem. U obzvláště závažných rozhodnutí by měla vstupní data přezkoumat druhá, organizačně nezávislá jednotka. Zamítnutí doporučení umělé inteligence musí být navíc z hlediska kariéry neutrální. Pokud je rychlost odměňována a zpoždění penalizováno, dohled může existovat na papíře, ale ztrácí svou praktickou účinnost.
Klíčovým vzorcem proto není „člověk v cyklu“, ale spíše efektivní lidský úsudek v rámci ověřitelného rozhodovacího řetězce. Osoba musí být schopna proces pozastavit, konzultovat zdroje, požadovat alternativy a hlásit nejistotu směrem nahoru. Musí také vědět, kdy model funguje mimo zamýšlený rozsah. Bez této kompetence se lidská účast stává pouhou dekorativní správou.
Ekonomická cena za pomýlenou eskalaci
Okamžité vojenské náklady na operaci zachycení by byly jen malou částí potenciálních škod. Násilné zabavení čínské lodi by mohlo spustit diplomatická protiopatření, vojenské reakce, sankce nebo odvetná opatření. I bez otevřené války by se pravděpodobně očekávaly vyšší rizikové prémie v námořní a letecké dopravě. Přepravní společnosti by upravily trasy, pojišťovny by požadovaly příplatky a společnosti by si vytvořily dodatečné zásoby. Každá z těchto reakcí váže kapitál a zvyšuje transakční náklady.
Blízký východ má zásadní význam pro dodávky energie a globální obchod. Konfrontace mezi USA a Čínou v tomto regionu by náhle změnila vnímání geopolitických rizik. Ceny ropy a plynu reagují nejen na skutečné narušení dodávek, ale také na očekávání budoucího nedostatku. Vyšší ceny energií by zatížily dopravu, chemický průmysl, zemědělství a energeticky náročná odvětví. Zároveň by se mohly zhodnotit bezpečné investice, akciové trhy by se mohly dostat pod tlak a náklady na financování rizikovějších společností by se mohly zvýšit.
Největším ekonomickým rizikem by byla řetězová reakce nejistoty. Trhy dokáží zpracovat známé škody relativně rychle, ale nejasné cesty eskalace generují obzvláště vysokou volatilitu. Pokud nejsou rozpoznatelné ani záměry, ani meze reakce zúčastněných zemí, společnosti oceňují v několika scénářích současně. Investice se odkládají, dodavatelské smlouvy se zkracují a hotovostní rezervy se zvyšují. Tato opatrnost je pro jednotlivé společnosti racionální, ale může oslabit poptávku a produktivitu na makroekonomické úrovni.
Obchodní vztahy mezi USA a Čínou by byly rovněž ovlivněny. Navzdory strategické rivalitě zůstávají obě ekonomiky propojeny prostřednictvím zboží, meziproduktů, technologií, kapitálu a prodejních trhů. Vojenská konfrontace by mohla urychlit kontrolu vývozu, sankční režimy a prověřování investic. Obzvláště zranitelné by byly polovodiče, elektronika, strojírenství, baterie, námořní logistika a kritické suroviny. Společnosti by musely strukturovat své dodavatelské řetězce nejen podle nákladů a kvality, ale stále častěji také podle politické odolnosti.
Pro Evropu a Německo by takový konflikt nebyl vzdáleným bezpečnostním problémem. Německý průmysl je závislý na exportně orientovaných obchodních modelech, globálních dodavatelských sítích a stabilním námořním spojení. Vyšší náklady na dopravu a energie by vyvíjely tlak na marže, zatímco vynucená hospodářská politika zaměřená na USA a Čínu by mohla ztížit přístup na trh. Zejména malé a střední podniky (MSP) mají často menší finanční rezervy a menší vyjednávací sílu k navázání paralelních dodavatelských řetězců ve více geopolitických regionech.
Tento případ ilustruje extrémní formu negativní externality. Uživatelé aplikace umělé inteligence nenesou automaticky všechny náklady na své chybné rozhodnutí. Analytik, jednotka nebo technologický projekt mohou lokálně těžit z rychlosti, zatímco velká část rizika se přenáší na vojáky, obchodní partnery, daňové poplatníky a globální ekonomiku. Tam, kde se soukromé nebo organizační výhody a společenské škody liší, je zapotřebí přísnější regulace než na běžných softwarových trzích.
Centrum pro bezpečnost a obranu - Poradenství a informace

Centrum pro bezpečnost a obranu - Obrázek: Xpert.Digital
Centrum pro bezpečnost a obranu nabízí odborné poradenství a aktuální informace, které efektivně podporují společnosti a organizace při posilování jejich role v evropské bezpečnostní a obranné politice. Úzce spolupracuje s pracovní skupinou SME Connect Defence a podporuje zejména malé a střední podniky (MSP), které chtějí dále rozvíjet své inovační kapacity a konkurenceschopnost v obranném sektoru. Jako ústřední kontaktní místo tak centrum vytváří klíčový most mezi malými a středními podniky a evropskou obrannou strategií.
Souvisí s tím:
Role lidské kontroly v rozhodování s využitím umělé inteligence
Bezpečnost jako podceňovaný výrobní faktor
Ekonomické analýzy často vnímají bezpečnost jako vládní rámec spíše než jako produktivní aktivum. Ve skutečnosti je geopolitická stabilita základem mezinárodní dělby práce. Společnosti investují dlouhodobě, pokud jsou majetková práva, dopravní trasy, platební systémy a politické vztahy dostatečně předvídatelné. Každé další riziko eskalace působí jako neviditelná daň z obchodu a tvorby kapitálu.
Umělá inteligence může ovlivnit tento produkční faktor oběma směry. Při správném použití zlepšuje průzkum, údržbu, kybernetickou obranu, logistiku a situační povědomí. Může pomoci identifikovat protichůdná data, zmírnit zátěž omezeného personálu a rychleji vyšetřovat falešné poplachy. Při nesprávném použití však urychluje hodnocení hrozeb, generuje iluzorní předpovědi a zkracuje čas dostupný pro diplomacii. Ekonomická hodnota vojenské umělé inteligence by se proto neměla měřit pouze rychlostí nasazení nebo úsporami personálu.
Komplexní analýza nákladů by musela zahrnout i zamezené chyby, rizika eskalace a ztráty důvěry. To je metodologicky obtížné, protože zabráněný incident není přímo pozorovatelný. Organizace však mohou modelovat scénáře, provádět zátěžové testy a posoudit očekávané škody různých tříd chyb. Systém, který je ekonomicky atraktivní pro rutinní úkoly, proto nemusí být vhodný pro rozhodnutí relevantní pro eskalaci. Toto rozlišení je klíčové, protože pojem umělá inteligence zahrnuje velmi odlišné aplikace.
Ekonomicky rozumným závěrem není úplné odmítnutí vojenské umělé inteligence. Její úplné opuštění by také s sebou neslo náklady: pomalejší analýzu, zvýšenou zátěž personálu, přehlédnutí vzorců a potenciálně horší rozhodnutí proti protivníkům, kteří takové systémy intenzivně využívají. Její využití však musí být škálováno podle potenciálních škod. Čím obtížnější je zvrátit chybné rozhodnutí, tím vyšší musí být požadavky na kvalitu dat, sledovatelnost, nezávislé přezkoumání a lidské schválení.
Když efektivita vytváří špatné motivace
Rychlé šíření generativní umělé inteligence je poháněno silným institucionálním narativem. Organizace nechtějí technologicky zaostávat, manažeři očekávají měřitelné zvýšení produktivity a dodavatelé slibují stále výkonnější modely ve stále kratších intervalech. V tomto prostředí je opatrnost snadno vnímána jako byrokracie. Ti, kteří implementují aplikaci rychle, mohou prokázat úspěchy; ti, kteří se vyhýbají riskantnímu nasazení, naopak často nepřinášejí žádné veřejně viditelné výsledky.
Tato asymetrie zkresluje rozhodnutí. Výhody zrychlené analýzy jsou okamžitě patrné v metrikách, jako je doba zpracování, počet vygenerovaných zpráv nebo ušetřená pracovní doba. Náklady na vzácnou chybu se projeví až později a potenciálně v jiné organizační jednotce. Projekt implementující umělou inteligenci proto nemusí nutně nést stejné hodnocení rizik jako vojenské vedení, diplomacie nebo národní ekonomika. Bez centralizované správy se lokální optimalizace stávají systémovým rizikem.
Zadávací smlouvy mohou také vytvářet problematické pobídky. Dodavatelé jsou často hodnoceni na základě funkčnosti, rychlosti integrace a ceny. Obtížněji měřitelným charakteristikám, jako je kalibrace nejistoty, sledovatelnost, odolnost vůči manipulovaným vstupům nebo kvalita za výjimečných podmínek, se přikládá menší váha. Model může poskytnout působivou demonstraci a přesto selhat ve vzácných, ale klíčových situacích. Proto, zejména ve veřejných zakázkách, musí být demonstrace kontrolovatelných limitů důležitější než rétorické sliby o výkonu.
K tomu se přidává politická soutěž o technologické vedení. Když se státy obávají, že v závodě vojenské umělé inteligence zaostanou, jejich ochota dodržovat pomalé testovací postupy klesá. Bezpečnostní dilema je zřejmé: každá strana zrychluje, protože očekává, že totéž udělá i ta druhá. To může vést k nasazení systémů dříve, než jsou plně vyvinuty standardy, výcvikové a testovací postupy. Z pohledu jednotlivých států se to jeví jako defenzivní přístup; kolektivně to však zvyšuje pravděpodobnost chybných interpretací a nezamýšlené eskalace.
Zdravá hospodářská politika proto musí inovace a kontrolu vnímat jako doplňkové investice. Řízení není vnější překážkou, ale nedílnou součástí technologie. Systém umělé inteligence bez spolehlivého protokolování, jasných odpovědností a záložních postupů není hotovým produktem, ale nedokončeným výrobním procesem. Náklady na kontrolu by neměly být zpětně vnímány jako regulační zátěž. Patří do obchodního případu od samého začátku.
Fúze dat bez záruky pravdivosti
Hlášený incident je také poučný, protože chatbot údajně sloučil různé zdroje informací. Fúze dat zní jako zisk ve znalostech, ale může maskovat nejistotu. Otevřené zdroje obsahují fámy, zastaralé záznamy, úmyslné dezinformace a tvrzení zkopírovaná jeden od druhého. Tajné signály mohou být cenné, ale i ty vyžadují interpretaci a mohou být neúplné. Kombinace obou oblastí s jedním jazykovým modelem automaticky nevede k lepší pravdě.
Generativní modely operují se statistickými vztahy a lingvistickou věrohodností. Dokážou transformovat protichůdné důkazy do souvislého narativu, i když data neumožňují definitivní závěr. Právě tato soudržnost je atraktivní: lidé nedostávají chaotickou sbírku fragmentů, ale spíše srozumitelnou odpověď. Eliminaci jazykových rozporů však lze zaměnit za eliminaci zdánlivé nejistoty. Model uspořádává svět, i když svět v daném okamžiku nelze definitivně uspořádat.
Pro zpravodajské služby je proto původ klíčový. Každé prohlášení musí zůstat sledovatelné až k jeho původnímu zdroji. Musí být identifikovatelné, zda byla informace pozorována, odvozena, předpokládána nebo generována strojem. Stejně důležité jsou časová razítka, stupeň utajení, posouzení spolehlivosti a známé protiindikátory. Umělá inteligence nesmí tyto charakteristiky rozpustit do jednotného, plynulého textu, ale spíše je viditelně zachovat.
Nezávislost zdrojů je také ekonomicky a analyticky významná. Deset zpráv nepředstavuje deset potvrzení, pokud jsou všechny založeny na stejné původní zprávě. Systémy umělé inteligence mohou takové závislosti přehlédnout nebo je neprezentovat transparentně. V otevřených informačních prostorech se může rychle objevit falešná většina, protože zpravodajské portály, sociální média a databáze zesilují totéž tvrzení. Robustní proces proto musí nejen počítat zdroje, ale také zkoumat jejich genealogické vztahy.
Kromě toho existuje riziko manipulace se vstupními daty. Pokud útočníci vědí, že automatizované systémy kombinují otevřené zdroje a signální data, mohou úmyslně vytvářet zavádějící stopy. Falešné štítky nákladu, koordinované publikace nebo pozměněné dokumenty by mohly upřednostňovat požadovanou klasifikaci. Systém optimalizovaný pro rychlost se tak stává cílem útoku. Bezpečnost umělé inteligence proto zahrnuje nejen chyby modelu, ale i strategické klamání.
Zodpovědnost nelze automatizovat
Po kritickém incidentu často začíná hledání jediného viníka. Analytik mohl pracovat nekriticky, manažer mohl jednat příliš ukvapeně nebo dodavatel mohl nedostatečně vysvětlit omezení svého produktu. Čistě personální přístup však selhává. Pokud by mnoho rozumných lidí v rámci špatně navrženého systému mohlo udělat stejnou chybu, pak se jedná o organizační problém.
Odpovědnost proto musí být zakotvena na více úrovních. Uživatelé jsou zodpovědní za správné použití a označování. Vedoucí pracovníci jsou zodpovědní za schvalování, alokaci zdrojů a pracovní zátěž. Oddělení nákupu musí definovat požadavky na bezpečnost a sledovatelnost. Techničtí manažeři musí být schopni testovat a monitorovat modely a blokovat je v případě anomálií. A konečně, politické vedení musí rozhodnout, které úkoly lze delegovat na generativní systémy.
Odpovědnost nesmí být rozložena tak široce, aby nakonec nikdo nebyl odpovědný. Jasná architektura rolí vyžaduje zejména konkrétní vlastníky pro model, data, případ užití a vydání. U každé kritické zprávy musí být dohledatelné, kdo strojové učení autorizoval, kdo výsledek zkontroloval a kdo schválil jeho operační využití. Tato sledovatelnost slouží nejen k sankcím, ale především k učení.
Učící se organizace potřebuje kulturu, kde lze hlásit téměř chyby. Tento konkrétní případ je cenný právě proto, že operace byla zjevně zastavena. Pokud se zaměříme pouze na individuální tresty, budoucí uživatelé budou spíše chyby skrývat. Naopak, pokud jsou porušení tolerována bez následků, motivace k pečlivosti se ztrácí. Potřebná je spravedlivá bezpečnostní kultura: jasné sankce za úmyslné nebo hrubě nedbalé porušení pravidel, ale také bezpečné mechanismy hlášení transparentně zveřejněných chyb a zranitelností.
V této architektuře nemůže stroj převzít morální ani právní odpovědnost. Nemá ani úmysl, ani smysl pro povinnost, ani pochopení geopolitických důsledků. I když model formuluje doporučení, rozhodnutí zůstává institucionálně lidské. Proto termíny jako „rozhodla umělá inteligence“ nebo „algoritmus je na vině“ zakrývají, kdo proces navrhl a delegoval pravomoc.
Robustní model řízení pro vysoce rizikovou umělou inteligenci
Efektivní model řízení začíná přísnou klasifikací případů užití. Úkoly s nízkým rizikem, jako je překlad, plánování nebo formátování, lze automatizovat podle obecných bezpečnostních pravidel. Analýzy, které ovlivňují výběr vojenských cílů, šíření jaderných zbraní, identifikaci protivníka nebo operační zásahy, naopak patří do kategorie s nejvyšším rizikem. Ty vyžadují samostatné systémy, speciálně vyškolené uživatele a výrazně přísnější schvalovací postupy.
Na straně dat je nezbytný kompletní řetězec původu. Vstupy, verze modelů, systémové instrukce, načtené dokumenty, mezikroky, lidské úpravy a konečné vydání musí být zaznamenány. Účelem není zbytečné šíření důvěrných informací, ale umožnění následného a ideálně průběžného auditu. Bez této stopy nikdo nemůže spolehlivě rekonstruovat, jak bylo dosaženo závěru.
Z hlediska obsahu by každé následné tvrzení mělo být potvrzeno alespoň jednou metodou nezávislou na výstupu umělé inteligence. Může se jednat o manuální kontrolu původního dokumentu, technické měření, druhý zdroj dat nebo organizačně oddělenou analytickou jednotku. Dvě odpovědi ze stejného modelu nebo ze dvou modelů s podobnými trénovacími daty nepředstavují skutečnou nezávislost. Mohou opakovat stejnou chybu s použitím různých formulací.
Systém musí mít dále možnost vyjádřit nejistotu. Umělá inteligence, od které se vždy očekává definitivní odpověď, je nucena k falešnému pocitu přesnosti. V případech nedostatečných dat musí správný výstup uvést, že není možná žádná spolehlivá klasifikace. Toto opomenutí by nemělo být automaticky interpretováno jako selhání ukazatelů výkonnosti. V prostředí s vysokým rizikem je včasné vyjádření nejistoty často cennější než ukvapený předpoklad.
Operační prahy musí být jasně definovány. Jediná analýza podporovaná umělou inteligencí nesmí být dostatečným důvodem pro použití síly. Čím vyšší je potenciál újmy, tím více nezávislých potvrzení a hierarchických úrovní je zapotřebí. Zároveň by měl být červený tým povinen vyvinout alternativní vysvětlení. Jeho úkolem není mírně vylepšit převládající hypotézu, ale aktivně ji vyvrátit.
Konečně jsou zapotřebí technické a organizační mechanismy pro odstavení. Problematický model musí být možné v krátké době odstranit z kritických procesů, aniž by to způsobilo kolaps celého provozu. To vyžaduje manuální záložní postupy. Organizace, které demontují všechny své stávající funkce jen proto, že se umělá inteligence zpočátku jeví jako efektivnější, se stanou závislými a ztrácejí schopnost jednat v případě poruchy.
Ponaučení pro firmy a veřejnou správu
Ačkoli incident vznikl ve vojenské sféře, jeho základní vzorce platí i pro podniky. Chybný úsudek generovaný umělou inteligencí může ovlivnit úvěrová rozhodnutí, kontroly souladu s předpisy, personální opatření, hodnocení dodavatelů nebo strategické investice. Rozsah škod je obvykle menší než při vojenské eskalaci, ale logika chyb je srovnatelná. Obzvláště rizikové jsou procesy, při kterých je strojově generovaný výsledek převeden do známého formátu dokumentu a poté předán dál bez jakéhokoli viditelného původu.
Firmy by proto měly rozlišovat mezi pomocí a rozhodováním. Systém může vyhledávat informace, vytvářet návrhy a upozorňovat na potenciální nesrovnalosti. Odpovědnost za rozhodnutí vyžadující schválení však zůstává na kvalifikované osobě. Tato osoba potřebuje přístup ke zdrojům a nesmí vidět pouze konečný text. Někdo, kdo pouze schvaluje profesionálně napsané shrnutí, nekontroluje obsah, ale spíše jeho povrch.
Klíčové ukazatele výkonnosti (KPI) je také třeba upravit. Měření projektu umělé inteligence pouze podle ušetřeného času vytváří zvrácené pobídky. Smysluplnější jsou kombinované metriky, včetně produktivity, míry oprav, závažnosti chyb, podílu ověřitelných tvrzení a počtu včas identifikovaných nejistot. U vysoce rizikových procesů by se mělo také posoudit, jak často lidé vznášejí oprávněné námitky proti umělé inteligenci. Nulová míra námitek může naznačovat dokonalou technologii, ale spíše naznačuje nedostatek dohledu.
Pro středně velké podniky je vývoj kompletně interního technického řešení obvykle nereálný. Proto jsou jasné smlouvy s poskytovateli o to důležitější. Společnosti potřebují informace o změnách modelu, úložištích, subdodavatelích, protokolování, bezpečnostních incidentech a použití zadaných dat. Levná služba se může prodražit, pokud dojde k úniku citlivých informací nebo se rozhodnutí stanou neauditovatelnými.
Veřejná správa čelí další výzvě. Její rozhodnutí musí být nejen ekonomicky efektivní, ale také zákonná, transparentní a napadnutelná. Čím více umělá inteligence formuje odůvodnění rozhodnutí, tím důležitější se stává jasná dokumentace. Občané a podniky nesmí být oklamáni vysvětlením, že model identifikoval riziko. Vládní opatření vyžadují opodstatněné a lidsky opodstatněné vysvětlení.
Inovační politika mezi hospodářskou soutěží a opatrností
Politický konflikt je často vykreslován jako volba mezi technologickou silou a regulací. Toto srovnávání je chybné. Státy, které nezodpovědně nasazují vysoce rizikovou umělou inteligenci, mohou získat krátkodobou výhodu, ale z dlouhodobého hlediska riskují ztrátu důvěry, schopnosti vytvářet aliance a provozní spolehlivosti. Velkolepý neúspěch může zpozdit projekty, zmrazit rozpočty a zvýšit odpor veřejnosti. Efektivní regulace proto také chrání inovace.
Zároveň preventivní opatření nesmí vést k plošným zákazům, které zbytečně brání civilním a nízkorizikovým aplikacím. Přístup založený na riziku je ekonomicky výhodnější. Soustředí zdroje tam, kde jsou nesprávná rozhodnutí nevratná, systémová nebo život ohrožující. Pro jednoduché psaní textů jsou vhodná jiná pravidla než pro výběr cílů, lékařské ošetření nebo kritickou infrastrukturu.
Mezinárodní standardy je i nadále obtížné stanovit. Vojenská transparentnost se střetává s utajováním a státy se zdráhají zveřejňovat své technické schopnosti. Realističtější než úplné zveřejnění jsou společné minimální standardy: lidská pravomoc nad použitím síly, povinné testování, mechanismy deaktivace, jasná odpovědnost a komunikační kanály pro incidenty. Taková pravidla nevylučují konkurenci, ale mohou omezit nejnebezpečnější dezinterpretace.
Obzvláště důležitá by byla opatření na budování důvěry mezi USA a Čínou. Pokud obě strany integrují umělou inteligenci do průzkumu a podpory rozhodování, zvyšuje se riziko, že falešná zpráva bude interpretována jako úmyslná provokace. Přímé vojenské komunikační kanály, postupy pro řešení námořních incidentů a politické závazky k lidskému dohledu by mohly snížit riziko eskalace. Jejich přínos je podobný pojištění: za normálního provozu se zdají být nenápadné, ale v krizi mohou zabránit obrovským škodám.
Spojenci a technologické společnosti také nesou odpovědnost. Modely, cloudová infrastruktura a datové nástroje jsou často vyvíjeny soukromými poskytovateli. To přesouvá část tvorby vojenské hodnoty ke společnostem, jejichž inovační cykly a logika odpovědnosti nebyly navrženy pro geopolitické krize. Politika zadávání veřejných zakázek proto musí zajistit, aby si vládní agentury zachovaly technickou kontrolu, auditorská práva a dostatečné interní odborné znalosti.
Strategické jádro případu
Těsná nehoda s čínskou lodí odhaluje nepříjemnou pravdu: největším krátkodobým rizikem pro umělou inteligenci nemusí být to, že se stroj obrátí proti lidstvu. Spíše je to, že člověk příliš snadno uvěří přesvědčivě formulovanému, ale falešnému sdělení stroje. Nebezpečí pramení ze souhry technologické nejistoty, časového tlaku, hierarchie a politické touhy po rychlosti.
Správným přístupem není ani technologická panika, ani slepý optimismus ohledně pokroku. Generativní umělá inteligence může výrazně zvýšit efektivitu velkých organizací. Nemůže však nahradit epistemickou diligence – tedy disciplinované zpochybňování původu tvrzení, jeho spolehlivosti a existenci protidůkazů. Čím silnější je nástroj, tím důležitější se tato diligence stává.
Z ekonomického hlediska musí zavedení umělé inteligence zohledňovat veškerou očekávanou hodnotu. To zahrnuje jak zvýšení produktivity, tak i náklady na testování, chyby v úsudku, odpovědnost, poškození pověsti a systémová rizika. V případech potenciálně katastrofických důsledků nestačí, aby byl model v průměru užitečný. Organizace musí prokázat svou schopnost detekovat a předcházet vzácným, kritickým chybám.
Klíčový úspěch tohoto incidentu spočívá ve skutečnosti, že se lidem podařilo operaci přerušit. Bezpečnostní architektura se však nemůže spoléhat na ostražité zásahy jednotlivců na poslední chvíli. Musí být navržena tak, aby se sporné informace nikdy nedostaly do fáze plánování operací neoznačené. Kontroly musí být prováděny včas, opakovaně a nezávisle.
Mýlit se je lidské. Stroje chybují jinak: rychleji, škálovatelněji a často jazykově přesvědčivým způsobem. Chyba se stává katastrofální pouze tehdy, když instituce tyto vlastnosti zaměňují za znalosti. Ústředním ponaučením tedy není odstraňovat lidi z rozhodovacího procesu nebo je v něm udržovat pouze symbolicky. Jde o to budovat organizace, v nichž jsou pochybnosti ceněny více než rychlost, jakmile by falešná jistota mohla vyvolat válku.
Poradenství - Plánování - Implementace

Markus Becker
Rád/a bych sloužil/a jako váš osobní poradce.
Vedoucí rozvoje obchodu
Předseda pracovní skupiny SME Connect Defense
Poradenství - Plánování - Implementace
Konrad Wolfenstein
Rád/a bych sloužil/a jako váš osobní poradce.
Můžete mě kontaktovat na adrese wolfenstein∂xpert.digital nebo
Zavolejte mi na +49 7348 4088 965 .